 wortell/log4j
CVE-2021-44228에 관한 모든 정보, 스크립트 등을 포함한 저장소

이것은 Wortell의 공개 저장소로, Log4j 관련 취약점에 대한 정보, 링크, 파일 및 기타 항목을 포함하고 있습니다.
log4j 2.17.0의 취약점으로 인해 이제 버전 2.17.1로 패치하는 것이 권장됩니다.
| CVE | 점수 | 설명 |
|---|---|---|
| CVE-2021-44228 | 10.0 | Log4j 2.0-beta9 ~ 2.14.1 버전에 영향을 미치는 원격 코드 실행 취약점 (버전 2.15.0에서 수정됨) |
| CVE-2021-45046 | 9.0 | Log4j 2.0-beta9 ~ 2.15.0(2.12.2 제외) 버전에 영향을 미치는 정보 유출 및 원격 코드 실행 취약점 (버전 2.16.0에서 수정됨) |
| CVE-2021-45105 | 7.5 | Log4j 2.0-beta9 ~ 2.16.0 버전에 영향을 미치는 서비스 거부 취약점 (버전 2.17.0에서 수정됨) |
| CVE-2021-44832 | 6.6 | Log4j2 2.0-beta7 ~ 2.17.0(보안 수정 릴리스 2.3.2 및 2.12.4 제외) 버전에 영향을 미치는 원격 코드 실행 취약점 |

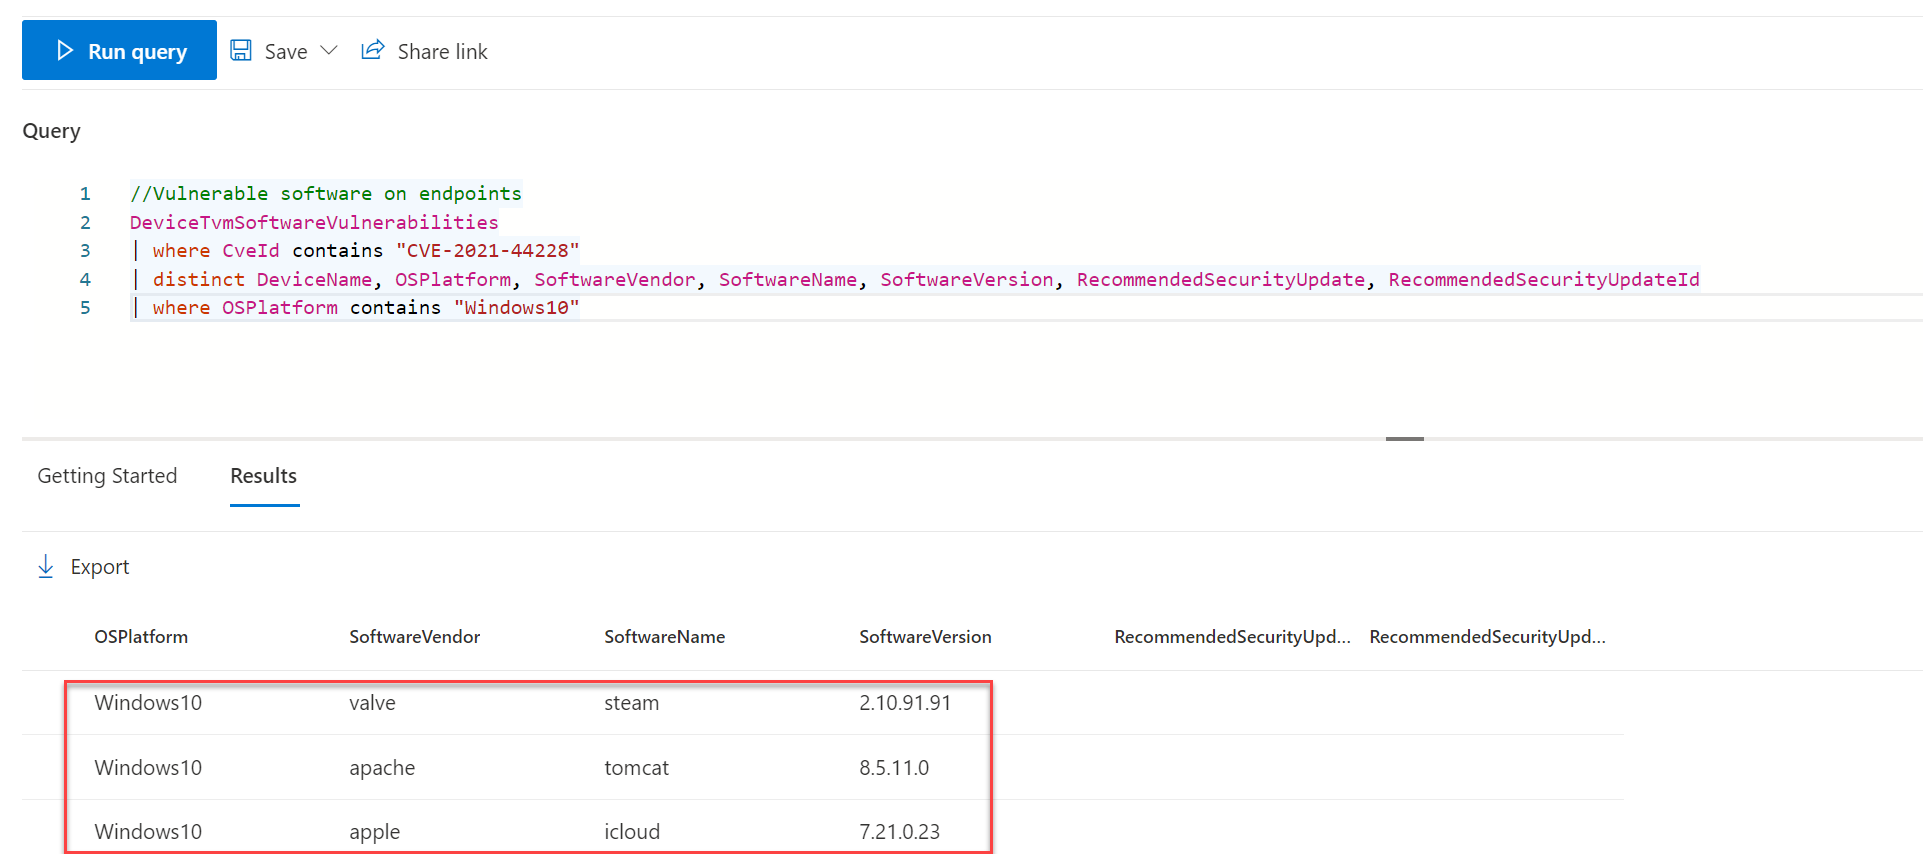
다음은 Log4j를 사용하며 잠재적으로 악용될 수 있는 애플리케이션을 찾기 위한 몇 가지 옵션입니다:
Florian Roth는 훌륭한 YARA 규칙도 게시했습니다: https://github.com/Neo23x0/signature-base/blob/master/yara/expl_log4j_cve_2021_44228.yar

VX-underground는 log4j CVE를 악용한 것으로 확인된 악성코드 계열의 샘플 라이브러리를 유지 관리하고 있습니다: https://samples.vx-underground.org/samples/Families/Log4J%20Malware/
log4j 스캐너/탐지기 검증을 위한 log4j 라이브러리 버전 샘플: https://github.com/mergebase/log4j-samples/
Microsoft Sentinel은 취약점에 대한 테스트 및 학습을 위한 CVE-2021-44228 Log4Shell 연구 랩 환경을 제공합니다: https://github.com/Cyb3rWard0g/log4jshell-lab
! 중요 ! 익스플로잇은 지속적으로 개발되고 있습니다. 항상 최신 버전의 스캐너로 작업해야 합니다. 아래 사용된 스캐너는 log4j 버전 2.17.1이 권장된다는 점을 고려하고 있음이 확인되었습니다.
https://github.com/NCSC-NL/log4shell/blob/main/software/README.md를 사용하여 잠재적으로 취약한 장치를 식별하세요. - 시간이 많이 걸리는 작업이지만 어차피 해야 하므로 빨리 시작하는 것이 좋습니다!
https://github.com/dtact/divd-2021-00038--log4j-scanner를 사용하여 취약한 Java 애플리케이션/종속성을 확인하기 위해 스캔을 실행하세요. 명령어: divd-2021-00038--log4j-scanner.exe {target-path}로 취약한 것으로 분류된 파일을 확인하세요.
| 버전 | 분류 |
|---|---|
| 2.12.4 | 안전 |
| 2.17.1 | 안전 |
| 2.3.2 | 안전 |
| 2.16.0 | 양호 |
| 2.15.0 | 양호 |
| < 2.15.0 | 취약 |
python3 log4shell-detector.py -p c:\로 악용 시도를 확인하세요.다음은 LOG4J에 대해 블로그를 게시한 Wortell 전문가들입니다: