REDMI K90 Max(코드명 prague / OS4.0.0.14)에서 휴대폰만으로 원클릭 임시 root를 활성화합니다. CVE-2026-64560(posix-cpu-timers UAF)을 이용해 KernelSU LKM을 로드하며, 재부팅하면 무효화됩니다. 컴퓨터가 필요 없고, 펌웨어 플래싱도, Bootloader 언락도 필요 없습니다.
Redmi K90 Max(코드명
prague, OS4.0.0.14 / OS4.0.5.0)에서 휴대폰만으로 원클릭 임시 root를 활성화합니다. 컴퓨터도, 플래싱도, Bootloader 언락도 필요 없습니다. 재부팅하면 사라집니다.
다운로드: 최신 APK · 현재 버전 v1.1.0
프로젝트 소개: KSU Root: Redmi K90 Max에 재부팅하면 사라지는 임시 root 열기 — 작성자 블로그로, 아래 내용을 한 번에 설명하므로 먼저 이 글을 보고 세부 사항을 보는 것을 권장합니다.
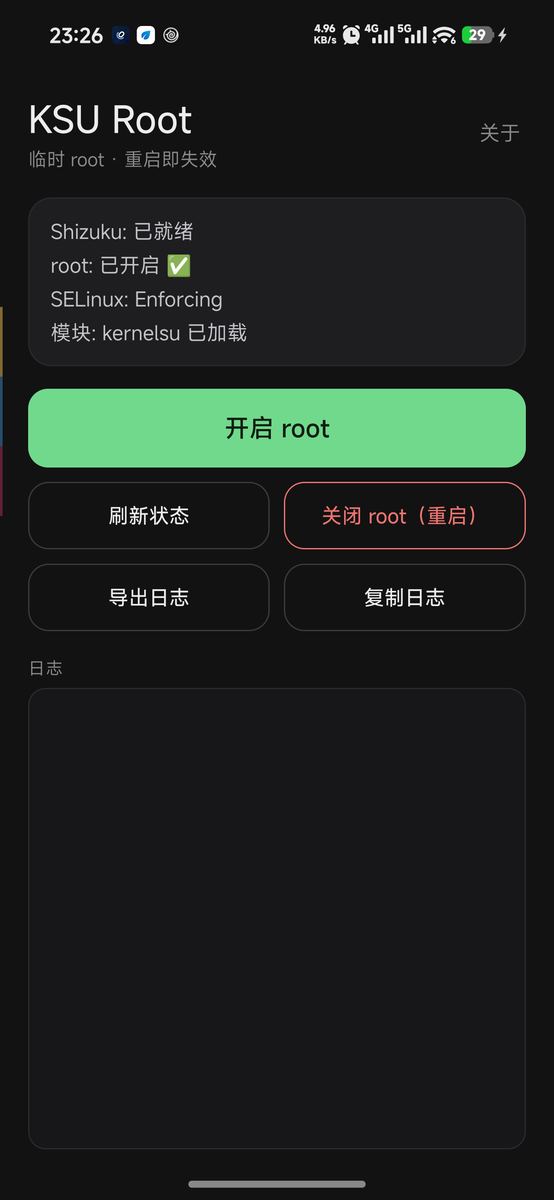
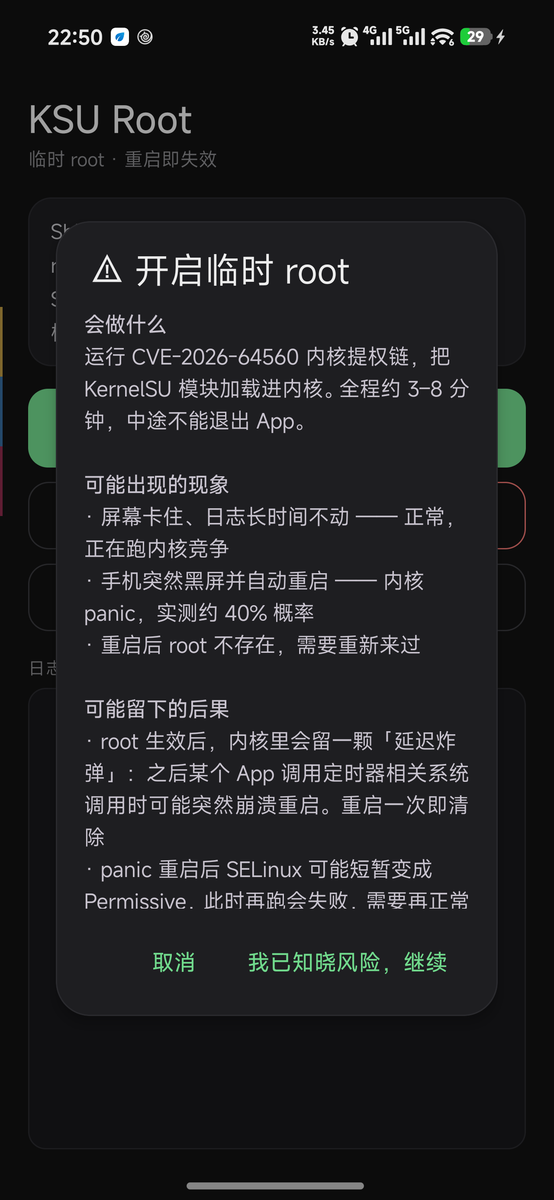
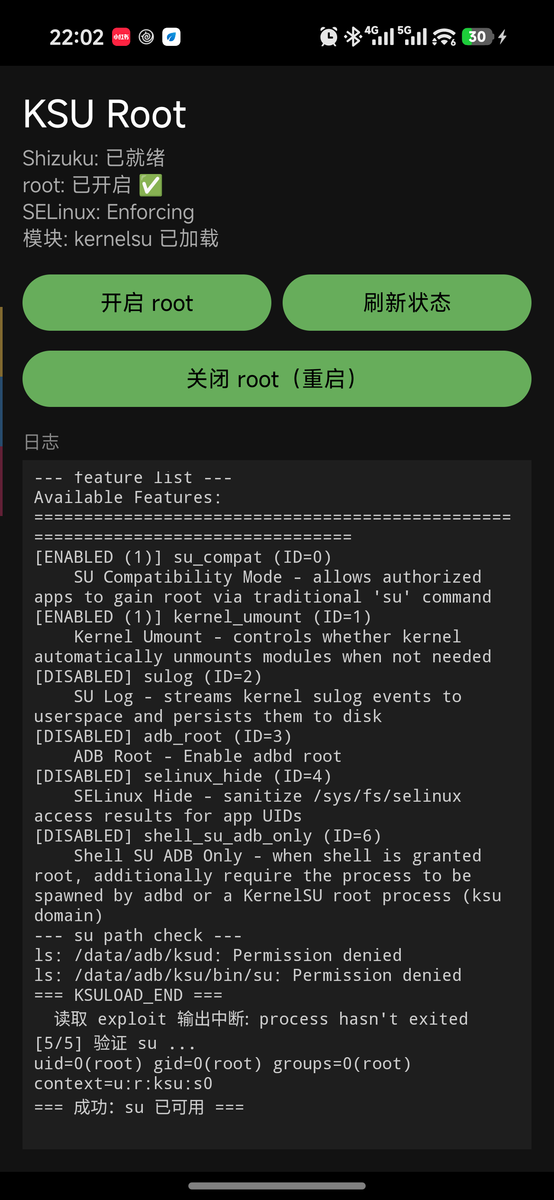
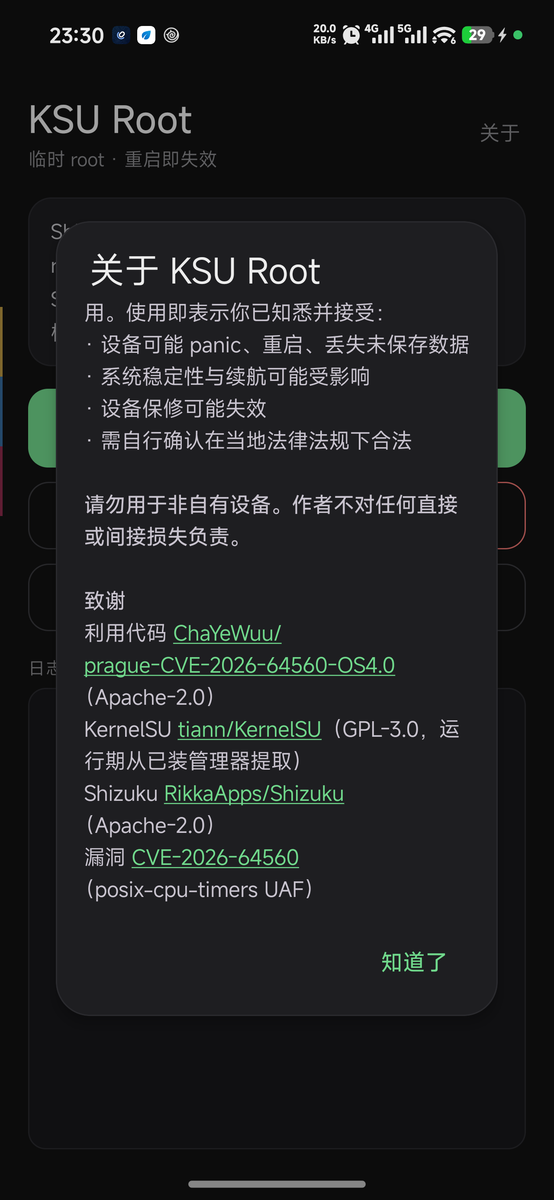
prague-CVE-2026-64560-OS4.0의 컴퓨터 + adb 권한 상승 절차를 Android App으로 패키징한 것입니다:
| 컴퓨터에서 원래 해야 했던 것 | 이제 휴대폰에서 한 번 탭 |
|---|---|
케이블 연결, adb push로 페이로드 다섯 개 전송 | App이 자동 배포 |
adb shell sh kp_arm.sh로 kprobe 설치 | 자동 설치 및 검증 |
adb shell -tt ./pk64560 --run | ptyrun이 pty를 할당한 후 실행 |
| root shell에 수동으로 ksud 명령 입력 | ROOT_CHILD_HOLD_PASS 캡처 후 자동 주입 |
su -c id 검증 | 자동 검증 및 결과 표시 |
제공하는 것: su -c id가 uid=0(root) ... context=u:r:ksu:s0를 반환하고, KernelSU 관리자가 "작동 중"으로 표시됩니다.
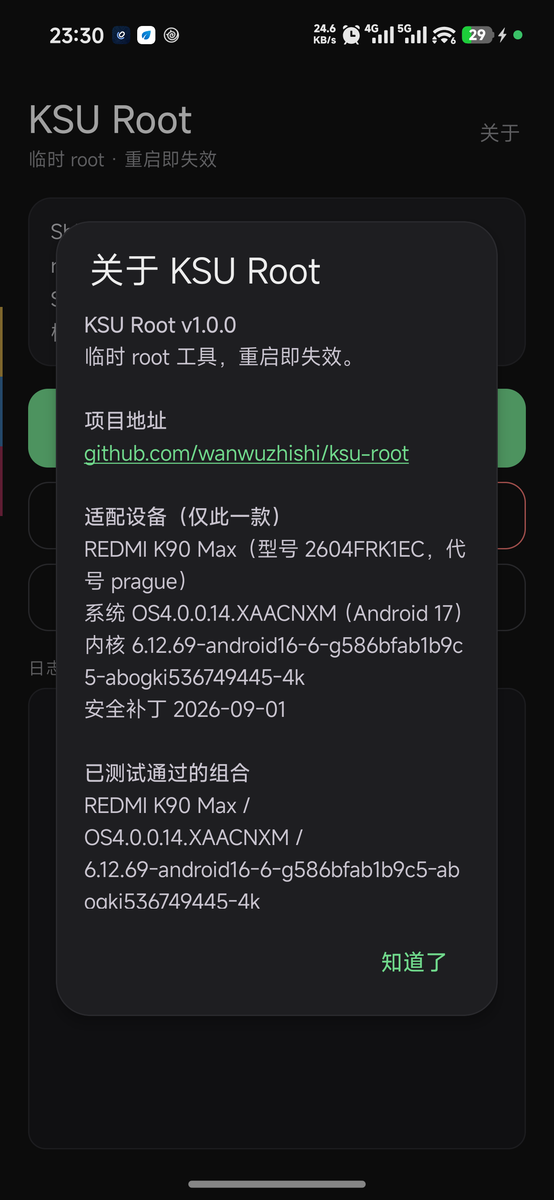
오직 이 한 대, 두 가지 시스템 버전:
机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01
왜 4.0.5.0에서도 동작하는가: 해당 OTA는 커널을 재빌드하지 않았다. 8.96 GB의 full payload에서 boot 파티션을 추출하고 LZ4를 거쳐 얻은 Image는 버전 문자열, 빌드 시간, ABO build id가 4.0.0.14와 완전히 일치하며, CVE-2026-64560의 업스트림 수정(920f893f)은 포함되어 있지 않다. 주소별 디스어셈블리로 검증한 결과 9곳의 하드코딩된 오프셋이 모두 일치했다. 2026-11-05 실기기(OS4.0.5.0.XAACNXM)에서 동작 확인 완료: 첫 번째 stage0에서 panic 재부팅, 두 번째에 성공, su -c id가 uid=0 context=u:r:ksu:s0를 반환했다.
주의: OTA의
META-INF/com/android/metadata에서post-build에는 프리릴리스 문자열17OS4.0.261020.233332783.MTPECN.S가 적혀 있지만, 실기기에 설치한 후getprop ro.build.fingerprint가 보고하는 값은OS4.0.5.0.XAACNXM이다. v1.0.4는 전자만 인식하므로 정식 버전에서 gate에 의해 거부된다; v1.0.5는 두 문자열을 모두 인식한다.
판단 기준은 uname -r과 ABO build id이며, 시스템 버전 번호가 아니다. 커널이 바뀌면 모든 하드코딩된 오프셋이 무효가 되며, 실패 방식은 우아한 오류 보고가 아니라 커널 panic일 수 있다.
Shizuku가 설치되어 실행 중이어야 함
커널 관리자 설치 완료: SukiSU Ultra 또는 KernelSU 중 택일
ksud를 추출한다ksud와 커널 모듈은 반드시 같은 관리자에서 와야 함: late-load가 로드하는 것은 ksud에 내장된 ko 파일이다. 혼용하면 uapi가 불일치하여 관리자가 계속 "커널 업데이트 필요"를 보고한다kernelsu 중복으로 인해 로드에 실패한다(File exists)기기에 다음 파일들이 남아 있어야 함 (이전에 수동으로 실행한 경우)
/data/local/tmp/kernelsu-prague.ko.disabled —— 반드시 이름을 변경해야 한다, 그렇지 않으면 exploit이 uapi=2인 이전 모듈을 로드하여 관리자가 "커널 업데이트 필요"를 보고한다Shizuku: 준비 완료가 표시되는지 확인성공 표시: 상태 행이 root: 활성화됨 ✅, 모듈: kernelsu 로드됨으로 변경되고, 로그에 === 성공: su 사용 가능 ===가 나타난다.
adb shell su -c id
# uid=0(root) gid=0(root) groups=0(root) context=u:r:ksu:s0
**root 종료(재시작)**를 탭하세요. 이것이 유일하게 신뢰할 수 있는 방법입니다——stage0가 커널의 random_table을 수정했기 때문에 핫 복구는 불가능합니다.
Shizuku는 사용자 공간 프로세스로 init 서비스 목록에 없으며, 재부팅하면 사라집니다. 두 가지 시작 방법:
MIUI 坑:如果配对码通知不显示,去「设置 → 通知管理 → 通知显示设置」把通知样式改成「原生样式」。
BASE=$(adb shell pm path moe.shizuku.privileged.api | sed 's/^package://; s|/base.apk$||')
adb shell "setsid $BASE/lib/arm64/libshizuku.so --apk=$BASE/base.apk > /dev/null 2>&1 < /dev/null &"
공식 런처는
.so로 위장한 native 실행 파일이며, 반드시--apk=인자를 붙여야 합니다.app_process로 직접 호출하면 즉시 종료됩니다.
부팅 시 자동 시작은 신뢰할 수 없음: Shizuku의 BootCompleteReceiver에는 ADB 분기가 있지만, 실제 테스트에서 재부팅 3회 중 1회만 성공적으로 기동되었고 adbStart()는 대부분 실행되지 않았습니다. 이것에 기대하지 마세요.
이 앱은 공식 dev.rikka.shizuku:api를 통해 Shizuku 서비스에 연결하므로, 사용 가능 여부는 다음 두 가지에 달려 있으며 둘 다 충족해야 합니다:
"shizuku"라는 이름의 binder service와 IShizukuService의 AIDL 전체 이름을 유지할 것;moe.shizuku.manager.permission.API_V23이라는 권한 이름을 유지할 것 — 공식 API 라이브러리가 이를 checkSelfPermission()에 하드코딩하고 있어서, fork에서 자기 접두사로 바꾸면 권한을 요청할 수 없습니다.| 구현 | 패키지명 | 권한명 | 상태 |
|---|---|---|---|
| RikkaApps/Shizuku(공식) | moe.shizuku.privileged.api | moe.shizuku.manager.permission.API_V23 | ✅ 실측 완료 |
| HmnDev-Tech/shevery | com.hamondev.shevery | moe.* 유지 | ✅ 실측 완료 |
| yangFenTuoZi/Shizuku | moe.shizuku.privileged.api | 공식과 동일 | ⚪ 동일 패키지명·동일 권한, 이론상 사용 가능 |
| rushiranpise/Shizuku-Next | moe.shizuku.privileged.api | moe.shizuku.manager.permission.API_V23 | ⚪ 상동 |
thejaustin/ShizukuPlus의 dropin 버전 | moe.shizuku.privileged.api | af.shizuku.plus.permission.API_V23 | ⚪ 상동 |
thejaustin/ShizukuPlus의 shizukuplus 독립 버전 | af.shizuku.plus.api | af.shizuku.plus.permission.API_V23 | ❌ 권한명 상이 |
| kerneldroid/Nightzuku | kerneldroid.nightzuku | kerneldroid.nightzuku.permission.API | ❌ 권한명 상이 |









