 trickest/inventory
800개 이상의 공개 버그 바운티 프로그램을 대상으로 공격 표면을 자동으로 인벤토리화하며, 예약된 서브도메인 열거, 순열, DNS 및 웹 서버 보고 워크플로를 실행합니다.


여기서 수집하는 데이터에는 공개 버그 바운티 프로그램의 DNS 및 웹 서버 데이터가 포함됩니다.
이 프로젝트의 목표는 다음과 같습니다:

이 구성은 두 개의 워크플로로 이루어집니다
이 워크플로는 다양한 소스에서 버그 바운티 프로그램 데이터를 통합하는 과정을 간소화하여 포괄적이고 체계적인 뷰를 보장합니다. 자세히 살펴보겠습니다:
데이터 수집: 워크플로는 두 개의 중요한 소스에서 데이터를 가져옵니다:
데이터 변환: 수집된 데이터는 Python 스크립트를 사용하여 변환됩니다. 스크립트는 데이터를 특정 형식으로 변환하여 일관성과 분석 용이성을 보장합니다. 자세한 데이터 형식은 targets.json 파일에서 확인할 수 있습니다.
프로그램 병합: 중복을 피하기 위해 워크플로는 동일한 URL을 가진 프로그램을 함께 병합합니다. 이 통합은 중복을 제거하고 버그 바운티 프로그램에 대한 통일된 뷰를 제공합니다.
커뮤니티 프로그램 포함: 워크플로는 community.json 파일에서 추가 프로그램 세트를 통합합니다. 이 프로그램들은 기존 데이터셋과 병합되어 범위와 다양성을 향상시킵니다.
최종 출력: 워크플로는 병합된 모든 버그 바운티 프로그램 데이터를 포함하는 최종 통합 JSON 파일인 targets.json을 생성합니다. 이 파일은 버그 바운티 연구자에게 가치 있는 리소스로서 프로그램에 대한 중앙화되고 포괄적인 뷰를 제공합니다.
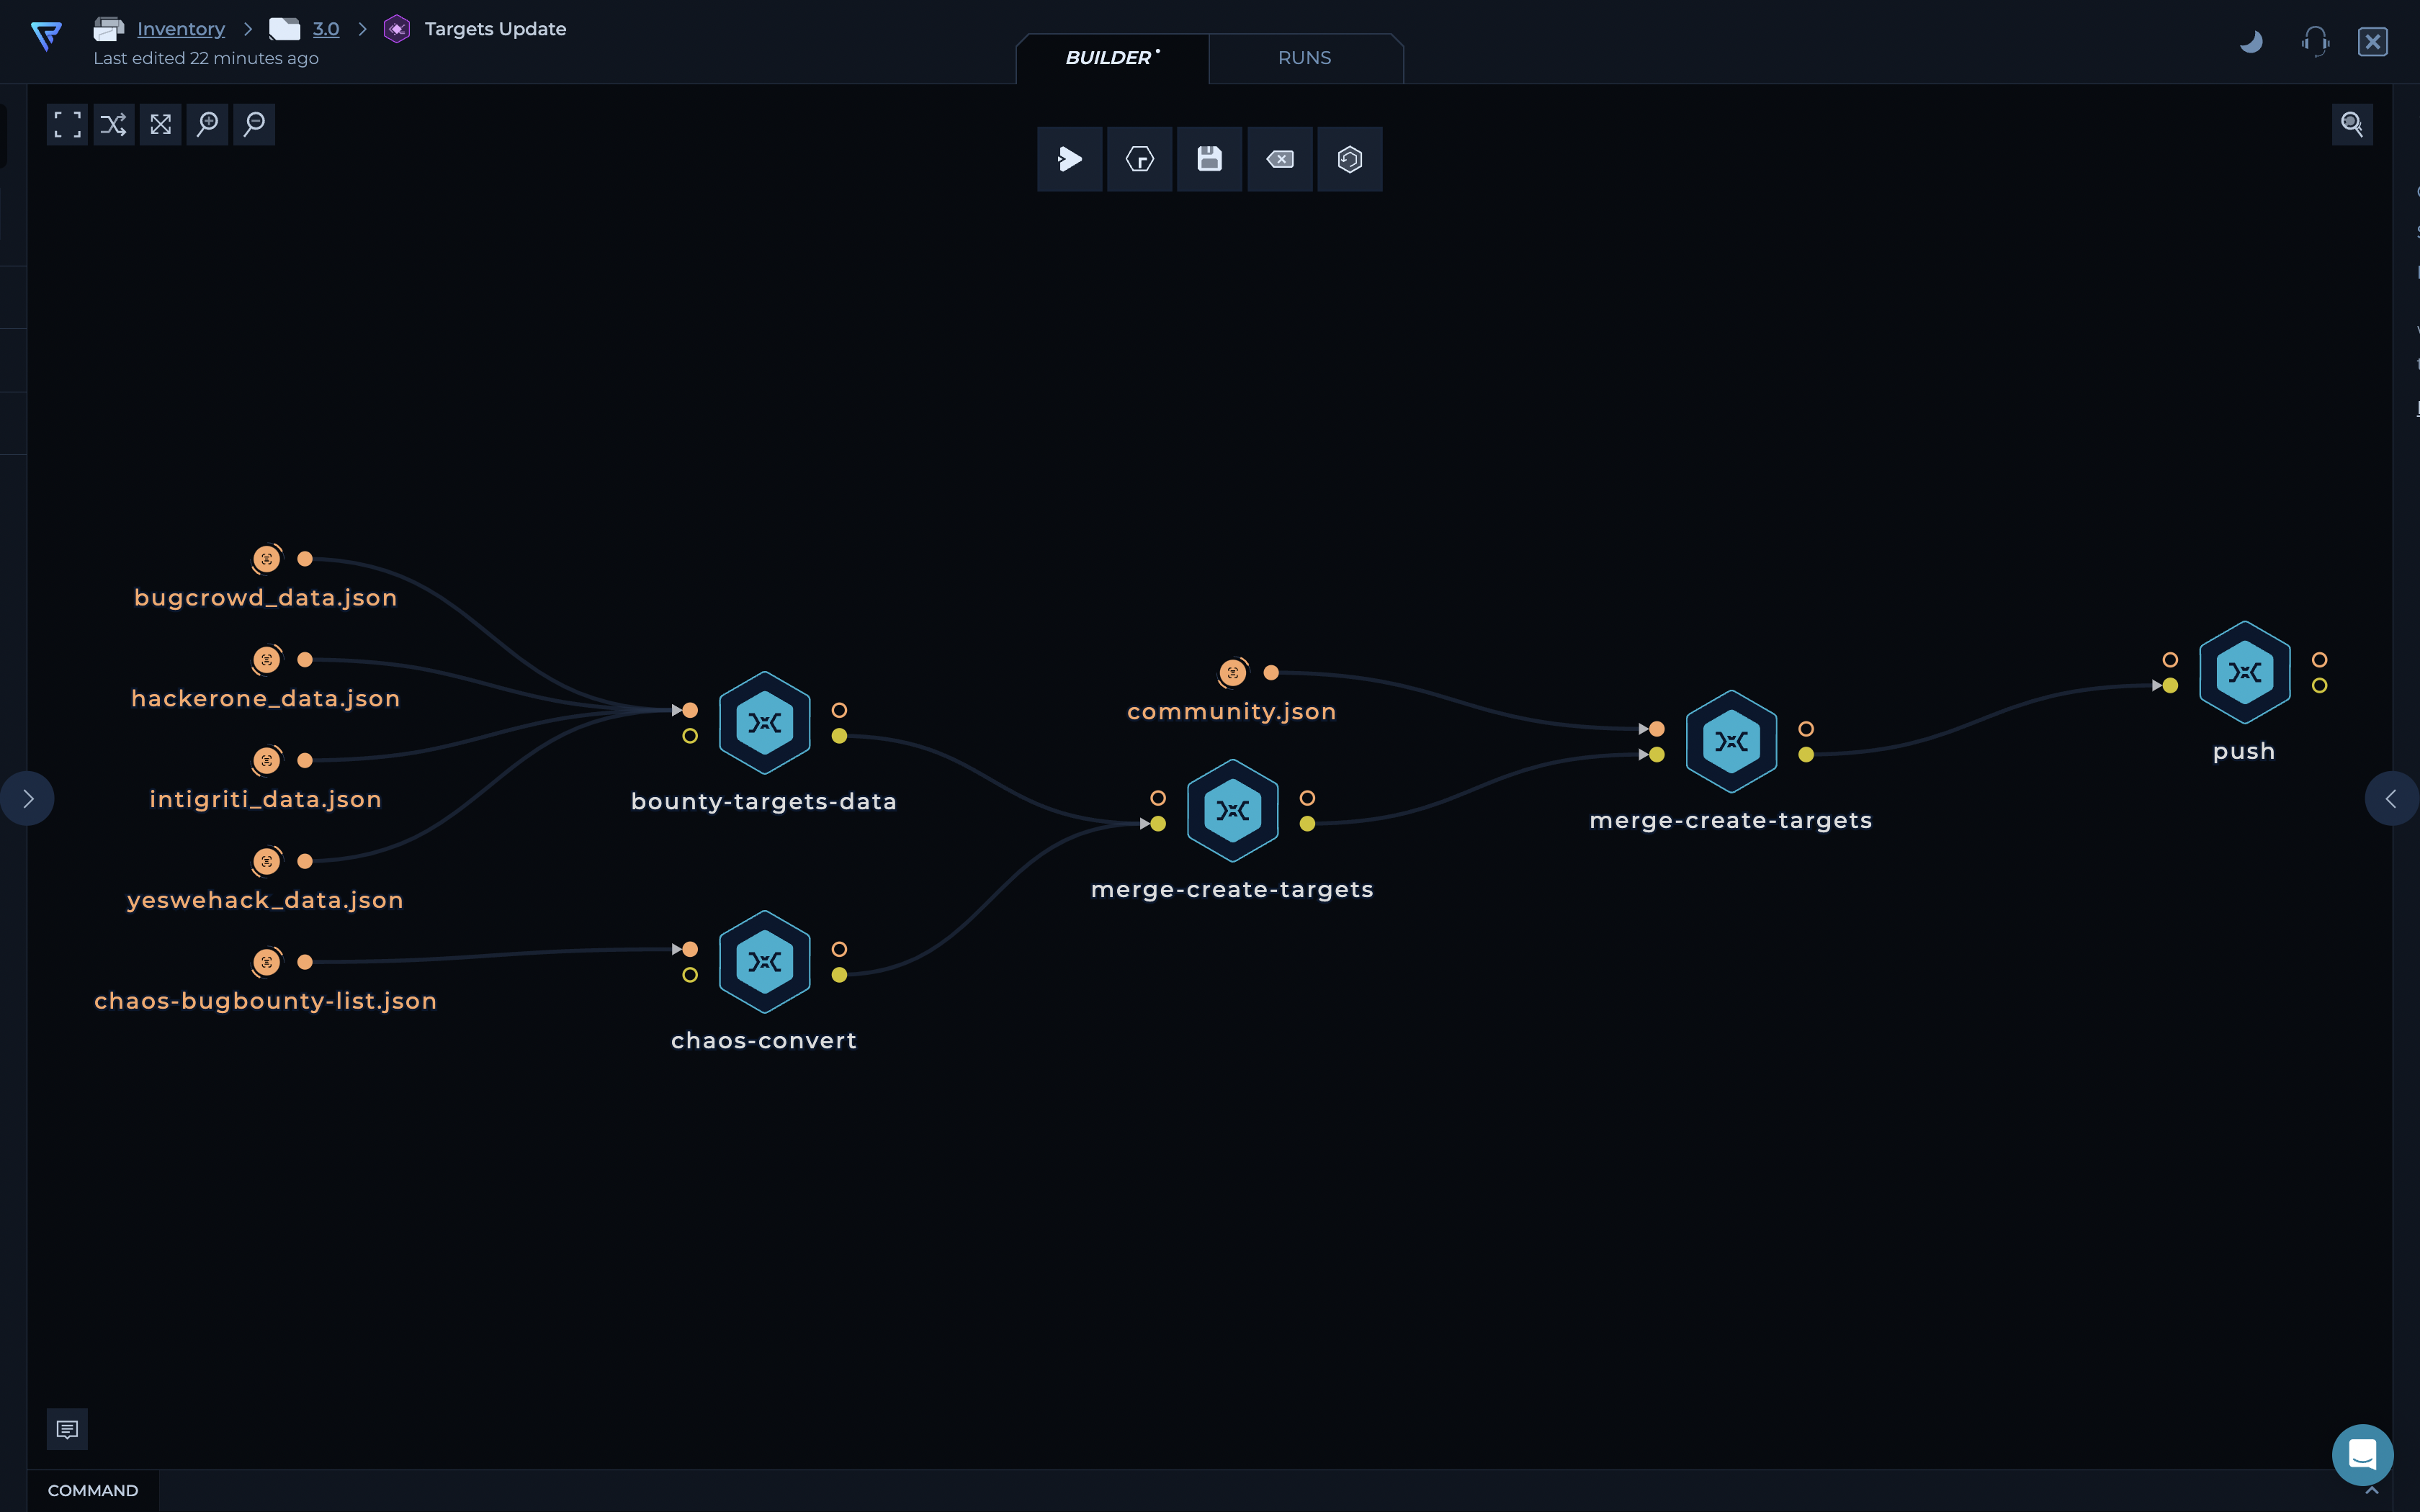
참고: 위 스크린샷은 워크플로를 시각적으로 표현한 것입니다.
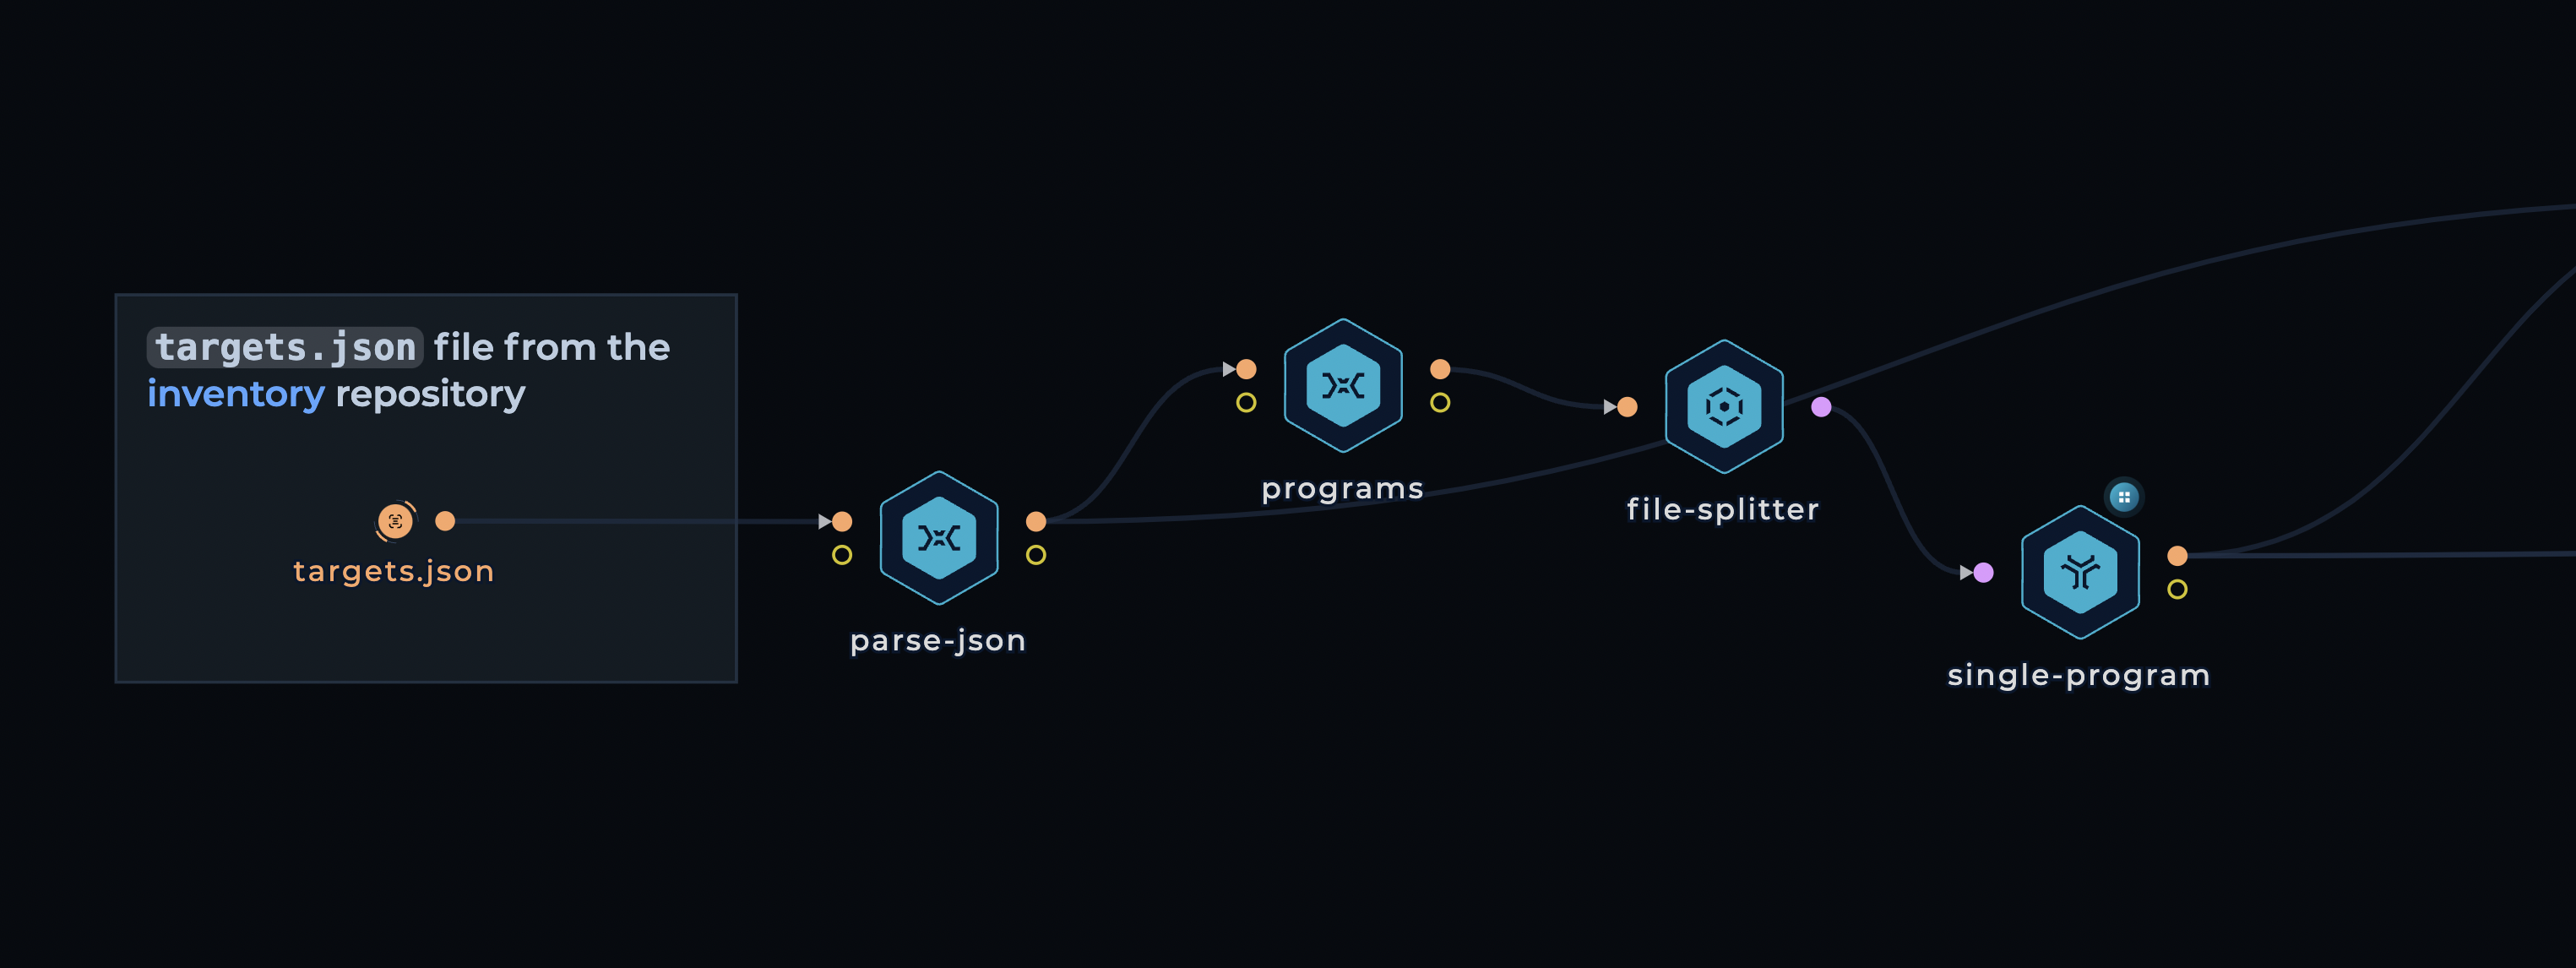
타겟 수집: targets.json에서 도메인 목록을 가져오고 프로그램 이름을 추출합니다.
워크플로 병렬 실행: 추출된 프로그램 이름은 file-splitter 노드에 연결되어 전체 워크플로가 프로그램별로 분산 실행됩니다
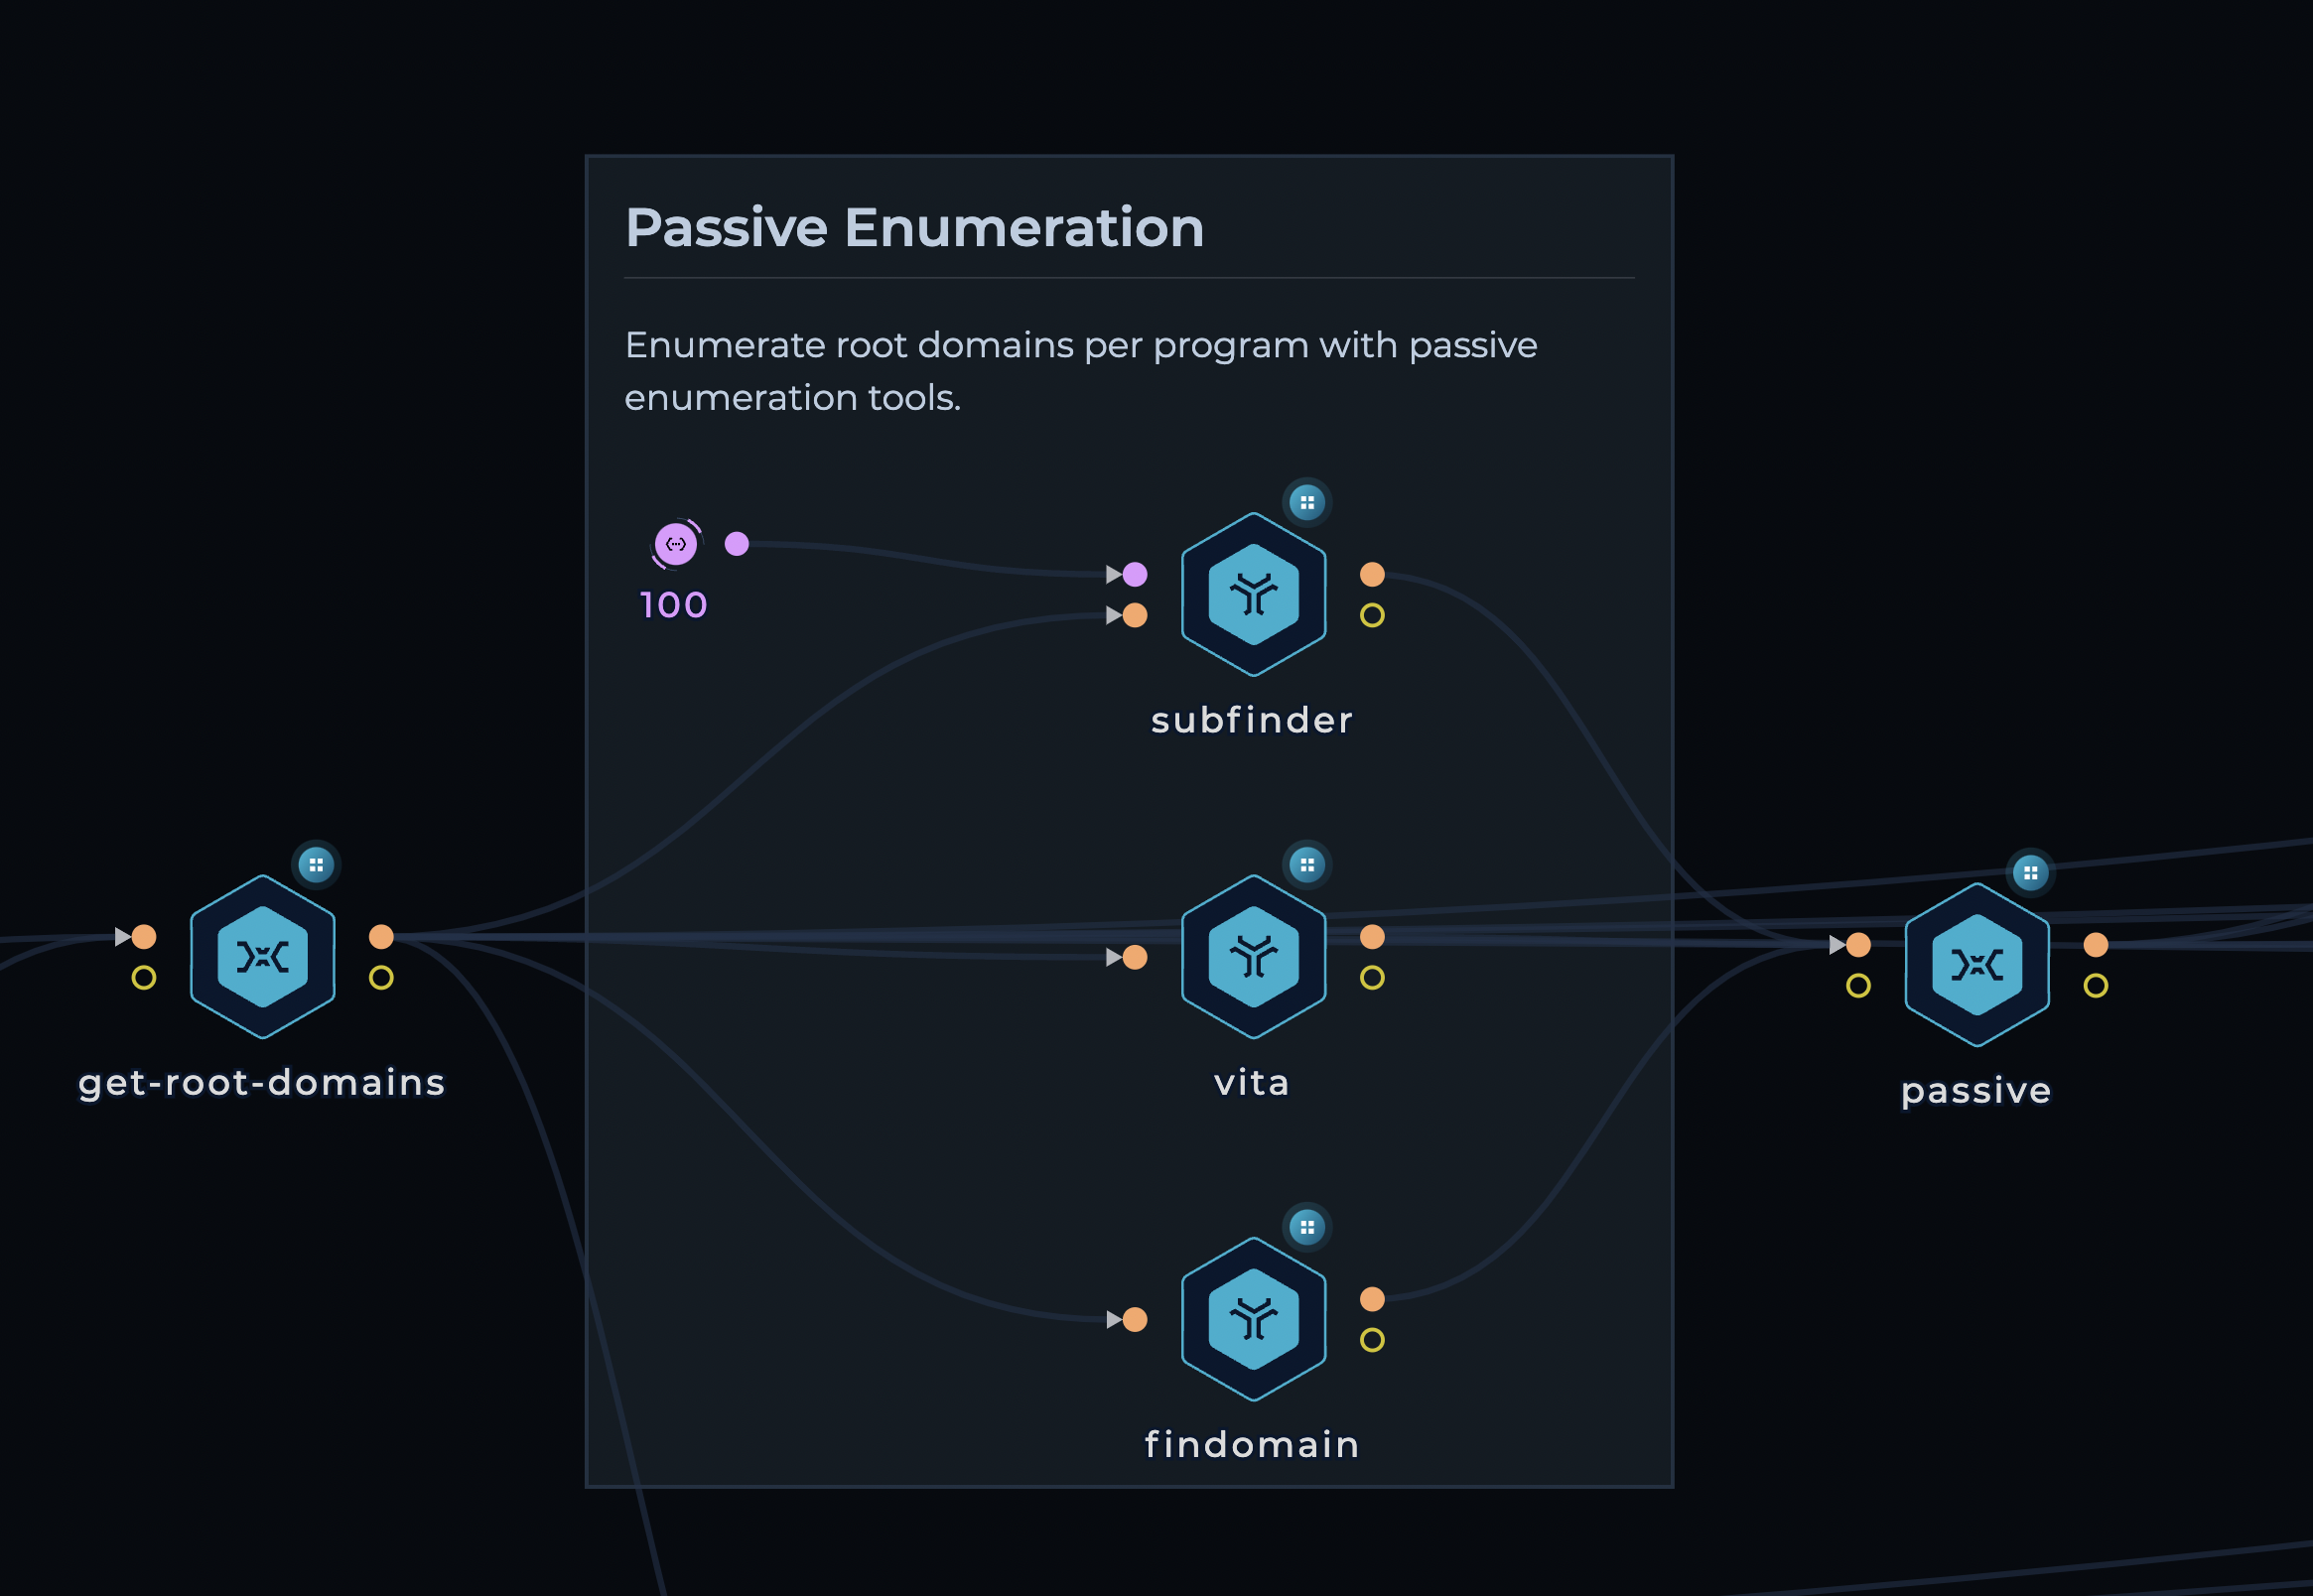
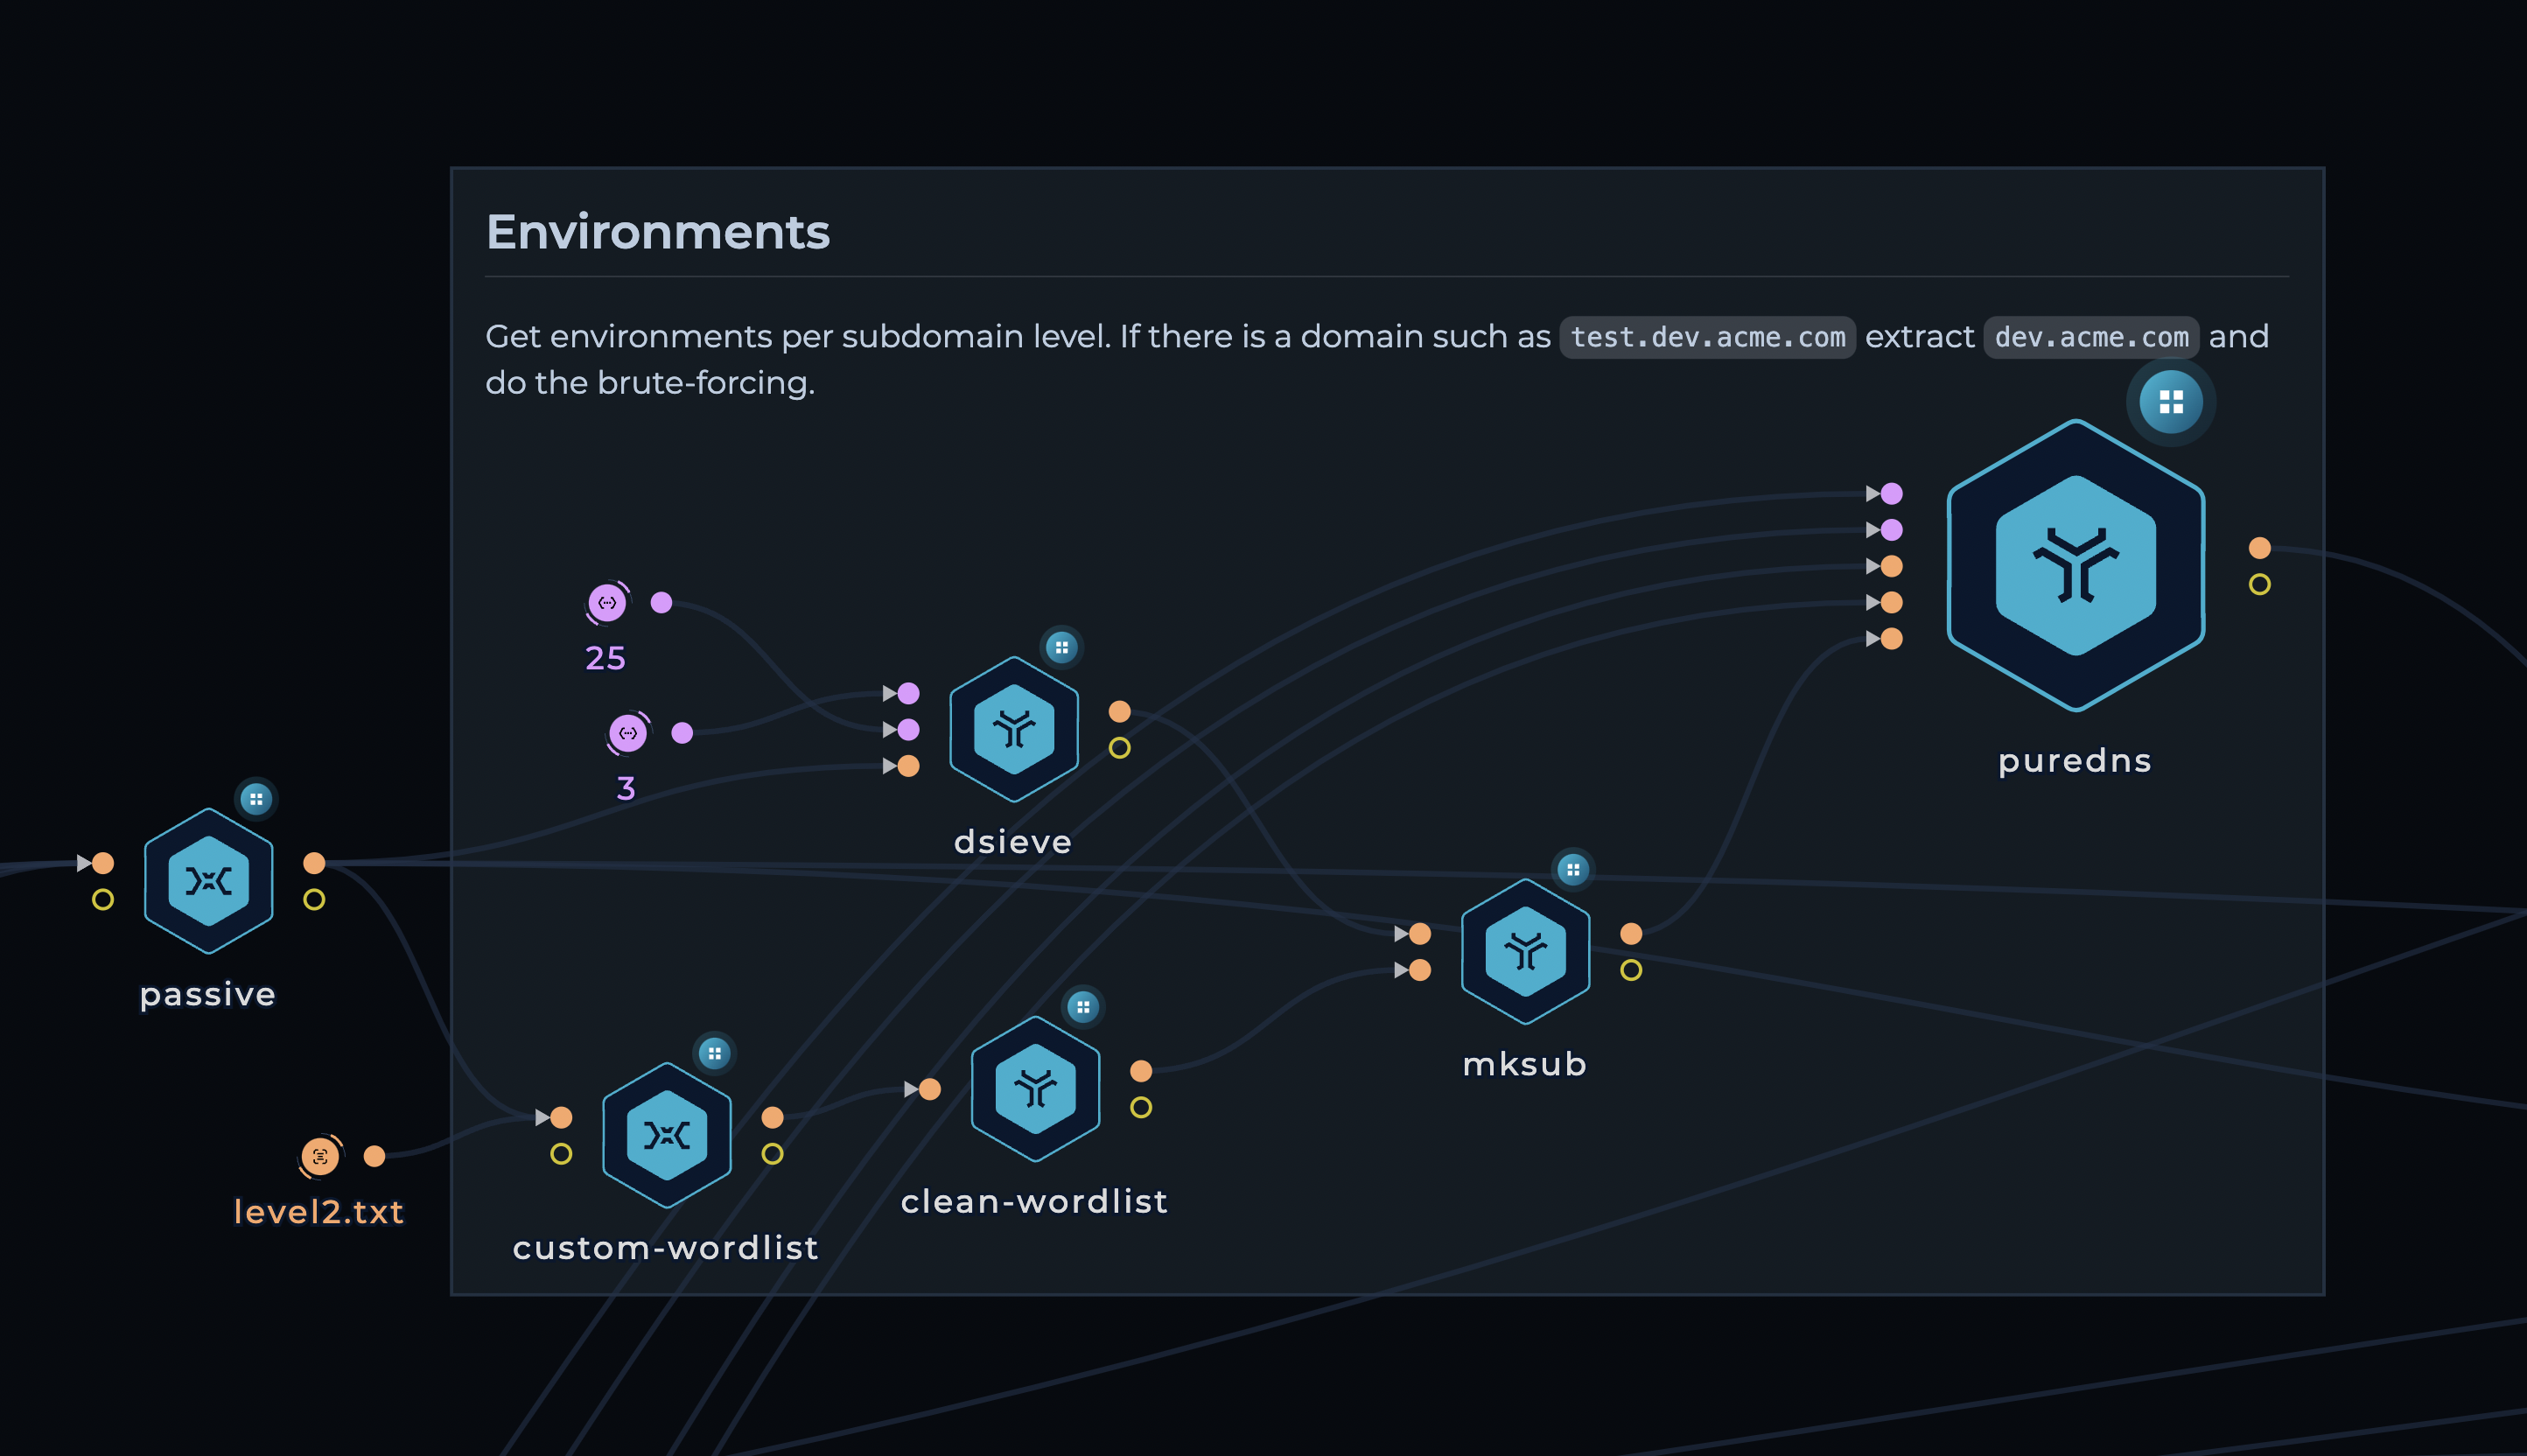
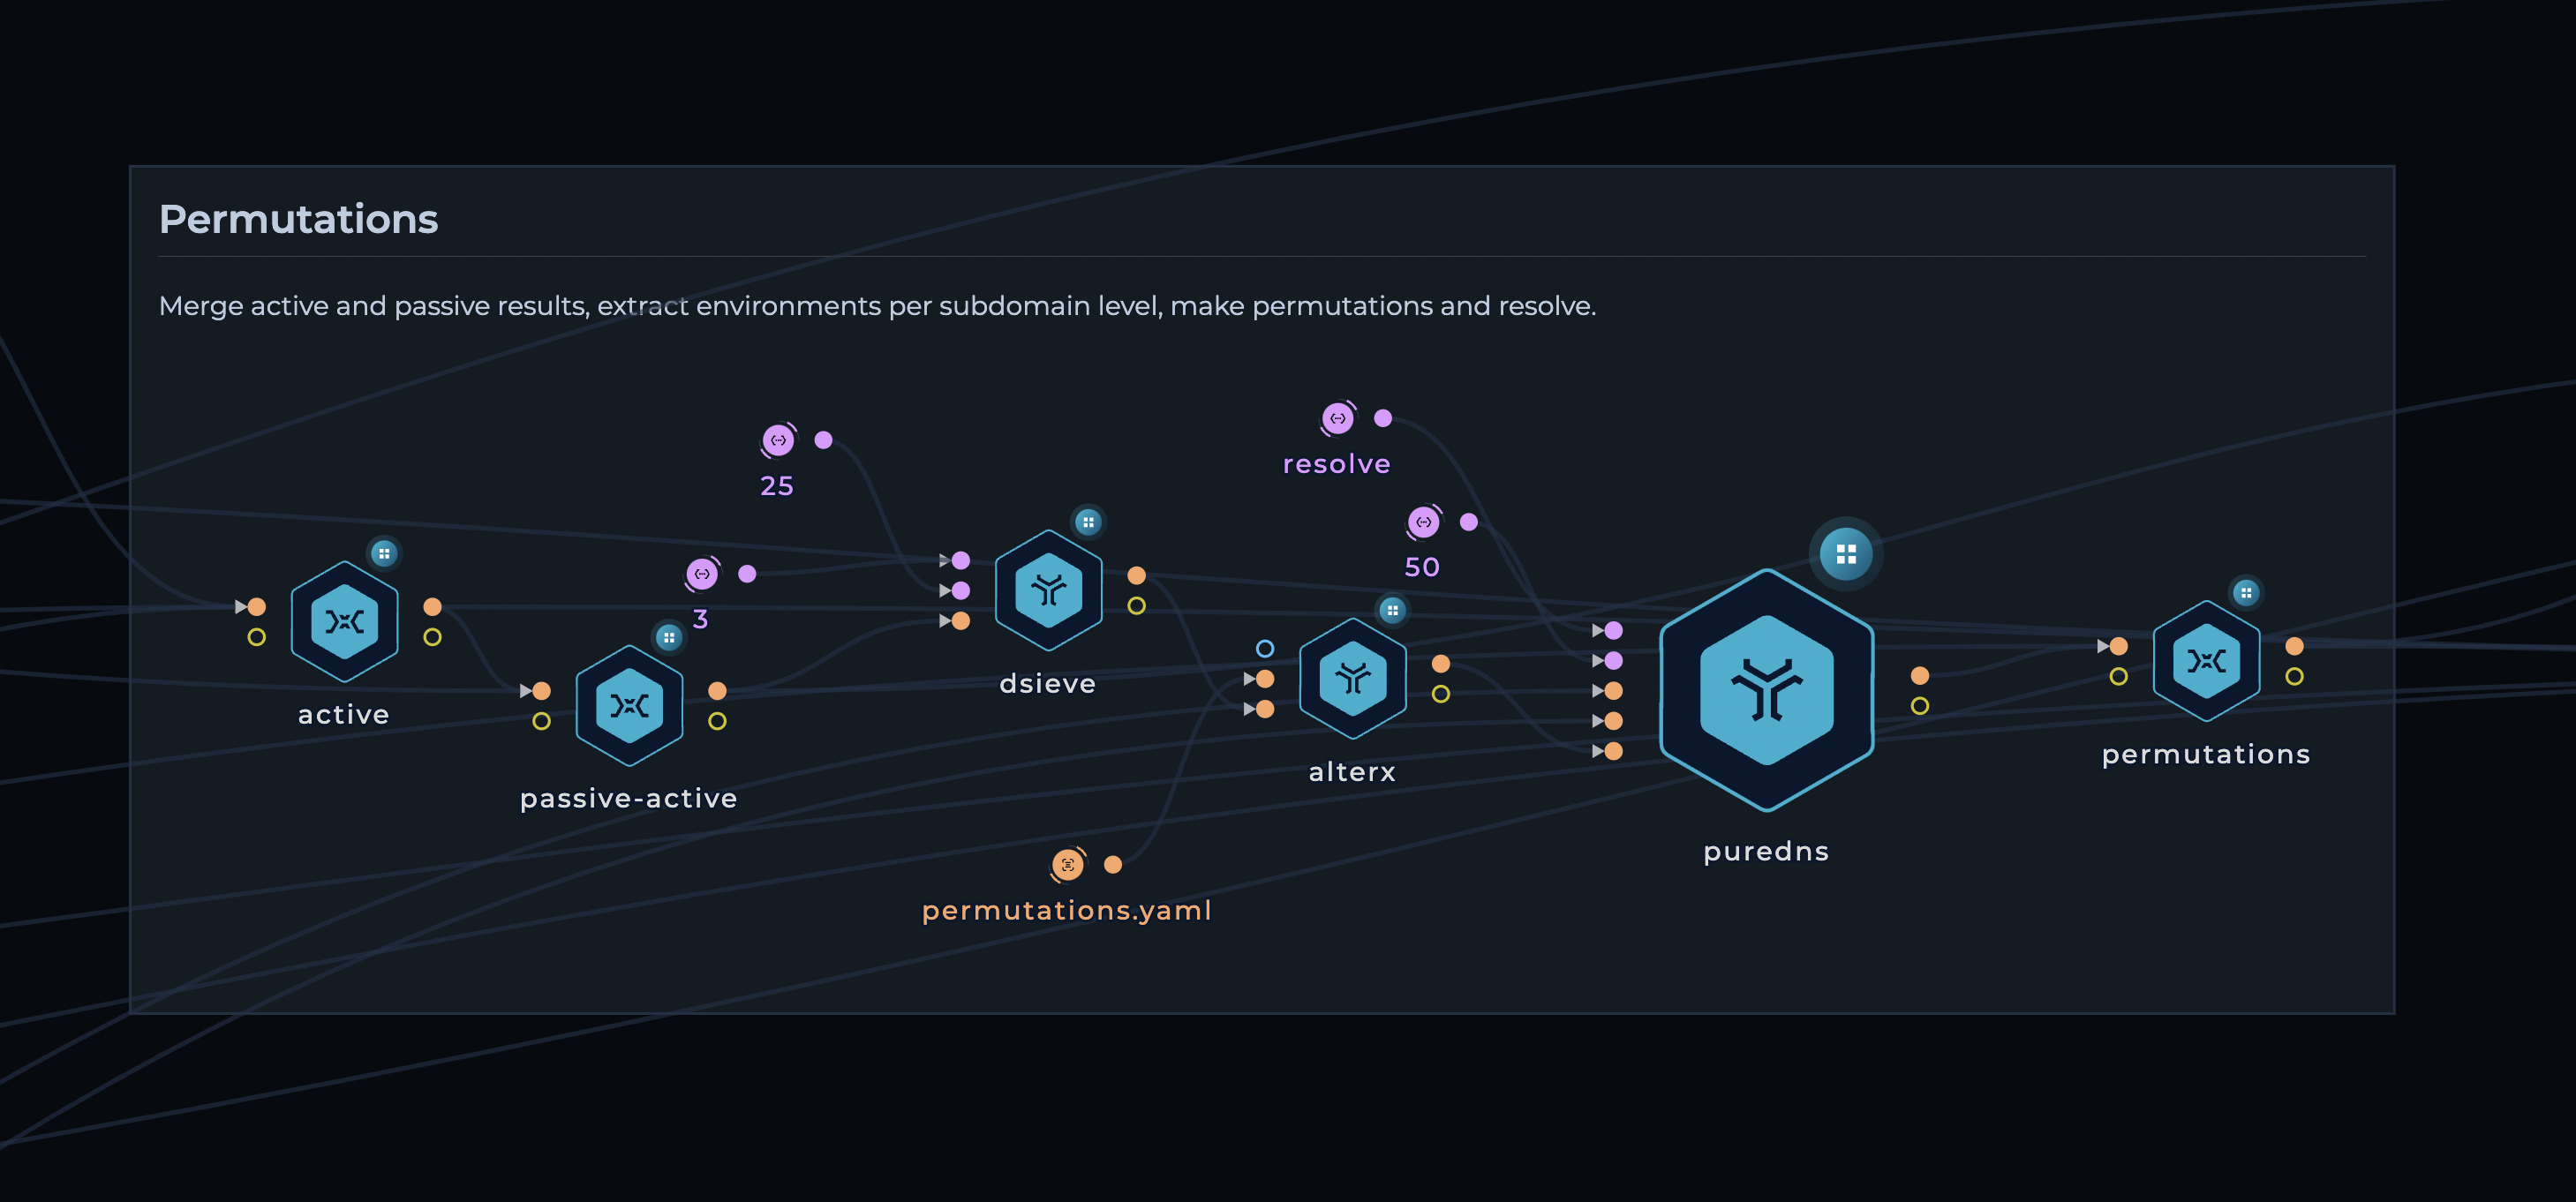
hostnames.txt를 가져오는 python 스크립트 사용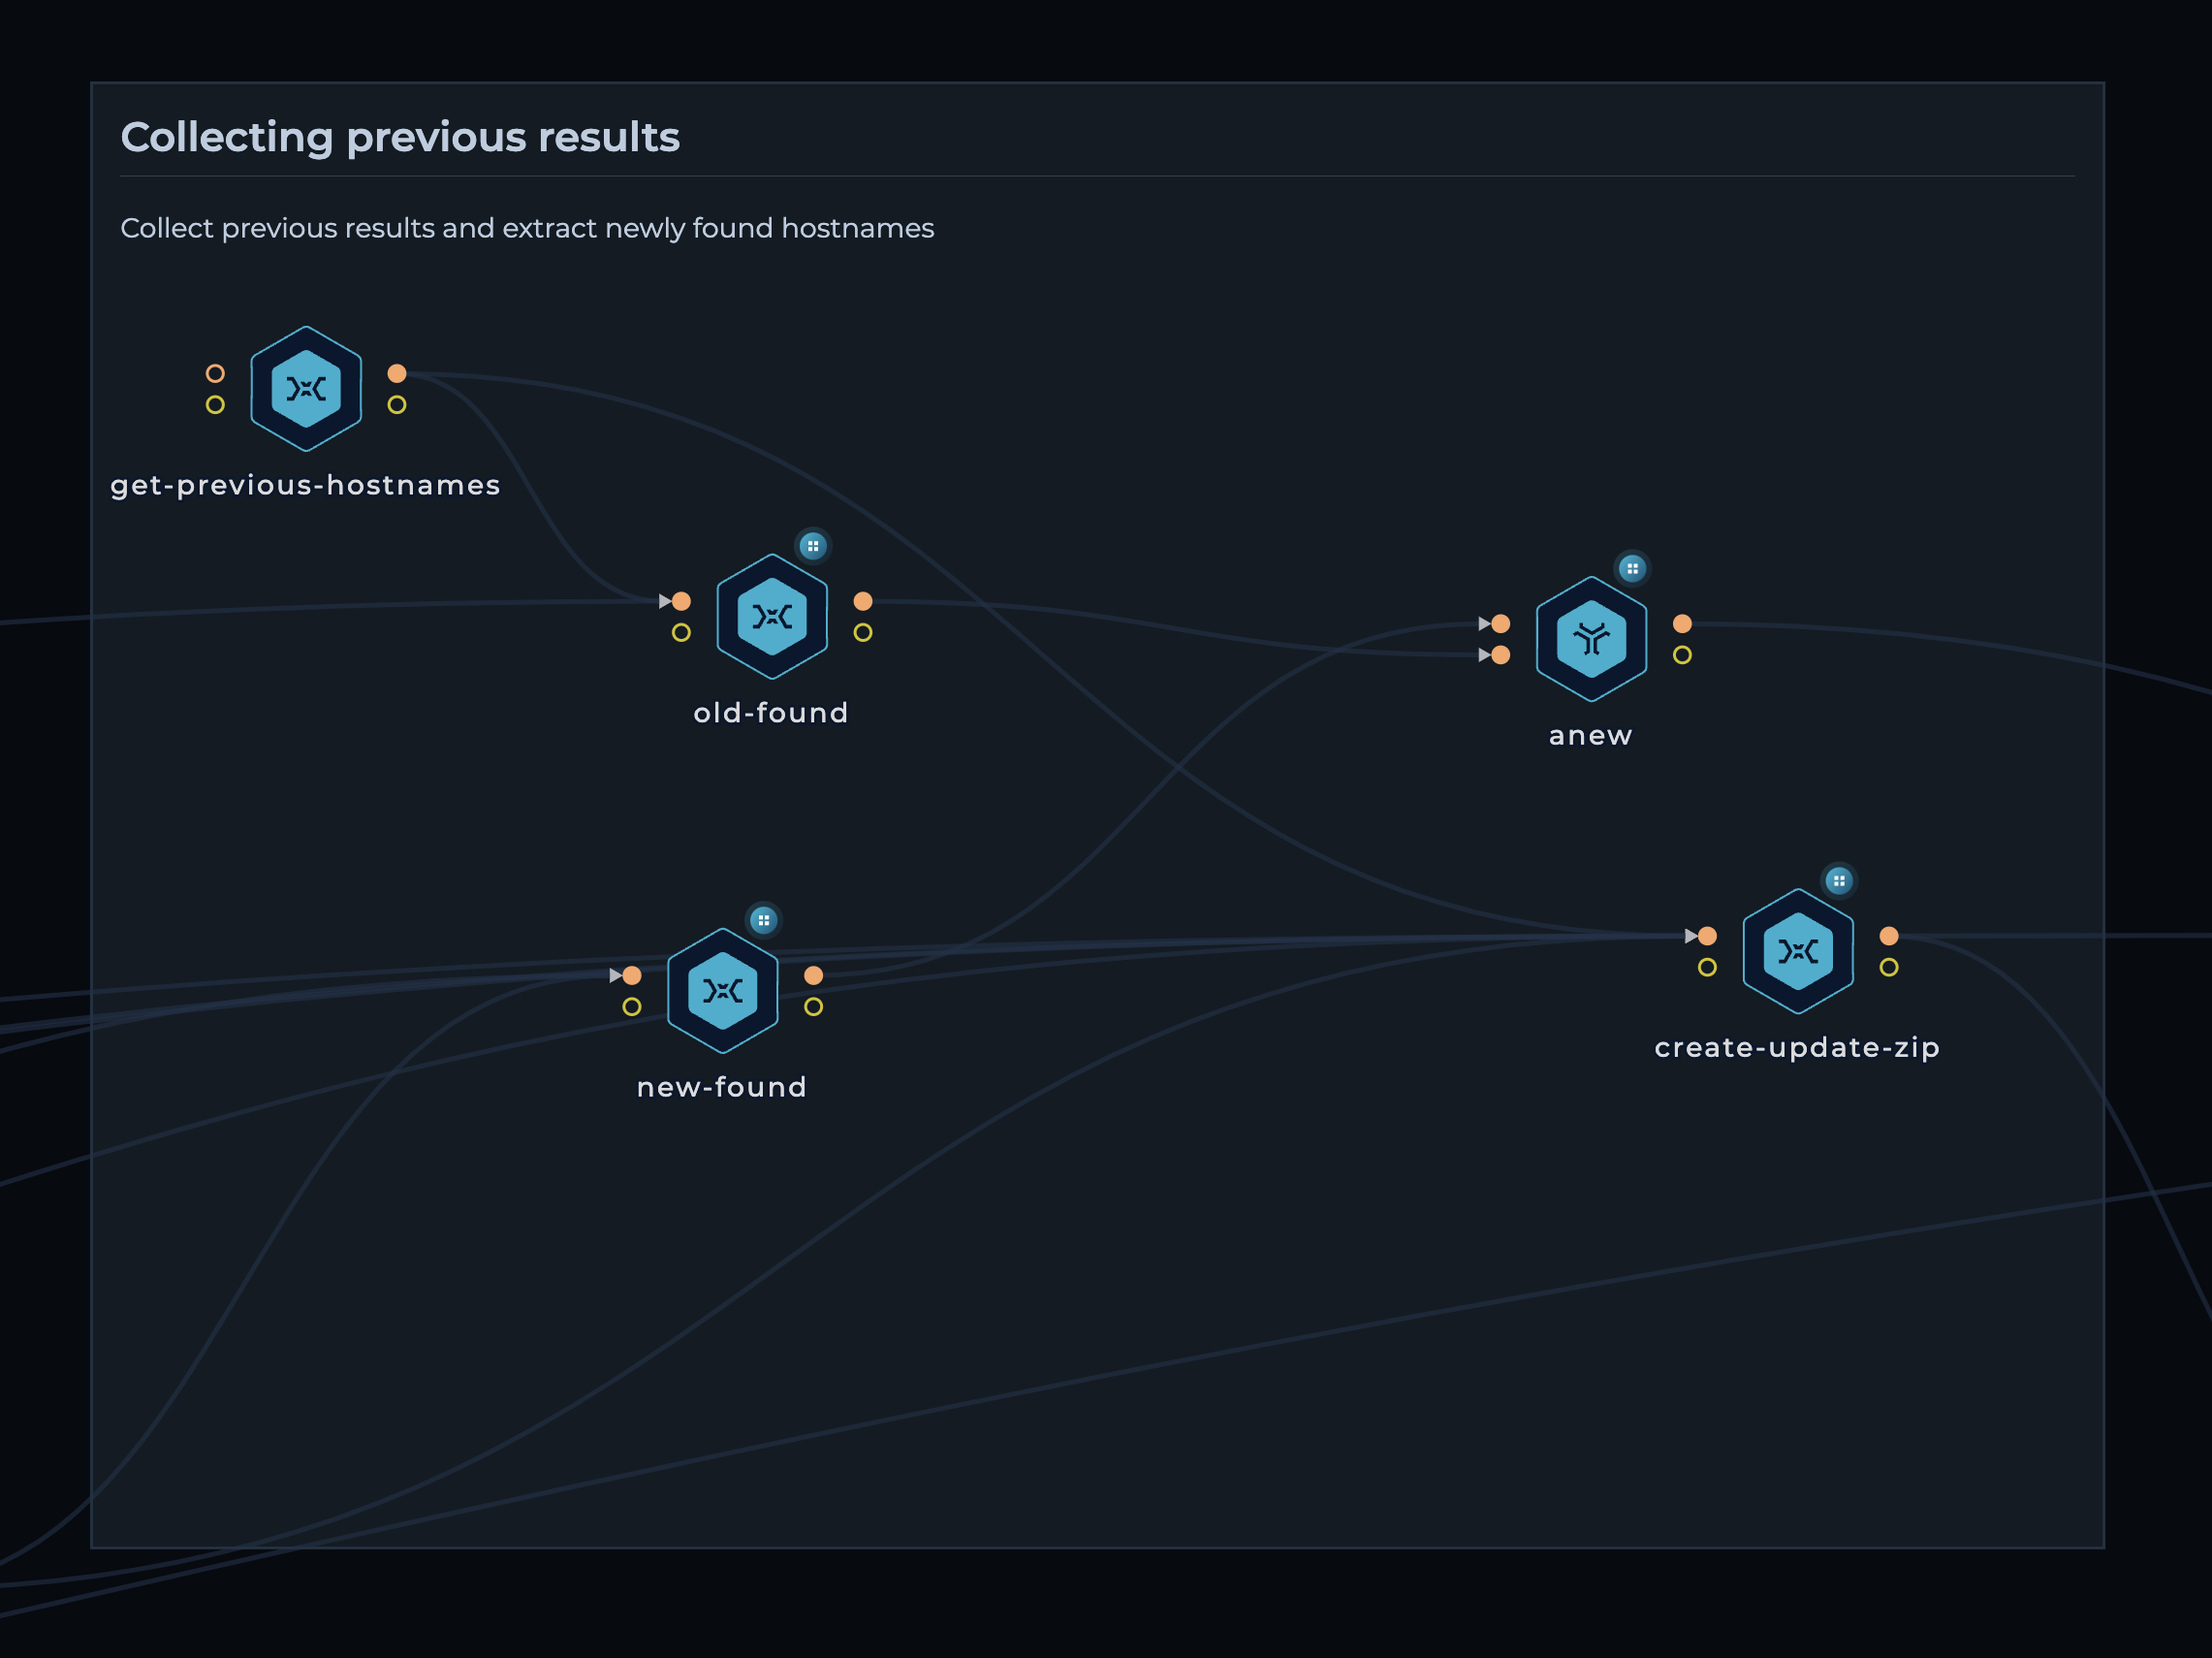
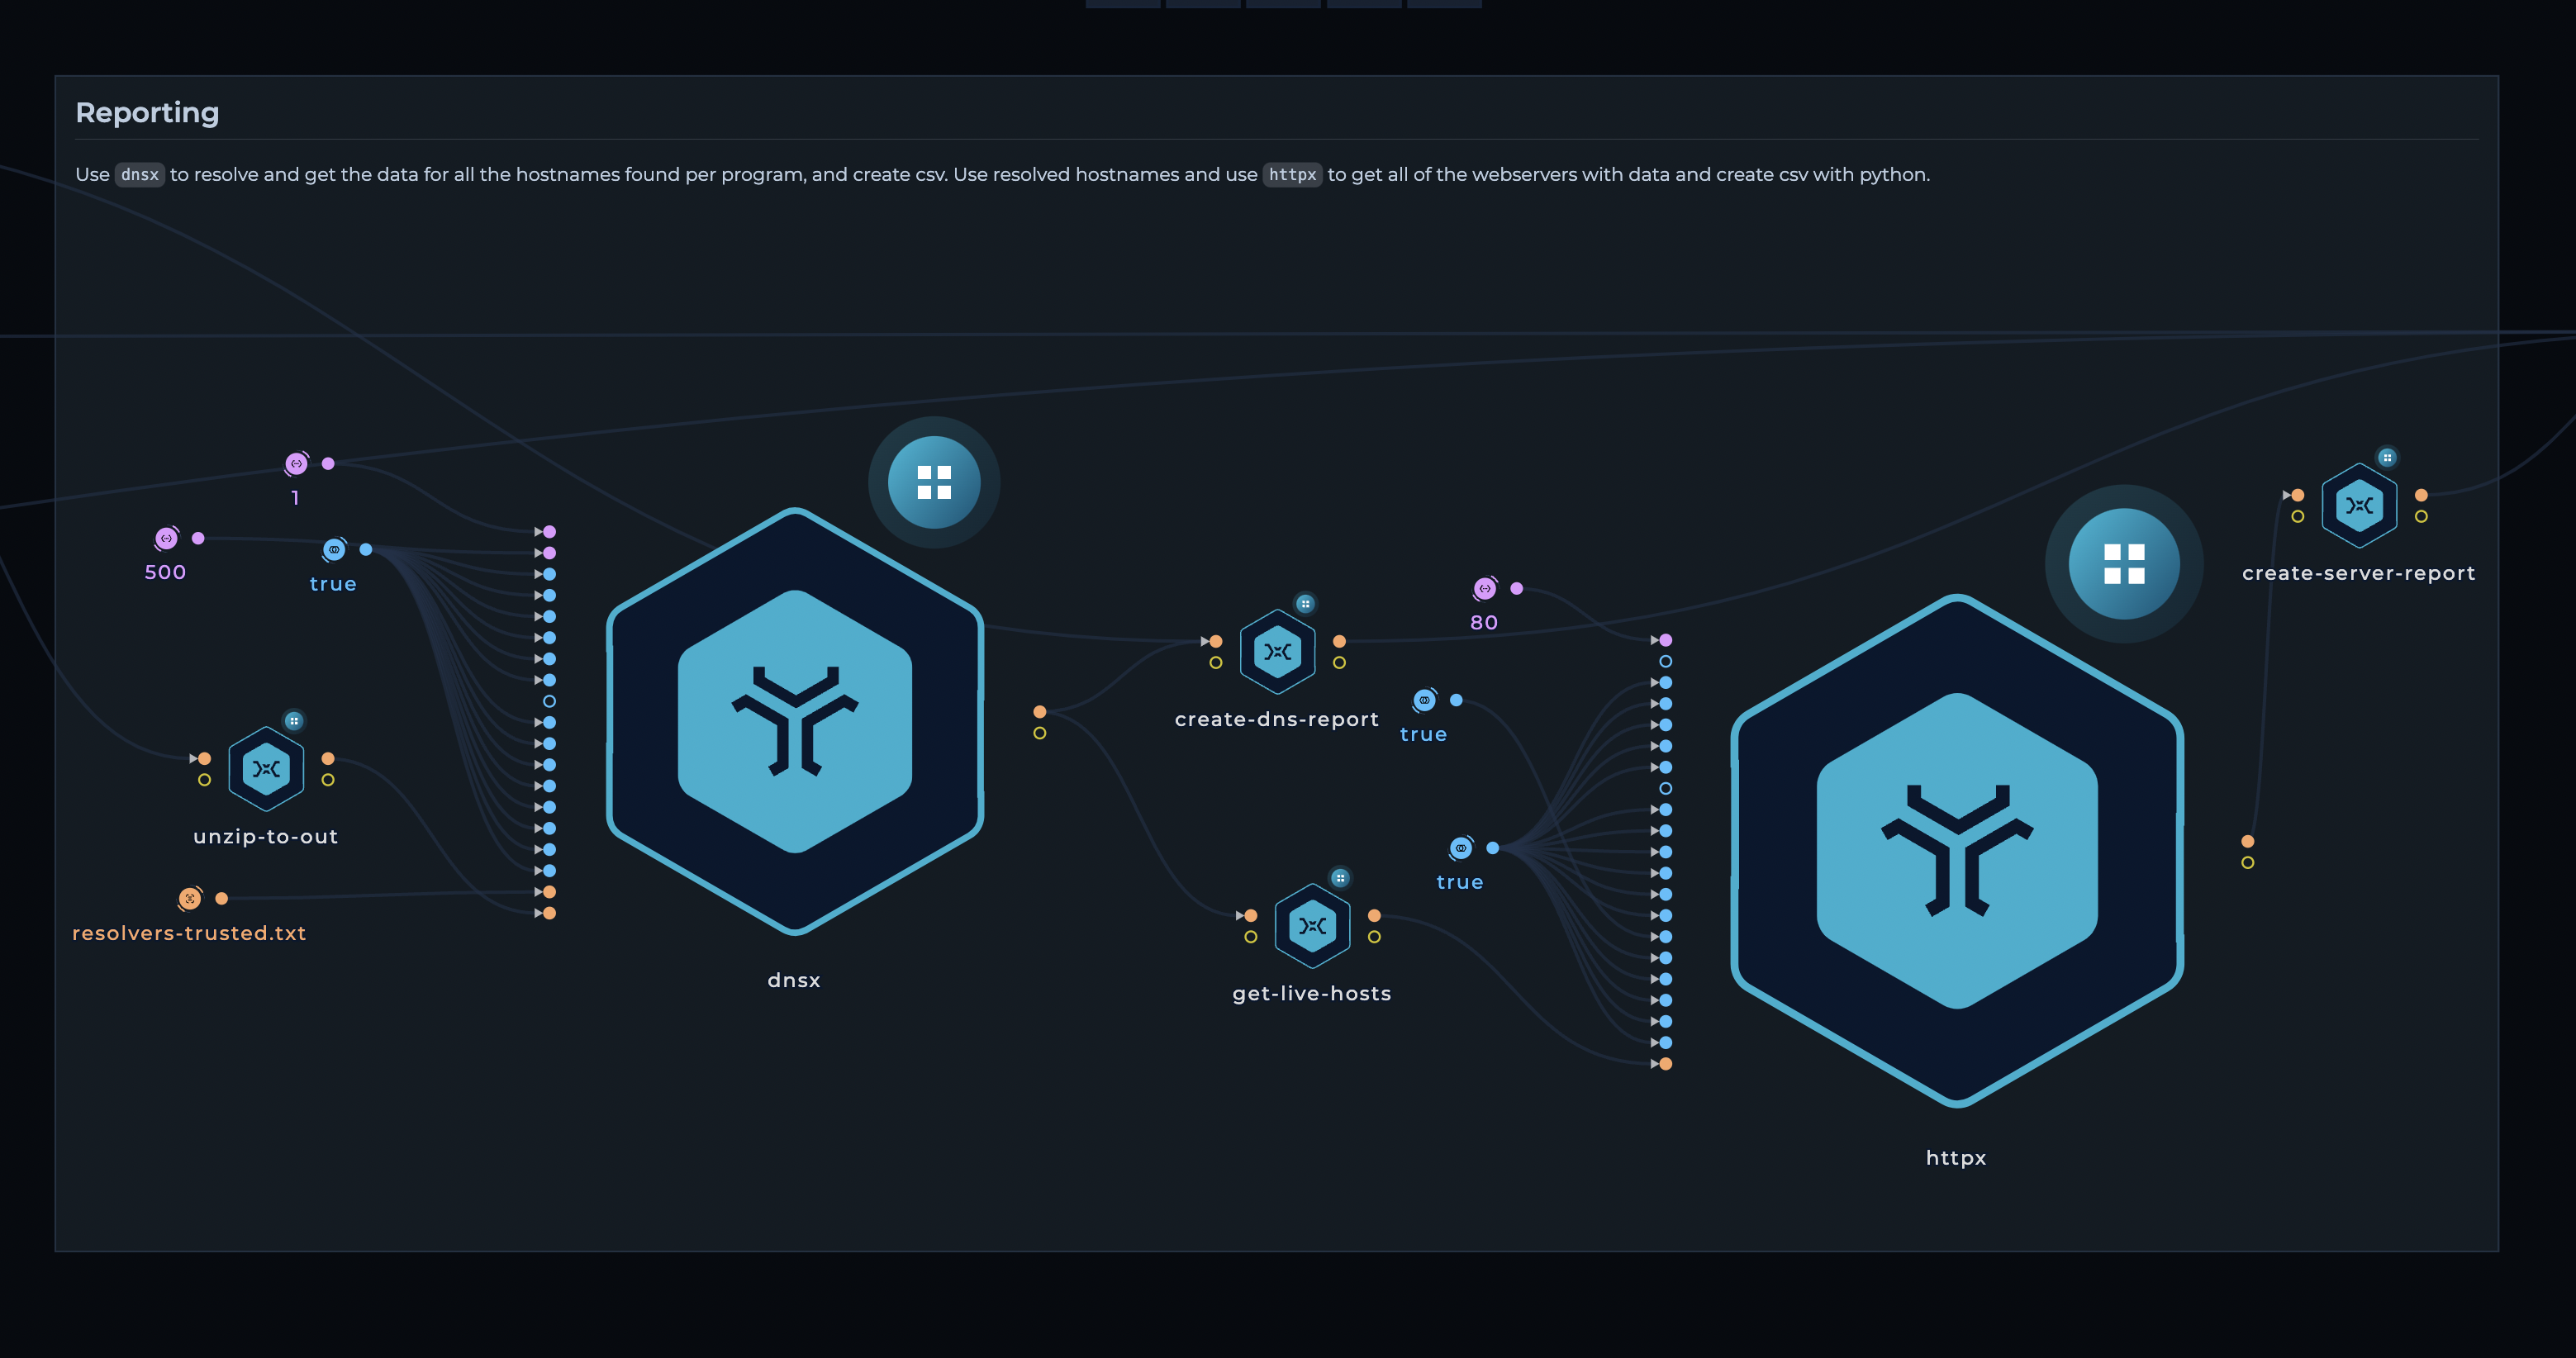
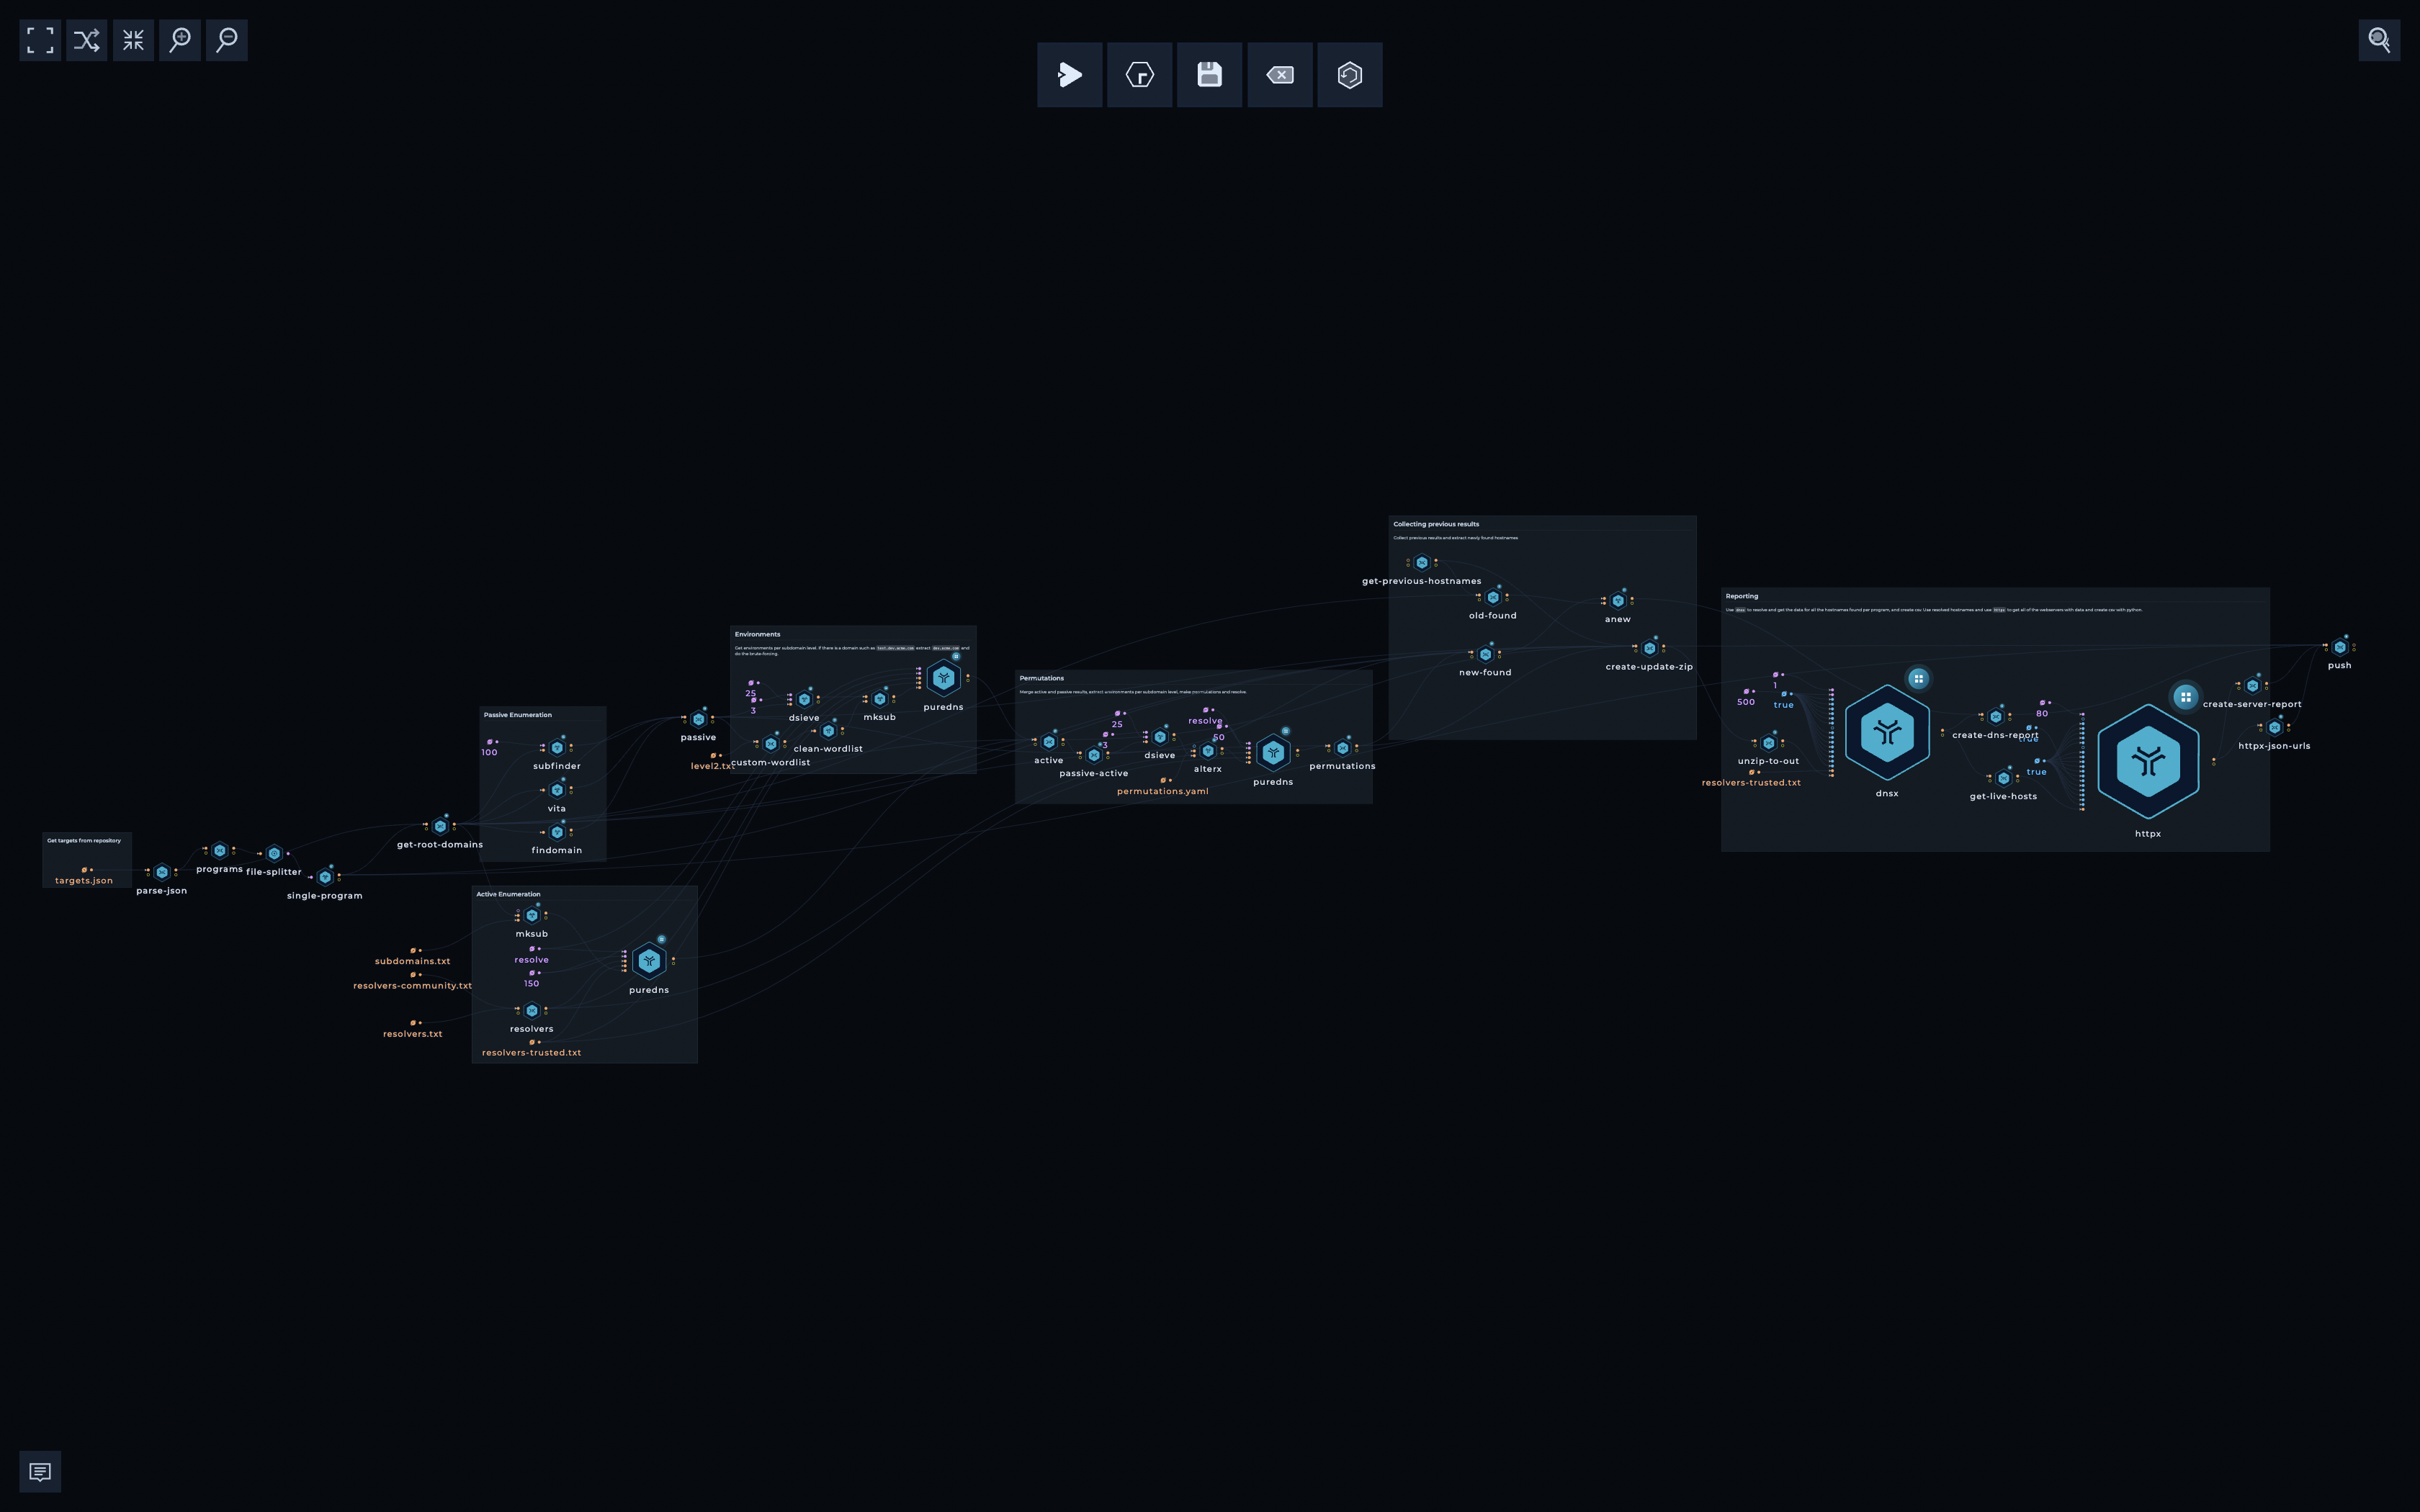
참고: 설명한 대로, 이 저장소의 거의 모든 것은 자동으로 생성됩니다. 결과가 최대한 정확하도록 워크플로를 신중하게 설계했으며 계속 개발하고 있습니다.
모든 기여/아이디어/제안을 환영합니다! 타깃/워크플로를 추가하거나 편집하고 싶으시다면 community.json을 통해 새로운 타깃과 함께 PR을 보내주시거나, @trick3st로 트윗하시거나, Discord에서 대화에 참여해 주세요.
우리는 직접 만져보는 것의 가치를 믿습니다. trickest.com에서 데모에 등록하여 이 워크플로를 여러분의 사용 사례에 맞게 커스터마이즈하고, 더 많은 워크플로에 접근하거나, 처음부터 직접 구축해 보세요!
