
 starriv/cve-2026-98260-xiaomi-17-pro-max

Xiaomi 17 Pro Max(popsicle)용 원클릭 루트: CVE-2026-98260 커널 UAF를 통한 단계적 권한 상승, uid 0 검증, KernelSU 지연 로드를 단일 스크립트 워크플로로 제공합니다.
샤오미 17 Pro Max(popsicle) 임시 root · KernelSU 탈옥 모드
⚠️ 본인이 소유하고 권한을 부여한 기기에서만 사용하세요. root는 기기 보안을 저하시키고 보증, Play Integrity, 은행 앱에 영향을 줄 수 있습니다. 익스플로잇 실패 시 매우 낮은 확률로 커널 panic 재부팅이 발생할 수 있습니다. 위험은 본인이 감수하세요.
| 항목 | 값 |
|---|---|
| 기기 / 코드명 / 모델 | Xiaomi 17 Pro Max / popsicle / 2509FPN0BC |
| 시스템 | HyperOS 4, Android 17 (OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM 검증 완료, 커널 문자열 동일) |
| 커널 | 6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k |
| 페이지 크기 / 아키텍처 | 4 KiB / aarch64 |
| 상태 | 실기기 검증 완료 (root + KernelSU 탈옥 모드) |
스크립트는 uname -r로 커널을 글자 그대로 검증하고, 시스템 빌드 번호를 화이트리스트로 확인합니다
(OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM). 다른 기기/커널에서는 사용하지 마세요.
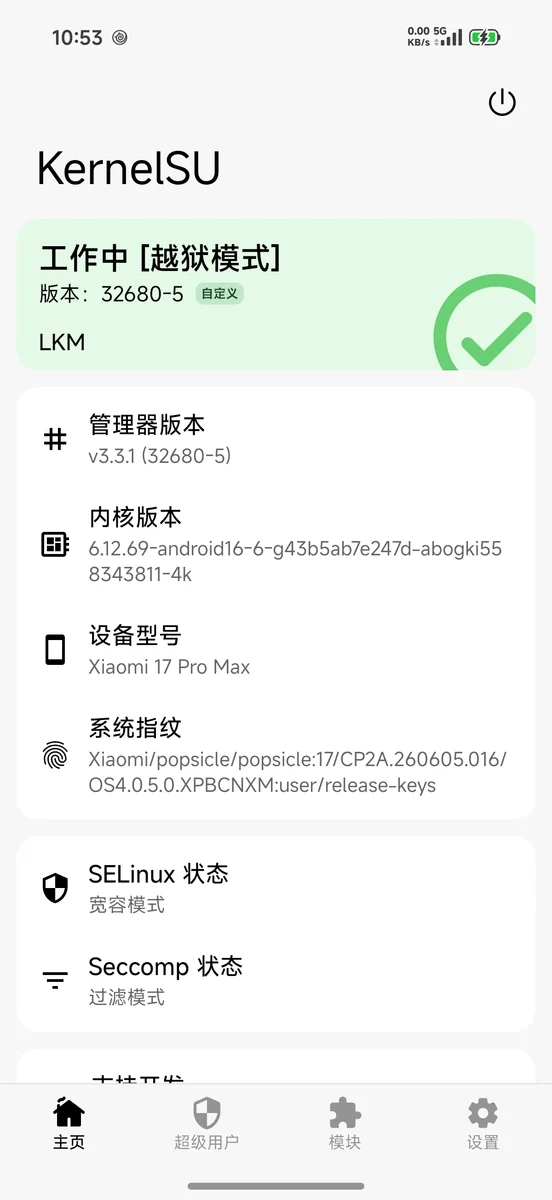
KernelSU 관리자가 본 기기에서 작동 중 [탈옥 모드](LKM late-load)를 표시합니다:
adb(Android platform-tools), 휴대폰에서 USB 디버깅 승인 완료curl, python3, unzipassets/ksu/로 가져옵니다두 가지 방법 중 하나를 선택하세요. 대부분은 **방법 A(AI에게 실행 맡기기)**를 사용합니다.
adb devices에 device(가 아니라 unauthorized)가 표시되는지 확인합니다.docs/AI-PORTING.md의 프롬프트 전체를 붙여넣습니다.uname -r / root 여부)을 채웁니다.AI는 이 저장소에서 검증된 스크립트(check.sh / root.sh / load-ksu.sh)를 재사용하며,
익스플로잇 코드를 다시 작성하지 않습니다. AI는 대상 확인, 단계별 실행, 실패 해석 및 결과 기록을 담당합니다.
./scripts/run.sh
순서대로 실행: 환경 자체 점검 → 현재 boot에 root가 없으면 재부팅을 넘나들며 CVE-2026-98260 재시도 (기본 최대 8회 부팅) → uid 0 검증 → KernelSU 탈옥 모드 설치 및 로드 → 최종 상태 출력.
자주 쓰는 파라미터:
./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定
CVE 익스플로잇은 페이지 회수 타이밍에 의존하므로 성공률은 확률적입니다.
run.sh는 휴대폰을 여러 번 재시작할 수 있으며 (실패할 때마다 완전히 재시작해야 함), 이는 정상적인 현상입니다.
adb devices # 显示 device(不是 unauthorized)
./scripts/check.sh
예상 출력에는 OK: target and environment gates look usable가 포함되어야 합니다.
./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)
성공 후:
adb shell /data/local/tmp/pc98260-su -c 'id' # uid=0(root)
./scripts/load-ksu.sh
관리자에는 **작업 중 [탈옥 모드]**가 표시되어야 합니다.
adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true
./scripts/run.sh를 다시 실행하면 됩니다.PARKED 좀비가 남고 스크립트가 중지됩니다. 수동으로 kill하지 마세요. 완전히 재부팅해야 정리됩니다.Permissive 상태가 됩니다. KernelSU가 준비되면 스크립트가 Enforcing으로 되돌립니다../scripts/privacy-clean.sh apply --only ota (com.android.updater 제거 + 업데이트 스위치 끄기; 롤백은 restore 사용, 또는 pm install-existing --user 0 com.android.updater)..
├── scripts/
│ ├── run.sh 一键入口(自检 → root → KernelSU → 验证)
│ ├── check.sh 只读环境 / 目标自检
│ ├── root.sh 单 boot 三阶段提权 + 验证
│ ├── autoretry.sh 跨重启自动重试
│ ├── load-ksu.sh KernelSU 越狱模式安装 / 加载
│ ├── build.sh 用 NDK 重新编译设备端二进制
│ ├── fetch-binaries.sh 下载 KernelSU LKM / ksud / 管理器 APK
│ ├── privacy-clean.sh 可选:隐私清理 CLI(list/plan/apply/status/verify/restore)
│ ├── staged-batch.sh 分批清理封装(等重启 → root → apply → 重启)
│ ├── post-reboot.sh 开机校正 / `--check` 体检(幂等)
│ ├── freeze-risk-audit.sh 冻结前风险体检(位置 Provider / 系统框架 / DeviceAdmin)
│ ├── clean-device-temp.sh 只清临时日志/缓存(保留管理器与 /data/adb)
│ ├── unbrick-restore.sh 卡开机时定点回滚(triage/check/restore)
│ ├── bootloop-capture.sh 卡重启时抓每次开机窗口的 crash 栈
│ ├── lib/
│ │ ├── privacy-clean.manifest.sh 清单常量(分组/包/组件/设置 + 说明)
│ │ └── privacy-clean.common.sh 日志 / adb / 状态查询 / 备份
│ └── device/
│ └── load-ksu-device.sh 设备端 patch + finit + ksud 安装
├── device/
│ ├── bin/ 预编译设备端二进制(含 SHA256SUMS)
│ ├── src/ 设备端源码(已按本机调参)
│ ├── ko-names.txt kernelsu.ko 需要的 226 个符号名
│ └── ksu.lock KernelSU 版本 / KMI
├── assets/ksu/ 下载的 KernelSU 组件(不入库)
├── docs/ 原理、KernelSU、调参、排障、AI 移植、清理与运维
│ ├── RUNBOOK.md 运维入口:状态模型 / 日常体检 / 故障处置 / 坑
│ ├── DEBLOAT.md 系统应用/组件/Provider 审计 + 分级清理清单(155 条)
│ └── DEBLOAT-EXECUTED.md 本机执行记录(历史;2026-11-16 清数据后已复位)
├── tests/
│ └── privacy-clean/ 隐私清理冒烟测试(mock adb,不接触真机)
└── evidence/ 实机验证记录
execve() 실패 경로에서 POSIX CPU timer 정리 순서가 잘못되어,
k_itimer는 이미 해제되었지만 timerqueue 노드는 여전히 남아 있어 회수 시 UAF가 형성된다; rb_erase()가
제어된 8바이트 쓰기로 사용된다.cred의 uid/gid를 0으로 만들고,
마지막으로 완전한 capabilities를 위조하고 로컬 root 서비스를 시작한다; 전 과정에서 파티션에 쓰지 않는다.finit_module로 kernelsu.ko를 로드하고(late-load),
관리자는 setresuid 훅을 통해 driver fd를 얻어 "탈옥 모드"로 표시된다.세부 사항은 docs/HOW-IT-WORKS.md,
docs/KERNELSU.md, docs/TUNING.md를 참조.
docs/RUNBOOK.md 제4절 "장애 처리"를 참조. 빈번한 문제:
scripts/load-ksu.sh에 순서가 고정되어 있다.PARKED / 권한 상승 실패: 정상이며, 완전히 재부팅한 후 ./scripts/run.sh를 다시 실행한다.adb devices에 unauthorized로 표시됨: 휴대폰에서 USB 디버깅 권한을 확인한다.이 프로젝트는 하나의 정확한 커널 빌드에 바인딩되어 있으며, 샤오미 17 시리즈 전체가 아니다. 기기/커널을 바꿀 때는 심볼 주소, 구조체 오프셋, 호출 지점을 다시 도출해야 한다. 이 작업은 **DeepSeek Harness(DSH)**를 가져와 정해진 절차에 따라 완료할 수 있다: 저장소를 작업 공간으로 열고, 프롬프트를 붙여넣어 AI가 먼저 읽기 전용 정찰을 하고, 그다음 단계별로 코드를 수정하고 검증하도록 한다.
git clone <本仓库> && cd <仓库>
# 用 DeepSeek Harness 打开该目录,新建会话,粘贴 docs/AI-PORTING.md 里的提示词






