 shakur1314/cve-2022-22965-spring4shell-security-operations-analysis
포괄적인 보안 운영 센터(SOC) 사고 대응 시뮬레이션으로, Spring4Shell 취약점(CVE-2022-22965)의 위협 탐지, 트라이지, 분석 및 완화를 시연합니다.

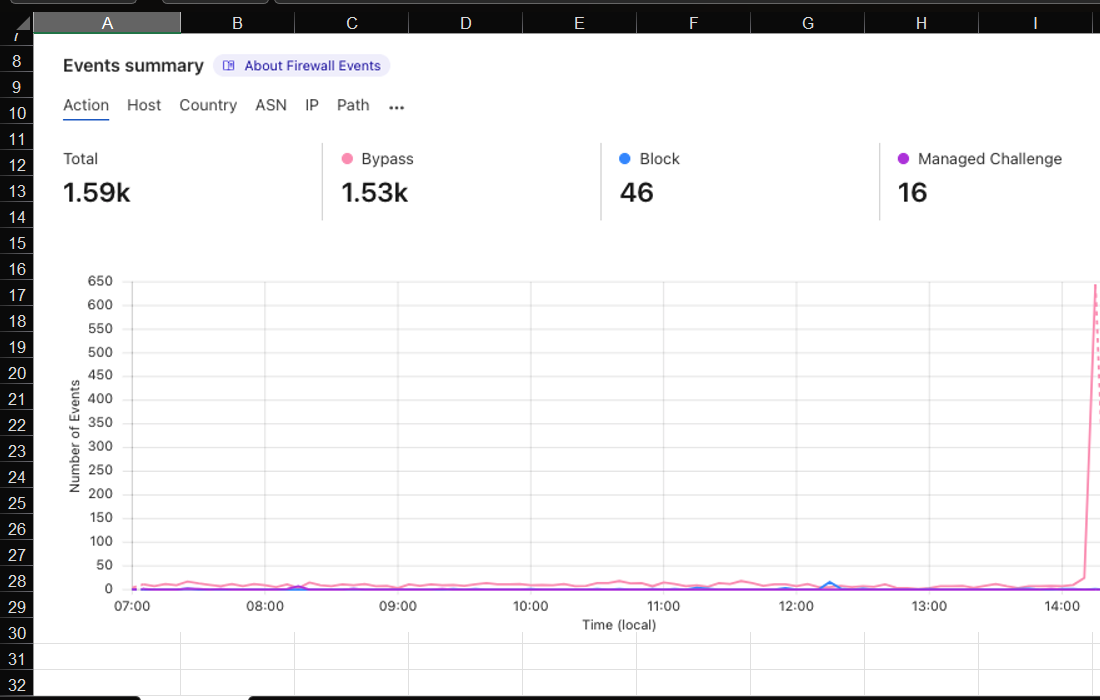
활성 Spring4Shell 악용 시도에 대응하는 정보 보안 분석가 역할을 수행한 실습형 보안 운영 센터(SOC) 시뮬레이션입니다. 이 저장소는 초기 탐지부터 분석 및 완화까지의 전체 사고 대응 수명 주기를 문서화합니다.
고지사항: 이 프로젝트는 교육 목적으로 Forage에서 진행된 사이버 보안 직무 시뮬레이션의 일부로 완료되었습니다. 모든 분석은 통제된 시뮬레이션 환경에서 수행되었습니다.
Spring4Shell은 Spring Framework의 중요한 원격 코드 실행 취약점입니다. 공격자가 매개변수 바인딩 메커니즘을 악용하여 Java 클래스 속성에 무단 액세스할 수 있게 하며, 이는 완전한 원격 코드 실행으로 이어질 수 있습니다.
목표: 방화벽 로그를 분석하여 손상된 인프라를 식별하고, 위협의 심각도를 평가하며, 적절한 팀에 알립니다.
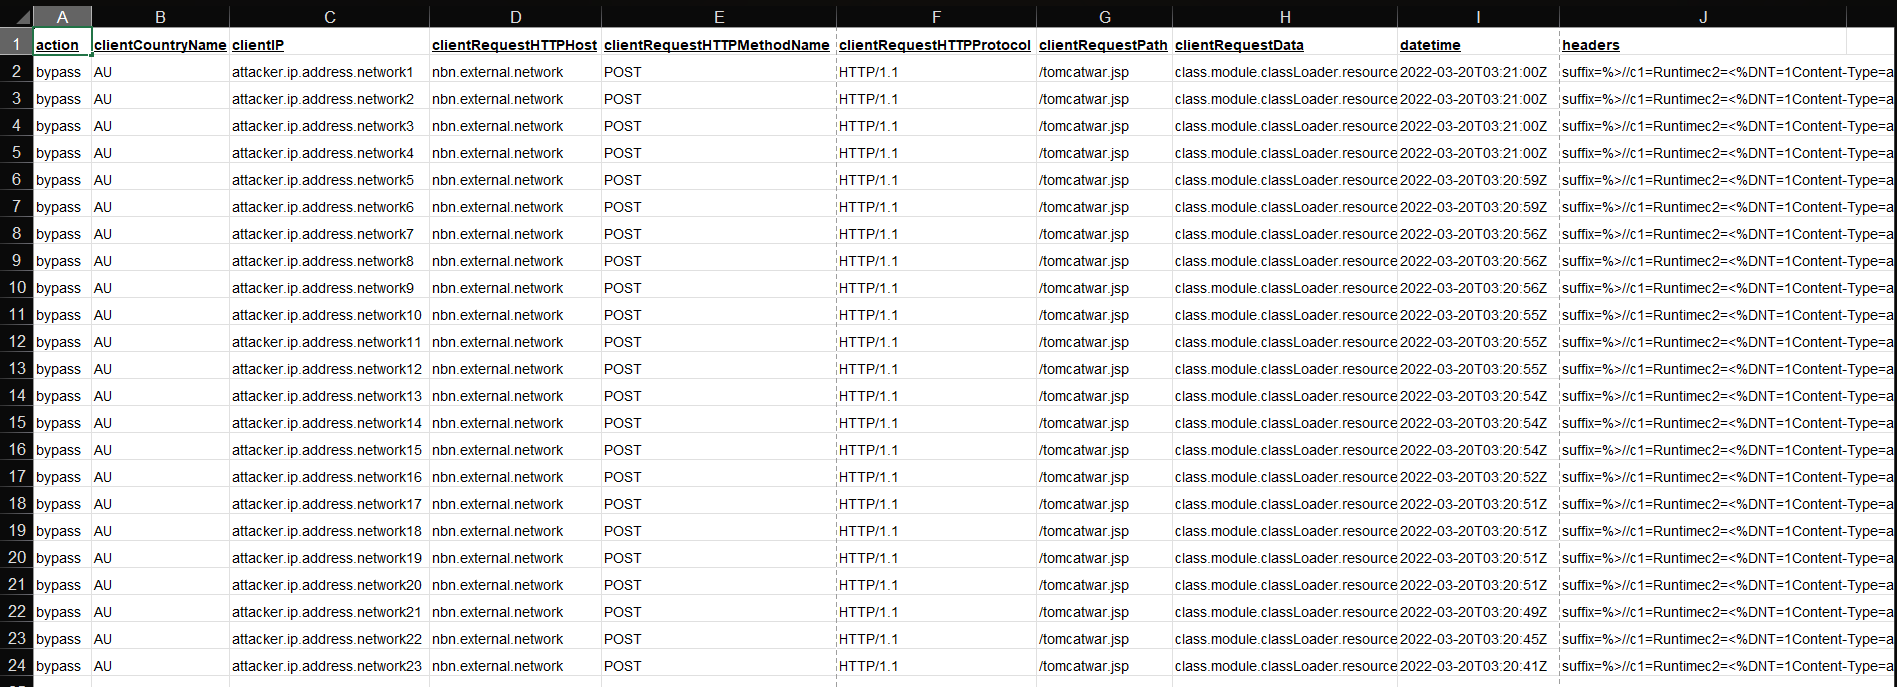
방화벽 로그를 검토한 결과, 모두 class.module.classLoader 매개변수 체인을 포함하는 /tomcatwar.jsp를 대상으로 한 의심스러운 HTTP/1.1 POST 요청 패턴이 발견되었습니다. 이는 Spring4Shell 악용의 특징적인 지표입니다.
| 필드 | 세부 정보 |
|---|---|
| 영향을 받은 인프라 | NBN 중요 서비스 |
| 우선순위 수준 | P1 — 중요 |
| 공격 벡터 | CVE-2022-22965 (Spring4Shell) |
| 현재 상태 | 서비스 다운; 기능 장애 |
| 탐지 타임스탬프 | 2022-03-20T03:21:00Z |
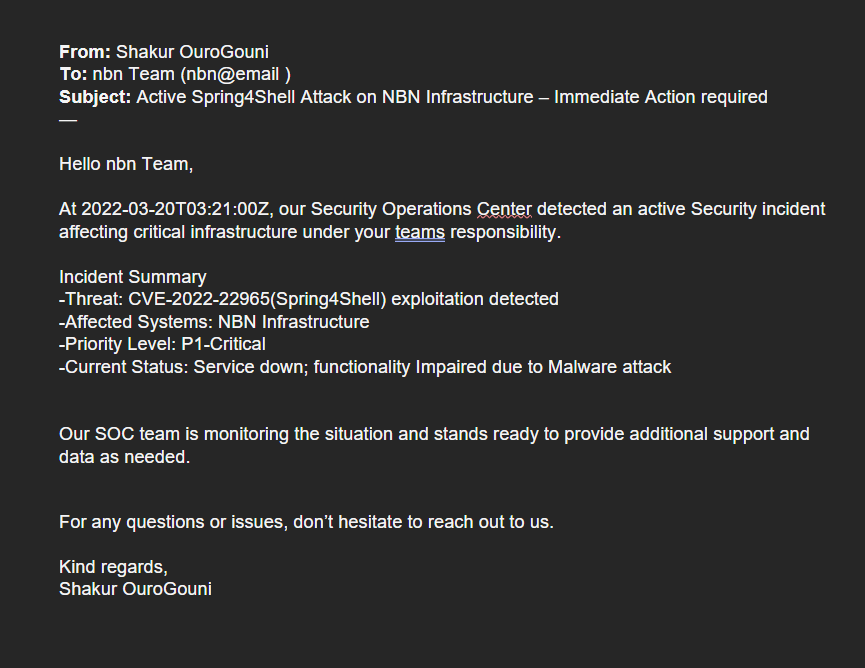
위협을 확인한 후, 상황, 영향을 받은 시스템, 필요한 즉시 조치에 대한 정확한 요약과 함께 NBN 팀에 사고 알림을 작성하여 보냈습니다.
목표: 공격 패턴에 대한 심층 분석을 수행하고, 악용 메커니즘을 이해하며, 위협을 억제하기 위한 방화벽 규칙을 개발합니다.
방화벽 로그에서 POST 요청 구조를 분석한 결과:
/tomcatwar.jspclass.module.classLoader.resources.context.parent.pipeline.first.pattern| 규칙 | 동작 | 근거 |
|---|---|---|
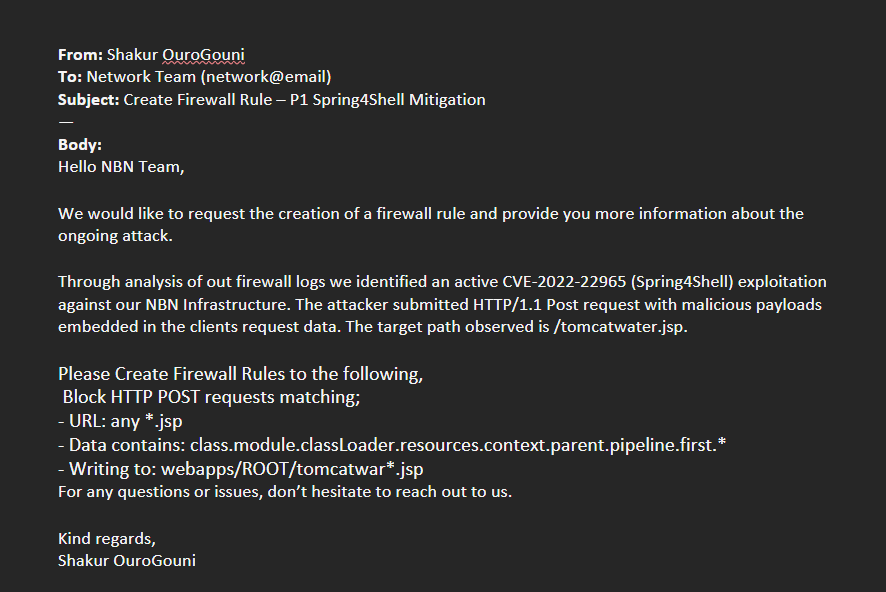
*.jsp 엔드포인트로의 요청 차단 | DROP | 웹셸 접근 방지 |
class.module.classLoader.resources.context.parent.pipeline.first를 포함하는 POST 요청 차단 | DROP | 악용 메커니즘 직접 차단 |
webapps/ROOT/tomcatwar*.jsp에 대한 쓰기 작업 차단 | DENY | 웹셸 지속성 중단 |
완화 전략을 정의한 후, 진행 중인 공격에 대한 전체 기술적 맥락과 함께 필요한 방화벽 규칙을 네트워크 팀에 전달했습니다.
class.module.classLoader 매개변수 체인 존재/tomcatwar.jsp를 대상으로 하는 POST 요청pipeline.first.pattern 속성 조작