screetsec/sudomy
Sudomy는 버그 헌팅/침투 테스트를 위한 자동화된 정찰(recon)을 수행하여 서브도메인을 수집하고 도메인을 분석하는 서브도메인 열거 도구입니다.



Sudomy는 서브도메인을 수집하고 고급 자동화 정찰(프레임워크)을 수행하여 도메인을 분석하는 서브도메인 열거 도구입니다. 이 도구는 OSINT(오픈 소스 인텔리전스) 활동에도 사용할 수 있습니다.
능동적 방법
수동적 방법
좋은 타사 사이트/리소스를 평가하고 선택함으로써 열거 과정을 최적화할 수 있습니다. 더 적은 시간으로 더 많은 결과를 얻을 수 있습니다. Sudomy는 잘 선별된 22개의 타사 사이트에서 데이터를 수집할 수 있습니다:
  https://censys.io
  https://developer.shodan.io
  https://dns.bufferover.run
  https://index.commoncrawl.org
  https://riddler.io
  https://api.certspotter.com
  https://api.hackertarget.com
  https://api.threatminer.org
  https://community.riskiq.com
  https://crt.sh
  https://dnsdumpster.com
  https://docs.binaryedge.io
  https://securitytrails.com
  https://graph.facebook.com
  https://otx.alienvault.com
  https://rapiddns.io
  https://spyse.com
  https://urlscan.io
  https://www.dnsdb.info
  https://www.virustotal.com
  https://threatcrowd.org
  https://web.archive.org
sudomy가 작동하는 방식 또는 정찰 흐름: 최상의 인수를 실행하여 서브도메인을 수집하고 자동 정찰을 통해 분석하는 방법입니다.
root@maland: ./sudomy -d bugcrowd.com -dP -eP -rS -cF -pS -tO -gW --httpx --dnsprobe -aI webanalyze -sS
Sudomy v1.1.8#dev의 정찰 워크플로우
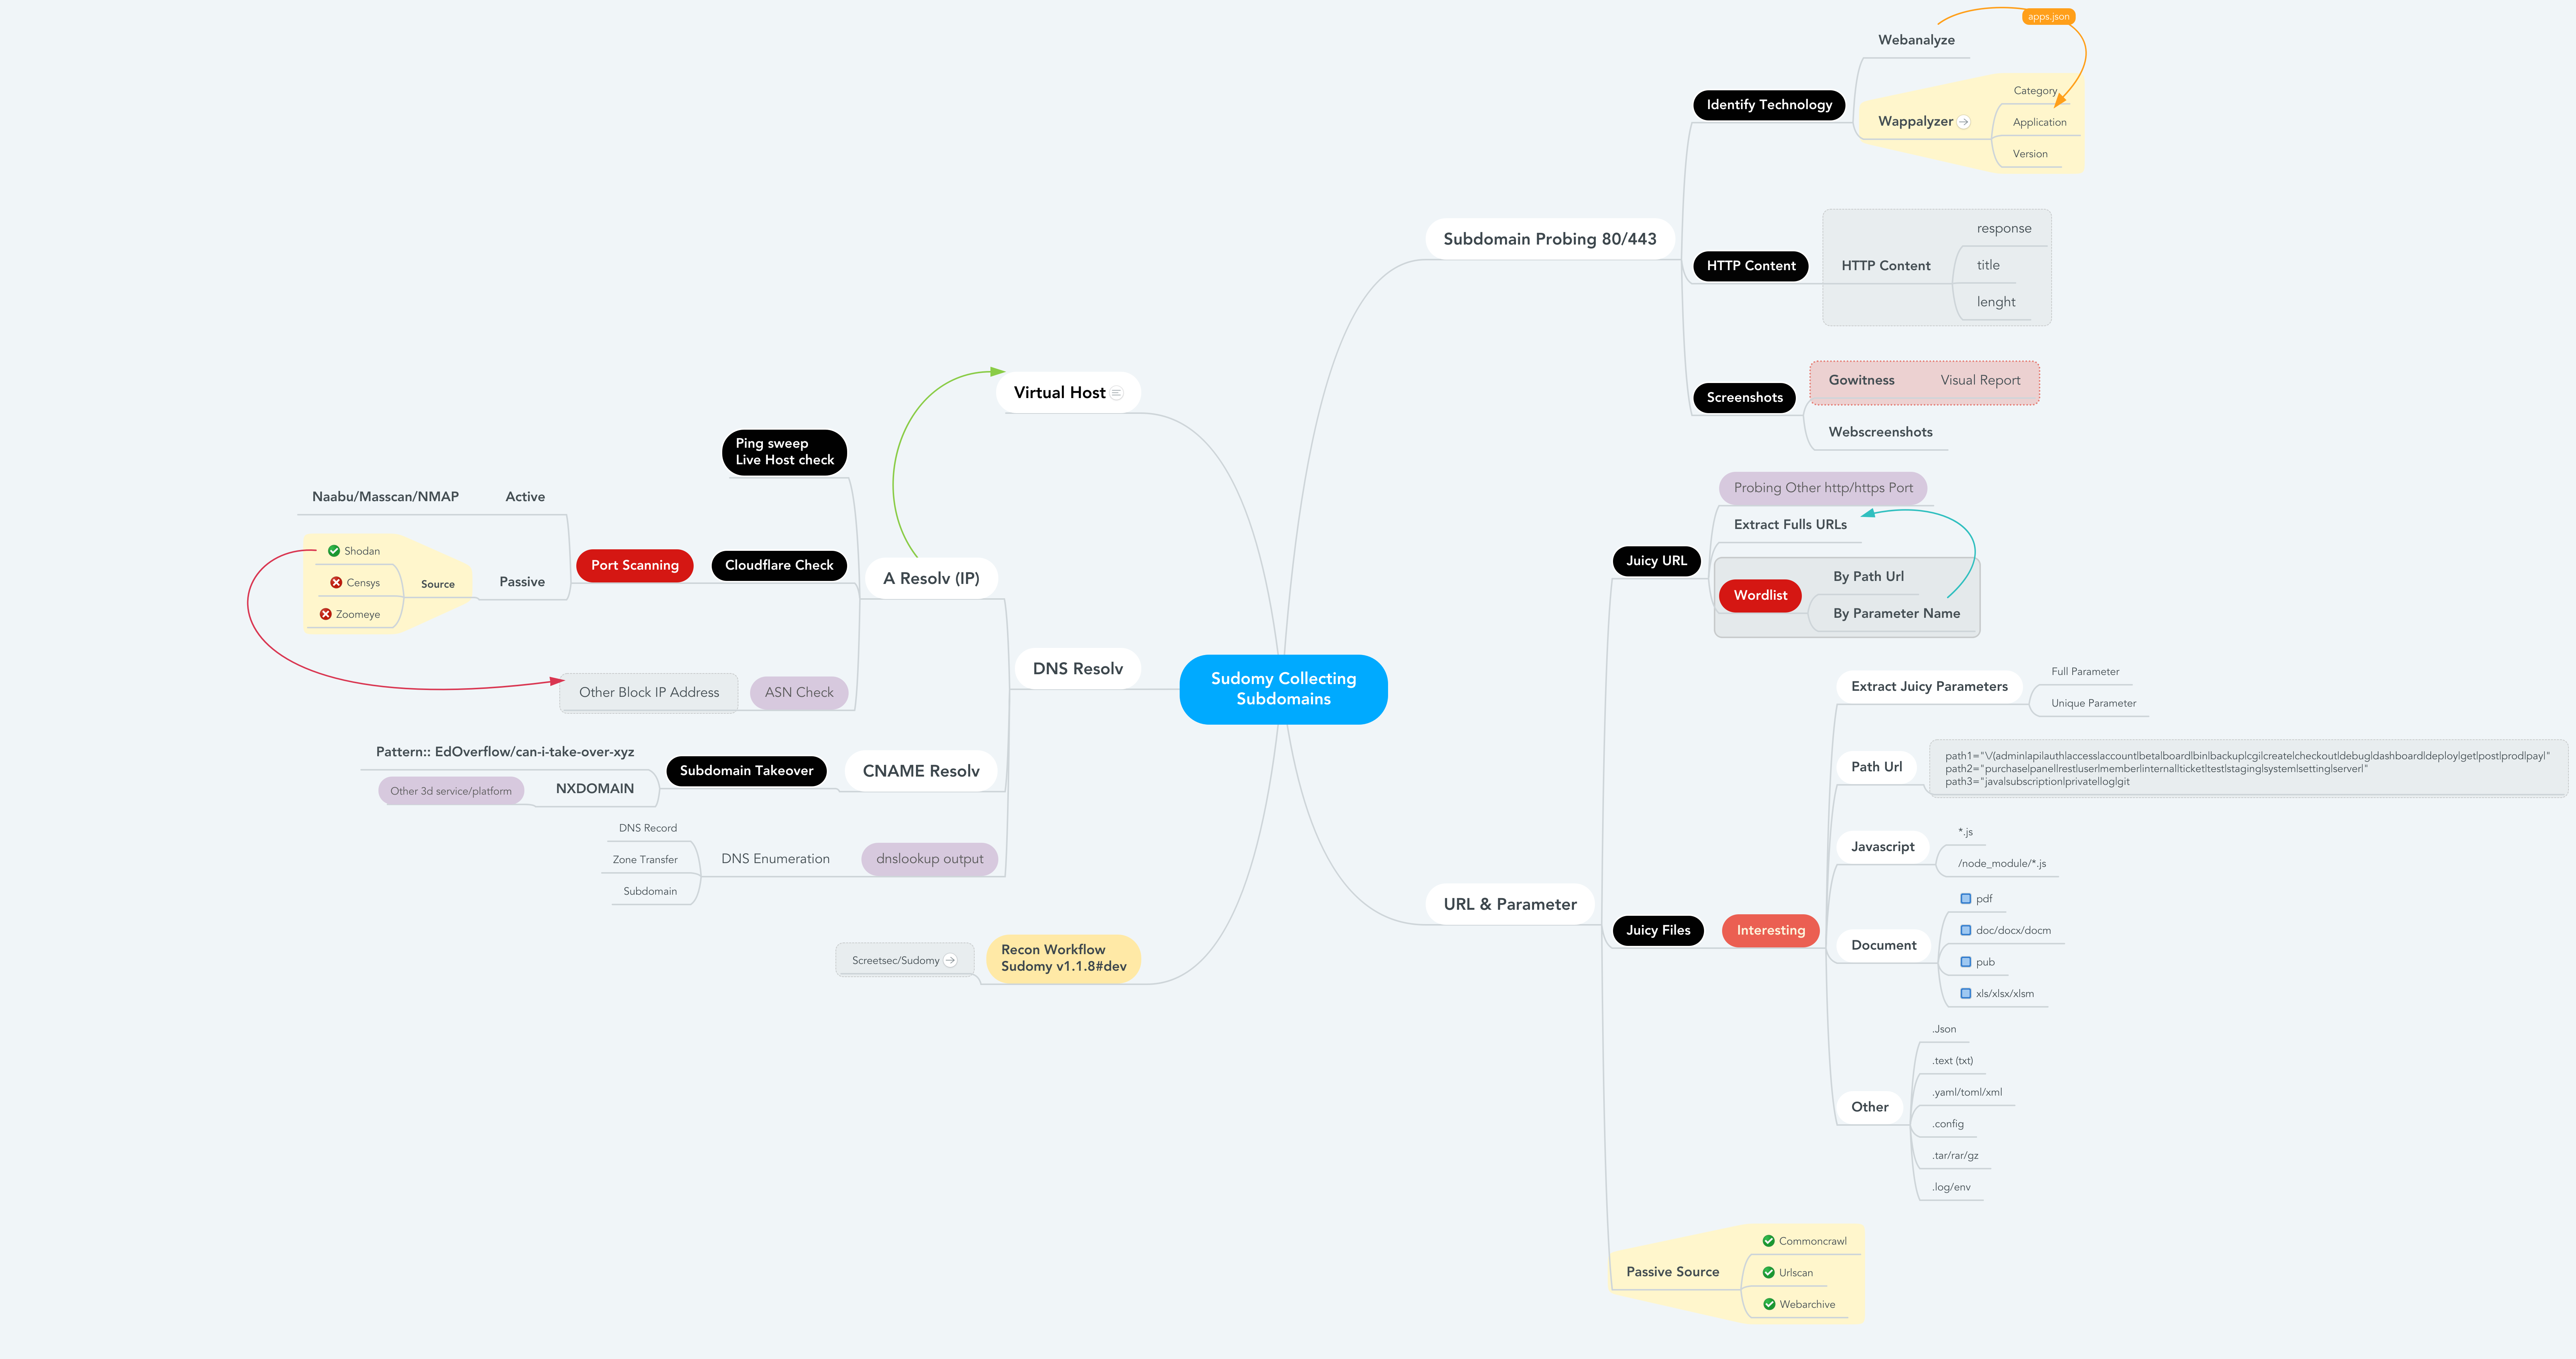
정찰 파일 및 쥬시 데이터에 대한 상세 정보
------------------------------------------------------------------------------------------------------

- subdomain.txt             -- 서브도메인 목록             < $DOMAIN (대상)
- httprobe_subdomain.txt    -- 서브도메인 유효성 검사	  < subdomain.txt
- webanalyzes.txt           -- 기술 스캔 식별          	  < httprobe_subdomain.txt
- httpx_status_title.txt    -- 제목+상태코드+길이        < httprobe_subdomain.txt
- dnsprobe_subdomain.txt    -- 서브도메인 리졸브		  < subdomain.txt
- Subdomain_Resolver.txt    -- 서브도메인 리졸브 (대체)     < subdomain.txt
- cf-ipresolv.txt           -- Cloudflare 스캔        	  < ip_resolver.txt
- Live_hosts_pingsweep.txt  -- 라이브 호스트 확인		  < ip_resolver.txt
- ip_resolver.txt           -- IP 리졸브 목록          	  < Subdomain_Resolver::dnsprobe
- ip_dbasn.txt		    -- ASN 번호 확인		  < ip_resolver.txt
- vHost_subdomain.txt       -- 가상 호스트 (IP별 그룹화) < Subdomain_Resolver.txt
- nmap_top_ports.txt        -- 활성 포트 스캐닝            < cf-ipresolv.txt
- ip_dbport.txt		    -- 수동 포트 스캐닝	          < cf-ipresolv.txt

------------------------------------------------------------------------------------------------------
- Passive_Collect_URL_Full.txt 		-- 전체 URL 크롤링 (WebArchive, CommonCrawl, UrlScanIO)
------------------------------------------------------------------------------------------------------

- ./screenshots/report-0.html   	-- 스크린샷 보고서    	< httprobe_subdomain.txt
- ./screenshots/gowitness/gowitness.sqlite3   		-- 데이터베이스 스크린샷    	< httprobe_subdomain.txt

------------------------------------------------------------------------------------------------------

- ./interest/interesturi-allpath.out	-- 관심 경로(/api,/git,등) < Passive_Collect_URL_Full.txt
- ./interest/interesturi-doc.out	-- 관심 문서 (doc,pdf,xls)   < Passive_Collect_URL_Full.txt
- ./interest/interesturi-otherfile.out	-- 기타 파일 (.json,.env,등) < Passive_Collect_URL_Full.txt
- ./interest/interesturi-js.out		-- 모든 자바스크립트 파일(*.js)  	< Passive_Collect_URL_Full.txt
- ./interest/interesturi-nodemodule.out	-- /node_modules/ 폴더의 파일    < Passive_Collect_URL_Full.txt
- ./interest/interesturi-param-full.out	-- 전체 매개변수 목록 		< Passive_Collect_URL_Full.txt
- ./interest/interesturi-paramsuniq.out -- 고유 매개변수 목록 	< Passive_Collect_URL_Full.txt

-  참고 : urlprobe 또는 httpx를 사용하여 쥬시/관심 URL/매개변수의 유효성을 검사하여 오탐을 방지할 수 있습니다.
------------------------------------------------------------------------------------------------------

- ./takeover/CNAME-resolv.txt		-- CNAME 리졸버 		< subdomain.txt
- ./takeover/TakeOver-Lookup.txt	-- DNSLookup 			< CNAME-resolv.txt
- ./takeover/TakeOver-nxdomain.txt	-- 기타 3rd 서비스 플랫폼	< TakeOver-Lookup.txt
- ./takeover/TakeOver.txt		-- 취약점 확인		< CNAME-resolv.txt

------------------------------------------------------------------------------------------------------

- ./wordlist/wordlist-parameter.lst     -- 매개변수 단어 목록 생성     < Passive_Collect_URL_Full.txt
- ./wordlist/wordlist-pathurl.lst       -- 경로 단어 목록 생성  < Passive_Collect_URL_Full.txt

-  참고 : 이 단어 목록은 도메인 및 서브도메인 정보(경로, 파일, 쿼리 문자열 및 매개변수)를 기반으로 합니다.
------------------------------------------------------------------------------------------------------
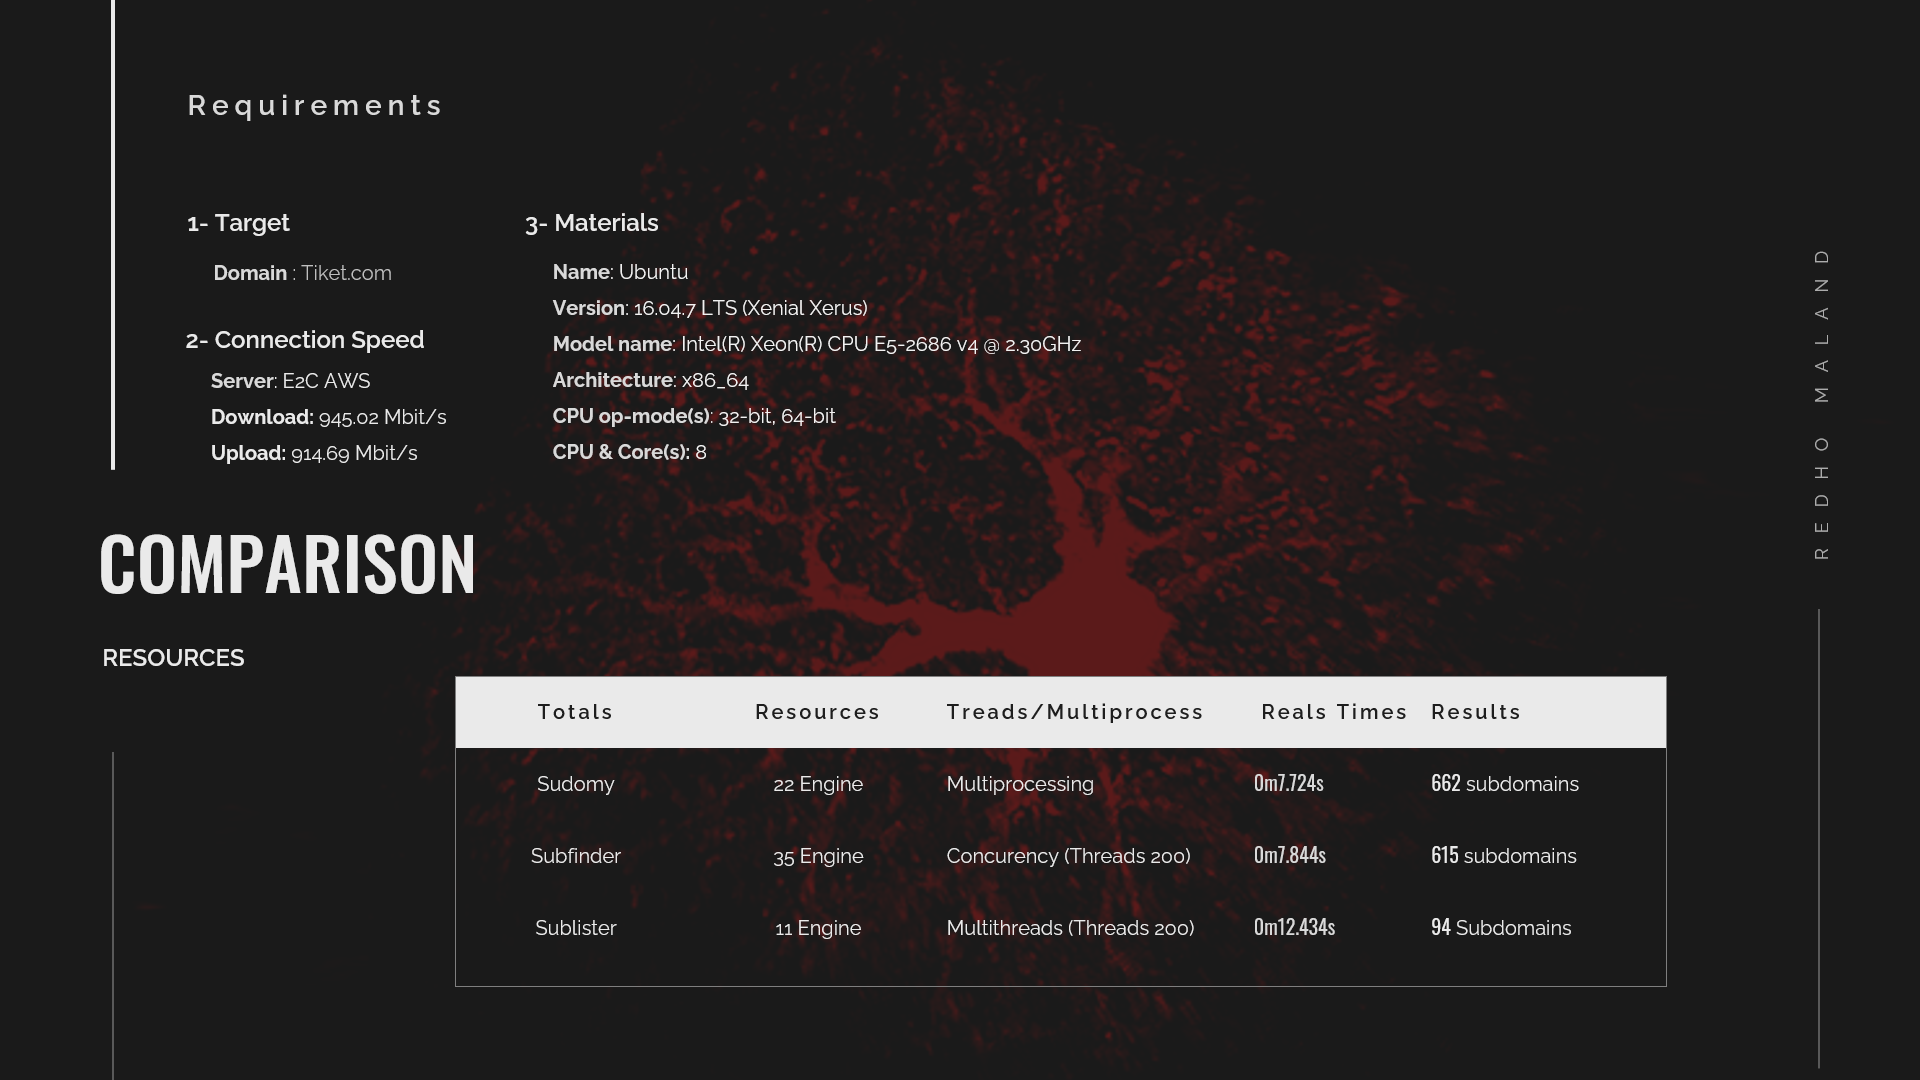
Sudomy는 리소스(타사 사이트)를 사용할 때 리소스를 최소화합니다. 좋은 타사 사이트/리소스를 평가하고 선택함으로써 열거 과정을 최적화할 수 있습니다. 이 비교에 사용된 도메인은 tiket.com입니다.
다음은 Sublist3r v1.1.0, Subfinder v2.4.5 및 Sudomy v1.2.0의 수동 DNS 열거 테스트 결과입니다.