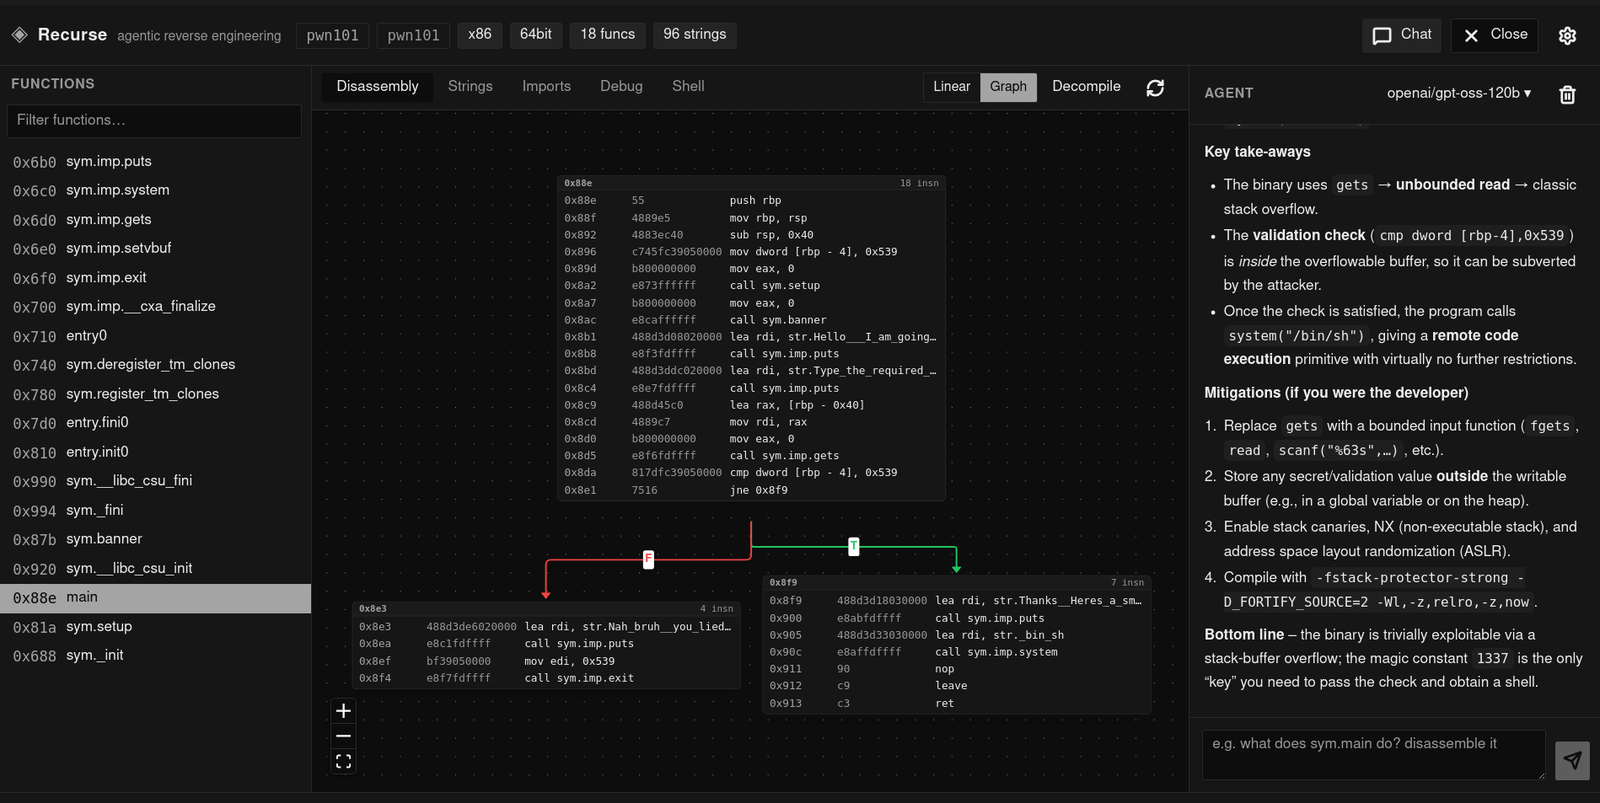
에이전틱 리버스 엔지니어링 IDE로, 순수 Rust 기반 다중 아키텍처 디스어셈블러, 네이티브 디컴파일러, 디버거, 그리고 바이너리 분석 및 CTF 작업을 위한 LLM 에이전트를 갖추고 있습니다.
에이전트 기반 리버스 엔지니어링 환경 — "리버스 엔지니어링을 위한 Cursor" 정신을 담은 Ghidra급 데스크톱 앱. Tauri 2(React + TypeScript 프런트엔드)로 구축되었으며, 플러그 가능한 분석 백엔드 위에서 동작합니다. 기본값은 순수 Rust 네이티브 엔진으로, 외부 프로세스도, 카피레프트 의존성도 없으며 Capstone을 통해 다중 아키텍처를 지원합니다. r2(radare2) 또는 IDA Pro를 통해 분석을 실행할 수도 있습니다. 둘 중 하나의 엔진을 선택하면 에이전트 도구와 UI를 포함한 앱 전체가 해당 엔진을 구동합니다. 에이전트 도구와 UI는 백엔드에 구애받지 않습니다 — docs/backends.md를 참고하세요.
루트에 Cargo 워크스페이스가 있으며, 데스크톱 앱은 그 안의 한 패키지입니다.
tauri/                   desktop app (Tauri + React)
  src/                     React frontend
  src-tauri/               Tauri Rust backend (engine sessions, agent wiring)
  package.json             app scripts (Vite, Vitest, Tauri CLI)
crates/
  recurse-agent/              agent framework: LLM loop, tool runtime, SQLite memory
  recurse-static/          static analysis: ELF/PE/Mach-O parsing, multi-arch disassembly,
                           CFG and cross-reference recovery, the engine seam
  recurse-vtil/            VTIL-inspired de-obfuscation/de-virtualization IL, lifter, optimizer
  recurse-mcp/             standalone headless MCP server (stdio) over the engine — no Tauri, no IDA
  recurse-debug/           cross-platform debugger (ptrace/Mach/Win32, breakpoints, stepping)
  recurse-eval/            headless eval harness (YAML-configured tiers)
justfile                 single entry point for both halves
recurse-agent는 에이전트일 뿐이며, 정적 분석은 recurse-static에, 디버거는 recurse-debug에 있으므로 에이전트는 사용하지 않는 시스템 코드를 끌어들이지 않습니다. Tauri에 의존하는 크레이트는 없으며, 각각 독립적으로 빌드/테스트됩니다. recurse-eval은 에이전트를 헤드리스로 구동합니다. 모두 워크스페이스 멤버이므로 하나의 Cargo.lock과 하나의 target/이 저장소 전체를 커버합니다.
Ctrl+L로 토글)checksec 불필요), 그리고 분석 카운트undefinedN 셀을 클릭하여 타입을 지정합니다. 설정한 반환 타입은 헤더의
시그니처 줄에 표시됩니다. 둘 다 함수를 키로 하여 SQLite에 유지되며, 셀을 지우면
명령어가 나타내는 원래 값으로 되돌아갑니다/clear와 재개 후에도 유지되며, 다음 세션의 시드가 됩니다recurse-agent); 동일한 에이전트 루프가
UI와 평가 하네스에서 실행됩니다lift 연산: 함수를 VTIL 스타일 디오브푸스케이션 IL로 끌어올리고
전체 루틴에 걸친 전파/폴딩/데드 코드 제거/분기 해석
패스를 실행합니다 — 디스어셈블리가 VM 디스패처나
불투명 술어 체인처럼 보일 때 유용합니다 (docs/vtil-lift.md 참조)decompile은 동일한 recurse-vtil
파이프라인에서 C 유사 의사코드 (if/while
구조화, 전체 명령어 커버리지)를 렌더링합니다 — 외부 도구 불필요, r2 불필요recurse-mcp 서버: MCP를 지원하는 모든 에이전트 (Claude Code, Cursor, Claude Desktop, …)를 위한
MCP stdio 기반의 동일한 Engine — Tauri 불필요,
IDA 라이선스 불필요, Python 브리지 불필요 (docs/recurse-mcp.md 참조)분석은 단일 Engine 트레이트 (crates/recurse-static/src/engine.rs)를 통과하므로,
엔진은 선택 사항이지 하드 의존성이 아닙니다:
native (기본값) — 순수 Rust ELF/PE/Mach-O 파싱 및 다중 아키텍처 디스어셈블리
(object + capstone): x86/x86-64, ARM, AArch64, MIPS, PowerPC, RISC-V, SPARC, SystemZ,
M68K, BPF. 자식 프로세스 없음, 외부 도구 없음, 빌드에 LGPL 없음. 디컴파일러
(recurse-vtil의 lift → optimize → structure 파이프라인 —
docs/vtil-lift.md 참조)와 VTIL 스타일 디오브푸스케이션을 위한 lift 연산을 포함합니다.ida) — idat를 통한 옵트인 헤드리스 분석 및 Hex-Rays 디컴파일레이션.설정 메뉴, RECURSE_BACKEND 환경 변수 또는 저장된
config에서 선택합니다. 에이전트는 백엔드 중립적인 analyze 도구 하나(functions, disasm, graph,
lift, decompile, xrefs, strings, imports, info, 그리고 엔진 콘솔용 raw)를 받습니다 —
활성 엔진이 실제로 지원하는 op로 필터링되므로, raw(native에는 콘솔이 없음)는
사용 가능할 때만 노출됩니다. UI는 어떤 엔진의 JSON이 아니라 정규화된 결과 타입을 소비합니다.
trait, crate 선택, 라이선스 근거는 docs/backends.md를 참고하세요. 대형 바이너리를 여는 것이 빠른 이유는 분석이 lazy하기 때문입니다 — discovery는
함수를 저렴하게 인덱싱하고 기본 블록은 함수를 볼 때만 디코딩됩니다. 자세한 내용은
docs/lazy-analysis.md를 참고하세요.
IDA/Ghidra에 MCP 서버를 붙이거나 CLI 에이전트에 디스어셈블리를 붙여넣는 방식은 5개 함수짜리 CTF에서는 통하지만 실제 바이너리에서는 무너집니다. Recurse는 챗봇 래퍼가 아니라 목적에 맞게 설계된 환경입니다:
pdF 덤프를
컨텍스트로 다시 파싱하지 않고, 없는 0x401023을 지어내지도 않습니다.npm test가 없습니다 — 검증은
시각적입니다. 에이전트의 이름 변경은 함수 목록, 그래프, 디컴파일에
즉시 반영되므로 사람이 한 번의 클릭으로 확인하거나 거부할 수 있습니다.macOS / Linux:
curl -fsSL https://raw.githubusercontent.com/Recurse-Labs/recurse/master/scripts/install.sh | sh
Windows (PowerShell):
powershell -c "irm https://raw.githubusercontent.com/Recurse-Labs/recurse/master/scripts/install.ps1 | iex"
각 스크립트는 사용자의 OS/아키텍처에 맞는 올바른 번들을
최신 릴리스에서 가져와
네이티브로 설치합니다(Linux에서는 .deb/.rpm/.AppImage, macOS에서는 .dmg → /Applications,
Windows에서는 .msi/.exe). 수동 다운로드를 선호하시나요? 대신
Releases 페이지에서 플랫폼에 맞는
에셋을 받으세요.
설치가 완료되면 Recurse는 스스로 업데이트됩니다. 새 버전을 위해 재설치할 필요가 없습니다. 실행 시 업데이트를 확인하고 설정 메뉴에서 원클릭 "Update to vX.Y.Z" 를 제공합니다. 자세한 내용은 docs/updating.md를 참조하세요. 대신 소스에서 빌드하시나요? 아래의 Prerequisites로 건너뛰세요.
| Tool | Version (tested) | Install |
|---|---|---|
| Node.js | ≥ 20 (23.11 used) | https://nodejs.org or nvm |
| npm | ≥ 10 | ships with Node.js |
| Rust | ≥ 1.77 (1.97 used) | https://rustup.rs |
| cargo | — | ships with Rust (rustup) |
Verify:
node --version && npm --version && rustc --version && cargo --version
기본 네이티브 엔진은 순수 Rust로 구현되어 있어 설치할 것이 없습니다. 대신 r2(radare2)를 분석 엔진으로 사용하려면 r2를 설치하고 선택하세요(설정 메뉴 또는 RECURSE_BACKEND=r2). Recurse는 PATH에 있는 r2 바이너리를 구동합니다. r2는 선택 사항이며, 빌드에 절대 필요하지 않고, Recurse와 함께 배포되지도 않습니다. 직접 설치하세요.
IDA Pro(ida)를 사용하려면 이를 선택하거나 RECURSE_BACKEND=ida를 설정하세요(Linux에서 IDA Pro 9.1로 테스트됨). 표준 설치 경로 또는 PATH에서 자동으로 감지됩니다. 사용자 지정 경로의 경우 RECURSE_IDA_PATH를 설정하세요(Linux: export RECURSE_IDA_PATH=/opt/ida-pro-9.1, Windows: set RECURSE_IDA_PATH="C:\Program Files\IDA Pro 9.1").
Debian/Ubuntu/Pop!_OS:









