
 pptx704/domainim
조직 네트워크 스캐닝을 위한 빠르고 포괄적인 도구

Domainim은 조직 네트워크 스캔을 위한 빠른 도메인 정찰 도구입니다. 이 도구는 OSINT, 브루트포싱, DNS 확인 등의 기법을 사용하여 조직 구조에 대한 간략한 개요를 제공하는 것을 목표로 합니다.
현재 기능 (v1.4.0)-
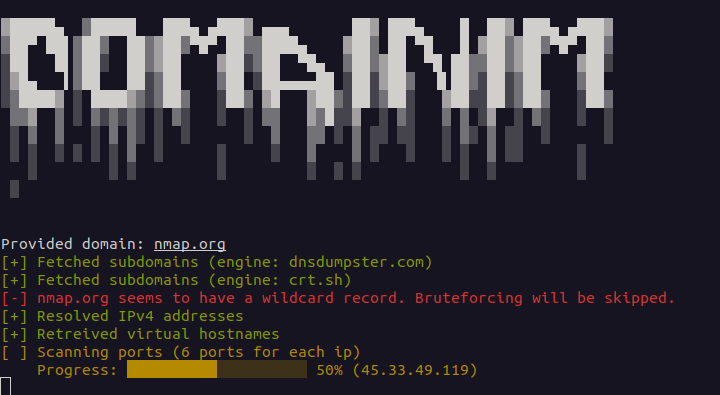
가상 호스트 이름 열거
역방향 DNS 조회
와일드카드 서브도메인 감지 (IPv4 및 IPv6). 와일드카드 IP로만 확인되는 수동 결과는 TLS 인증서에서 확인되지 않는 한 숨겨집니다. --force-brute로 브루트포싱을 강제할 수 있으며, 이 경우 와일드카드 IP로만 확인되는 결과는 폐기됩니다
기본 TCP 포트 스캐닝
기본 UDP 포트 스캐닝 (--udp-ports로 선택적 활성화, root 권한 불필요)
서브도메인을 입력으로 허용
다중 도메인 열거. 여러 도메인을 인수로 또는 파일(--list | -i)로 지정할 수 있으며, 순차적으로 열거됩니다
디렉터리 브루스팅 (--dir-wordlist로 선택적 활성화). 워드리스트의 경로가 발견된 모든 서브도메인의 http 및 https에서 소프트 404 필터링과 함께 탐색됩니다. 디렉터리 브루스팅 참조
결과를 JSON 파일로 내보내기
이 프로젝트는 Sublist3r에서 영감을 받았습니다. 포트 스캐너 모듈은 NimScan을 기반으로 합니다.
이 저장소를 소스에서 빌드할 수 있습니다-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
또는 릴리스 페이지에서 바이너리를 직접 다운로드할 수 있습니다. 바이너리는 Debian 기반 시스템에서만 테스트되었다는 점을 유의하세요.
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>...은 열거할 하나 이상의 도메인입니다. 각각은 서브도메인일 수도 있습니다. 여러 도메인을 참조하세요.--list | -i는 대상 도메인이 담긴 파일의 경로입니다. 여러 도메인을 참조하세요. 값을 --list=<filename> 또는 -i:<filename> 형식으로 작성하세요. 공백을 둔 --list <filename> 형식은 작동하지 않습니다.--ports | -p는 스캔할 포트의 문자열 지정입니다. 다음 중 하나일 수 있습니다-
all - 모든 포트 스캔 (1-65535)none - 포트 스캔 건너뛰기 (기본값)t<n> - 가장 흔한 상위 n개 포트 스캔 (nmap과 동일). 예: t100은 상위 100개 포트를 스캔합니다. 최댓값은 5000입니다. n이 5000보다 크면 5000으로 설정됩니다.80은 포트 80을 스캔합니다80-100은 포트 80부터 100까지 스캔합니다80,443,8080은 포트 80, 443, 8080을 스캔합니다80,443,8080-8090,t500은 포트 80, 443, 8080부터 8090까지, 그리고 상위 500개 포트를 스캔합니다--udp-ports는 스캔할 UDP 포트의 문자열 지정입니다. --ports와 동일한 문법(all, none, t<n>, 단일 값, 범위 값, 쉼표로 구분된 값 및 조합)을 사용합니다. UDP 스캔은 이 옵션에 하나 이상의 포트가 지정되지 않는 한 꺼져 있습니다. --ports는 TCP 전용으로 유지되며 UDP를 활성화하지 않습니다. t<n>은 TCP 스캔과 동일한 상위 포트 목록을 사용하며, 이 목록은 TCP 인기도 순으로 정렬되어 있습니다. 예:
--udp-ports=53은 UDP 포트 53을 스캔합니다--udp-ports=53,123,161은 UDP 포트 53, 123, 161을 스캔합니다--udp-ports=1-1024는 UDP 포트 1부터 1024까지 스캔합니다--udp-ports=t100은 상위 100개 포트를 UDP로 스캔합니다--ports=80,443 --udp-ports=53,t20은 TCP 포트 80과 443, 그리고 UDP 포트 53과 상위 20개 포트를 스캔합니다--dns | -d는 DNS 서버의 주소입니다. 유효한 IPv4 주소여야 하며 선택적으로 포트 번호를 포함할 수 있습니다-
a.b.c.d - a.b.c.d의 포트 53에 있는 DNS 서버 사용a.b.c.d#n - a.b.c.d의 포트 n에 있는 DNS 서버 사용--wordlist | -l - 워드리스트 파일의 경로입니다. 서브도메인 브루트포싱에 사용됩니다. 파일이 유효하지 않으면 브루트포싱은 건너뜁니다. 빈 줄과 #으로 시작하는 줄은 무시됩니다. 워드리스트는 SecLists에서 받을 수 있습니다. 워드리스트는 릴리스 페이지에서도 제공됩니다.--force-brute | -f - 와일드카드 레코드가 발견되더라도 브루트포싱합니다. 와일드카드 IP로만 확인되는 서브도메인은 폐기됩니다.--rps | -r - 브루트포싱 중 초당 요청 수입니다. 기본값은 1024 req/s입니다. DNS 쿼리는 배치 단위로 이루어지며 이전 배치가 완료된 후에만 다음 배치가 이루어진다는 점에 유의하세요. 쿼리에 속도 제한이 걸릴 수 있으므로 값을 높인다고 해서 항상 더 빠른 결과가 보장되지는 않습니다.--dir-wordlist, --dir-status, --dir-rps, --dir-concurrency - 디렉터리 버스팅. --dir-wordlist가 주어지지 않는 한 꺼져 있습니다. 디렉터리 버스팅을 참조하세요.--out | -o - 출력 파일의 경로입니다. 출력은 JSON 형식으로 저장됩니다. 파일 이름은 .json으로 끝나야 합니다.예시
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10도움말 메뉴는 ./domainim --help 또는 ./domainim -h를 사용하여 접근할 수 있습니다.
Usage:
    domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
    domainim (-h | --help)

Options:
    -h, --help              Show this screen.
    -i, --list              File with target domains, one per line. Blank lines and lines starting with `#` are ignored.
                            Combines with domains given as arguments. Duplicates are removed.
    -p, --ports             Ports to scan. [default: `none`]
                            Can be `all`, `none`, `t<n>`, single value, range value, combination
    --udp-ports             UDP ports to scan. Same format as --ports. [default: `none`]
                            Replies are reported as open, silence as open|filtered.
    -l, --wordlist          Wordlist for subdomain bruteforcing. Bruteforcing is skipped for invalid file.
    -f, --force-brute       Bruteforce even if a wildcard record is found. Results resolving only to wildcard IPs are discarded.
    -d, --dns               IP and Port for DNS Resolver. Should be a valid IPv4 with an optional port [default: system default]
    -r, --rps               DNS queries to be made per second [default: 1024 req/s]
    --dir-wordlist          Wordlist of paths for directory busting on http and https of every resolved subdomain. Enables the feature.
    --dir-status            Status codes to report, a list of values and ranges [default: `200,204,301,302,307,308,401,403`]
    --dir-rps               Directory busting requests to be made per second [default: 50 req/s]
    --dir-concurrency       Directory busting requests in flight at once [default: 20]
    -o, --out               JSON file where the output will be saved. Filename must end with `.json`

Examples:
    domainim domainim.com --ports=80 --udp-ports=53,123
    domainim domainim.com domainim.org --list=targets.txt
    domainim domainim.com -p:t500 -l:wordlist.txt --dns:1.1.1.1#53 --out=results.json
    domainim domainim.com --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10
    domainim sub.domainim.com --ports=all --dns:8.8.8.8 -l:wordlist.txt -r:1500 -f -o:results.json
단일 도메인의 결과에 대한 JSON 스키마는 다음과 같습니다(여러 도메인의 경우 Multiple domains 참조)-






