
 omerbenamram/evtx
Windows XML Event Log (EVTX) 형식을 위한 빠르고 (안전한) 파서

모든 플랫폼에서 사용할 수 있는 Windows XML 이벤트 로그(EVTX) 형식 파서


evtx는 Windows 없이도 .evtx 이벤트 로그를 읽습니다. 명령줄 도구인 evtx_dump와 Rust 라이브러리로 제공됩니다. Python 바인딩은 pyevtx-rs에 있습니다(pip install evtx).
$ evtx_dump -o jsonl samples/security.evtx | jq -c 'select(.Event.System.EventID == 4720) | .Event.EventData | {SubjectUserName, TargetUserName}'
{"SubjectUserName":"WIN-03DLIIOFRRA$","TargetUserName":"fsir"}
{"SubjectUserName":"fsir","TargetUserName":"archir"}
기능:
--recover-records), 디스크 이미지 및 기타 원시 데이터에서 청크를 추출합니다(--carve)..MTA 파일(--mta) 또는 머신의 공급자 DLL(--messages)에서 Event Viewer가 표시하는 메시지 텍스트를 추가합니다.unsafe 코드가 없으며, Rust 표준 라이브러리가 동작하는 모든 곳에서 실행됩니다.evtx_dump를 다운로드하세요.cargo install evtx.evtx_dumpevtx_dump Security.evtx # XML, as Event Viewer shows it
evtx_dump -o jsonl Security.evtx # one JSON object per line
evtx_dump -o json Security.evtx # the same, with a "Record <id>" line before each
evtx_dump -o jsonl -f out.jsonl Security.evtx # to a file (asks before it overwrites one)
zcat Security.evtx.gz | evtx_dump -o jsonl - # from stdin
evtx_dump --events 100-200,950 Security.evtx # only these EventRecordIDs
evtx_dump info -i Security.evtx # the file and chunk headers, without parsing records
evtx_dump --help는 모든 옵션을 나열합니다. 몇 가지 알아둘 만한 점이 있습니다:
-t 1은 단일 스레드를 사용합니다.--no-indent는 XML에만 영향을 줍니다.--separate-json-attributes는 기본값이 "EventID": {"#attributes": {"Qualifiers": 32768}, "#text": 6009}를 출력하는 곳에 "EventID": 6009, "EventID_attributes": {"Qualifiers": 32768}를 출력합니다. 필드가 하나의 타입을 유지해야 할 때, 예를 들어 Elasticsearch에서 사용하십시오.info는 버전, dirty 및 full 플래그, 각 청크의 레코드 번호와 ID, 그리고 CRC32가 일치하는지 여부를 보여줍니다. 이상해 보이는 로그를 다룰 때 시작할 지점입니다.evtx_dump는 하나의 로그를 읽습니다. 폴더의 경우 fd가 나머지를 처리합니다:
fd -e evtx -x evtx_dump -o jsonl은 현재 폴더 아래의 모든 로그를 하나의 JSON lines 스트림으로 덤프합니다.fd -e evtx -x evtx_dump '{}' -f '{.}.xml'은 각 로그 옆에 XML 파일을 작성합니다.xargs(macOS에서는 gxargs)와 jq를 사용하십시오: fd -a -e evtx | xargs -I input sh -c "evtx_dump -o jsonl input | jq --arg path "input" '. + {path: \$path}'"로그를 지우면 청크가 재설정되지만 그 안의 오래된 레코드는 남습니다. --recover-records는 그것들도 읽고, 청크의 마지막 레코드 이후 slack에 남은 레코드도 읽으며, 각각을 "recovered": true로 표시합니다.
--carve는 사용할 수 있는 로그 파일이 없을 때를 위한 것입니다. 임의의 파일(디스크 이미지, 할당되지 않은 공간, 메모리 덤프, 파일 헤더가 사라진 로그)을 받아, 발견되는 모든 EVTX 청크를 파싱하고, 청크의 정확한 사본은 건너뜁니다:
evtx_dump --carve -o jsonl unallocated.binevtx_dump --carve --recover-records -v -o jsonl disk.raw는 각 청크의 slack도 읽고, 각 청크가 발견된 위치를 나열합니다.청크는 해당 레코드에 필요한 템플릿과 문자열을 담고 있으므로, 레코드는 청크 단위로 카빙됩니다. 청크 헤더가 덮어써진 레코드는 렌더링할 수 없습니다. 라이브러리에서는 evtx::carve::CarvedEvtx가 소스를 EvtxParser::from_read_seek용 가상 EVTX 파일로 변환합니다.
.MTA 파일의 메시지 텍스트레코드는 이벤트 ID와 그 값들을 담고 있습니다. 이벤트 뷰어가 표시하는 텍스트는 로그에 없습니다. 로그가 표시 정보와 함께 저장될 때(이벤트 뷰어의 Save All Events As 또는 wevtutil al), Windows는 그 텍스트와 수준, 작업, opcode 및 키워드 이름을 .evtx 옆의 LocaleMetaData\<log>_<LCID>.MTA에 기록합니다. evtx_dump는 이를 전달된 이벤트가 가지는 것과 같은 RenderingInfo 요소로 각 레코드에 추가합니다:
evtx_dump --mta LocaleMetaData/Security_1033.MTA Security.evtx.MTA 파일은 해당 로그와 함께 저장된 것이어야 합니다. 라이브러리에서는 이것이 ParserSettings::mta입니다(evtx::mta 모듈 참조). docs/mta.md는 파일 형식과 Windows가 그 문자열을 이벤트에 매칭하는 방법을 설명합니다.
.MTA 파일이 없으면, evtx_dump는 Windows 시스템에서 복사한 공급자 자체 바이너리로부터 동일한 RenderingInfo를 구성합니다: WEVT_TEMPLATE 리소스의 매니페스트와, 로캘 폴더(예: en-US)의 .mui 파일에 있는 메시지 테이블의 문자열입니다. 메시지의 삽입 자리(%1, %2, ...)는 이벤트의 데이터로 채워집니다.
evtx_dump --messages C:/copy/of/Windows/System32 Security.evtx--messages는 폴더 또는 단일 바이너리를 받으며, 여러 번 지정할 수 있습니다. --messages-locale은 다른 로캘 폴더를 선택합니다. 로그를 기록한 머신의 바이너리를 사용하십시오: 텍스트는 Windows 빌드마다 다릅니다. 메시지로 렌더링하는 것은 몇 배 더 느립니다. 라이브러리에서는 이것이 wevt_templates::messages::MessageCatalog와 함께 쓰이는 ParserSettings::messages입니다.
레코드는 일반적으로 동일한 청크에 저장된 템플릿을 참조합니다. 해당 템플릿이 없거나 손상된 경우 레코드를 렌더링할 수 없습니다. 동일한 템플릿이 공급자의 바이너리(EXE, DLL 또는 SYS)에 있으며, evtx_dump는 이를 캐시 파일로 수집하여 대체(fallback)로 사용할 수 있습니다.
.wevtcache 파일: evtx_dump extract-wevt-templates --input <provider.dll> --output /tmp/wevt_cache.wevtcache --overwriteevtx_dump --wevt-cache /tmp/wevt_cache.wevtcache <log.evtx>. 캐시는 템플릿 GUID가 없거나 손상되어 실패한 레코드에 대해서만 조회되므로, 정상적인 로그의 출력은 변경되지 않습니다.이를 디버깅할 때 도움이 되는 두 가지 명령이 있습니다:
evtx_dump dump-template-instances --input <log.evtx> --record-id <ID>는 레코드의 템플릿 인스턴스에 대한 대체 값을 JSON 라인으로 출력합니다. 첫 번째 인스턴스는 System을 채우며, 두 번째는 보통 공급자 자체의 템플릿입니다.evtx_dump apply-wevt-cache --cache /tmp/wevt_cache.wevtcache --template-guid <GUID> --evtx <log.evtx> --record-id <ID>는 레코드의 값으로 하나의 템플릿을 XML로 렌더링합니다.docs/wevt_templates.md에 세부 사항과 배경(이슈 #103)이 있습니다.
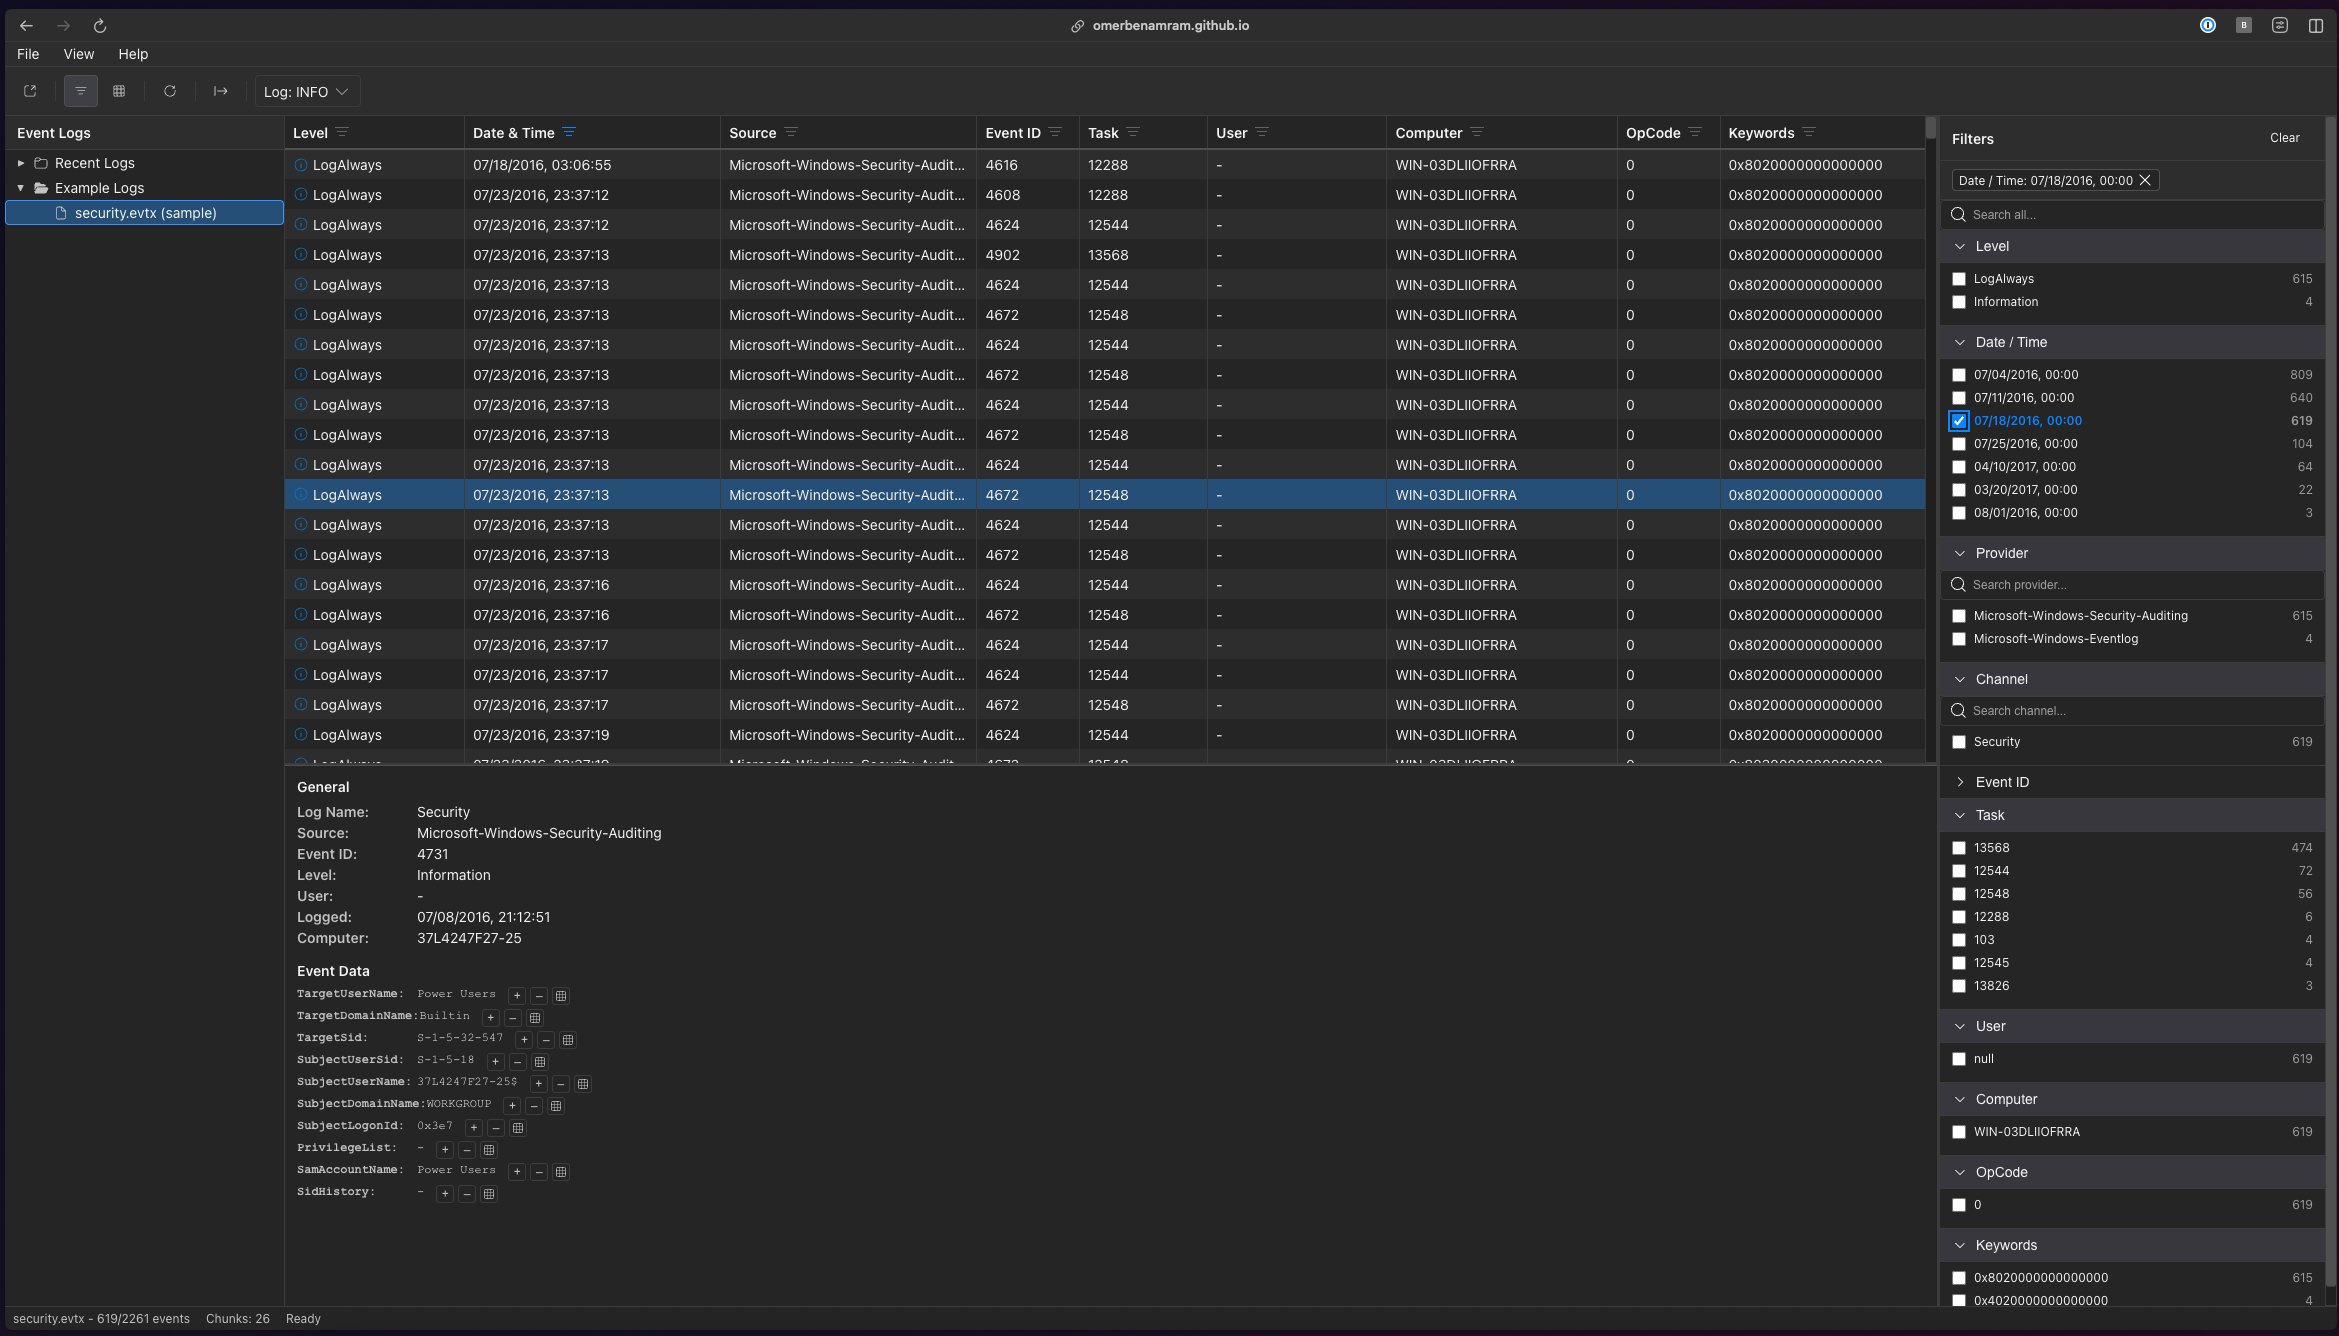
https://omerbenamram.github.io/evtx/는 동일한 파서를 기반으로 구축되어 WebAssembly로 컴파일된 뷰어입니다. .evtx 파일을 페이지에 끌어다 놓으세요. 파일은 브라우저에서 파싱되며 어디에도 업로드되지 않고, 첫 로드 이후에는 페이지가 오프라인으로 작동합니다.
레벨, 공급자, 채널, 이벤트 ID 및 EventData 필드에 대한 필터(DuckDB-WASM으로 실행), 전체 텍스트 검색, 열 선택, 필터링된 이벤트의 JSON 또는 XML 내보내기를 제공합니다. 화면에 표시되는 행만 렌더링하여 대용량 로그를 처리합니다.
use evtx::EvtxParser;
use std::path::PathBuf;

// Change this to a path of your .evtx sample.
let fp = PathBuf::from(format!("{}/samples/security.evtx", std::env::var("CARGO_MANIFEST_DIR").unwrap()));

let mut parser = EvtxParser::from_path(fp).unwrap();
for record in parser.records() {
    match record {
        Ok(r) => println!("Record {}\n{}", r.event_record_id, r.data),
        Err(e) => eprintln!("{}", e),
    }
}
records()는 XML을, records_json()은 JSON 문자열을, records_json_value()는 serde_json::Value를 반환합니다. 각 항목은 Result이므로 손상된 레코드 하나가 반복을 끝내지 않습니다. ParserSettings에는 evtx_dump가 플래그로 제공하는 옵션들이 있습니다. 여러 스레드에서 파싱하려면 multithreading 기능이 필요하며, 이는 기본적으로 활성화되어 있습니다.
API 레퍼런스는 docs.rs에서 확인할 수 있습니다.






