 nshalabi/attack-tools
MITRE ATT&CK를 위한 SQLite 관계형 데이터 모델과 Red Canary ATOMIC 테스트 및 APT3 에뮬레이션 계획으로 강화된 적대자 에뮬레이션 계획 도구.


MITRE™ ATT&CK™ 프레임워크 작업을 위한 유틸리티로, 관계형 데이터 모델과 적대자 에뮬레이션 계획 도구를 포함합니다.
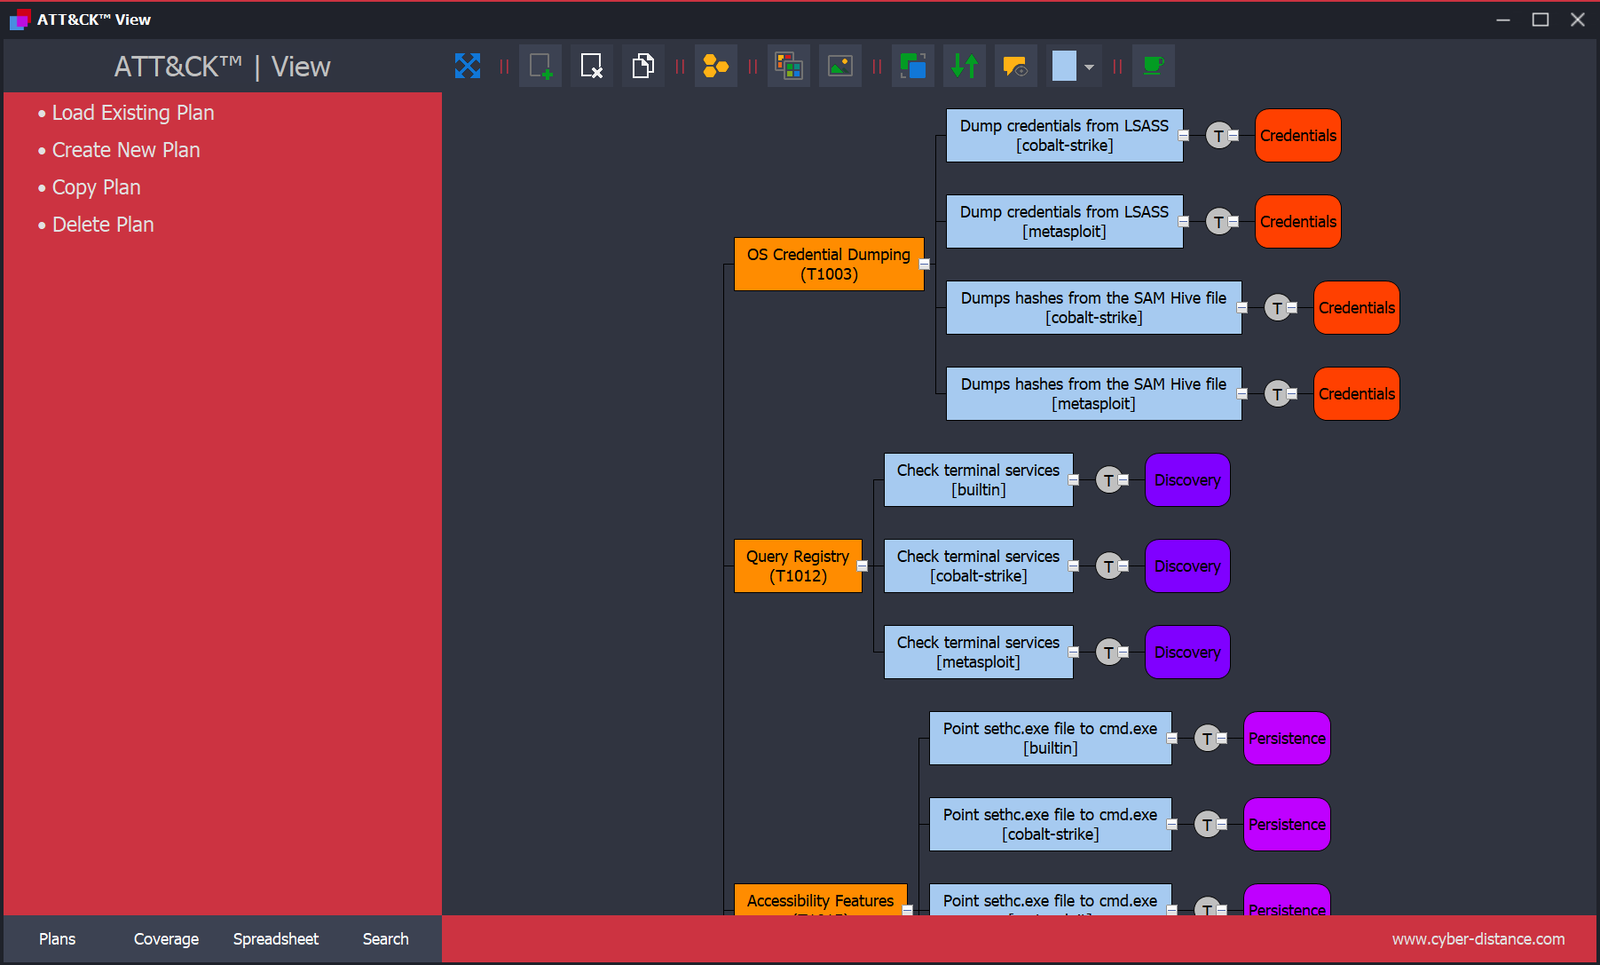
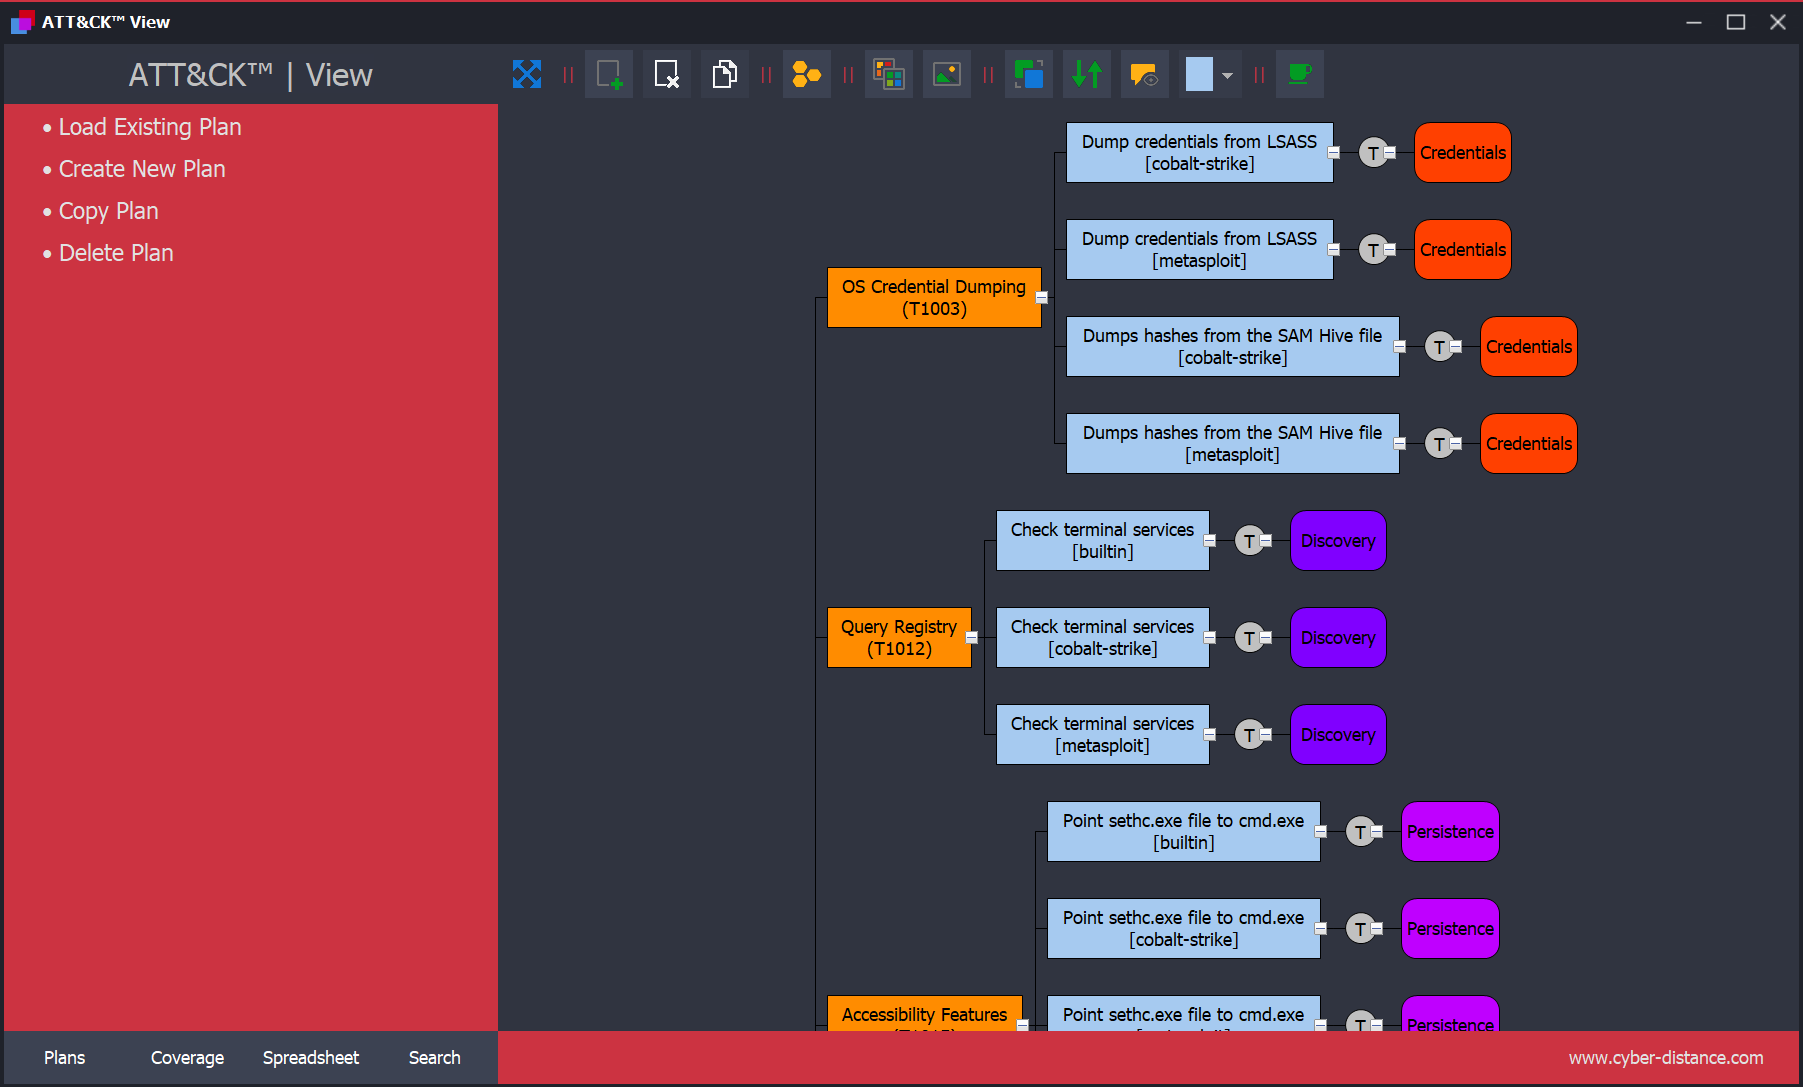
ATT&CK™ View는 방어자가 MITRE™ ATT&CK™ 프레임워크를 사용하여 적대자 에뮬레이션 계획을 설계할 수 있도록 돕는 계획 도구입니다.
구조화된 접근 방식을 제공하며, APT3에 대한 완전한 적대자 에뮬레이션 계획(MITRE™에서 개발)이 함께 제공됩니다. 또한 관계형 데이터 모델의 사용 예시이자, Red Canary ATOMIC™ 테스트와 같은 추가 데이터로 모델를 보강(확장)하는 방법을 보여주는 예시이기도 합니다.
(출처: MITRE Adversary Emulation Plans)
ATT&CK™ 프레임워크는 널리 사용되지만, 많은 사용 사례에서는 ATT&CK 지원 도구가 필요합니다.
이 저장소는 통합을 간소화하고 사용자 정의 도구를 구축하거나 ATT&CK을 다른 프레임워크와 융합할 수 있도록 관계형 데이터베이스(SQLite)를 제공합니다.
기본 데이터베이스 기술 대신 데이터 모델 관점에서 생각하세요 — 스키마는 모든 DBMS에 맞게 조정할 수 있습니다.
개념적 모델 예시(모든 RDBMS에서 구현 가능):

다음은 ATT&CK™ 데이터베이스를 탐색하기 위한 샘플 SQL 쿼리입니다.
이를 실행하려면 SQLite 관리 도구를 사용하세요(SQLite Management Tools 참조).
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
출력
| 이름 |
|---|
| .bash_profile 및 .bashrc |
| 액세스 토큰 조작 |
| 접근성 기능 |
| 계정 탐색 |
| 계정 조작 |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
출력
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile and .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | Access Token Manipulation |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | Accessibility Features |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | Account Discovery |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | Account Manipulation |
| ... | |
id 필드는 많은 SQL 쿼리에서 자주 사용될 고유 키입니다
외부 참조는 external_references 테이블에 저장되며, 하나의 ATT&CK™ 기법은 하나 이상의 참조를 가질 수 있으므로 두 테이블 간의 연결은 기법 식별자입니다(이전 쿼리 참조). 외부 참조에 접근하는 여러 가지 방법을 나열하겠습니다
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
출력
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
출력
| name | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
출력
| 이름 | 설명 |
|---|---|
| 3PARA RAT | 3PARA RAT은 Putter Panda가 사용한 C++로 작성된 원격 접근 도구(RAT)입니다. (출처: CrowdStrike Putter Panda) 별칭: 3PARA RAT |
| 4H RAT | 4H RAT은 적어도 2007년부터 Putter Panda가 사용한 악성코드입니다. (출처: CrowdStrike Putter Panda) 별칭: 4H RAT |
| ADVSTORESHELL | ADVSTORESHELL은 적어도 2012년부터 2016년까지 APT28이 사용한 스파이 백도어입니다. 일반적으로 장기간 첩보 활동에 사용되며, 정찰 단계 후 흥미롭다고 판단된 대상에 배포됩니다. (출처: Kaspersky Sofacy) (출처: ESET Sednit Part 2) 별칭: ADVSTORESHELL, NETUI, EVILTOSS, AZZY, Sedreco |
| ASPXSpy | ASPXSpy는 웹 셸입니다. Threat Group-3390 행위자들이 ASPXTool 버전을 만들기 위해 수정했습니다. (출처: Dell TG-3390) 별칭: ASPXSpy, ASPXTool |
| Agent.btz | Agent.btz는 주로 USB 드라이브와 같은 이동식 장치를 통해 스스로 확산되는 웜입니다. 2008년에 미국 군사 네트워크를 감염시킨 것으로 보고되었습니다. (출처: Securelist Agent.btz) 별칭: Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
출력
| 이름 | 설명 |
|---|---|
| APT1 | APT1은 중국의 위협 그룹으로, 인민해방군(PLA) 총참모부(GSD) 제3부 소속 제2국에 귀속된 것으로 알려져 있으며, 군부대 은폐 명칭(MUCD)으로는 흔히 61398부대로 알려져 있다. (인용: Mandiant APT1) |
| APT12 | APT12는 중국에 귀속된 위협 그룹이다. (인용: Meyers Numbered Panda) |
| APT16 | APT16은 일본과 대만 조직을 대상으로 스피어피싱 캠페인을 전개한 중국 기반 위협 그룹이다. (인용: FireEye EPS Awakens Part 2) |
| APT17 | APT17은 미국 정부 기관, 방위 산업, 법률 사무소, 정보 기술 기업, 광산 기업 및 비정부 기구를 대상으로 네트워크 침입을 수행한 중국 기반 위협 그룹이다. (인용: FireEye APT17) |
| APT18 | APT18은 적어도 2009년부터 활동해 온 위협 그룹으로, 기술, 제조, 인권 단체, 정부 및 의료를 포함한 다양한 산업을 대상으로 삼아 왔다. (인용: Dell Lateral Movement) |
| ... | |
모든 STIX 2.0 도메인 객체(SDO) 관계는 "relationship" 테이블에 저장된다. 다음 쿼리는 APT3가 사용하는 도구/악성코드를 가져오기 위해 사용되는 중첩 쿼리이다:
SELECT name, description
FROM sdos_object
WHERE (type IS "malware" OR type IS "tool")
  AND id IN (SELECT target_ref
             FROM relationship
             WHERE relationship_type IS "uses"
               AND source_ref IS "intrusion-set--0bbdf25b-30ff-4894-a1cd-49260d0dd2d9");
출력
| 이름 | 설명 |
|---|---|
| OSInfo | OSInfo는 APT3가 피해자의 컴퓨터와 네트워크에서 내부 탐색을 수행하기 위해 사용하는 사용자 지정 도구입니다. (인용: Symantec Buckeye) 별칭: OSInfo |
| PlugX | PlugX는 모듈식 플러그인을 사용하는 원격 접근 도구(RAT)입니다. (인용: Lastline PlugX Analysis) 여러 위협 그룹에서 사용되었습니다. (인용: FireEye Clandestine Fox Part 2) (인용: New DragonOK) (인용: Dell TG-3390) 별칭: PlugX, Sogu, Kaba, Korplug |
| RemoteCMD | RemoteCMD는 APT3가 SysInternal의 PSEXEC 기능과 유사하게 원격 시스템에서 명령을 실행하기 위해 사용하는 사용자 지정 도구입니다. (인용: Symantec Buckeye) 별칭: RemoteCMD |
| SHOTPUT | SHOTPUT은 APT3가 사용하는 사용자 지정 백도어입니다. (인용: FireEye Clandestine Wolf) 별칭: SHOTPUT, Backdoor.APT.CookieCutter, Pirpi |
| schtasks | schtasks는 Windows 시스템에서 프로그램이나 스크립트를 특정 날짜와 시간에 실행하도록 예약하는 데 사용됩니다. (인용: TechNet Schtasks) 별칭: schtasks, schtasks.exe |
| ... | |

