 nicolas-carolo/houndsploit
Exploit-DB를 위한 고급 그래픽 검색 엔진

저자: Nicolas Carolo [email protected]
저작권: © 2021, Nicolas Carolo.
날짜: 2021-11-26
버전: 2.8.0
_HoundSploit_은 Exploit-DB를 위한 고급 검색 엔진으로, Python과 Flask 마이크로 웹 프레임워크를 사용하여 개발되었으며, 사용자에게 가장 정확한 검색 결과를 제공하는 것을 목표로 탄생했습니다.
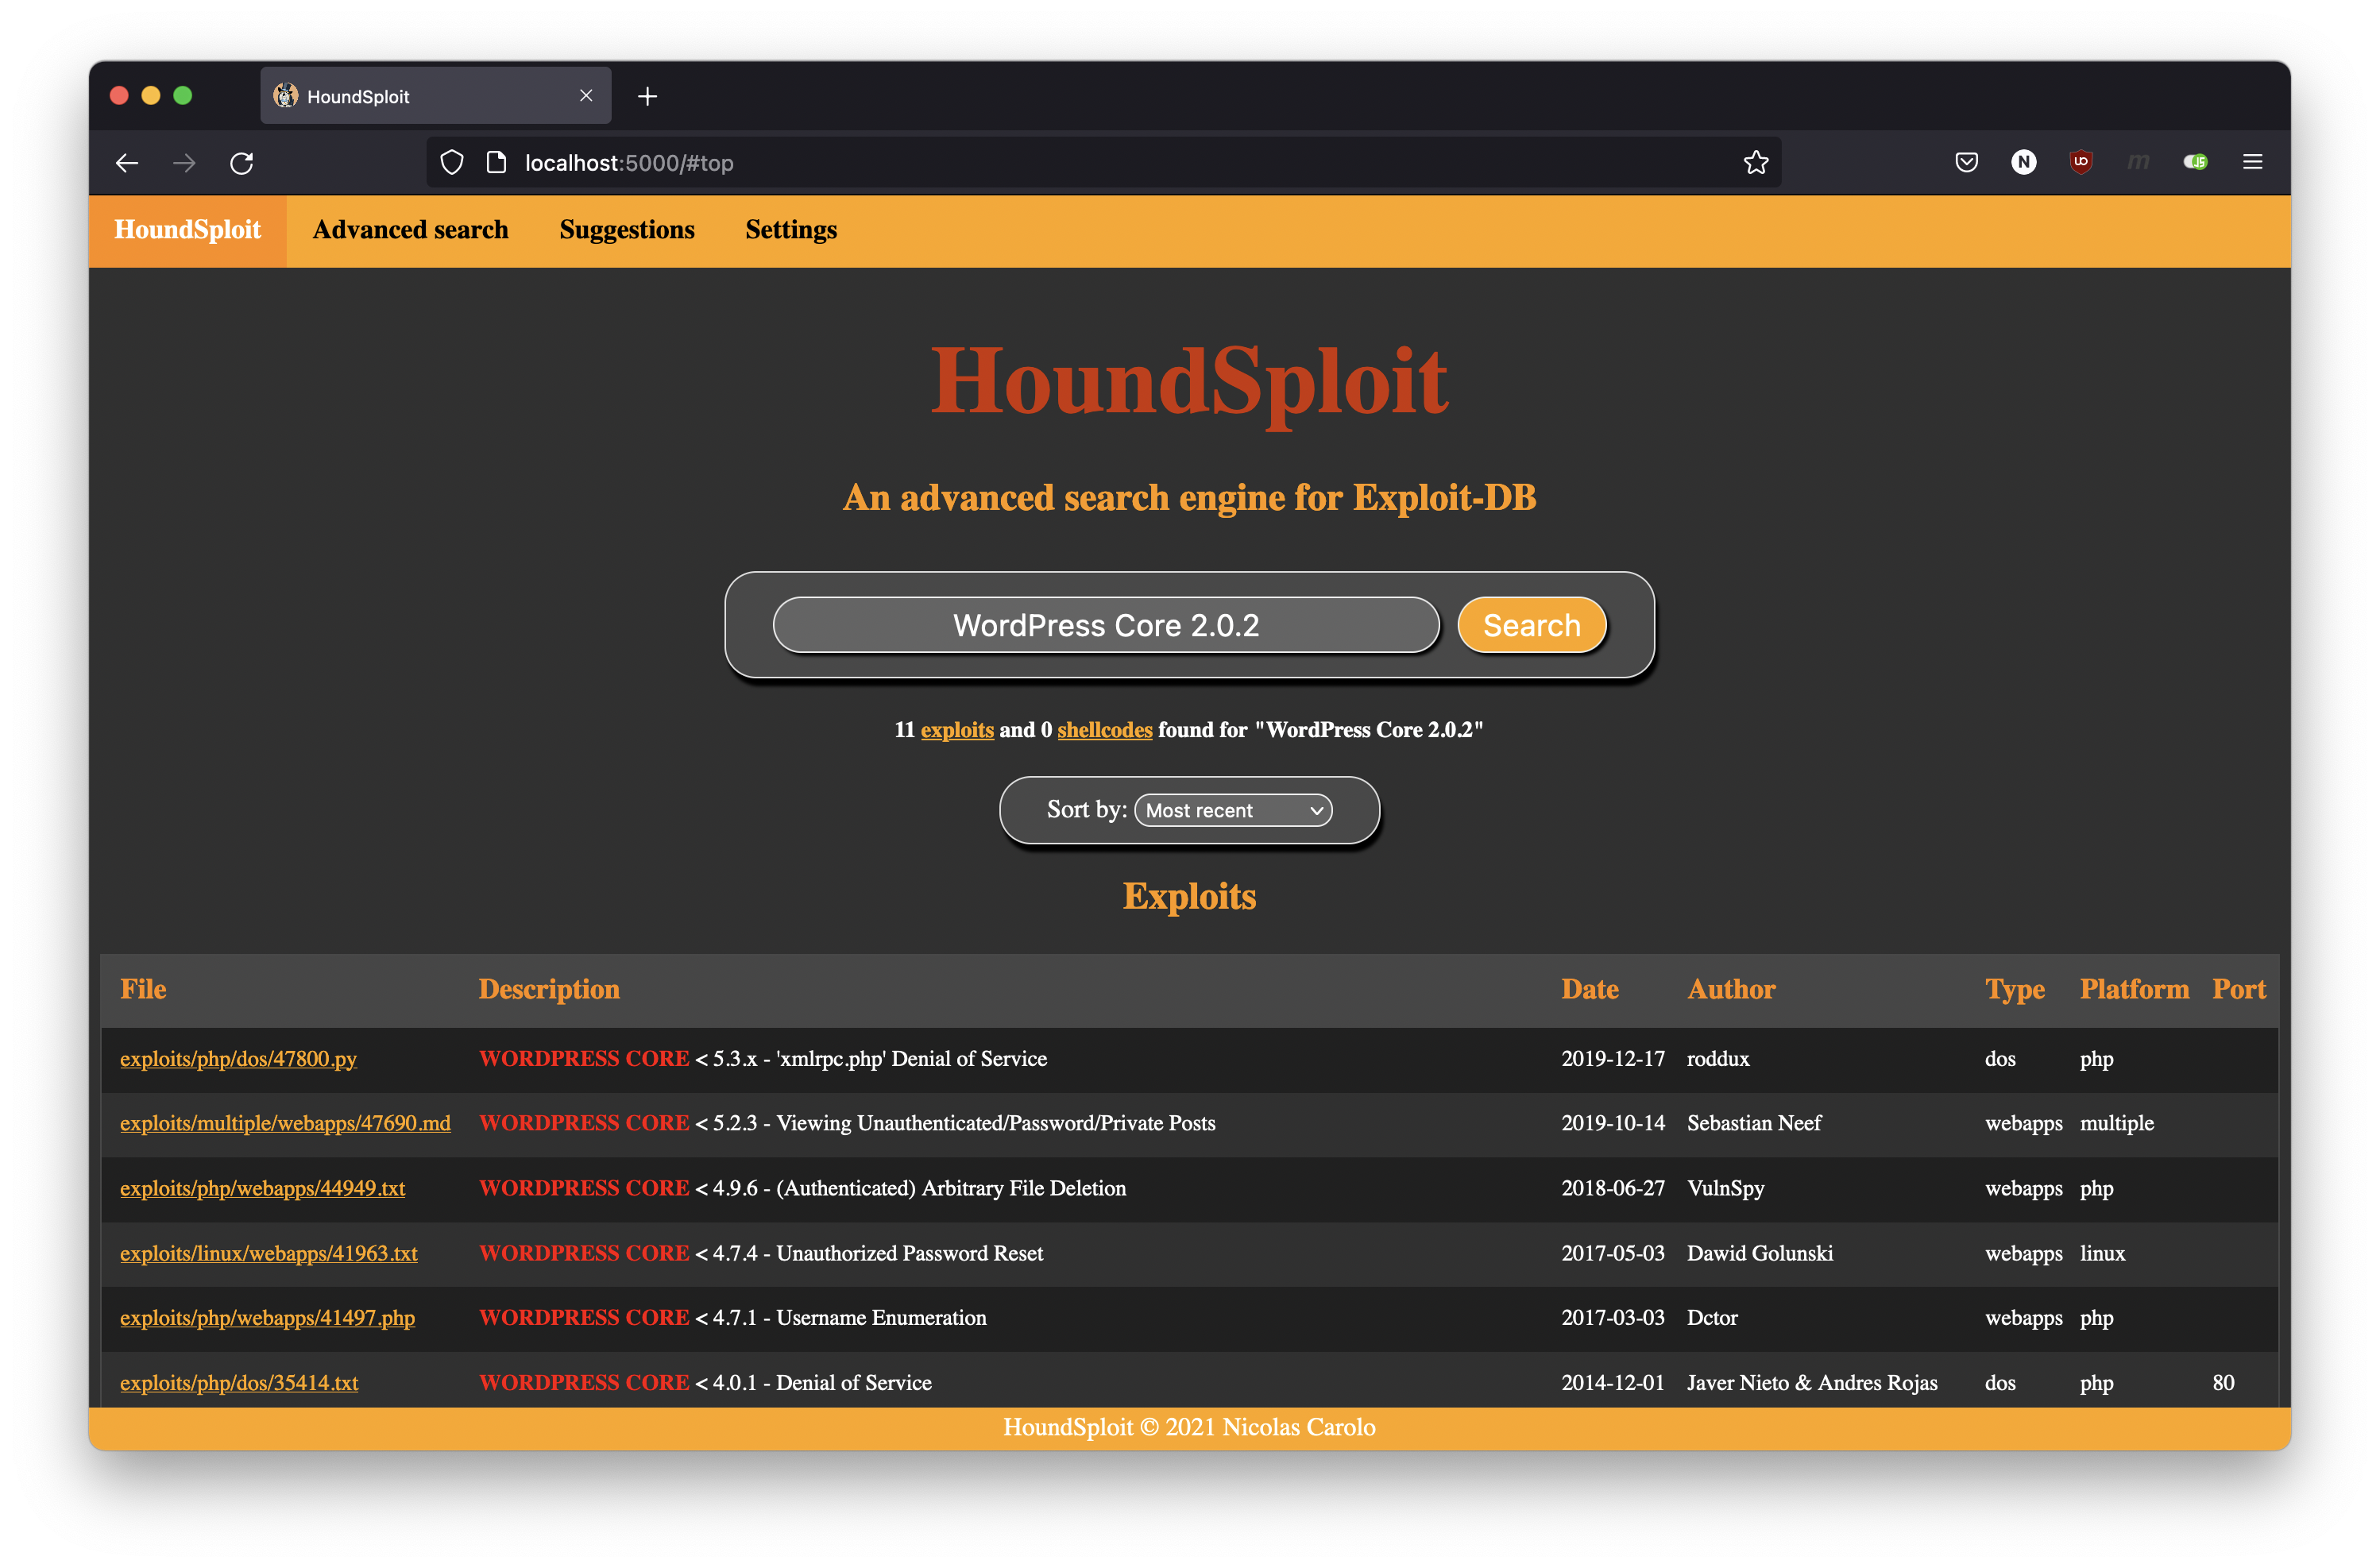
"WordPress Core 2.0.2"에 대해 11개의 익스플로잇과 0개의 셸코드가 발견됨
"Linux Kernel 4.2.3"에 대해 16개의 익스플로잇과 0개의 셸코드가 발견됨

고급 검색을 사용하면 다음 필터를 사용하여 검색 결과를 필터링할 수 있습니다:
AND 또는 OR
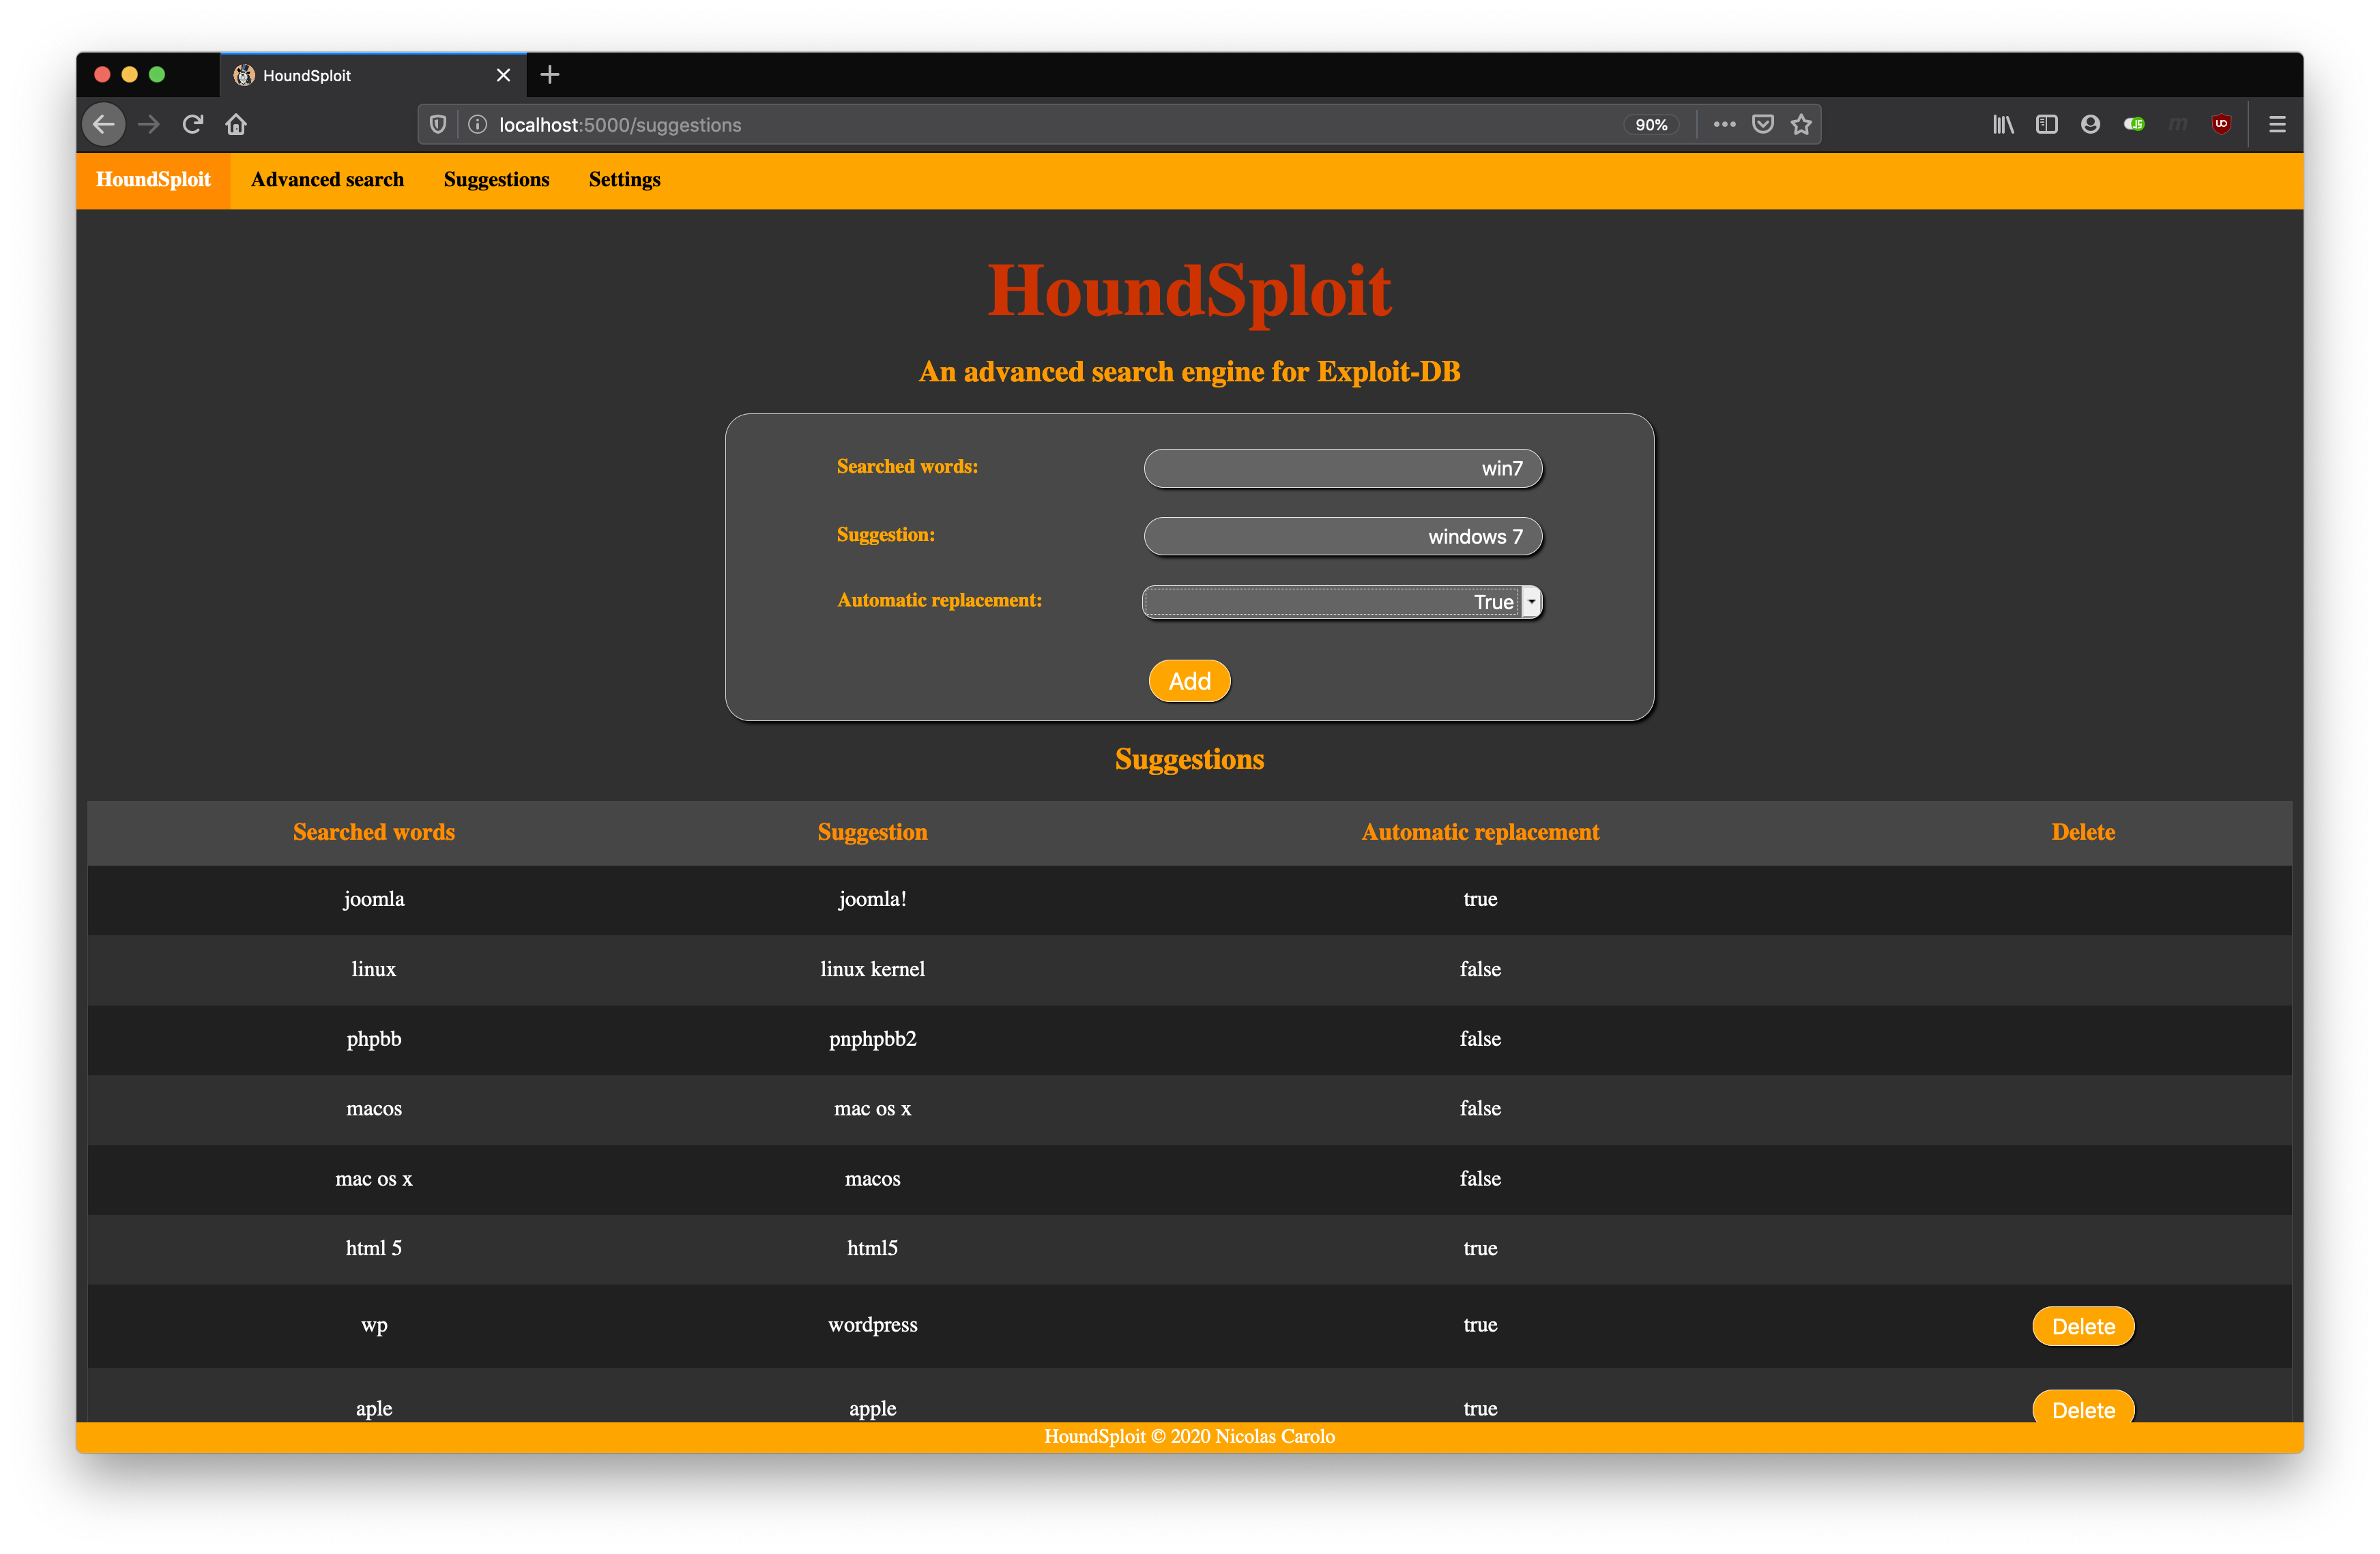
특정 검색 문자열에 대해 특정 제안을 표시하도록 선택할 수 있습니다. 각 경우에 대해 자동 대체 사용 여부도 결정할 수 있습니다. 새로운 제안을 추가하고 기존 제안을 삭제할 수 있습니다.
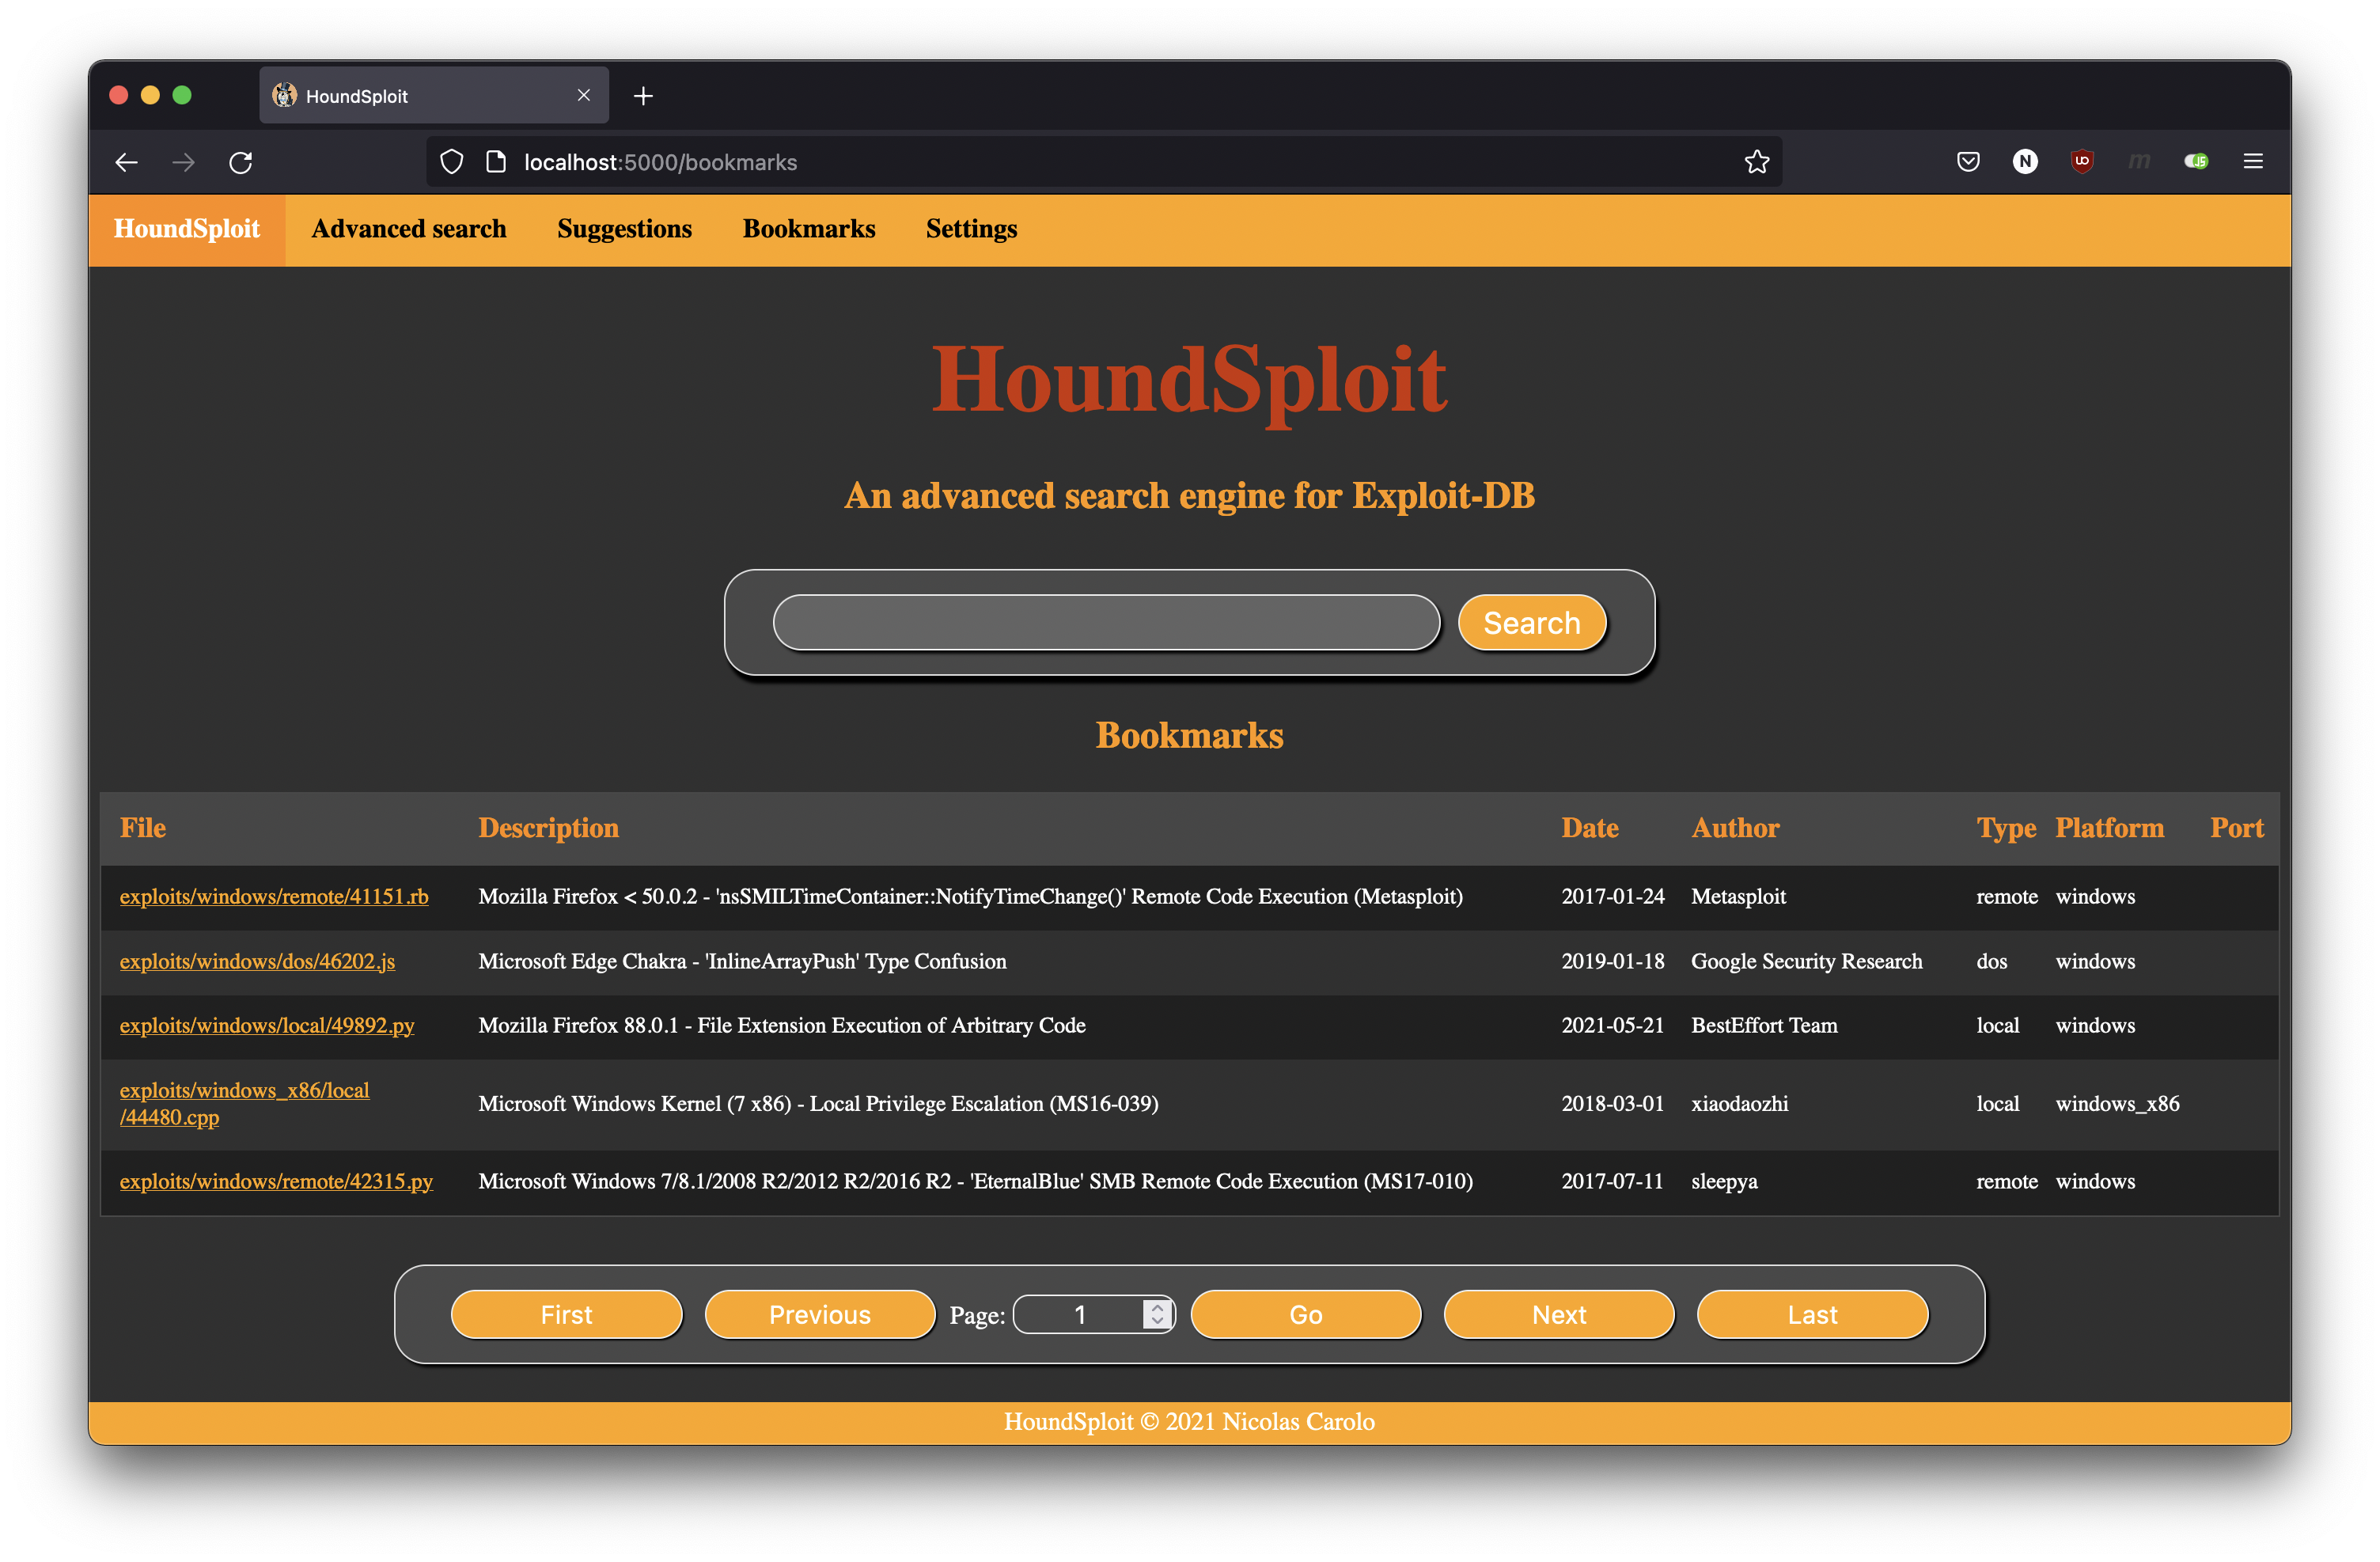
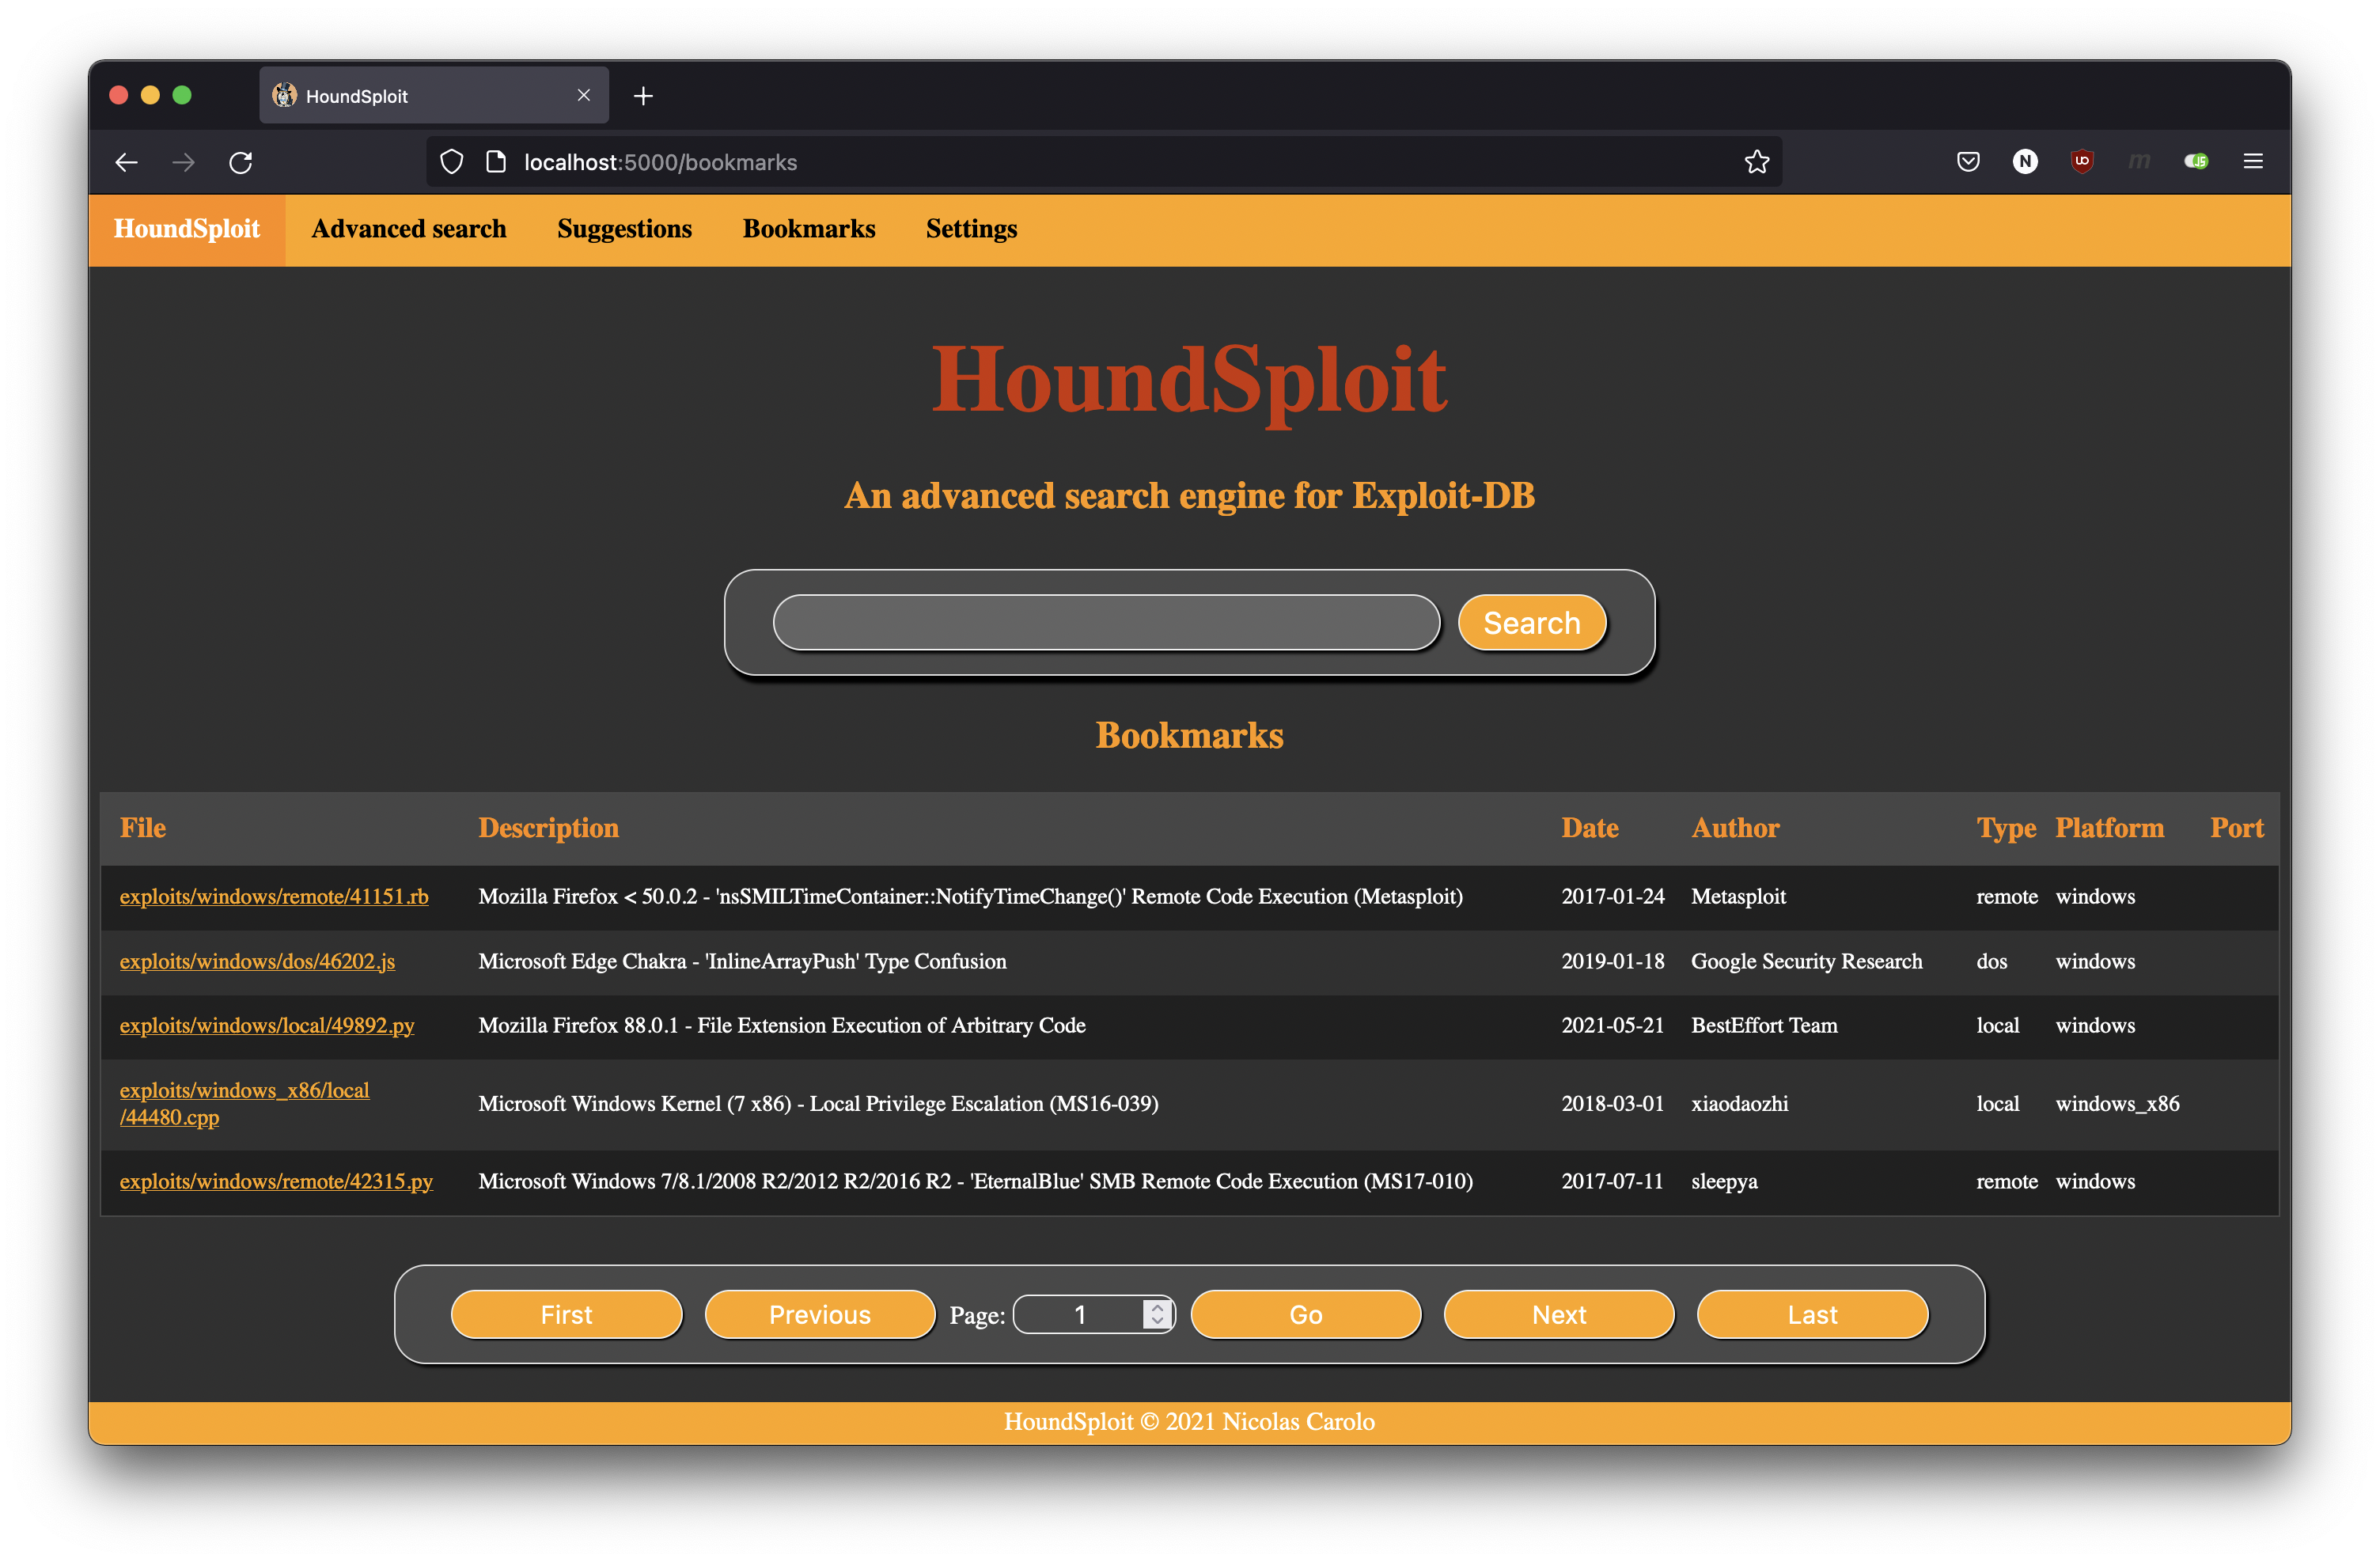
익스플로잇과 셸코드를 북마크에 추가하고 검색 상자를 사용하여 필터링할 수 있습니다.
다음 중에서 선택할 수 있습니다:

_HoundSploit_을 설치하려면 다음 명령어를 실행해야 합니다:
$ git clone https://github.com/nicolas-carolo/houndsploit
$ cd houndsploit
$ ./install_db_linux.sh
$ pip install -r requirements.txt
$ python setup.py install
이제 다운로드한 HoundSploit 저장소를 삭제할 수 있습니다. 이 저장소는 자동 업데이트를 지원하기 위해 ~/.HoundSploit/houndsploit에 복제되었기 때문입니다.
이미 hsploit 버전 2.1.0을 설치했거나 _hsploit_을 설치한 적이 없다면, ~/HoundSploit 디렉토리가 있는지 확인한 후 삭제할 수 있습니다.
_HoundSploit_을 설치하려면 다음 명령어를 실행해야 합니다:
$ git clone https://github.com/nicolas-carolo/houndsploit
$ cd houndsploit
$ mkdir /root/.HoundSploit
$ touch /root/.HoundSploit/enable_root.cfg
$ ./install_db_linux.sh
$ pip install -r requirements.txt
$ python setup.py install
이제 다운로드한 HoundSploit 저장소를 삭제할 수 있습니다. 이 저장소는 자동 업데이트를 지원하기 위해 ~/.HoundSploit/houndsploit에 복제되었기 때문입니다.
이미 hsploit 버전 2.1.0을 설치했거나 _hsploit_을 설치한 적이 없다면, ~/HoundSploit 디렉토리가 있는지 확인한 후 삭제할 수 있습니다.
_HoundSploit_을 설치하려면 다음 명령어를 실행해야 합니다:
$ git clone https://github.com/nicolas-carolo/houndsploit
$ cd houndsploit
$ ./install_db_darwin.sh
$ pip3 install -r requirements.txt
$ python3 setup.py install
이제 다운로드한 HoundSploit 저장소를 삭제할 수 있습니다. 이 저장소는 자동 업데이트를 지원하기 위해 ~/.HoundSploit/houndsploit에 복제되었기 때문입니다.
이미 hsploit 버전 2.1.0을 설치했거나 _hsploit_을 설치한 적이 없다면, ~/HoundSploit 디렉토리가 있는지 확인한 후 삭제할 수 있습니다.
설치를 진행하기 전에 공식 사이트에서 Python을 설치했는지 확인하세요. Windows Store에서 설치한 것이 아니어야 합니다. 관리자 권한으로 PowerShell 세션을 실행하세요.
PS> git clone https://github.com/nicolas-carolo/houndsploit
PS> cd houndsploit
PS> powershell.exe -ExecutionPolicy Bypass -File .\install_db_windows.ps1
PS> pip install -r requirements.txt
PS> python setup.py install
이제 다운로드한 HoundSploit 저장소를 삭제할 수 있습니다. 이 저장소는 자동 업데이트를 지원하기 위해 ~\.HoundSploit\houndsploit에 복제되었기 때문입니다.
설치 단계에서 문제가 발생하면 다음을 실행하세요:
$ rm -fr ~/.HoundSploit
그런 다음 설치 단계를 다시 반복하세요.
$ houndsploit
http://localhost:5000으로 이동하세요.저작권 © 2021, Nicolas Carolo. 모든 권리 보유.
다음 조건을 충족하는 경우, 수정 여부에 관계없이 소스 및 바이너리 형식으로의 재배포 및 사용이 허가됩니다:
소스 코드 재배포는 위의 저작권 표시, 이 조건 목록 및 다음 면책 조항을 보존해야 합니다.
바이너리 형식으로 재배포할 경우, 배포와 함께 제공되는 문서 및/또는 기타 자료에 위의 저작권 표시, 이 조건 목록 및 다음 면책 조항을 재현해야 합니다.
이 소프트웨어의 저작권자 이름이나 기여자의 이름은 사전 서면 동의 없이 이 소프트웨어에서 파생된 제품을 홍보하거나 보증하는 데 사용될 수 없습니다.
본 소프트웨어는 저작권자 및 기여자에 의해 "있는 그대로" 제공되며, 상품성 및 특정 목적에의 적합성에 대한 묵시적 보증을 포함하되 이에 국한되지 않는 명시적 또는 묵시적 보증이 전혀 없습니다. 어떠한 경우에도 저작권자 또는 기여자는 직접적, 간접적, 우발적, 특별, 예시적 또는 결과적 손해(대체 상품 또는 서비스의 조달, 사용, 데이터 또는 이익의 손실, 또는 사업 중단을 포함하되 이에 국한되지 않음)에 대해 책임을 지지 않으며, 계약, 엄격한 책임 또는 불법 행위(과실 포함) 등 어떤 법적 이론에 의해서도 그러한 손해의 가능성을 사전에 인지한 경우에도 책임을 지지 않습니다.






