
 nccgroup/windowsmempagedelta
Microsoft Windows 실행 파일의 메모리 페이지 변경에 대한 텔레메트리를 제공하여 위협 탐지를 지원하는 Microsoft Windows 서비스

새로 생성되거나 수정되어 이제 실행 가능한 Windows 메모리 페이지에 대한 텔레메트리를 30초마다 효율적으로 생성하는 Windows 서비스입니다.
NCC Group Plc가 오픈소스로 공개 - http://www.nccgroup.com/
개발자: Ollie Whitehouse, ollie dot whitehouse at nccgroup dot com
https://github.com/nccgroup/WindowsMemPageDelta
AGPL 라이선스로 공개되었습니다. 자세한 내용은 LICENSE를 참조하세요.
https://research.nccgroup.com/2020/10/03/tool-windows-executable-memory-page-delta-reporter/
Windows 호스트 또는 전체 환경에서 프로세스가 메모리를 생성하고 변경하여 실행 가능하게 만드는 방식과 그 크기에 대한 텔레메트리를 충분히 수집하면 이상 징후를 발견할 수 있습니다. 이러한 이상 징후는 악성 활동일 수 있습니다.
Windows 10만 지원/테스트되었습니다.
간단히:
성능 특성:
이 코드의 일부는 2014년에 작성한 WindowsPatchDetector(https://github.com/olliencc/WindowsPatchDetector) 프로젝트를 기반으로 합니다. 이 프로젝트는 디스크에 있는 .text 섹션과 비교하여 변경 사항을 감지했습니다.
콘솔 앱으로 실행
WindowsMemPageDelta.exe -c
Windows 서비스로 실행
WindowsMemPageDelta.exe -s
아래는 서비스를 설치하는 데 사용할 수 있는 배치 파일입니다.
REM -------------------------------------------
REM This is the installation
REM -------------------------------------------
REM Copy the Eventlog DLL to the Windows directory
copy NCCGroup-WMPD-EvtLog.dll c:\Windows\NCCGroup-WMPD-EvtLog.dll
REM Copy the Main Binary
copy WindowsMemPageDelta.exe c:\Windows\WindowsMemPageDelta.exe
REM Create the service
sc create NCCMemDelta displayname= "NCC Group Memory Delta" binpath= "\"c:\Windows\WindowsMemPageDelta.exe\" -s" start= auto
REM Start the service
net start NCCMemDelta

REM -------------------------------------------
REM This is the Eventlog manifest
REM -------------------------------------------
wevtutil install-manifest SvcEventManifest.man
두 가지 범주가 있습니다.
개별 델타:
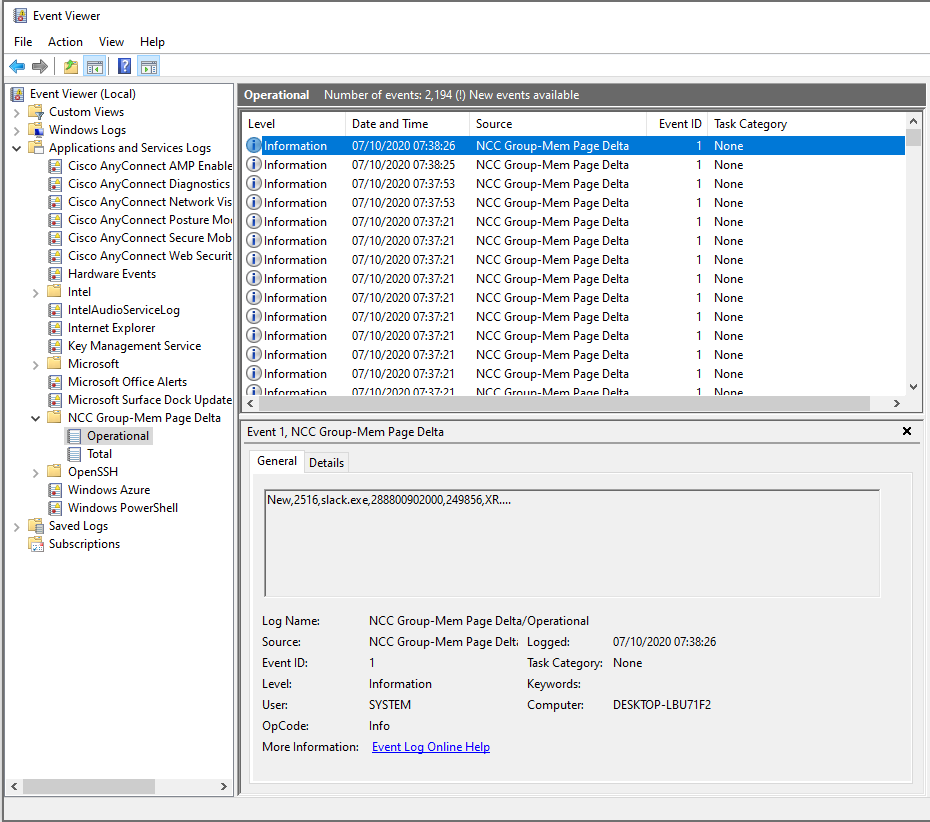
총계:

새 델타(New delta) 이벤트의 스키마는 다음과 같습니다.
TYPE,PID,Process Name,Address,Size,Protection
예제
New,32068,ServiceHub.DataWarehouseHost.exe,7ffd5b9d0000,53248,XRW....
New,32068,ServiceHub.DataWarehouseHost.exe,7ffd93f51000,69632,XR....
New,32068,ServiceHub.DataWarehouseHost.exe,7ffd97241000,1015808,XR....
New,12692,ScriptedSandbox64.exe,1e247250000,20480,X.....
New,12692,ScriptedSandbox64.exe,1e2475f0000,4096,X.....
New,12692,ScriptedSandbox64.exe,1e247770000,32768,X.....
New,12692,ScriptedSandbox64.exe,1e2477b0000,12288,X.....
New,12692,ScriptedSandbox64.exe,1e2477f0000,16384,X.....
New,12692,ScriptedSandbox64.exe,1e247af0000,40960,X.....
...
변경 델타(Change delta) 이벤트의 스키마는 다음과 같습니다.
TYPE,PID,Process Name,Address,Size,Protection,Previous Protection
Changed,16008,Teams.exe,cc86df04000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86e004000,86016,XR....,.RW....
Changed,16008,Teams.exe,cc86e084000,86016,XR....,.RW....
Changed,16008,Teams.exe,cc86e104000,86016,XR....,.RW....
Changed,16008,Teams.exe,cc86e284000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86e604000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86e984000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86ea04000,503808,XR....,.RW....
Changed,16008,Teams.exe,cc86ec84000,503808,XR....,.RW....
총계(Total) 이벤트의 스키마는 다음과 같습니다.
TYPE,PID,Process Name,Total Executable Memory Bytes
Total,36904,chrome.exe,451309568
Total,38772,chrome.exe,324202496
Total,9508,conhost.exe,95203328
Total,38808,mspdbsrv.exe,31637504
Total,5292,SearchProtocolHost.exe,434233344
Total,31036,chrome.exe,268713984
Total,25940,chrome.exe,262905856
Total,1184,Teams.exe,259481600
Total,36984,conhost.exe,154443776






