
 mziqudhd92/honeypot-auditor
허니팟처럼 보이나요? (DTLLAH) 대상 IP가 허니팟처럼 동작하는지 지문을 채취하는 다중 프로토콜 CLI — Honeyscore, 능동 인증/상태 프로브, 가중 점수를 사용합니다.

.______________________________________________________________________________.
|  :: H-AUDITOR :: v1.1.0 :: "DIALING IN... CARRIER DETECTED" ::                |
|------------------------------------------------------------------------------|
|  "warez? nah. headers. we trade banners, not bins."                          |
|  "if it answers any password, it ain't production — it's a lure."            |
|  "respect the sysop. probe only what you own. leave no STOR behind."         |
|______________________________________________________________________________|



이것이 허니팟처럼 보이나요? (DTLLAH) — 대상 IP가 허니팟처럼 동작하는지 지문을 채취하는 멀티 프로토콜 CLI로, 허니팟을 식별하기 위한 다양한 전략을 구현합니다.
사이트 (BBS / NFO): https://mziqudhd92.github.io/honeypot-auditor/
에이전트 / AEO: llms.txt · agents.md
  ▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄
  █  >>> LIVE DEMO · v1.1.0 · DD-HONEYPOT · 5 SERVICES · -v / --deep <<<   █
  ▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀
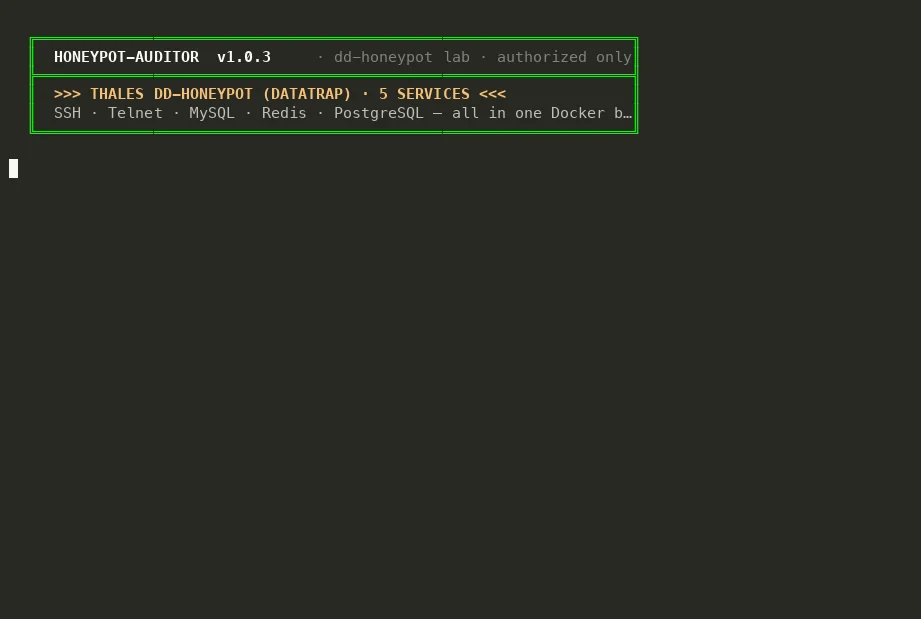
  "five DataTrap faces on loopback: map the ports, run -v, then --deep.
   Honeyscore 100% — Confirmed Honeypot. same fingerprinter, new decoy."
                        — dd-honeypot lab · v1.1.0 · authorized only
.------------------------------------------------------------------------------.
|  NFO · READ BEFORE YOU DIAL                                                  |
|------------------------------------------------------------------------------|
|  Authorized targets ONLY. Lab boxes. Decoys you own. Sensors you run.        |
|  Permission on paper (or in ticket).                                         |
|                                                                              |
|  Scanning random /16 because Shodan said "interesting" = YOU are the bait.   |
|                                                                              |
|  TYPE ...... Multi-Protocol Decoy Fingerprinter / Lab Util                   |
|  PLATFORM .. Linux · macOS · Windows (Python 3.11+)                          |
|  LICENSE ... MIT · spread the sauce · keep the copyright                     |
|  PYPI ...... pypi.org/project/honeypot-auditor                               |
|  REPO ...... github.com/mziqudhd92/honeypot-auditor                          |
'------------------------------------------------------------------------------'
Honeypot Auditor — 한 가지 무례한 질문을 던지는 CLI:
이 IP는 저상호작용 허니팟처럼 행동하는가, 아니면 실제로 누군가에게 다운타임 비용을 청구할 수도 있는 무언가처럼 행동하는가?
수동 인텔(Shodan Honeyscore)과 일반적인 미끼 표면 전반에 걸친 능동적이고 비파괴적인 프로브를 결합합니다. 가중치가 적용된 Honeyscore(0–100%), Rich 콘솔 테이블, 버전이 지정된 JSON 보고서를 출력합니다.
빠른 시작 튜토리얼: AWS Spot 허니팟 랩 · 로컬 웹 UI (serve, XP.css)
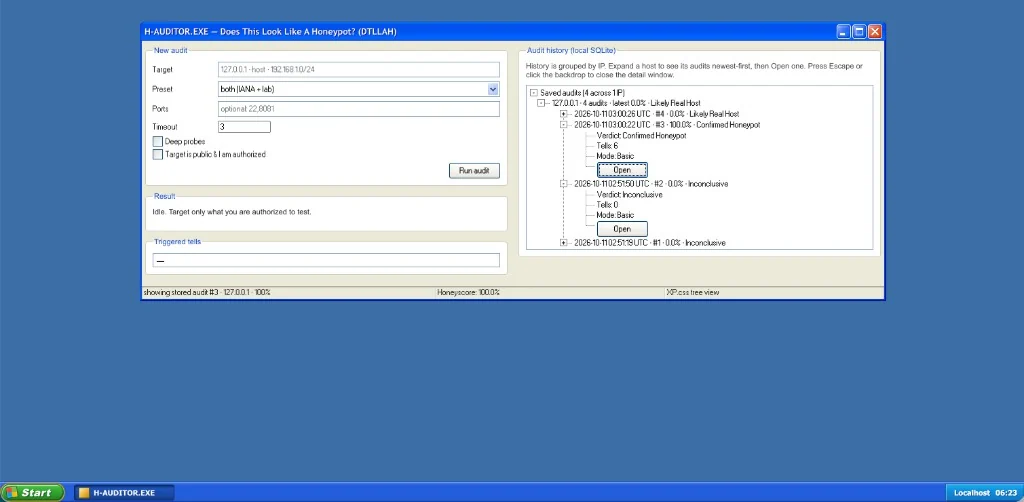
  "localhost UI · IP-grouped history · Open a saved audit for the full tell tree."
                        — honeypot-auditor serve · XP.css · 127.0.0.1 only
  [ BASIC ]  passive intel · Nmap NSE · 34 protocol engines (TCP + UDP) · up to 3 strategies each
  [ DEEP  ]  shell semantics · OS coherence · HASSH · TCP stack · FSM fuzz
             · co-tenancy buffet detect · latency · latency-under-load · egress bait
             (flag: --deep · more intrusive · same authorization rules)
"elite? nah. just consistent timeouts and a honest --confirm-authorized."
  ┌─ USERS · PyPI (public index — no pip config voodoo) ─────────────────────┐
  │  python3 -m venv .venv && source .venv/bin/activate   # recommended      │
  │  pip install honeypot-auditor                                            │
  │  pip install "honeypot-auditor[full]"    # + nmap impacket shodan scapy   │
  │  honeypot-auditor --version                                              │
  └──────────────────────────────────────────────────────────────────────────┘
| 설치 | 잠금 해제 |
|---|---|
pip install honeypot-auditor | 핵심 프로브 (Paramiko + Requests + Rich + figlet 헤더) |
pip install "honeypot-auditor[full]" | + Nmap 통합 · SMB/Impacket · Shodan SDK · Scapy · 심층 telnet |
SHODAN_API_KEY 또는 --shodan-key는 Shodan OSINT를 활성화합니다 (옵트인 — 그렇지 않으면 쿼리되지 않음). [full]은 클라이언트 라이브러리만 설치합니다.
Nmap 실행 파일은 별도의 신뢰할 수 있는 시스템 설치입니다.
Windows PowerShell은 py -m venv .venv에 이어 .\.venv\Scripts\Activate.ps1을 사용합니다.
Raw-socket 프로브는 Npcap과 관리자 권한 터미널이 필요할 수 있으며, 사용할 수 없는 기능은 보고되고 건너뜁니다.
첫 다이얼인:
honeypot-auditor --help          # -h, --help, or /help (BBS figlet header)
honeypot-auditor --target 127.0.0.1
  ┌─ DEVELOPERS · from source ───────────────────────────────────────────────┐
  │  git clone https://github.com/mziqudhd92/honeypot-auditor.git            │
  │  cd honeypot-auditor && python3 -m venv .venv && source .venv/bin/activate│
  │  pip install -e ".[full,dev,security]"                                   │
  │  make test-cov && make lint && make security                             │
  └──────────────────────────────────────────────────────────────────────────┘
pip install 없이 (git checkout — 최소 의존성을 한 번만 설치):
pip install rich paramiko requests    # pyproject.toml is the single source of truth
python3 honeypot-auditor.py --help
python3 honeypot-auditor.py --target 127.0.0.1
pyfiglet / rich-argparse는 스크립트 경로에서 선택 사항입니다(없으면 일반 헤더 + 표준 라이브러리 도움말). 전체 프로브에는 pip install -e ".[full]"이 필요합니다.
릴리스 관리자 → docs/PUBLISHING.md
# local lab · default probes IANA + docker/lab ports (22 and 2222, 80 and 8081, …)
honeypot-auditor --target 127.0.0.1

# go deep · six extra detection axes · still no exploits
honeypot-auditor --target 127.0.0.1 --deep

# internet-facing target · need explicit ack + Shodan key if you want intel
honeypot-auditor --target 203.0.113.10 --confirm-authorized

# SSH 22 only (does not scan the rest of the preset)
honeypot-auditor --target 203.0.113.10 -p 22 --confirm-authorized







