

MISP 택소노미 시스템에서 사용되는 분류 체계이며, 다른 정보 공유 도구에서도 사용할 수 있습니다.

MISP Taxonomies는 정보에 태그를 지정하고 분류하며 구성하기 위한 공통 분류 라이브러리 모음입니다. 분류 체계는 분산된 사용자와 조직 간에 동일한 어휘를 표현할 수 있게 해줍니다.
MISP 및 기타 정보 공유 도구에서 사용할 수 있는 분류 체계들은 Machine Tags(트리플 태그)로 표현됩니다. 머신 태그는 네임스페이스(MUST), 서술어(MUST) 및 값(OPTIONAL)으로 구성됩니다. 머신 태그는 그 형식 때문에 흔히 트리플 태그라고도 불립니다.
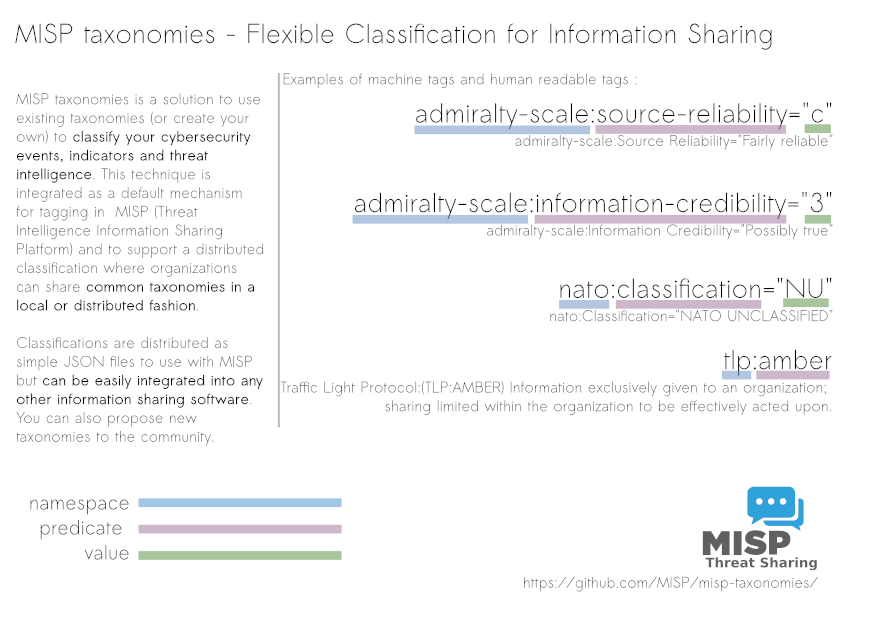
다음 분류 체계들은 MISP(로컬 또는 분산 태그로) 또는 보안 정보 공유 도구 간에 공통 분류 체계를 공유하려는 다른 도구 및 소프트웨어에서 사용할 수 있습니다.
CERT-XLM : CERT-XLM 보안 사고 분류. 개요
DFRLab-dichotomies-of-disinformation : DFRLab 허위 정보의 이분법. 개요
DML : 탐지 성숙도 수준(DML, Detection Maturity Level) 모델은 사이버 공격 탐지 성숙도를 평가하기 위한 역량 성숙도 모델입니다. 인텔리전스 기반 탐지 및 대응을 수행하고 성숙한 탐지 프로그램을 중시하는 조직을 위해 설계되었습니다. 개요
GrayZone : 능동 방어의 회색 지대(Gray Zone)는 대응적 방어 요소와 공세 작전 사이에 놓인 모든 요소를 포함합니다. 이는 그 사이의 회색 영역을 채웁니다. 이 분류 체계는 능동 방어 계획 또는 모델링에 사용될 수 있습니다. 개요
PAP : 허용 조치 프로토콜(PAP, Permissible Actions Protocol)은 수신된 정보를 어떻게 사용할 수 있는지 나타내기 위해 설계되었습니다. 개요
access-method : 시스템에 원격으로 접근하는 데 사용되는 접근 방법. 개요
accessnow : 이슈(보안, 인권, 청년 권리 등)를 분류하기 위한 Access Now 분류 체계. 개요
acn : 이탈리아 국가 사이버 보안청(ACN)을 위한 사이버 분류 체계. 개요
acs-marking : 접근 제어 사양(ACS, Access Control Specification) 마킹 유형은 참가자 간 공유를 규율하는 관련 정책에 기반하여 자동화된 접근 제어 시스템을 구현하는 데 필요한 객체 유형을 정의합니다. 개요
action-taken : 보안 사고 발생 시 취해진 조치(CSIRT 관점). 개요
admiralty-scale : 해군성 척도(Admiralty Scale) 또는 순위(나토 체계라고도 함)는 출처의 신뢰성과 정보의 신빙성을 평가하는 데 사용됩니다. FM 2-22.3(FM 34-52) 인간 정보 수집 작전 및 NATO 문서를 기반으로 한 참고 자료입니다. 개요
adversary : 적대자 인프라에 대한 개요 및 설명. 개요
agent-threat-rules : Agent Threat Rules(ATR)은 Apache 2.0으로 공개된 AI 에이전트 위협에 대한 개방형 탐지 표준입니다. 이 분류 체계는 프롬프트 인젝션, 도구 오염, 스킬 손상, 컨텍스트 유출, 에이전트 조작, 권한 상승, 과도한 자율성, 모델 남용, 모델 보안 및 데이터 오염을 포괄하는 10가지 공격 범주에 걸쳐 커뮤니티가 유지 관리하는 330개의 규칙을 정리합니다. 서술어는 범주를 나타내며, 값은 ATR-YYYY-NNNNN 형식의 개별 규칙 식별자입니다. 개요
ai-bias-terminology : 각 유형의 편향에 대한 독립적인 정의 목록. AI 편향과 관련하여 일반적으로 사용되거나 관련성이 있는 집계 용어. NIST.SP.1270-draft(2021)에서 발췌. 개요
ai-computer-assisted : 인텔리전스 패키지 또는 이벤트 생성에 관련된 AI 지원 수준과 검토/업데이트 수준을 설명하는 분류 체계. 개요
ai-safety-benchmark : MLCommons AI 안전 작업 그룹(WG)이 만든 AI 안전 벤치마크 v0.5. 개요
ais-marking : AIS 마킹 스키마 구현은 미국 국토안보부(DHS)의 국가 사이버 보안 및 통신 통합 센터(NCCIC)가 유지 관리합니다. 개요
analyst-assessment : 분석을 수행하는 분석가의 역량을 설명하는 일련의 평가 서술어. 이러한 평가는 분석가 본인이 또는 분석가를 평가하는 다른 주체가 지정할 수 있습니다. 개요
anti-piracy : 저작권 침해 방지 분류 체계. 개요
approved-category-of-action : 파트너와 공유되는 지표에 대한 사전 승인된 조치 범주(MIMIC). 개요
artificial-satellites : 이 분류 체계는 인공위성을 설명하기 위해 설계되었습니다. 개요
aviation : 항공 부문에 대한 보안 위협 또는 사고를 설명하는 분류 체계. 개요
binary-class : 바이너리 파일 유형에 대한 사용자 정의 분류 체계. 개요
ce-uas-classification : 유럽 연합(EASA) 드론 분류 - C0~C6. 개요
circl : CIRCL 분류 체계 - 사고 대응 및 탐지의 분류 체계. 개요
cloud-sovereignty : 유럽 위원회 클라우드 주권 프레임워크에서 파생된 클라우드 주권 목표, 보증 수준 및 점수 가중치. 개요
cnsd : 본 분류 체계는 페루 국가 디지털 보안 센터(Centro Nacional de Seguridad Digital del Perú)를 위해 제공되는 첫 번째 버전입니다. 개요
coa : 조직 내에서 공격을 발견, 탐지, 거부, 교란, 약화, 기만 및/또는 파괴하기 위해 취하는 행동 방침. 개요
collaborative-intelligence : 협업 인텔리전스 지원 언어는 MISP와 같은 위협 인텔리전스 공유 플랫폼을 사용할 때 크라우드소싱 지원을 받아 분석가가 분석을 수행하도록 지원하는 공통 언어입니다. 이 언어의 목적은 협업 분석을 발전시키고 늦게 공유하기보다 일찍 공유하는 것입니다. 개요
