LDAP Watchdog: 실시간 리눅스 호환 LDAP 모니터링 도구로, 디렉터리 변경 사항을 감지하여 관리자 및 보안 연구자에게 추가, 수정, 삭제에 대한 가시성을 제공합니다.

LDAP Watchdog는 LDAP 디렉터리의 레코드 변경 사항을 실시간으로 모니터링하도록 설계된 도구입니다.
사용자 및 그룹 항목에 대한 수정, 추가, 삭제를 추적하고 시각화하는 메커니즘을 제공하여, 사용자가 예상된 변경 사항과 실제 변경 사항을 연관시키고 잠재적인 보안 사고를 식별할 수 있도록 합니다.
OpenLDAP와 Linux를 염두에 두고 만들어졌으며, 모든 항목에 entryUUID(RFC 4530)를 부여하는 서버가 필요하므로, 대신 objectGUID를 사용하는 Active Directory는 지원되지 않습니다.
Python으로 작성되었으며 ldap3 라이브러리와 Slack 알림을 위한 requests가 필요합니다.
이 소프트웨어는 Joshua Rogers가 작성했습니다.
다음 중 하나라도 관심이 있다면 LDAP Watchdog이 적합합니다:
LDAP 디렉터리의 수정, 추가, 삭제를 모니터링하는 것 외에도, 특정 속성을 무시하도록 구성할 수 있으며, 심지어 이전/새 값에 따라 세분화된 속성을 무시하도록 미세 조정할 수도 있습니다.
변경 사항은 항상 터미널에 출력되며, 웹훅이 구성된 경우 Slack 웹훅으로도 전달됩니다. 컬러 출력은 끌 수 있습니다.
이전에는 LDAP-Stalker로 명명되었으며(LDAP 디렉터리의 변경 사항을 모니터링하는 것은 회사의 변경 사항을 스토킹하는 훌륭한 방법이기 때문입니다: 발표되기 전에 승진을 알아내고, 신규 입사자, 퇴사자 등을 파악할 수 있습니다), 이 프로젝트의 세부 사항과 역사에 관한 블로그 게시물은 여기에서 확인할 수 있습니다.
참고: 아래 예시에서 기존 항목의 entryCSN 및 modifyTimestamp 변경은 LDAP_WATCHDOG_IGNORED_ATTRIBUTES=entryCSN,modifyTimestamp를 설정하여 무시할 수 있습니다.
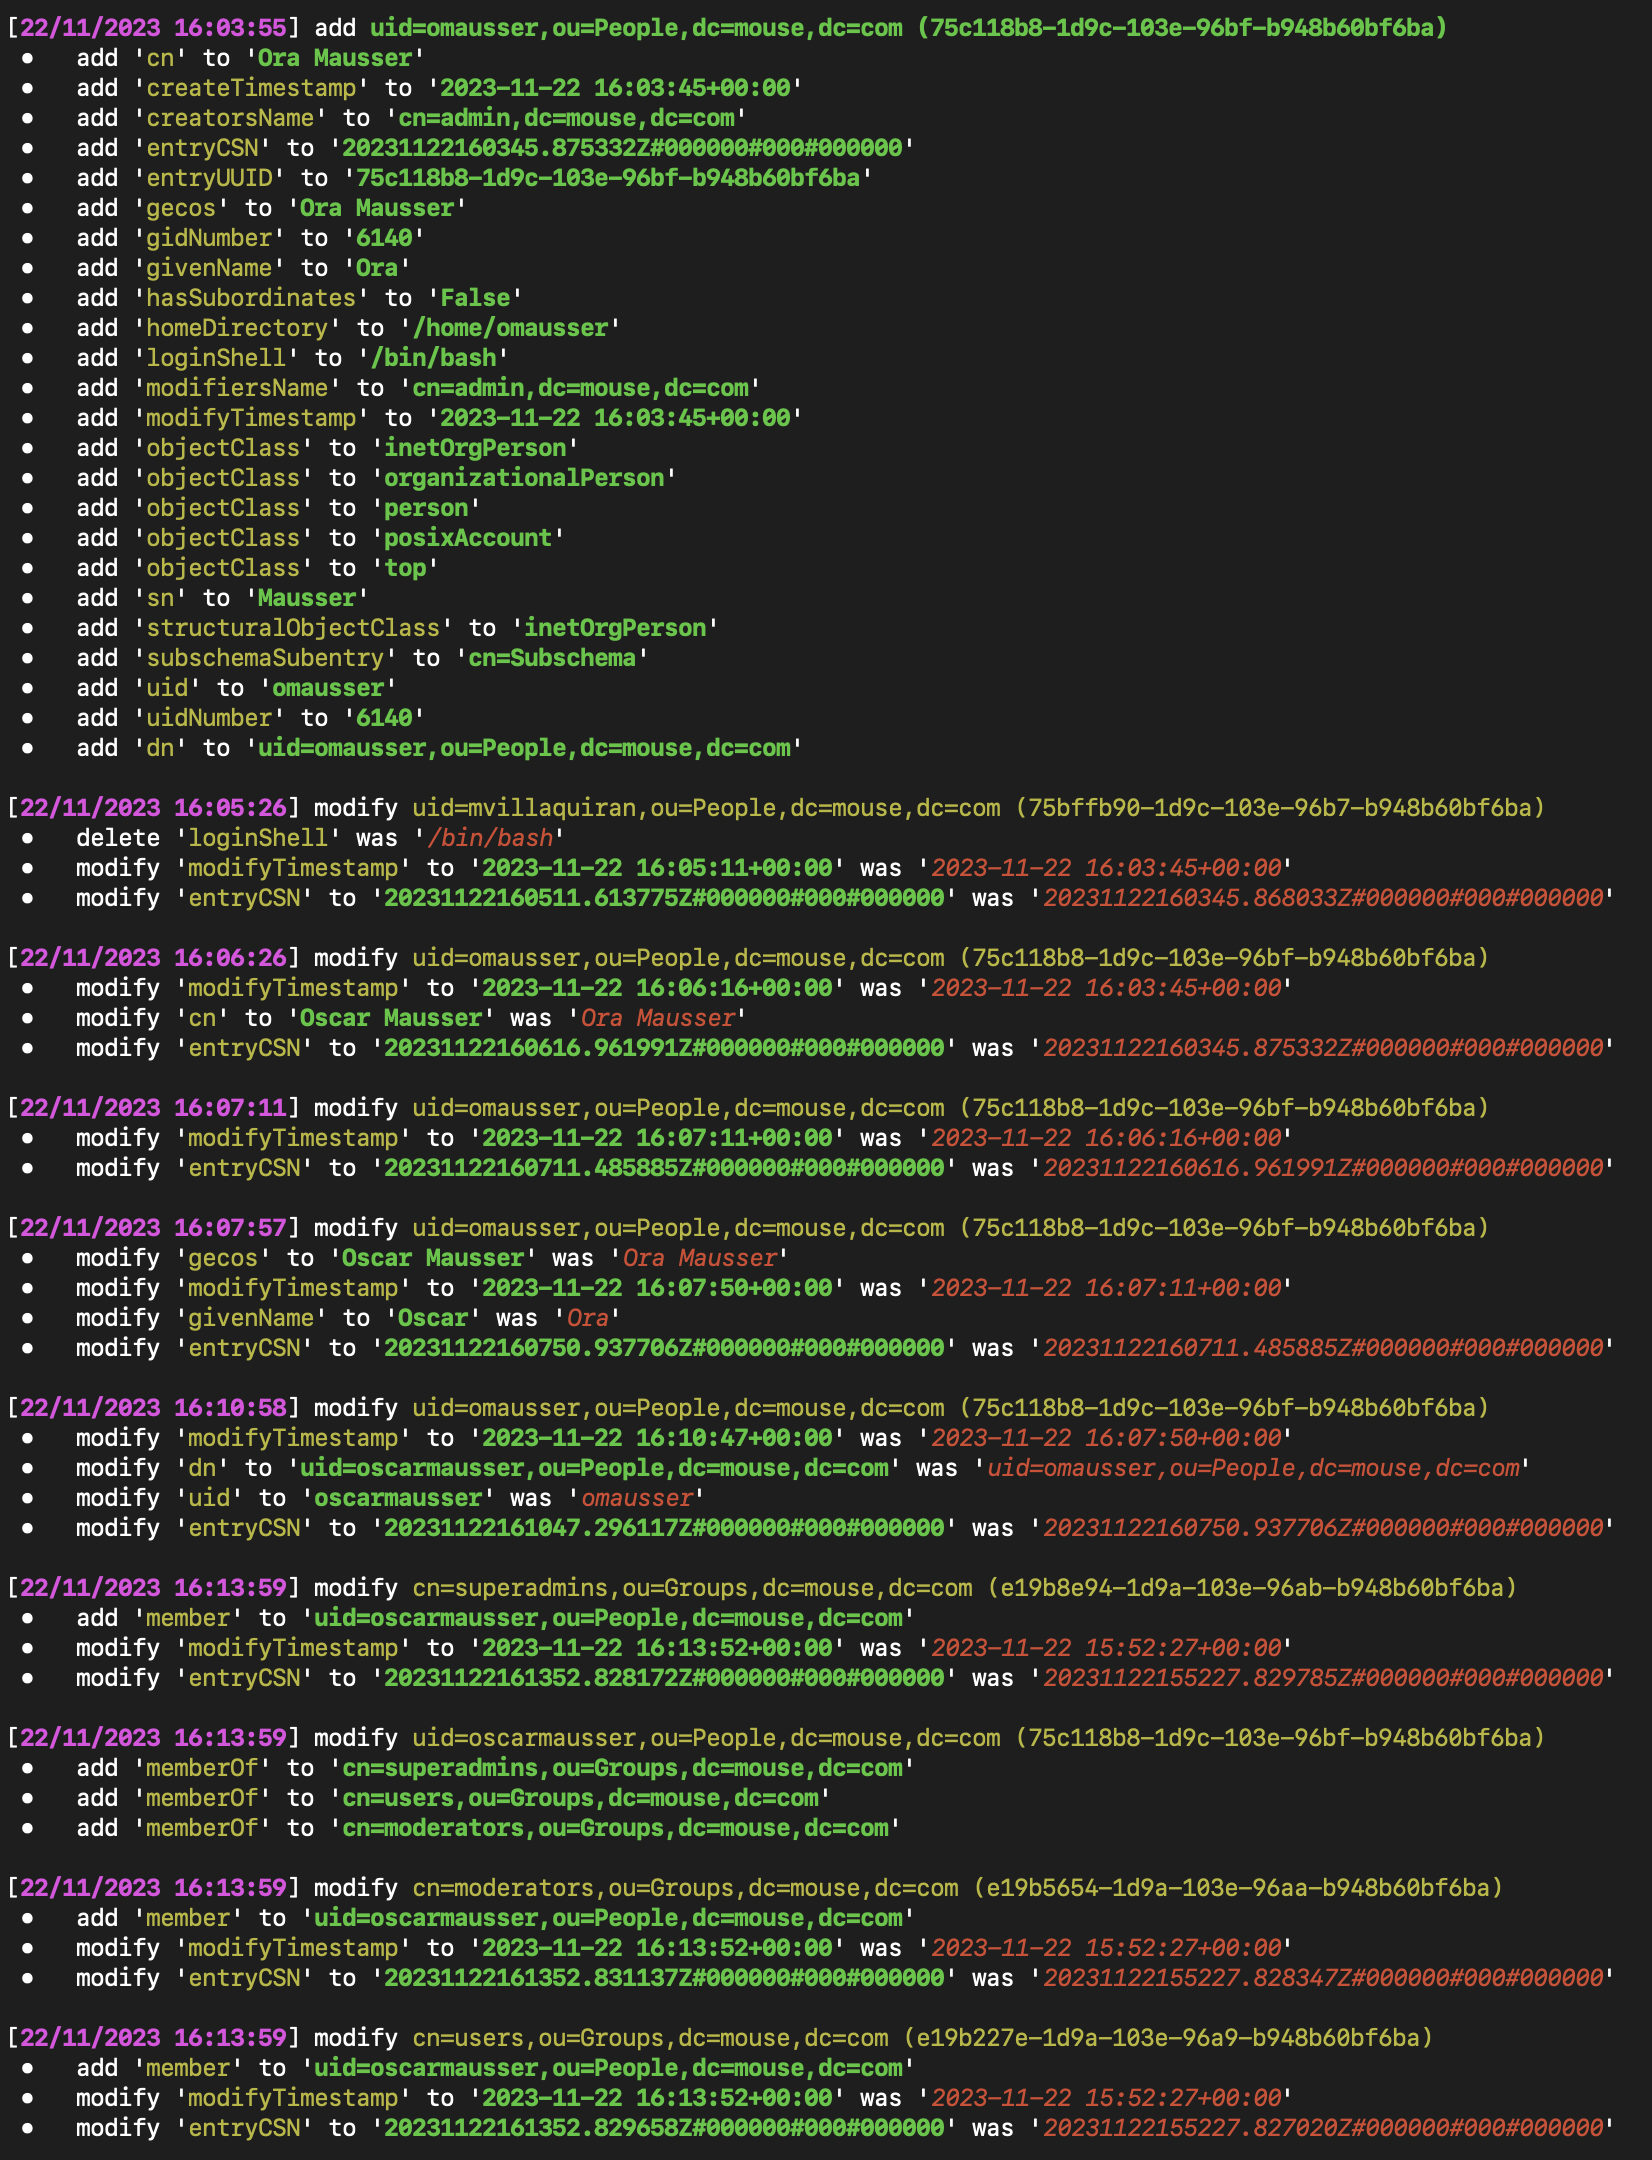
실시간 모니터링: LDAP Watchdog은 사용자 및 그룹 항목의 변경 사항을 지속적으로 모니터링합니다.
변경 사항 비교: 이 도구는 연속된 LDAP 검색 간의 변경 사항을 비교하여 추가, 수정, 삭제를 강조 표시합니다.
제어 사용자 검증: LDAP Watchdog은 제어 사용자 메커니즘을 지원하며, 제어 사용자의 변경 사항이 발견되지 않으면 오류를 발생시킵니다.
유연한 LDAP 필터링: 사용자는 LDAP_WATCHDOG_SEARCH_FILTER 환경 변수를 사용하여 LDAP 필터링을 사용자 정의함으로써 특정 객체 클래스나 속성에 집중할 수 있습니다.
Slack 통합: 추가, 수정, 삭제된 LDAP 항목에 대한 실시간 알림을 Slack에서 받습니다.
사용자 정의 가능한 출력: 콘솔 출력은 추가, 수정, 삭제를 명확하고 컬러로 표시하여 쉽게 확인할 수 있도록 합니다.
무시된 항목 및 속성: 사용자는 기존 항목의 변경 사항을 비교할 때 무시할 UUID와 속성을 지정할 수 있습니다.
조건부 무시 속성: 사용자는 memberOf의 특정 그룹과 같이 특정 값이 관련된 경우에만 속성 변경을 무시할 수 있습니다.
ldap3 패키지. Slack 웹훅을 사용하는 경우 requests 패키지도 필요합니다.pip install LDAP-Monitor
Slack 웹훅 지원을 포함하려면:
pip install "LDAP-Monitor[slack]"
docker pull megamansec/ldap-monitor
또는 GitHub Container Registry에서:
docker pull ghcr.io/megamansec/ldap-monitoring-watchdog
git clone https://github.com/MegaManSec/LDAP-Monitoring-Watchdog.git
cd LDAP-Monitoring-Watchdog
pip install ".[slack]"
1.x에서: 2.0.0부터 LDAPS 연결은 서버 인증서를 검증하고 해당 인증서가 LDAP_WATCHDOG_SERVER의 호스트 이름 또는 IP 주소와 일치하는지 확인합니다. 1.0.0에서는 둘 다 확인하지 않았습니다. 업그레이드하기 전에 인증서가 자체 서명되었거나 사설 CA에서 발급된 경우 LDAP_WATCHDOG_CA_CERTS_FILE을 설정하고, 인증서가 해당 이름과 일치하지 않는 경우 일치하는 인증서를 사용하거나 LDAP_WATCHDOG_TLS_VERIFY=false를 설정하십시오(Configuration 아래의 TLS 관련 설명 참조). 릴리스 노트에 다른 변경 사항이 나열되어 있습니다.
1.x 또는 2.0.0에서: 2.0.1부터 불리언 설정은 Configuration 아래에 나열된 값만 허용합니다. 이전 버전에서는 true, 1 또는 yes 이외의 모든 값을 false로 읽었습니다. 이제 인식할 수 없는 값은 시작 시 프로세스를 중지시키고, 빈 값은 기본값을 의미하며, on 또는 따옴표로 묶인 "true"는 true를 의미합니다. 예를 들어, 호스트 이름만 지정된 상태에서 빈 LDAP_WATCHDOG_USE_SSL은 이제 포트 389의 일반 LDAP 대신 포트 636의 LDAPS로 연결합니다.
export LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan'
export LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com'
export LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com'
export LDAP_WATCHDOG_PASSWORD='qwerty123'
ldap-watchdog
또는 python -m을 사용하여:
python -m ldap_watchdog
docker run -d --restart unless-stopped \
  -e LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan' \
  -e LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_PASSWORD='qwerty123' \
  -e SLACK_WEBHOOK_URL='https://hooks.slack.com/services/[...]' \
  -e LDAP_WATCHDOG_IGNORED_ATTRIBUTES='entryCSN,modifyTimestamp,telephoneNumber,roomNumber,gecos' \
  -e LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT='true' \
  megamansec/ldap-monitor
Debian 기반 설치 스크립트인 install.sh가 제공됩니다. 이 스크립트는 Python 3.10 이상과 python3-venv 패키지가 필요합니다. 이 저장소를 클론한 디렉터리에서 root 권한으로 실행하면 다음 작업을 수행합니다:
/opt/ldap-watchdog에 Python 가상 환경을 생성합니다.requirements.txt에 고정된 버전을 사용합니다./etc/ldap-watchdog.env에 환경 파일을 생성합니다./etc/systemd/system/ldap-watchdog.service)를 설치, 활성화 및 시작합니다. 따라서 CA 번들은 모든 사용자가 읽을 수 있어야 합니다./var/log/ldap-watchdog.log 및 /var/log/ldap-watchdog-error.log에 기록하도록 구성합니다./etc/logrotate.d/ldap-watchdog에 로그 로테이션을 설정합니다.업데이트된 클론에서 스크립트를 다시 실행하면 설치가 업그레이드됩니다.
선택적으로 install.sh에 인수를 하나 전달하여 환경 파일이 처음 생성될 때 SLACK_WEBHOOK_URL을 설정할 수 있습니다:
sudo ./install.sh "https://hooks.slack.com/services/[...]"
설치 후 /etc/ldap-watchdog.env를 편집하여 LDAP 연결 설정을 구성한 다음(그때까지는 서비스가 실패함) 서비스를 재시작하십시오:
sudo systemctl restart ldap-watchdog
모든 구성은 환경 변수를 통해 이루어집니다. 빈 값은 설정되지 않은 것과 동일합니다. 단, LDAP_WATCHDOG_SLACK_BULLETPOINT는 예외입니다. 다음 변수가 지원됩니다:
| 환경 변수 | 설명 | 기본값 |
|---|---|---|
LDAP_WATCHDOG_SERVER | LDAP 서버 URL 또는 호스트 이름 (예: ldaps://ldaps.intra.lan). 필수. | "" |
LDAP_WATCHDOG_BASE_DN | LDAP 검색을 위한 기본 Distinguished Name | "" |
LDAP_WATCHDOG_USERNAME | 인증을 위한 Bind DN (예: cn=Emily,ou=People,dc=mouse,dc=com). 이 값이나 비밀번호가 비어 있으면 바인드는 익명입니다. | "" |
LDAP_WATCHDOG_PASSWORD | LDAP_WATCHDOG_USERNAME의 비밀번호 | "" |
LDAP_WATCHDOG_USE_SSL | SSL을 사용하려면 true(LDAPS, 389 대신 기본 포트 636), 그렇지 않으면 false로 설정합니다. LDAP_WATCHDOG_SERVER의 ldaps:// 또는 ldap:// 스킴이 이 설정을 덮어씁니다. | true |
LDAP_WATCHDOG_CA_CERTS_FILE | LDAP 서버 인증서 검증을 위한 선택적 PEM CA 번들. 설정하지 않으면 시스템 신뢰 루트가 사용됩니다. | 설정 안 됨 |
LDAP_WATCHDOG_TLS_VERIFY | LDAP 서버 인증서 및 호스트 이름 검증을 건너뛰려면 false로 설정합니다. 연결은 여전히 암호화되지만 인증되지는 않습니다. | true |
LDAP_WATCHDOG_SEARCH_FILTER | 사용자 및 그룹 항목에 대한 LDAP 필터 | (&(|(objectClass=inetOrgPerson)(objectClass=groupOfNames))) |
LDAP_WATCHDOG_SEARCH_ATTRIBUTE | 검색할 속성의 쉼표로 구분된 목록. 기본적으로 운영 속성을 포함하기 위해 *,+가 사용됩니다. entryUUID는 항상 요청되며 모든 항목에 대해 읽을 수 있어야 합니다. | *,+ |
LDAP_WATCHDOG_REFRESH_RATE | 각 LDAP 검색 후 다음 검색까지 대기할 정수 초 | 60 |
LDAP_WATCHDOG_NETWORK_TIMEOUT | LDAP 및 Slack 연결/읽기 작업에 대한 양의 정수 타임아웃(초). 이는 개별 대기를 제한하며 전체 폴링 기간을 제한하지는 않습니다. | 30 |
LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT | 출력이 파일이나 docker logs로 전달되는 경우에도 사용되는 컬러 출력을 비활성화하려면 true로 설정합니다. | false |
불리언 설정은 대소문자 및 선택적 따옴표와 관계없이 true, yes, on 또는 1과 false, no, off 또는 0을 허용합니다. 다른 값은 시작 시 프로세스를 중지합니다.
LDAPS 연결은 서버 인증서를 검증하고 LDAP_WATCHDOG_SERVER의 호스트 이름 또는 IP 주소에 대해 유효한지 확인합니다. 사설 CA의 경우 LDAP_WATCHDOG_CA_CERTS_FILE을 읽을 수 있는 PEM CA 번들로 설정합니다. Docker에서는 번들을 컨테이너에 마운트하고 컨테이너 경로를 사용합니다. 자체 서명된 서버 인증서는 번들 자체로 사용할 수 있습니다. 인증서를 제공할 수 없거나 서버 이름과 일치하지 않는 경우 LDAP_WATCHDOG_TLS_VERIFY=false로 검증을 끕니다. 그러면 네트워크 경로상의 누구든 서버를 사칭하고 바인드 비밀번호를 캡처할 수 있습니다. TLS가 없는 서버의 경우 ldap:// URL을 사용하거나 LDAP_WATCHDOG_USE_SSL=false로 설정합니다.








