 ledlight33/copyfail-dfir
# CVE-2026-31431(Copy Fail) 대화형 DFIR 워크스루 - SIEM 알림부터 확정 판정까지. 실제 Volatility 3 명령어, 검증된 방법론.

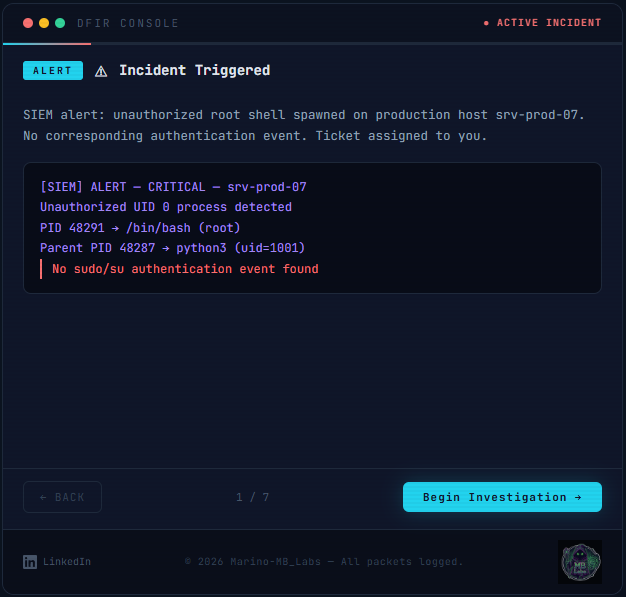
Copy Fail Linux 커널 취약점(CVE-2026-31431)에 대한 대화형 단계별 포렌식 조사 워크스루입니다.
SIEM 경고부터 확정된 판정까지, 분석가가 실제로 실행할 명령과 각 단계마다 쉬운 말로 된 설명을 따라가며 사고 대응 시나리오를 살펴보세요.
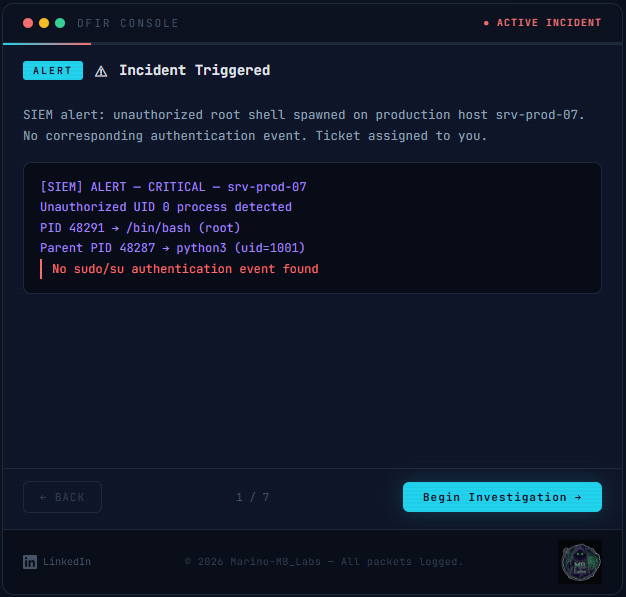
왼쪽 및 오른쪽 화살표 키를 사용하여 단계 사이를 이동하세요. 모든 단계는 직접 링크할 수 있으며, 예를 들어 #step-5는 페이지 캐시 분석으로 이동합니다.
이 가이드는 영어와 그리스어로 제공됩니다. 제목 표시줄의 EN | ΕΛ 버튼을 사용하거나 그리스어 버전을 직접 여세요: ledlight33.github.io/copyfail-dfir/?lang=el. 선택 사항은 기억되며, 그리스어 브라우저는 기본적으로 그리스어로 열립니다.
설명만 번역됩니다(지침, 발견 사항, 참고 사항, 질문, 체크리스트 및 판정). 명령, 코드 및 기술 용어는 영어로 유지됩니다.
Ελληνική έκδοση: ledlight33.github.io/copyfail-dfir/?lang=el
linux.pagecache.Files, linux.pagecache.InodePages)ausearch를 사용한 감사 추적 재구성, 그리고 strings로 복구된 익스플로잇 흔적모두가 취약점에 대해 글을 올립니다. 하지만 그것을 어떻게 조사하는지 보여주는 사람은 거의 없습니다.
Copy Fail은 페이지 캐시 전용 공격입니다: 디스크상의 파일은 절대 수정되지 않으므로, 전원이 꺼진 디스크 이미지는 깨끗해 보입니다. 라이브 및 메모리 분석을 통해 변조가 드러납니다. 이 워크스루는 DFIR 분석가가 무엇을, 어떤 순서로, 왜 찾아야 하는지 보여줍니다.
각 단계에는 선택적 참고 사항 패널(제목 표시줄에서 전환 가능)이 있으며, 쉬운 말로 된 설명, 해당 단계가 중요한 이유, 흔한 실수, 간단한 용어 목록, "스스로 점검" 질문 및 출처 링크가 포함되어 있습니다.
워크스루의 마지막 화면에는 자신의 머신에서 실행할 수 있는 읽기 전용 체크리스트가 있습니다: 커널 버전, 취약한 모듈이 로드되었는지 여부, 모든 setuid 파일의 캐시 대 디스크 비교, su에 대한 패키지 관리자 검사, 그리고 몇 가지 로그 추적. 적중이 무엇을 의미하고 다음에 무엇을 해야 하는지 알려줍니다. 직접 열기: ledlight33.github.io/copyfail-dfir/#step-8
소중히 여기는 머신에서 공개 익스플로잇을 실행하여 테스트하지 마세요. 깨끗한 결과는 좋은 신호일 뿐 증거가 아닙니다. 오염된 페이지는 재부팅 시 제거되거나 손실될 수 있기 때문입니다.
콘솔 출력은 예시입니다: PID, 해시, 주소 및 타임스탬프는 만들어졌으며, 긴 표는 축약되었습니다. 명령, 시스템 콜 번호, 플러그인 이름 및 옵션, 그리고 공격 메커니즘은 주요 출처(Theori PoC 및 Xint 글, NVD, CISA, Volatility 3 소스, 벤더 권고)와 대조하여 확인되었습니다. 모든 단계는 출처를 링크하며, 판정 화면에 모두 나열됩니다.
두 가지는 알아둘 가치가 있습니다:
dd iflag=direct)는 rfxn이 설명한 이중 경로 방법을 따릅니다. 이 가이드를 위해 실험실에서 캡처한 것이 아니며, 직접 I/O 지원은 파일 시스템에 따라 다르므로 자신의 환경에서 테스트하세요.실수를 발견하셨나요? 이슈를 열어 주세요.
React(CDN 경유)를 사용한 단일 페이지 HTML. 빌드 단계 없음, 의존성 없음: index.html을 열기만 하면 됩니다.
🧪 Periodic Table of DFIR: 디지털 포렌식 및 사고 대응을 위한 118가지 도구
Marino Bekios, MB Labs
MIT - © 2026 Marino Bekios, MB Labs
