 jonathaninfinity01/soc-l1-osint-investigation-mikrotik-cve-2018-1156
L1 SOC 분석: 공개적으로 노출되어 RCE에 취약한 MikroTik RouterOS의 OSINT 탐지 및 위험 검증 | 도구: Shodan, NIST NVD

분석가: Jonatan Alexander Guerrero Gomez | 역할 대상: SOC L1 / 주니어 사이버보안 분석가 상태: 조사 종료 | 심각도: 높음
인터넷에 노출된 MikroTik RouterOS 장치를 식별하는 사전 위협 헌팅 연습으로, 여러 서비스가 노출되어 있었습니다. 조사 결과 2000/TCP의 노출된 Bandwidth-Test 서비스가 높은 심각도의 RCE 취약점인 CVE-2018-1156과 연관되었습니다. 1701/UDP의 L2TP VPN 추가 노출은 공격 표면을 증가시킵니다. 이 사례는 자산 식별, 서비스 열거, CVE 연관 분석, 위험 기반 트리아지 등 L1 역량을 입증합니다.
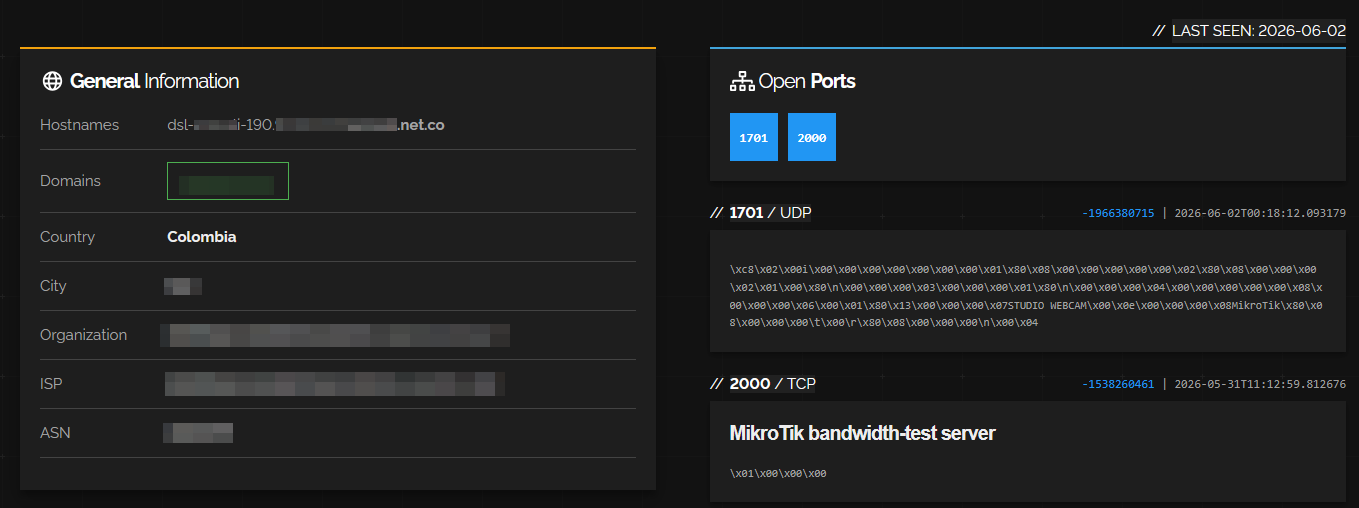
Shodan을 사용하여 공개 인터넷에서 접근 가능한 두 개의 서비스가 있는 인터넷 노출 MikroTik 장치를 식별했습니다. Bandwidth-Test 서버는 공격 대상으로 알려져 있으며, L2TP 서비스는 잘못 구성된 경우 무차별 대입(brute-force) 또는 터널링 공격에 악용될 수 있습니다.
증거 - Shodan
침해 지표(IOC)
| 지표 | 값 | 컨텍스트 |
|---|---|---|
| IP 주소 | 190.99.193.178 | 공용 IP |
| 포트/프로토콜 | 2000/TCP, 1701/UDP | Bandwidth-Test, L2TP VPN |
| 장치 | MikroTik RouterOS | 네트워크 인프라 |
| 지리적 위치 | Cali, Colombia | 라틴아메리카 지역 |
| ISP/기관 | EMPRESAS MUNICIPALES DE CALI E.I.C.E E.S.P. | AS10299 |
2000/TCP의 노출된 Bandwidth-Test 서비스는 MikroTik RouterOS 6.42.7 이전 버전의 스택 버퍼 오버플로 취약점인 CVE-2018-1156과 연관되었습니다. 1701/UDP L2TP는 이 CVE와 직접적인 관련은 없지만, 공개적 노출은 공격 표면을 확장하며 DoS 또는 자격 증명 공격에 흔히 악용됩니다.
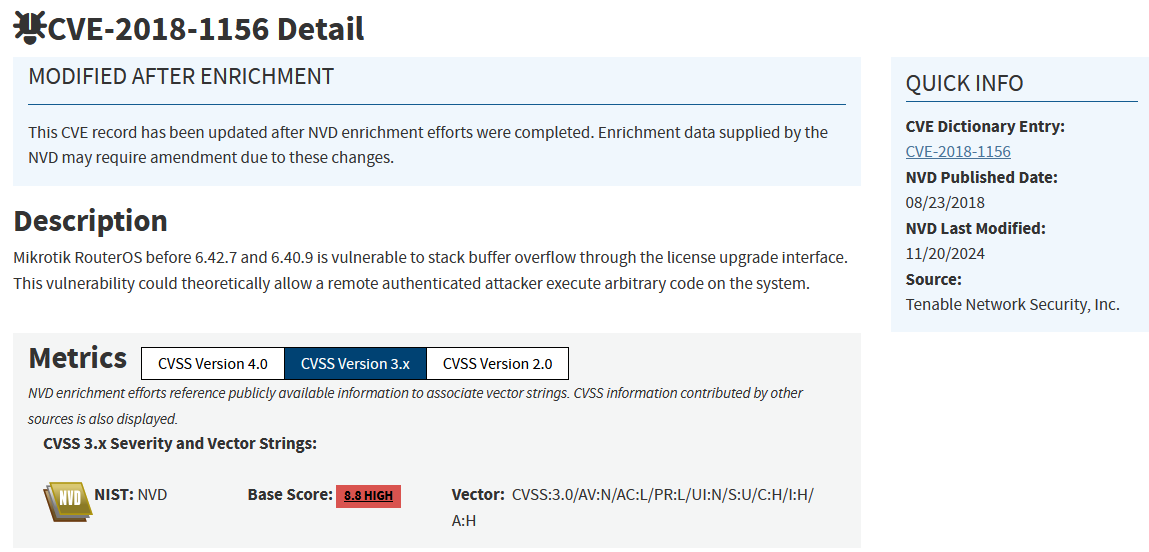
증거 - NIST NVD
주요 CVE 기술 세부 정보
| 속성 | 값 |
|---|---|
| CVE ID | CVE-2018-1156 |
| CVSS v3.0 점수 | 8.8 높음 |
| 벡터 문자열 | AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| 공격 복잡도 | 낮음 - 사용자 상호작용 불필요 |
| 영향 | 기밀성, 무결성, 가용성: 높음 |
| 취약점 유형 | 스택 기반 버퍼 오버플로 -> RCE |
| 영향받는 서비스 | 2000/TCP의 Bandwidth-Test 서버 |
판정: 노출된 Bandwidth-Test 서비스의 CVE_2018-1156으로 인해 높은 심각도의 위험이 확인되었습니다. 인증된 공격자는 원격 코드 실행을 달성할 수 있습니다. 1701/UDP의 L2TP 추가 노출은 불필요한 공격 표면을 나타내며 하드닝 검토가 필요합니다.
권장 즉시 조치:
/tool bandwidth-server set enabled=noOSINT & Threat Hunting Shodan Querying Service Enumeration CVE & CVSS Analysis NIST NVD Research Attack Surface Analysis Risk-Based Triage Technical Writing Remediation Planning
이 저장소는 실무 L1 SOC 기술을 입증하는 사이버보안 포트폴리오의 일부입니다.
