
 fit2cloud/riskscanner
RiskScanner는 Cloud Custodian 및 Nuclei 엔진을 기반으로 하는 오픈소스 멀티클라우드 보안 규정 준수 스캐닝 플랫폼으로, 주요 공용(사설) 클라우드 리소스에 대한 보안 규정 준수 스캐닝과 취약점 스캐닝을 구현합니다.

경고
이 프로젝트는 유지보수가 중단되었으며, CloudExplorer Lite의 보안 규정 준수 모듈로 이전되었습니다.


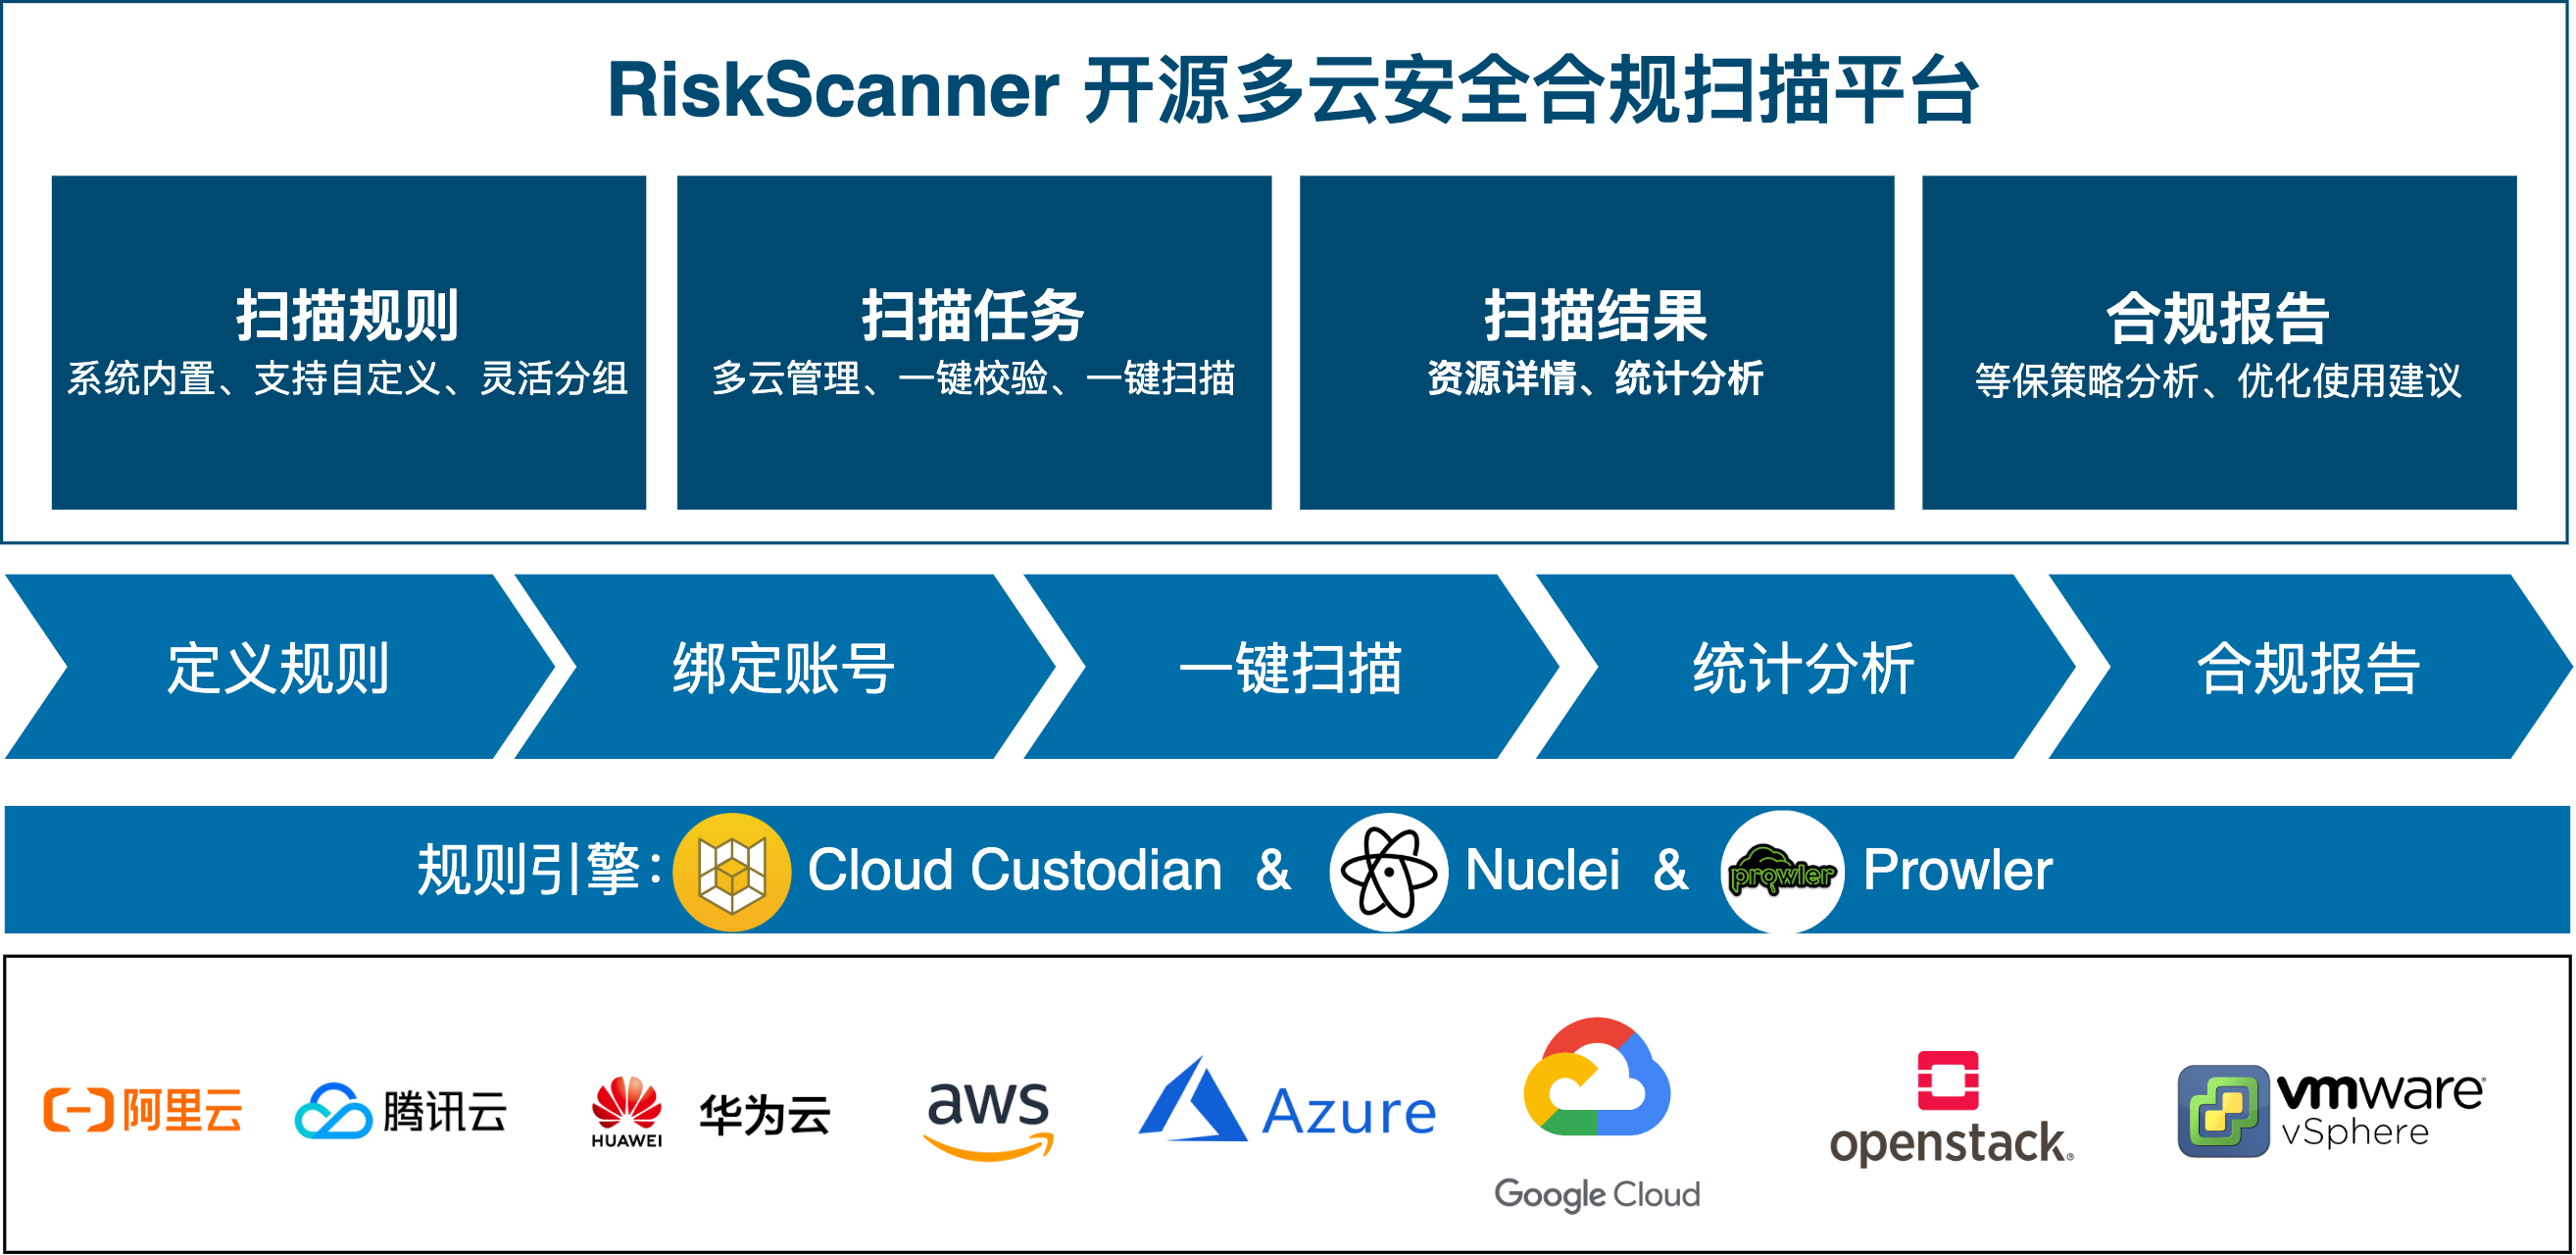
RiskScanner는 오픈소스 멀티 클라우드 보안 규정 준수 스캔 플랫폼으로, Cloud Custodian, Prowler 및 Nuclei 엔진을 기반으로 주요 공용(사설) 클라우드 리소스의 보안 규정 준수 스캔 및 취약점 스캔을 수행합니다.
기능 장점
- 등급 보호 2.0 사전 검사: 등급 보호 2.0 규정을 준수하며, 보안 감사, 접근 제어, 침입 방지, 네트워크 아키텍처 및 관리 센터 등 다양한 검사를 포괄합니다.
- CIS 규정 준수 점검: CIS 규정을 준수하며, 클라우드 리소스가 CIS 요구 사항에 부합하는지 확인하고 실시간으로 모니터링합니다.
- 취약점 스캔: 취약점 규칙 데이터베이스를 기반으로 스캔 등을 통해 지정된 네트워크 장치 및 애플리케이션 서비스의 보안 취약성을 탐지합니다.
- 모범 사례 권장: 규정 준수 관리 기준을 수립하여 기업 사용자에게 모범 사례 권장 사항을 제공하고 지속적으로 규정 준수 수준을 향상시킵니다.
RiskScanner는 GPL v2 오픈소스 라이선스를 따르며, SpringBoot/Vue로 개발되어 깔끔한 UI와 사용자 경험을 제공합니다. RiskScanner가 지원하는 공용 클라우드는 Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud이며, 지원하는 사설 클라우드는 OpenStack, VMware vSphere입니다.
기술 장점
- 간단하고 유연한 클라우드 플랫폼 스캔 규칙: 스캔 규칙은 간단한 YAML 형식을 사용하여 이해하기 쉽고 사용자가 규칙을 직접 정의할 수 있습니다.
- 여러 공용/사설 클라우드 지원: 지원하는 공용 클라우드는 Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud이며, 지원하는 사설 클라우드는 OpenStack, VMware vSphere입니다.
- 여러 리소스 유형 지원: 지원하는 리소스 유형에는 클라우드 서버, 클라우드 디스크, 클라우드 데이터베이스, 로드 밸런서, 객체 스토리지, 전용 네트워크, 보안 그룹 등이 포함됩니다.
- 풍부하고 포괄적인 취약점 규칙 데이터베이스: OWASP TOP 10의 웹 취약점(SQL 인젝션, 크로스 사이트 스크립팅(XSS), 크로스 사이트 요청 위조(CSRF), 약한 암호 등)을 포괄합니다.

Copyright (c) 2014-2023 FIT2CLOUD, All rights reserved.
Licensed under The GNU General Public License version 2 (GPLv2) (the "License"); you may not use this file except in compliance with the License. You may obtain a copy of the License at
https://www.gnu.org/licenses/gpl-2.0.html
Unless required by applicable law or agreed to in writing, software distributed under the License is distributed on an "AS IS" BASIS, WITHOUT WARRANTIES OR CONDITIONS OF ANY KIND, either express or implied. See the License for the specific language governing permissions and limitations under the License.






