 dev-lu/osint_toolkit
사이버 보안 분석가를 위한 오픈 소스 플랫폼으로, 위협 인텔리전스 및 탐지 엔지니어링을 위한 다양한 기능을 제공합니다.


경고 OSINT Toolkit은 아직 프로덕션 준비가 되지 않았습니다. 이는 아직 작업이 필요한 초기 프로토타입입니다.
OSINT Toolkit은 보안 전문가를 위해 설계된 자체 호스팅 가능한 온디맨드 분석 플랫폼입니다. 다양한 보안 도구를 단일하고 사용하기 쉬운 환경에 통합하여 일상적인 작업을 간소화합니다. 단일 사용자 운영에 최적화된 OSINT Toolkit은 Docker 컨테이너에서 로컬로 실행되며 장기 데이터 저장 또는 관리를 목적으로 하지 않습니다. 대신 뉴스 수집 및 분석, IOC 및 이메일 조사, 위협 탐지 규칙 생성과 같은 일상적인 워크플로우를 가속화하는 데 중점을 둡니다. 효율성을 더욱 높이기 위해 OSINT Toolkit은 생성형 AI 기능을 통합하여 분석 및 의사 결정에 추가 지원을 제공합니다.
| IP | 도메인 | URL | 이메일 | 해시 | CVE |
|---|---|---|---|---|---|
| AbuseIPDB | Alienvault | Alienvault | Emailrep.io | Alienvault | GitHub |
| Alienvault | Checkphish.ai | Checkphish.ai | GitHub | GitHub | NIST NVD |
| Checkphish.ai | GitHub | GitHub | Hunter.io | Maltiverse | |
| CrowdSec | Maltiverse | Google Safe Browsing | Have I Been Pwnd | Pulsedive | |
| GitHub | Pulsedive | Maltiverse | |||
| IPQualityScore | Shodan | Pulsedive | ThreatFox | ||
| Maltiverse | ThreatFox | Shodan | |||
| Pulsedive | ThreatFox | Virustotal | |||
| Shodan | |||||
| URLScan | |||||
| ThreatFox | Virustotal | URLScan | |||
| Virustotal | |||||
| Virustotal |
뉴스피드 모듈은 Wired, The Hacker News, Security Magazine, Threatpost, TechCrunch Security, Dark Reading과 같은 신뢰할 수 있는 소스의 기사를 집계하여 최신 사이버 보안 뉴스를 최신 상태로 유지합니다. 여러 웹사이트를 방문하거나 수많은 뉴스레터를 구독할 필요 없이 업계 동향과 잠재적 위협을 파악할 수 있습니다. 이 모듈은 뉴스 기사에서 IOC를 자동으로 추출하고 AI를 활용하여 뉴스를 신속하게 분석할 수 있게 해줍니다.

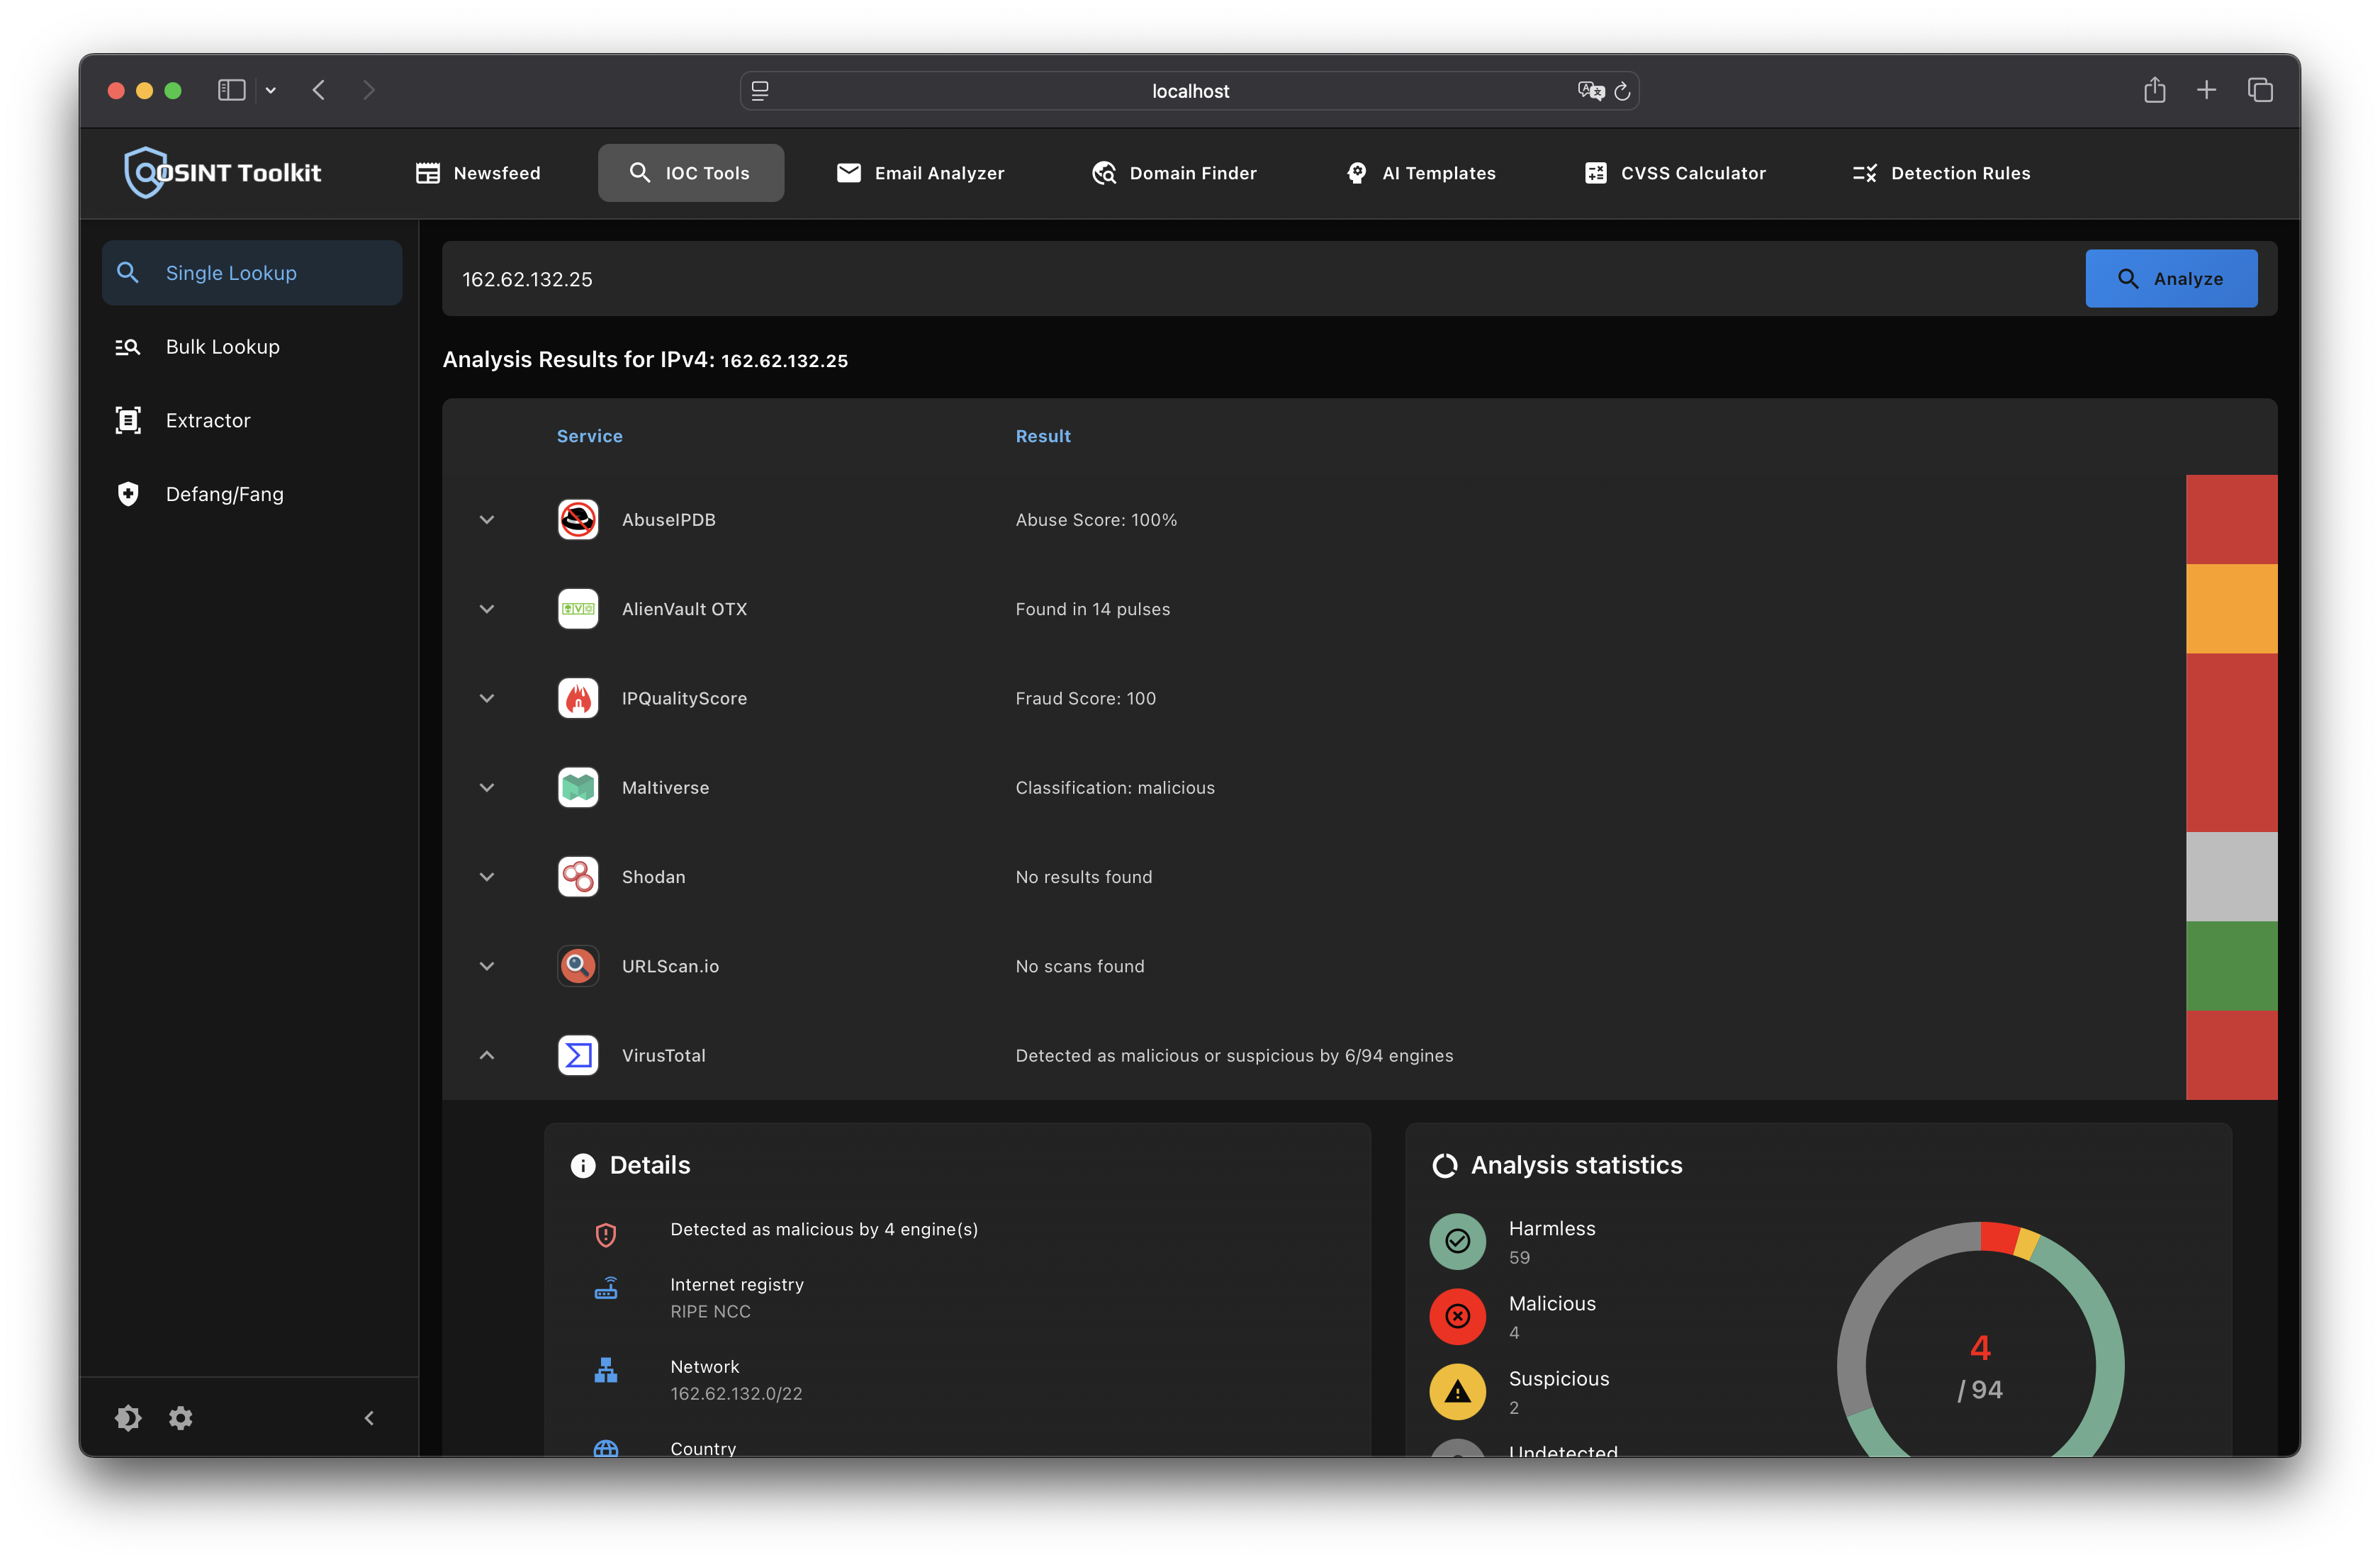
IOC 도구 모듈은 IP 주소, 해시, 이메일 주소, 도메인, URL과 같은 다양한 유형의 침해 지표(IOC)를 분석하는 데 도움을 줍니다. VirusTotal, AlienVault, AbuseIPDB 및 Reddit, Twitter와 같은 소셜 미디어 플랫폼과 같은 서비스를 활용하여 IOC에 대한 정보를 수집합니다. 이 모듈은 분석 중인 IOC 유형을 자동으로 감지하고 적절한 서비스를 사용하여 관련 정보를 제공함으로써 잠재적 위협을 식별하고 조직을 보호하기 위한 필요한 조치를 취할 수 있게 해줍니다. IOC별로 개별 분석하거나 일괄 분석할 수 있습니다. 또한 안전한 IOC 공유를 위해 팽잉(fanging) 및 디팽잉(defanging)도 가능합니다.
이메일 분석기 모듈은 잠재적 위협에 대해 .eml 파일을 분석할 수 있게 해줍니다. .eml 파일을 모듈로 끌어다 놓기만 하면 파일을 구문 분석하고 기본 보안 검사를 수행하며 침해 지표(IOC)를 추출하고 AI의 도움으로 메시지를 분석합니다. 다양한 OSINT(개방형 소스 인텔리전스) 서비스를 사용하여 IOC를 분석하고 조직의 이메일 보안을 강화하세요.
도메인 파인더 모듈은 특정 패턴과 일치하는 최근 등록된 도메인을 검색하여 피싱 공격으로부터 조직을 보호하는 데 도움을 줍니다. URLScan.io API를 활용하여 도메인과 관련된 웹사이트의 스크린샷을 직접 방문하지 않고도 볼 수 있습니다. 또한 각 도메인과 확인된 IP를 여러 위협 인텔리전스 서비스에 대해 확인할 수 있어 조직의 보안을 더욱 강화할 수 있습니다.
AI 템플릿 모듈은 로그 데이터 분석, 이메일 텍스트 분석, 소스 코드 설명을 위한 강력한 AI 기반 솔루션을 제공합니다. AI 작업을 위한 템플릿을 생성할 수 있으며 프롬프트 엔지니어링 과정을 지원합니다.

CVSS 계산기 모듈을 사용하면 취약점의 CVSS 3.1 점수를 계산하고 계산 결과를 마크다운 또는 JSON 파일로 내보낼 수 있습니다.
탐지 규칙 모듈은 Sigma, Yara 및 Snort/Suricata 규칙을 생성하기 위한 GUI입니다.
docker-compose.yaml 파일이 있는 디렉토리로 이동하세요.docker-compose up -d데이터베이스 스키마가 변경된 경우, 컨테이너를 시작하기 전에 마이그레이션을 실행하세요:
docker compose run --rm backend alembic upgrade head
OSINT Toolkit은 GNU Affero General Public License v3.0에 따라 라이선스가 부여됩니다.
귀하는 이 소프트웨어를 자유롭게 사용, 수정 및 배포할 수 있으며, 수정된 버전이나 이를 기반으로 구축된 서비스는 네트워크 서비스로 제공되는 경우를 포함하여 AGPL-3.0에 따라 제공되어야 합니다.
AGPL-3.0이 귀하의 사용 사례에 적합하지 않은 경우(예: OSINT Toolkit을 독점 제품에 통합하거나 수정 사항을 오픈소스로 공개하지 않고 관리형 서비스로 제공하려는 경우) 상업 라이선스를 이용할 수 있습니다.
문의: [[email protected]]
v0.1.0까지의 버전은 MIT 라이선스로 출시되었으며 해당 조건에 따라 계속 사용할 수 있습니다.
