
 completetech-security/node-cve-2026-58039-check
CVE-2026-58039용 오프라인 Node.js 증거 검사기: Permission Model 프로세스 보고서 파일시스템 우회. 단일 파일 Python; JSON/CSV/HTML 보고서; 익스플로잇 페이로드 없음.





CVE-2026-58039 — Node.js: Permission Model process-report 파일시스템 우회를 위한 오프라인 버전 증거 검사기입니다.
운영자가 보고한 Node.js 버전을 Node.js 보안 권고문에 명시된 수정 릴리스와 비교하고 CSV, JSON 또는 HTML 보고서를 작성합니다. 이는 버전 증거를 위한 분류 지원 도구이며, 취약점 스캐너나 익스플로잇 도구가 아닙니다.
unknown으로 남습니다.exploitability: not_tested가 포함됩니다. potentially_affected 결과는 익스플로잇 가능성이 확인된 것이 아니며, fixed_version_reported는 안전 보장도, 배포된 패치의 증명도 아닙니다.node_cve_2026_58039_check.py는 단독으로 복사할 수 있습니다.# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
--version, --inventory 또는 --csv-list 중 최소 하나가 필요합니다. --output이 없으면 보고서는 stdout으로 출력되며, 기본 형식은 csv입니다.
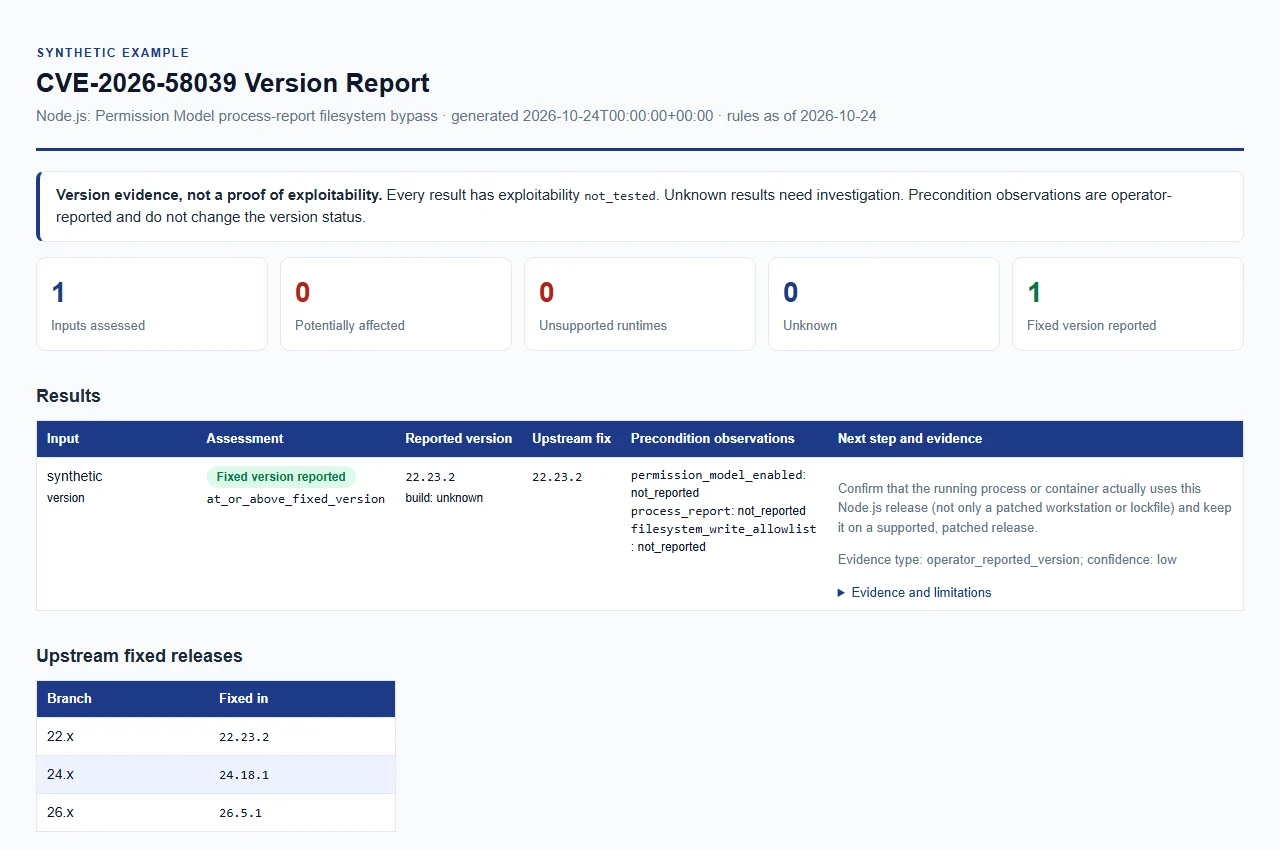
합성 예시 보고서 열기. 예시 데이터일 뿐이며, 실제 평가가 아닙니다.
| 옵션 | 의미 |
|---|---|
--version VERSION (별칭 --node-version) | 명시적으로 제공된 Node.js 버전을 평가합니다. 앞에 붙은 v는 허용됩니다. 반복 가능하며, 각 값은 별도의 런타임을 나타냅니다. |
--build-source SOURCE | --version 빌드의 출처로, 최대 512자입니다. unknown(기본값), upstream, official 및 official_upstream(또는 빈 값)은 업스트림 빌드로 비교되며, 그 밖의 값은 벤더 또는 사용자 정의 빌드로 취급되어 unknown으로 유지됩니다. |
--permission-model-enabled, --process-report, --filesystem-write-allowlist | 각각 true 또는 false를 받습니다. --version 입력에 적용되는 운영자 관찰값이며, 버전 결과를 변경하지 않습니다. |
--inventory FILE | JSON 인벤토리(인벤토리 형식 참조). 반복 가능합니다. |
--csv-list FILE | CSV 인벤토리. 반복 가능합니다. |
--format {csv,json,html} | 출력 형식이며 기본값은 csv입니다. 모든 형식은 동일한 증거를 담습니다. |
--output FILE | 보고서를 stdout 대신 새 파일에 기록합니다. 디렉터리는 이미 존재해야 합니다. |
--force | 기존 출력 파일을 교체합니다. 이 옵션이 없으면 기존 보고서는 보호됩니다. 입력 파일은 --force를 사용하더라도 절대 덮어쓰지 않습니다. |
--brand NAME | HTML 보고서에 표시되는 조직 이름으로, 최대 512자이며 기본값은 CompleteTech LLC입니다. |
--fail-on-finding | 결과가 potentially_affected 또는 unsupported_runtime인 경우 종료 코드 1로 종료합니다. |
--tool-version | 검사기 이름과 버전을 출력합니다. --version은 검사기 버전이 아니라 평가할 Node.js 버전이라는 점에 유의하십시오. |
2026-10-24 기준으로 공식 릴리스 권고 및 연결된 수정 릴리스를 검토했습니다.
| Node.js 메이저 | 수정 버전 |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
벤더는 릴리스 권고에서 도입된 버전을 명시하지 않습니다. 나열된 각 메이저에 대해 수정 버전 미만의 버전은 교정이 필요합니다. 목록에 없는 빌드, 사용자 정의/백포트 및 프리릴리스 빌드는 명시적 증거가 필요하며, 알 수 없는 빌드를 안전하다고 표시해서는 안 됩니다.
| 상태 | 의미 |
|---|---|
potentially_affected | 보고된 일반 버전이 나열된 해당 메이저의 수정 버전 미만입니다. 교정 검토가 필요합니다. |
fixed_version_reported | 보고된 일반 버전이 나열된 수정 버전이거나 동일 메이저의 이후 버전입니다. 이는 보고된 버전이며, 배포된 패치의 증명은 아닙니다. |
unsupported_runtime | 보고된 메이저가 Node.js 릴리스 일정에서 수명 종료 상태입니다(2026-10-24 검토 기준 메이저 0, 4–21, 23 및 25이며, 메이저 0은 추론입니다). 이는 업그레이드 안내이며, 이 특정 결함이 모든 과거 빌드에 존재한다는 주장이 아닙니다. |
unknown | 증거가 누락되었거나 분류할 수 없습니다: 버전 없음, 상충하는 버전, 프리릴리스 또는 기타 한정된 버전, 벤더/백포트/사용자 정의 빌드(벤더 증거 필요), 또는 이 규칙 스냅샷에 포함되지 않은 활성/향후 메이저. |
각 결과에는 더 구체적인 version_status도 포함됩니다: below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, vendor_build_unverified, qualified_version_unverified, unrecognized_or_partial_version, conflicting_versions 또는 version_not_disclosed. 보고된 벤더 또는 사용자 정의 빌드 출처가 우선합니다. 즉, 버전 번호가 달리 분류되더라도 unknown이 됩니다.
운영자가 제공한 관측값은 버전 결과를 변경하거나 도달 가능성을 입증하지 않습니다. 이는 reported_true, reported_false 또는 not_reported로 기록됩니다.
| 관측 키 | 의미 |
|---|---|
permission_model_enabled | 권한 모델 활성화됨 |
process_report | 프로세스 보고서 |
filesystem_write_allowlist | 파일시스템 쓰기 허용 목록 |
두 형식 모두 일반 UTF-8 파일입니다. 알 수 없거나 문서화되지 않은 필드는 거부됩니다.
JSON (--inventory): 하나의 객체 또는 비어 있지 않은 객체 배열입니다. 각 레코드는 정수 schema_version: 1과 문자열 node_version을 필수로 가집니다. 선택적 필드는 runtime("node"여야 함), label, build_source, 그리고 위의 세 가지 관측 키이며, 각각 불리언 또는 null입니다. 중복 키, 비유한 수 및 잘못된 유형은 거부됩니다. examples/inventory.example.json을 참조하세요.
CSV (--csv-list): 필수 node_version 열이 있는 헤더 행입니다. 선택적 열은 label, build_source 및 세 가지 관측 열(true, false 또는 빈 값)입니다. schema_version 또는 runtime 열은 없습니다. 중복되거나 문서화되지 않은 열, 헤더와 필드 수가 다른 행, NUL 문자, 잘못된 따옴표 및 빈 목록은 거부됩니다.
label이 주어지지 않으면 항목은 <확장자를 제외한 파일 이름>:<항목 번호>로 레이블이 지정되며, 빈 build_source는 unknown으로 처리됩니다.
JSON, CSV 및 HTML은 동일한 증거 및 규칙 스냅샷을 사용합니다.
tool, tool_version, report_schema_version, cve, rules_as_of, sources, complete, generated_at 및 results 배열을 가진 객체입니다.record_type=result 행입니다. 모든 필드는 따옴표로 감싸지며, 수식 접두사(=, +, -, @, 선행 공백 이후)로 시작하는 값은 무력화됩니다. 결과가 없을 때는 단일 record_type=summary 행이 자산이나 판정 없이 report_complete 및 규칙 메타데이터를 보존합니다. CSV는 보고서를 작성하기 전에 NUL 문자를 거부합니다.출처(Provenance). 보고서는 검사기 이름과 버전, 규칙 날짜, 보고서 스키마 개정 및 실행당 하나의 UTC 생성 타임스탬프를 유지합니다. CSV는 기존 열 뒤에 tool, tool_version 및 generated_at을 추가하며, 빈 요약 행과 중단된 요약 행에도 이를 포함합니다. 생성 시간은 증거가 수집된 시간이 아니며 배포된 패치에 대한 증명도 아닙니다. 불완전한 출력은 버전 결론과 분리된 상태로 유지됩니다.
결과 해석. 버전 메타데이터는 패치 또는 빌드 서명이 아닙니다. fixed_version_reported 결과가 나오면 패치된 워크스테이션이나 lockfile뿐만 아니라 실행 중인 프로세스나 컨테이너가 실제로 해당 릴리스를 사용하는지 확인해야 합니다. 수정 후에는 재배포하고 정확한 런타임 버전과 빌드 출처를 다시 수집하세요.






