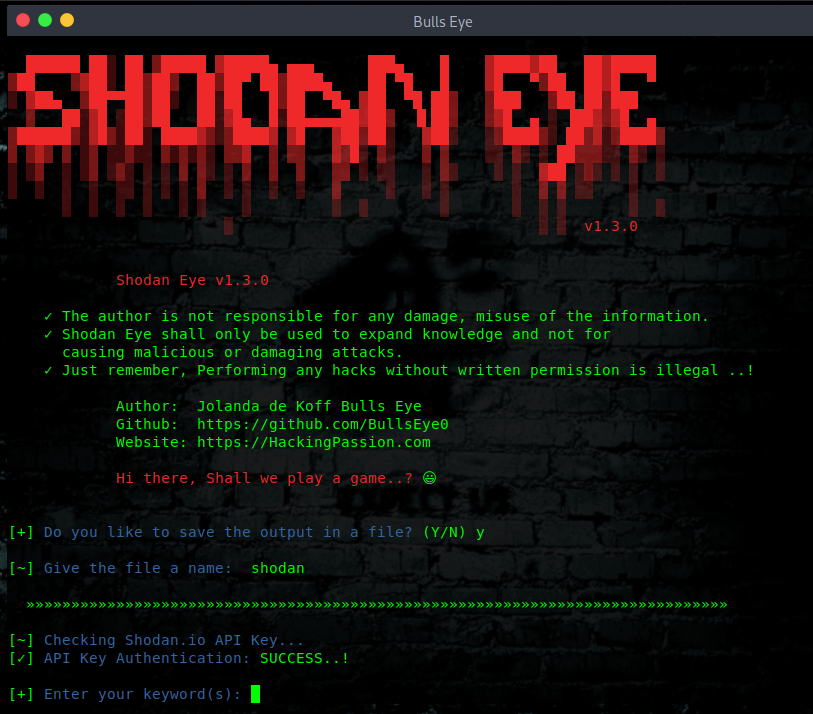
 bullseye0/shodan-eye
Shodan Eye 이 도구는 사용자가 입력한 특정 키워드를 사용하여 인터넷에 직접 연결된 모든 장치에 대한 모든 정보를 수집합니다. 저자: Jolanda de Koff

이 도구는 입력한 지정 키워드로 인터넷에 직접 연결된 모든 장치에 대한 모든 정보를 수집합니다. 이를 통해 전체 개요를 파악할 수 있습니다.
Shodan Eye에 관한 최신 기사는 여기에서 읽을 수 있습니다:
https://hackingpassion.com/shodan-eye-ethical-hacking-tool-release/
Termux에 Shodan Eye를 설치하는 기사는 여기에서 확인할 수 있습니다:
https://hackingpassion.com/android-hacking-with-termux/#INSTALL_SHODAN_EYE
인덱싱되는 장치 유형은 매우 다양할 수 있습니다: 소형 데스크톱, 냉장고부터 원자력 발전소까지 그 사이의 모든 것이 포함됩니다. 자신이 지정한 키워드를 사용하여 모든 것을 찾을 수 있습니다. 예시는 첨부된 파일에서 확인할 수 있습니다:
이 도구로 얻은 정보는 다음과 같은 다양한 분야에 적용할 수 있습니다:
사용자가 다양한 필터를 사용하여 인터넷에 연결된 특정 유형의 컴퓨터(웹캠, 라우터, 서버 등)를 찾을 수 있게 해주는 검색 엔진입니다. 일부는 이를 서버가 클라이언트에게 반환하는 메타데이터인 서비스 배너의 검색 엔진이라고도 설명했습니다.
Google 또는 다른 검색 엔진과의 차이점은 무엇입니까: 가장 근본적인 차이는 Shodan Eye는 인터넷을 크롤링하고, Google은 월드 와이드 웹을 크롤링한다는 것입니다. 그러나 월드 와이드 웹을 지원하는 장치는 실제로 인터넷에 연결된 것의 작은 부분에 불과합니다.
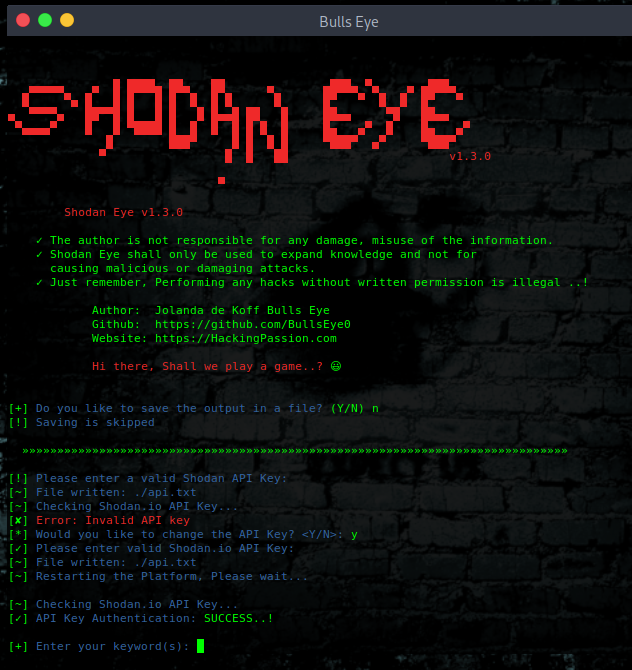
추가 데이터 수집을 위해 프롬프트가 표시되면 Shodan API 키를 입력할 수 있습니다. Shodan API 키는 여기에서 찾을 수 있습니다: https://account.shodan.io/register
Shodan Dorks ... The Internet of Sh*t

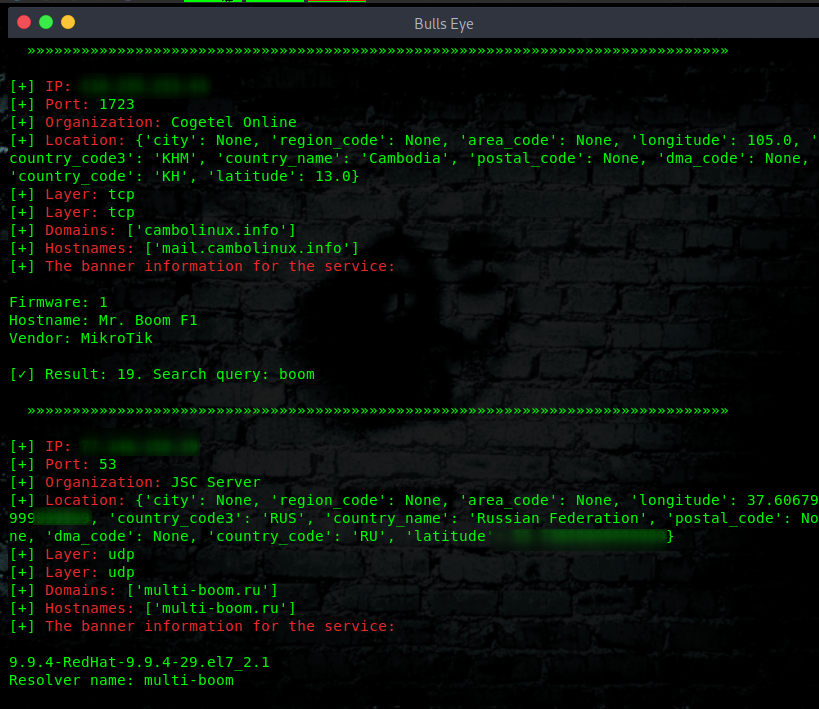
Shodan Eye는 지금까지 다음에서 테스트되었습니다:
Linux Kali Linux Parrot Security OS BlackArch Ubuntu Arch 기반 Debian 기반
Termux Windows
이 목록은 확장될 예정입니다
git clone https://github.com/BullsEye0/shodan-eye.git
cd shodan-eye
python3 -m venv venv
source venv/bin/activate  # On Windows: venv\Scripts\activate
pip3 install -r requirements.txt
python3 shodan_eye.py
(Shodan API 키를 요청받게 됩니다)
즐겁게 사용하세요..! 😃
소셜 네트워크 - 연결
이 도구가 유용하다고 생각하신다면, 제 작업을 후원해 주세요:
❤️ BullsEye 후원하기
전체 실습 과정을 만나보세요:
Ethical Hacking Complete Course – Zero to Expert
(강사인 저를 직접 후원합니다!)
전문 침투 테스트. Zero to Expert.
✅ Kali Linux + Parrot OS
✅ 실제 해킹 시나리오
✅ 모든 주요 도구 및 기법
✅ 초보자 친화적
HACKING IS NOT A HOBBY, BUT A WAY OF LIFE 🎯
저는 이 분야에 열정이 있어서 Shodan Eye를 개발했습니다. 후원은 제가 하는 일을 지원하는 여러 방법 중 하나입니다.
BAT: Brave를 사용하시고 제 웹 페이지/프로필 어디서든 후원해 주세요







