
 ashrafzaryouh/cve-2026-32475
CVE-2026-32475에 대한 권고 문서로, Elementor Pro의 심각한 무제한 파일 업로드(CWE-434) 취약점이 RCE로 이어지는 문제를 다루며, 탐지 지침과 완화 조치를 제공합니다.

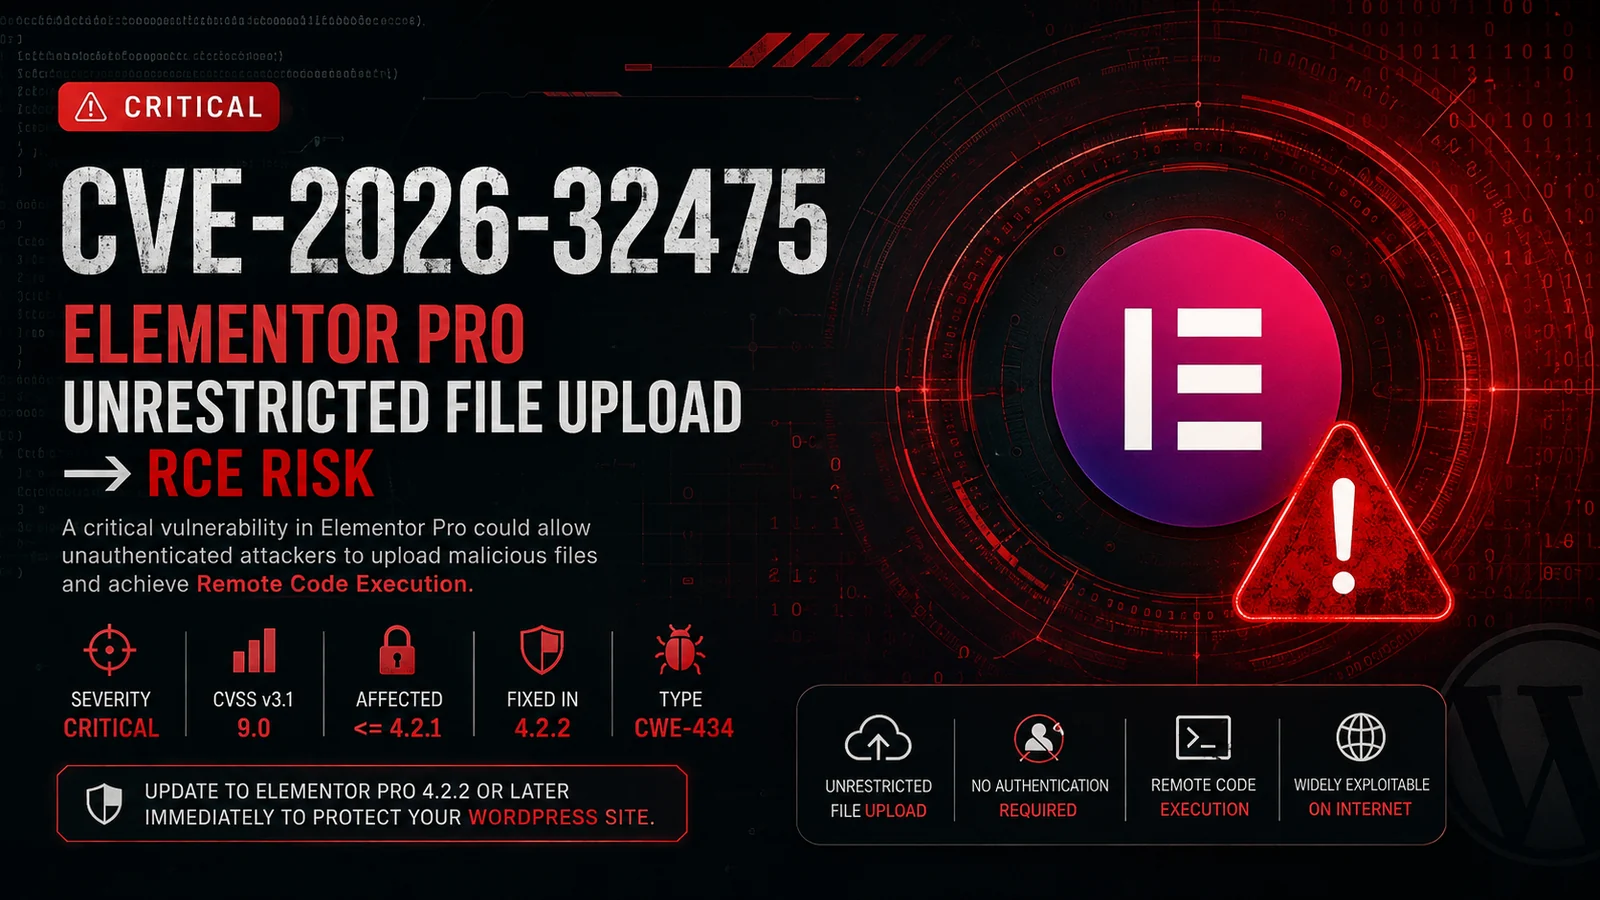

Elementor Pro의 치명적인 무제한 파일 업로드 취약점
원격 코드 실행(RCE)으로 이어질 수 있음
CVE-2026-32475는 널리 배포된 WordPress 페이지 빌더 플러그인인 Elementor Pro에 영향을 미치는 치명적인 보안 취약점입니다.
이 취약점은 파일 업로드에 대한 제한이 불충분하여, 공격자가 서버에서 이후에 처리될 수 있는 위험한 파일 형식을 잠재적으로 업로드할 수 있게 합니다.
취약한 구성에서는 성공적인 익스플로잇이 기반 WordPress/PHP 프로세스의 권한으로 원격 코드 실행(RCE) 을 초래할 수 있습니다.
보안 공지: 이 문서는 방어적 연구 및 승인된 보안 테스트를 위해 취약점과 그 영향을 설명합니다. 무기화된 익스플로잇 페이로드는 포함되어 있지 않습니다.
| 속성 | 세부 정보 |
|---|---|
| CVE | CVE-2026-32475 |
| 제품 | Elementor Pro |
| 플랫폼 | WordPress |
| 취약점 유형 | 위험한 형식의 파일 무제한 업로드 |
| CWE | CWE-434 |
| 심각도 | 🔴 치명적 |
| CVSS | 9.0 |
| 영향받는 버전 | <= 4.2.1 |
| 수정된 버전 | 4.2.2 |
| 잠재적 영향 | 원격 코드 실행 |
이 취약점은 Elementor Pro가 업로드된 파일을 검증하고 이후에 처리하는 방식과 관련이 있습니다.
검증 단계와 파일 처리 단계 사이의 불일치로 인해 특수하게 조작된 멀티파트 업로드 데이터가 예상된 제한을 우회할 수 있습니다.
개념적으로:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
따라서 보안 문제는 검증 계층이 안전하다고 간주하는 것과 처리 계층이 최종적으로 처리하는 것 사이의 일관되지 않은 가정에서 비롯됩니다.
취약한 설치 환경에 대한 성공적인 익스플로잇은 잠재적으로 공격자가 다음을 수행할 수 있게 할 수 있습니다:
실제 영향은 WordPress/PHP 프로세스의 권한과 서버 구성에 크게 좌우됩니다.
이 취약점은 Elementor Pro에서 노출되는 파일 업로드 기능과 관련이 있습니다.
단순화된 공격 체인은 다음과 같이 나타낼 수 있습니다:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ 익스플로이테이션은 자신이 소유하거나 테스트에 대한 명시적 권한을 받은 시스템에 대해서만 수행해야 합니다.
주요 해결책은 업그레이드하는 것입니다:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
WordPress 관리자 인터페이스에서:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
잠재적으로 노출된 설치 환경의 경우, 다음을 조사하십시오:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
비정상적인 멀티파트 업로드 요청과 WordPress가 관리하는 디렉터리에 나타나는 예상치 못한 파일을 찾으십시오.
보안 팀은 다음을 모니터링할 수 있습니다:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
추가 지표에는 다음이 포함될 수 있습니다:
승인된 테스트의 경우, 안전한 평가는 실행 가능한 페이로드를 배포하는 대신 대상이 영향을 받는 버전을 실행 중인지 확인하는 데 초점을 맞춰야 합니다.
인벤토리 확인 예시:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| 위험 | 등급 |
|---|---|
| 기밀성 | 🔴 높음 |
| 무결성 | 🔴 높음 |
| 가용성 | 🟠 높음 |
| 악용 가능성 | 🔴 높음 |
| 전체 심각도 | 🔴 심각 |
WordPress를 운영하는 조직의 경우:
CVE-2026-32475CWE-434 — 위험한 유형의 파일 무제한 업로드4.2.2이 저장소는 방어적 보안 연구, 취약점 분석, 교육 및 승인된 침투 테스트를 목적으로 합니다.
명시적인 승인 없이 시스템에 대해 취약점 연구나 테스트 기법을 사용하지 마십시오.
저자는 이 문서에 포함된 정보의 오용에 대해 책임지지 않습니다.
보안 연구 • 취약점 분석 • 방어 엔지니어링






