
 ashrafzaryouh/cve-2026-25089
Fortinet FortiSandbox의 인증 없이 악용 가능한 치명적 OS 명령 주입 취약점인 CVE-2026-25089에 관한 권고문으로, 영향을 받는 버전, CVSS, 탐지 및 완화 방안을 다룹니다.

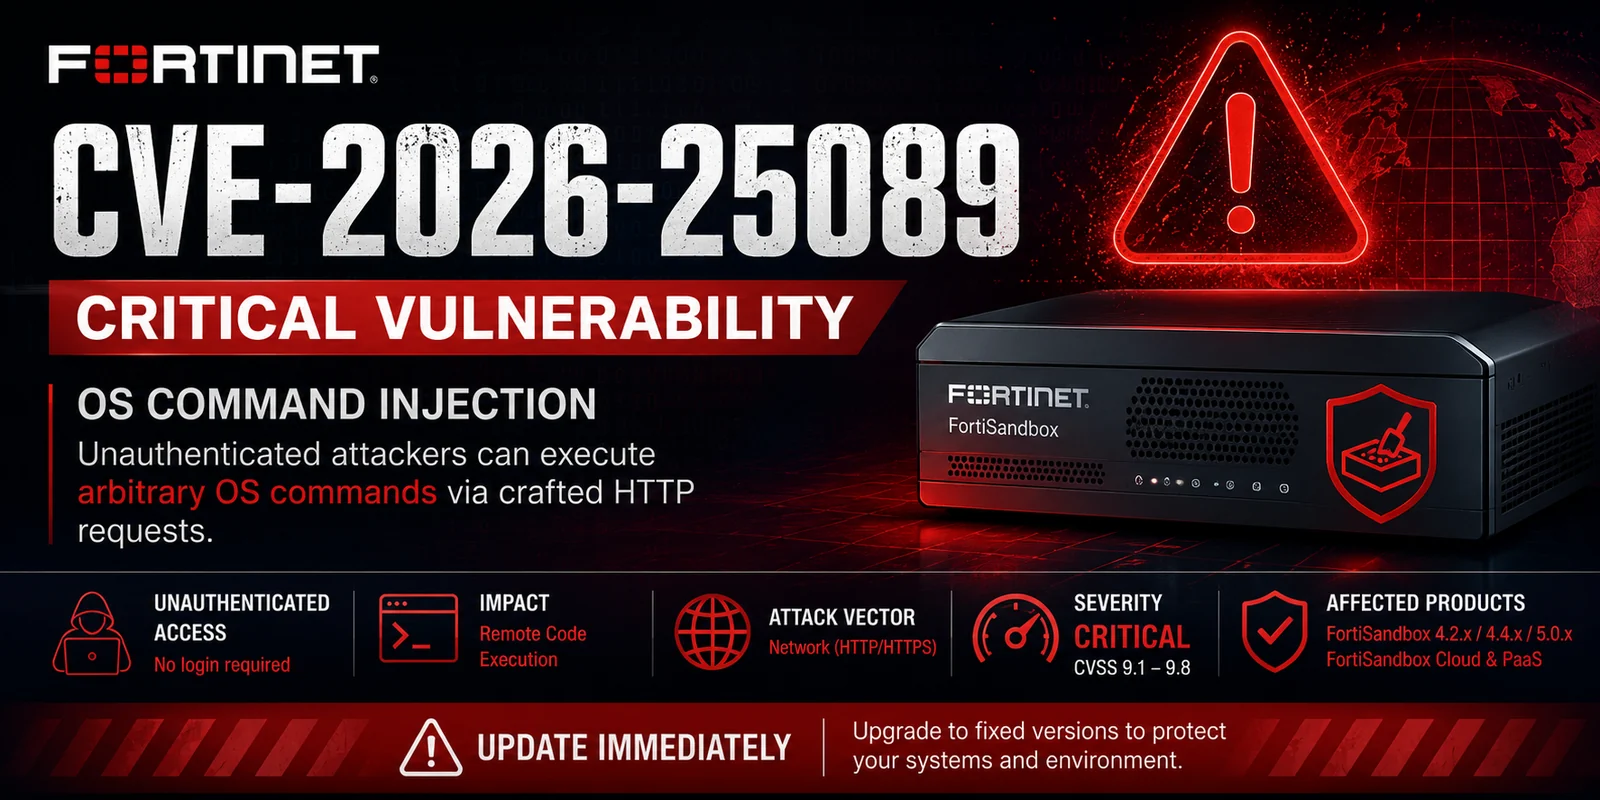


CVE-2026-25089는 여러 Fortinet FortiSandbox 배포 환경에 영향을 미치는 치명적인 OS 명령 주입(CWE-78) 취약점입니다.
인증되지 않은 원격 공격자가 특수하게 조작된 HTTP 요청을 전송하여 이 결함을 악용할 수 있으며, 그 결과 기본 운영 체제에서 임의 명령이 실행됩니다.
⚠️ 악용에 성공하면 어플라이언스가 완전히 장악되고 원격 코드 실행(RCE)이 발생할 수 있습니다.
| 필드 | 값 |
|---|---|
| CVE | CVE-2026-25089 |
| 심각도 | 치명적 |
| CWE | CWE-78 |
| 공격 유형 | OS 명령 주입 |
| 인증 | 불필요 |
| 사용자 상호작용 | 없음 |
| 영향 | 원격 코드 실행 |
| 악용 가능성 | 원격 |
| 공급업체 | Fortinet |
| 제품 | 취약한 버전 |
|---|---|
| FortiSandbox | 5.0.0 – 5.0.5 |
| FortiSandbox | 4.4.0 – 4.4.8 |
| FortiSandbox | 4.2.x |
| FortiSandbox Cloud | 5.0.4 – 5.0.5 |
| FortiSandbox PaaS | 5.0.4 – 5.0.5 |
| 제품 | 패치된 버전 |
|---|---|
| FortiSandbox | 5.0.6 |
| FortiSandbox | 4.4.9 |
| FortiSandbox Cloud | 5.0.6 |
| FortiSandbox PaaS | 5.0.6 |
CVSS v3.1 Score: 9.8 (Critical)

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| 지표 | 값 |
|---|---|
| 공격 벡터 | 네트워크 |
| 공격 복잡도 | 낮음 |
| 필요한 권한 | 없음 |
| 사용자 상호작용 | 없음 |
| 기밀성 | 높음 |
| 무결성 | 높음 |
| 가용성 | 높음 |
Attacker
    │
    ▼
Crafted HTTP Request
    │
    ▼
Vulnerable FortiSandbox Endpoint
    │
    ▼
OS Command Injection
    │
    ▼
Remote Code Execution
    │
    ▼
System Compromise
다음을 모니터링하십시오:
이 저장소는 다음을 목적으로 합니다:
제공된 정보는 승인되고 합법적인 환경에서만 사용해야 합니다.
CVE-2026-25089
보안 연구원들이 ❤️을 담아 제작







