CVE-2023-2732
- Mstore WordPress API 취약점 스캐너는 WordPress 사이트의 API 엔드포인트를 검사하여 잠재적인 취약점을 식별하도록 설계된 강력하고 사용자 친화적인 도구입니다.
이 스캐너는 웹사이트 소유자, 개발자 및 보안 전문가가 WordPress 설치의 보안 취약점을 사전에 식별하여 웹사이트의 전반적인 보안 태세를 강화하는 데 도움을 주기 위한 것입니다.
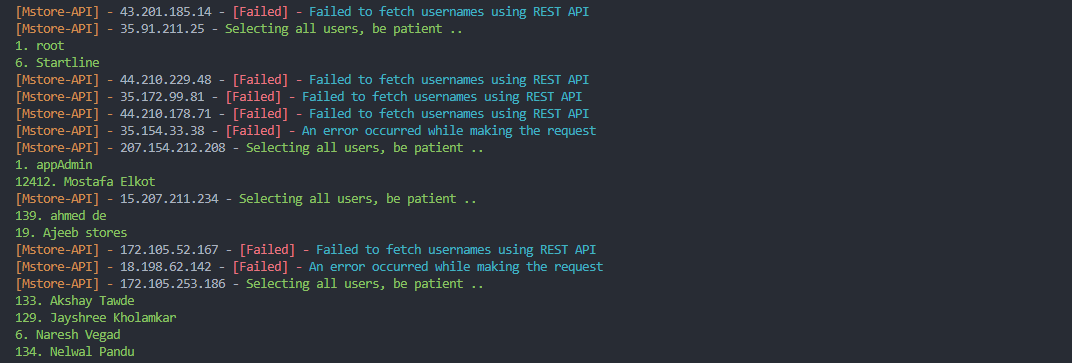
스크린샷
요구 사항
지원 OS
시작하기
$ git clone https://github.com/Pari-Malam/CVE-2023-2732
$ cd CVE-2023-2732
$ pip/pip3 install -r requirements.txt
$ python/python3 mstore.py
발자국 노트
- 이 도구를 사용함으로써 귀하는 교육 목적으로만 사용하며 불법 활동에 사용하지 않는다는 데 동의합니다. 또한 이 도구 사용과 관련된 모든 위험을 감수하는 데 동의합니다. 저는 이 도구 사용으로 인한 직간접적 손해에 대해 책임을 지지 않습니다. 고소하지 마세요!
저자
연락처


 ap0dexme0/cve-2023-2732

