abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE 제로클릭 RCE 악용 탐지 (CVE-2025-21298) 워크스루

(맨 위로)
직원 중 한 명인 Austin이 의심스러운 발신자로부터 피싱 이메일을 받았고, 그가 Outlook에서 이메일을 연 후 2025년 2월 4일 오후 4:18에 경고가 트리거되었습니다. 트리거 사유는 "알려진 CVE-2025-21298 악용 패턴이 식별된 악성 RTF 첨부 파일" 이었습니다.
(맨 위로)
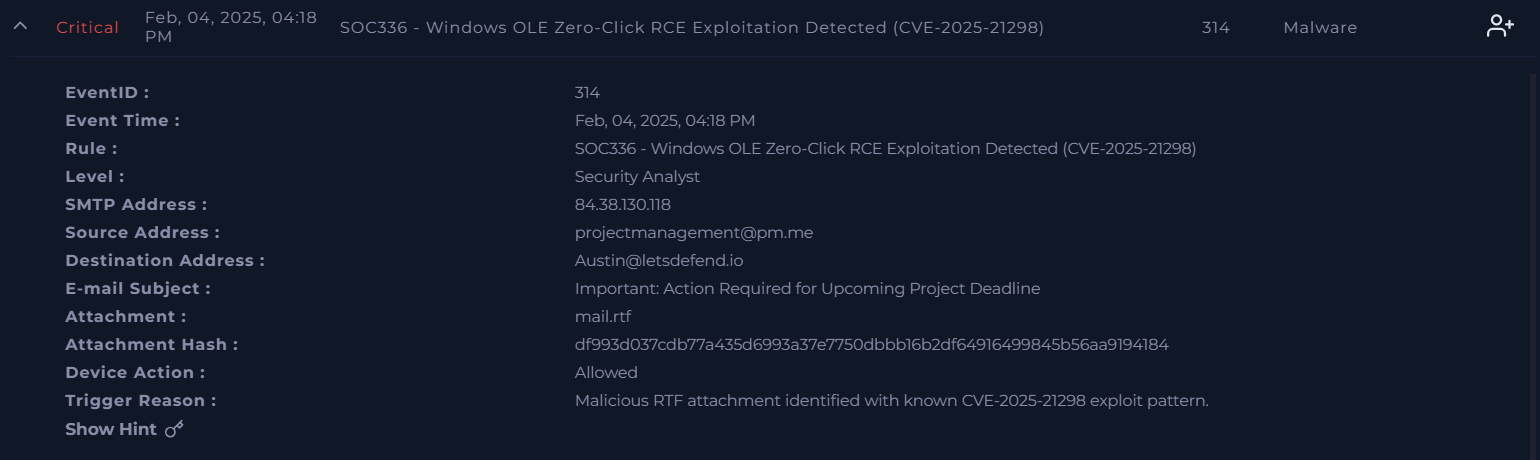
EventID : 314
이벤트 시간 : 2025년 2월 4일 오후 4:18 (잘못된 것 같습니다)
규칙 : SOC336 - Windows OLE 제로 클릭 RCE 악용 탐지 (CVE-2025-21298)
등급 : 보안 분석가
SMTP 주소 : 84.38.130.118
출발지 주소 : [email protected]
목적지 주소 : [email protected]
이메일 제목 : Important: Action Required for Upcoming Project Deadline
첨부 파일 : mail.rtf
첨부 파일 해시 : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
장치 조치 : 허용됨
트리거 사유 : 알려진 CVE-2025-21298 악용 패턴이 식별된 악성 RTF 첨부 파일.
(맨 위로)
경고 트라이지를 위해 이메일 보안, 로그 관리 및 엔드포인트 보안 로그를 자세히 살펴보겠습니다.
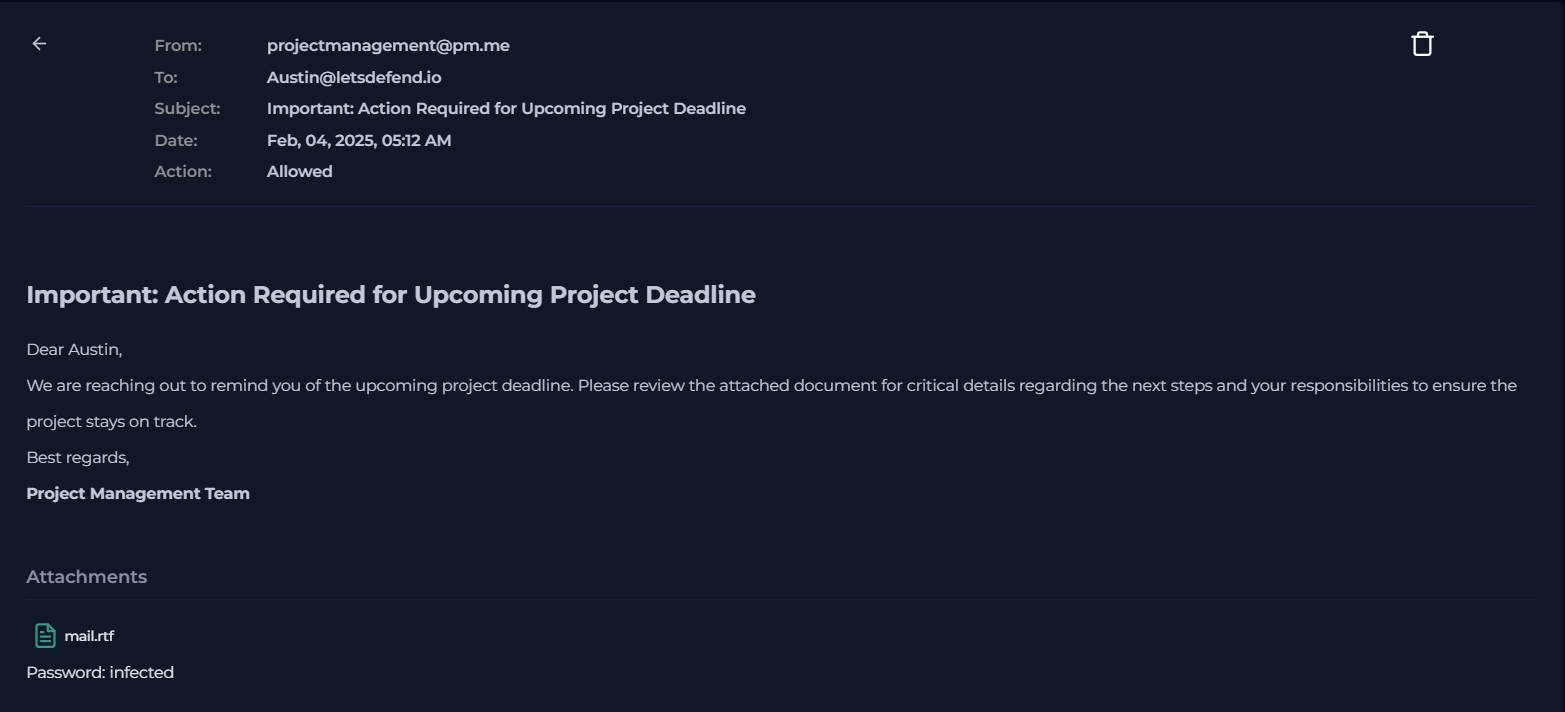
발신자 주소인 projectmanagement@pm[.]me를 검색하고 같은 날 오전 5:12에 보낸 "Important: Action Required for Upcoming Project Deadline" 이메일을 클릭했습니다. "Important" 및 "Action Required"와 같은 긴급한 어조와 표현 때문에 피싱 이메일이라는 점을 알 수 있었습니다.
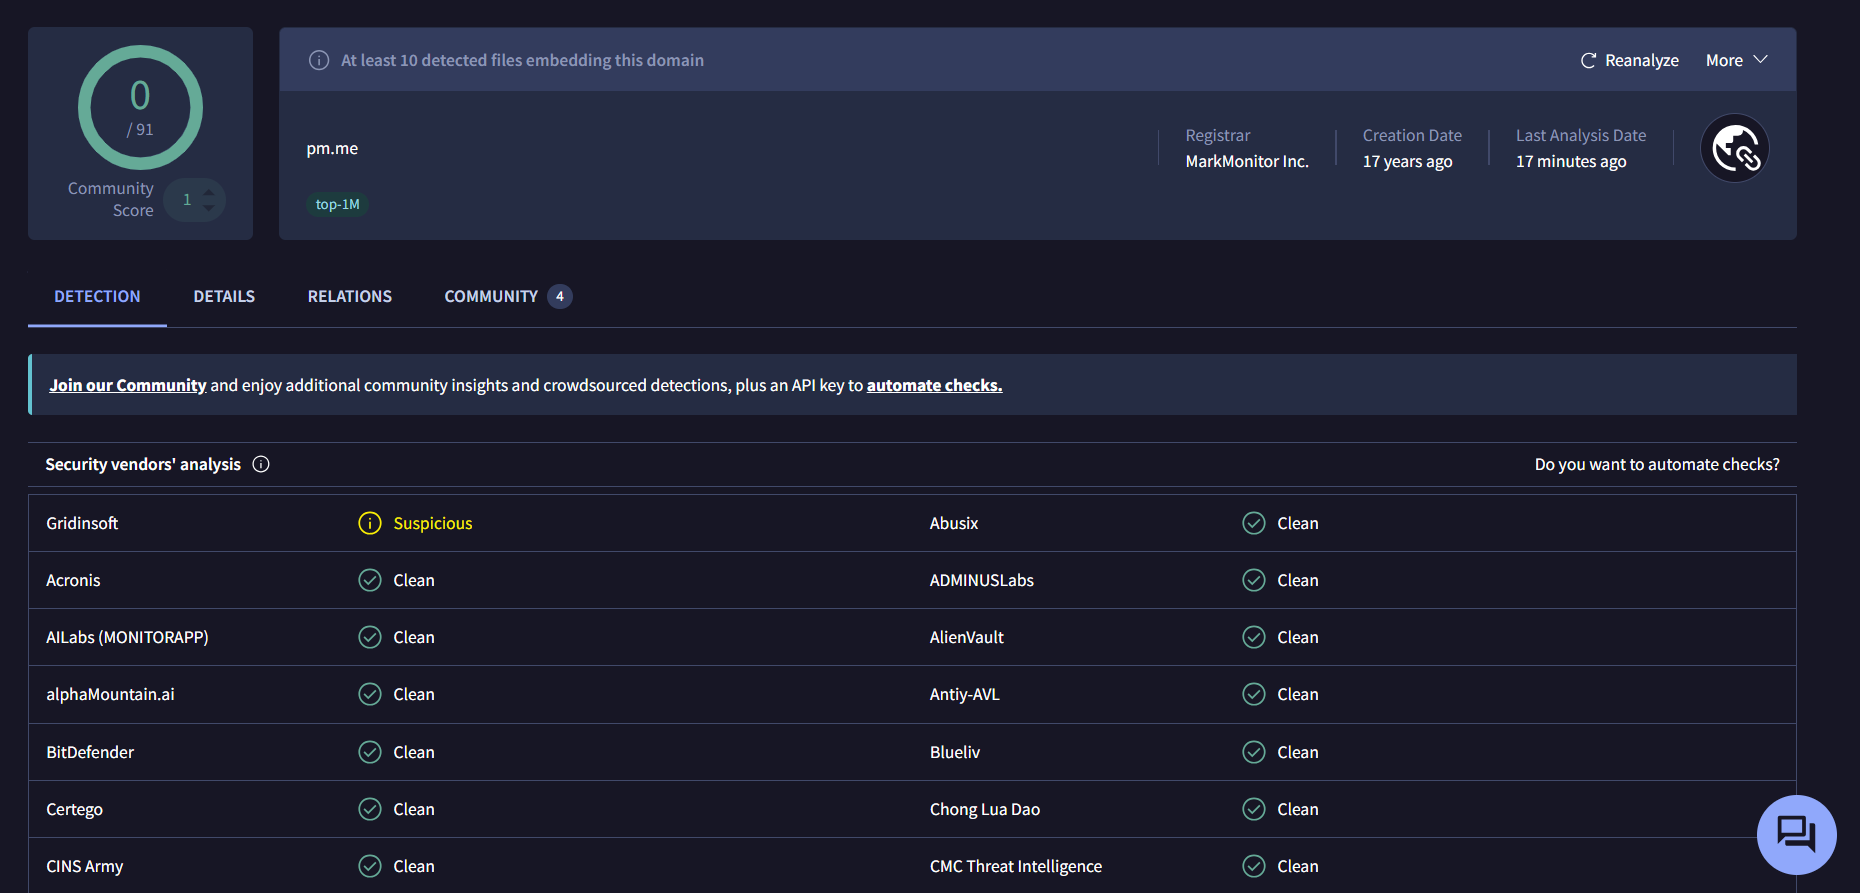
VirusTotal에서 pm[.]me 도메인을 검색했고 오직 1개의 벤더만 의심스럽다고 판단했습니다.
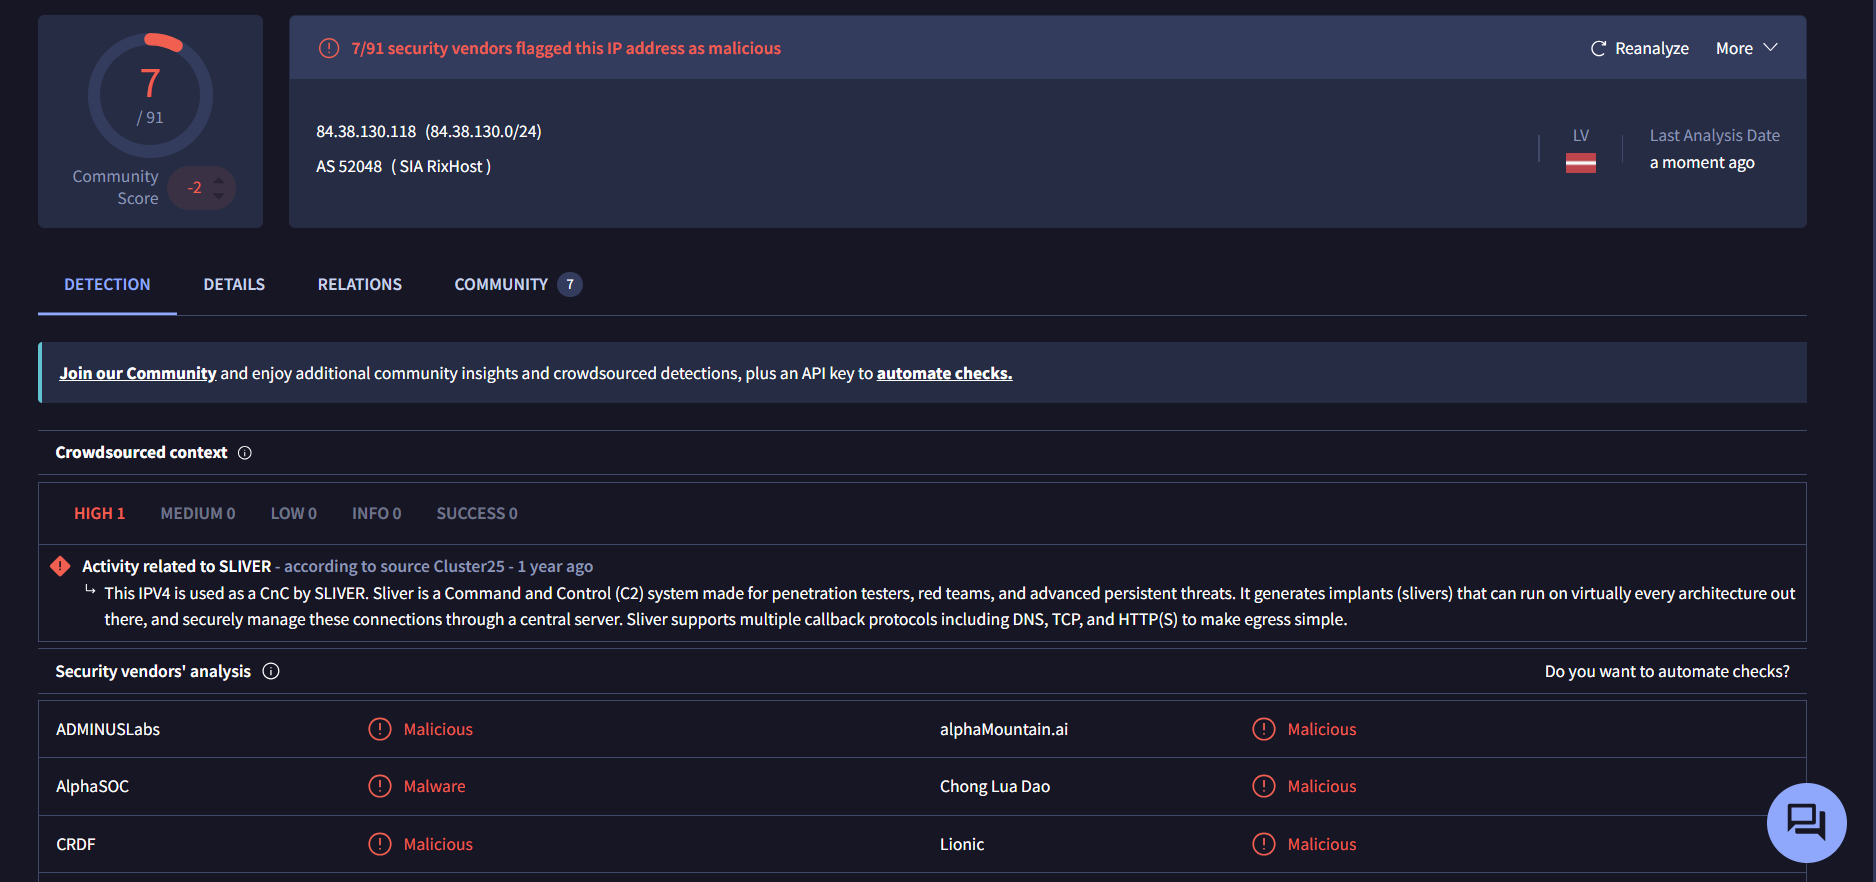
그러나 SMTP 주소 84[.]38[.]130[.]118을 검색했을 때 7개의 벤더가 이를 악성 및 멀웨어로 플래그했으며 SILVER C2 서버와 관련이 있었습니다.
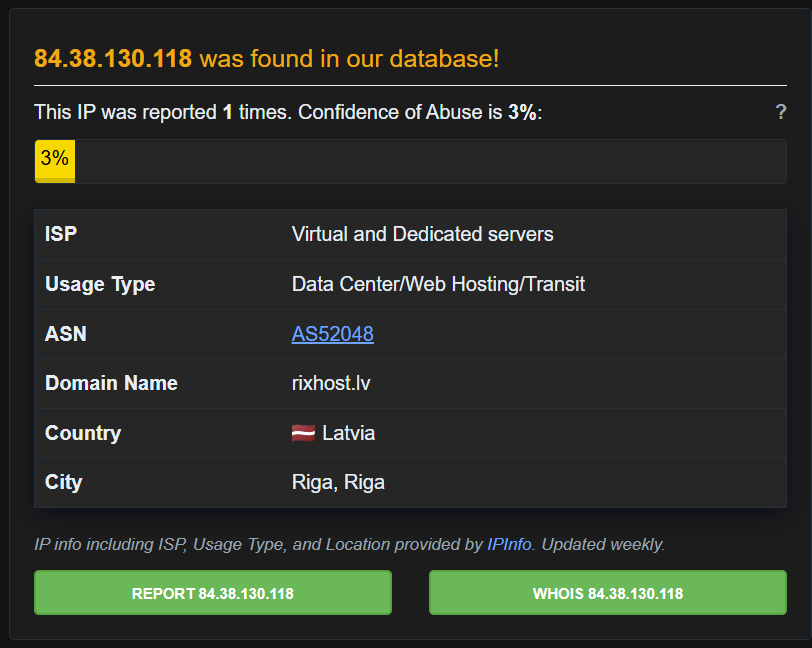
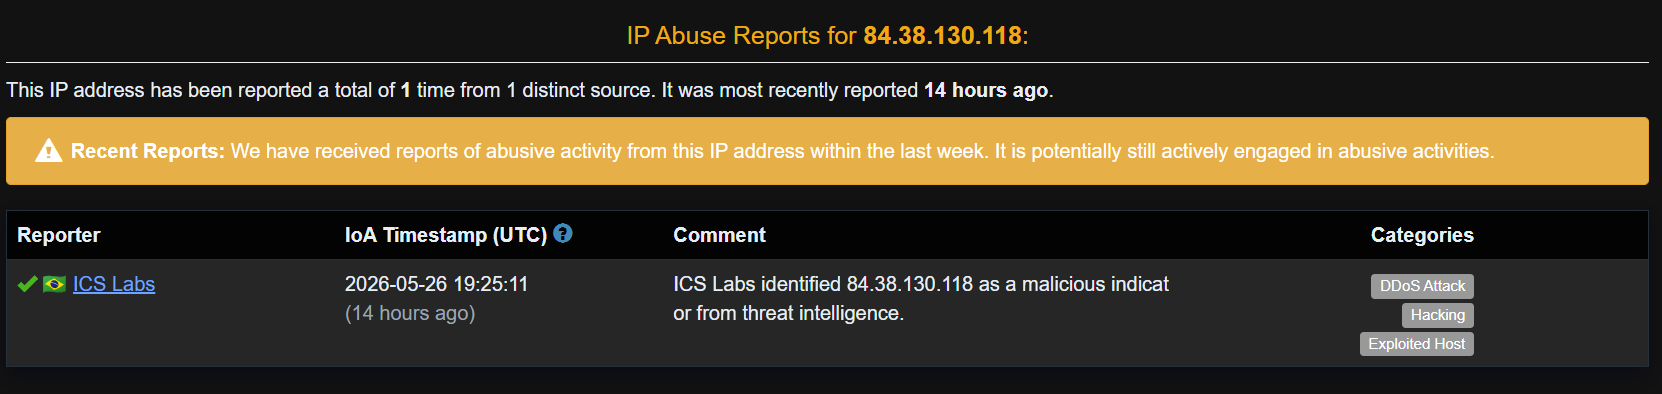
84[.]38[.]130[.]118은 AbuseIPDB 데이터베이스에서도 발견되었습니다. 이 IP는 라트비아 리가(Riga)에 위치하며 rixhost.lv 도메인에 속하고 DDoS 공격, 해킹 및 악용된 호스트로 분류됩니다.
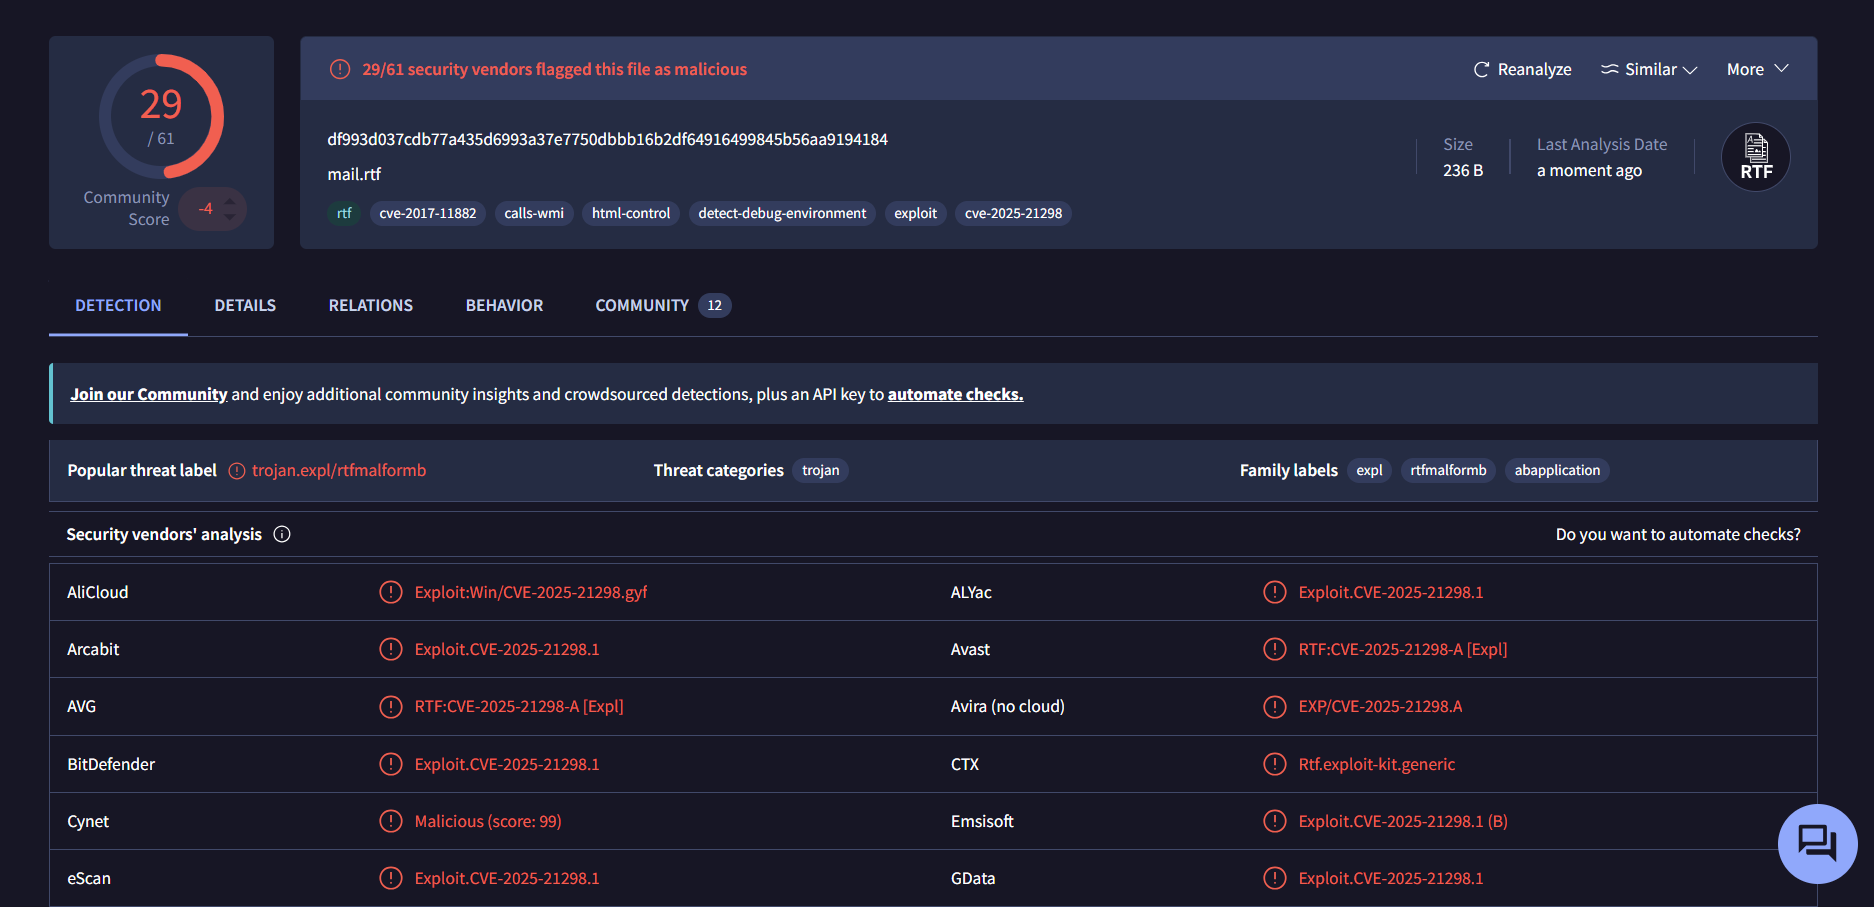
마지막으로 첨부 파일 mail.rtf의 해시 df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184를 VirusTotal에서 검색했고 61개 벤더 중 29개가 첨부 파일을 악성으로 플래그했습니다. 이 파일은 rtfmalformb 멀웨어 계열에 속하며 CVE-2025-21298 취약점과 연관되어 있습니다.
악성 첨부 파일이 포함된 피싱 이메일이 Austin에게 전송된 것이 확인되었습니다.
(맨 위로)
Austin이 피싱 이메일을 연 오전 5:12 이후 의심스러운 활동이 있었는지 조사해 보겠습니다.
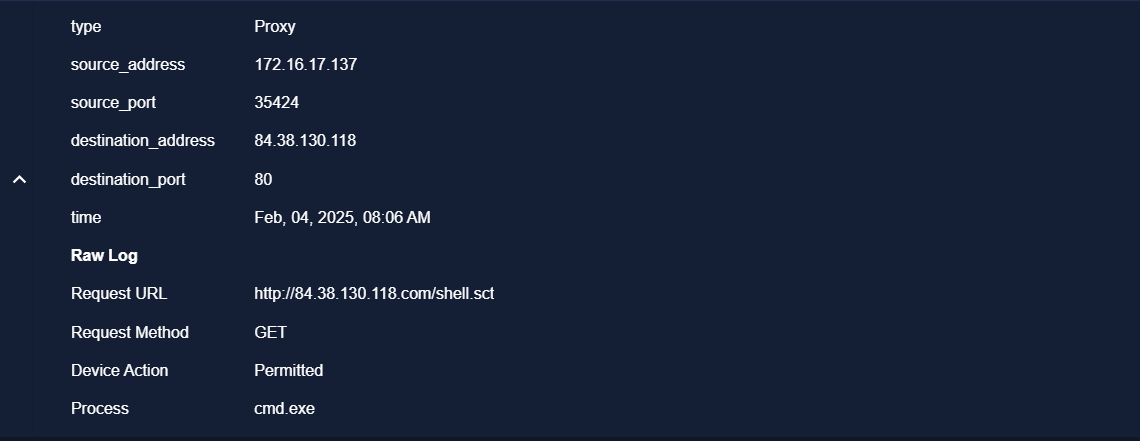
먼저 프록시 로그를 확인하고 발신자의 악성 IP 주소 84[.]38[.]130[.]118을 검색했습니다. 오전 8:06에 cmd.exe에 의해 시작된 HTTP GET 요청이 악성 IP 주소로 hxxp://84[.]38[.]130[.]118/shell[.]sct URL에 전송되어 Windows 스크립틀릿 파일을 다운로드한 것을 발견했습니다. 응답 코드는 200 OK였으며, 이는 아웃바운드 트래픽이 허용되었고 방화벽에 의해 차단되지 않았음을 나타냅니다. 역방향 셸 스크립트를 포함할 가능성이 있는 스크립트 파일이 수신된 것은 비정상적이었습니다.
(맨 위로)