 0xreadingsteiner/cisco-security-research
시스코 제품에 대한 독립 보안 연구 — CUCM, Expressway, FTD, ISE

연구자: 0xReadingSteiner 연락처: [email protected] 공급업체: Cisco Systems, Inc. 공급업체 통보일: 2026-08-04 (Cisco PSIRT, ZDI, SSD) 공급업체 응답: 없음
상용 Cisco 제품에 대한 독립 보안 연구를 통해 음성 통신, 협업, 네트워크 보안을 위해 기업이 의존하는 시스템을 포함한 여러 제품군에서 심각한 취약점이 확인되었습니다.
공개 전 여러 차례 조정을 시도했습니다:
Cisco의 대응 거부로 인해 기업 방어자들은 사각지대에 놓이게 되었습니다. 이 권고문은 Cisco 인프라를 운영하는 조직이 자체 위험을 평가하고 보호 조치를 취할 수 있도록 존재합니다.
| 제품 | 역할 | 상태 |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | 기업 음성 통화 처리 | 진행 중 — 55개 이상의 취약점 확인, 3개의 킬 체인 공개 (교차 제품 False;Relay 포함) |
| Cisco Expressway X14.x / X15.x | 협업 에지 / 트래버설 프록시 | 진행 중 — Blind;Wire (인증 전 SIP 스머글링) + False;Relay (MRA 코리도어 체인) + Null;Tone (인증 전 컴포넌트 버스 포화, C 및 E) 공개 |
| Cisco Firepower Threat Defense (FTD) | 차세대 방화벽 / IPS | 예정 |
각 권고문은 여러 취약점을 결합하여 완전한 공격 서사로 구성됩니다.
| # | 이름 | 구성 요소 | 요약 | CVSSv3.1 | 날짜 |
|---|---|---|---|---|---|
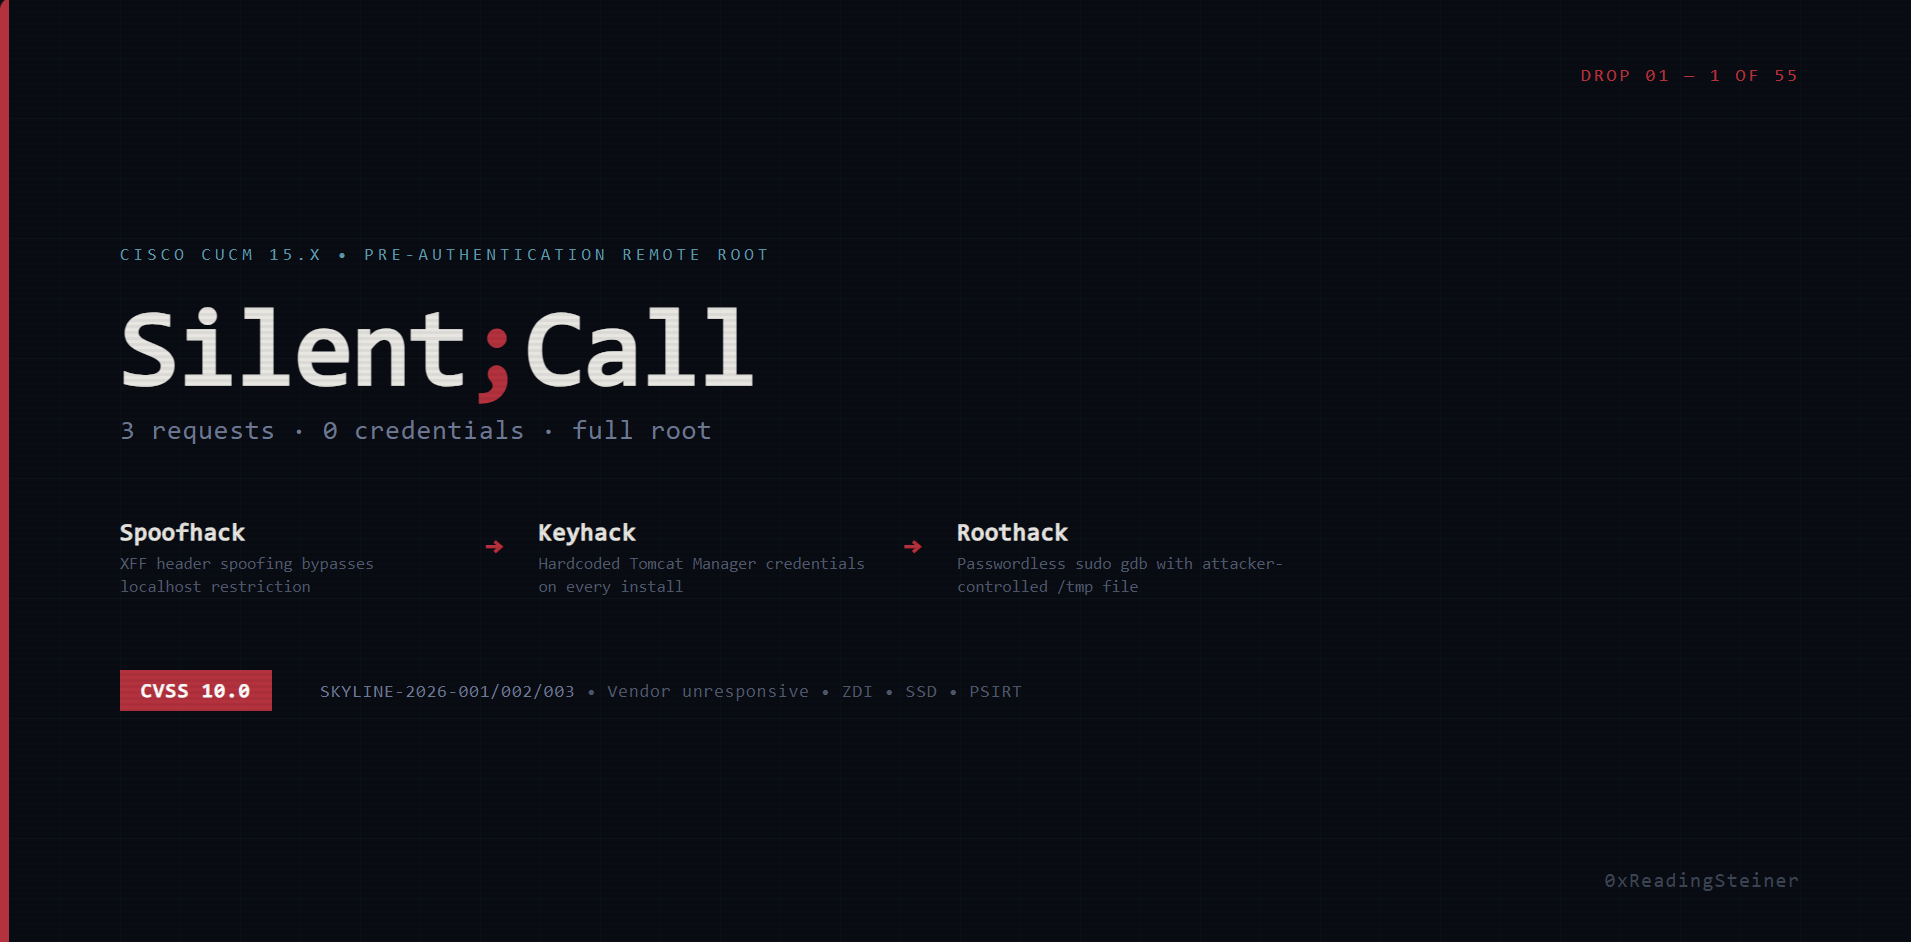
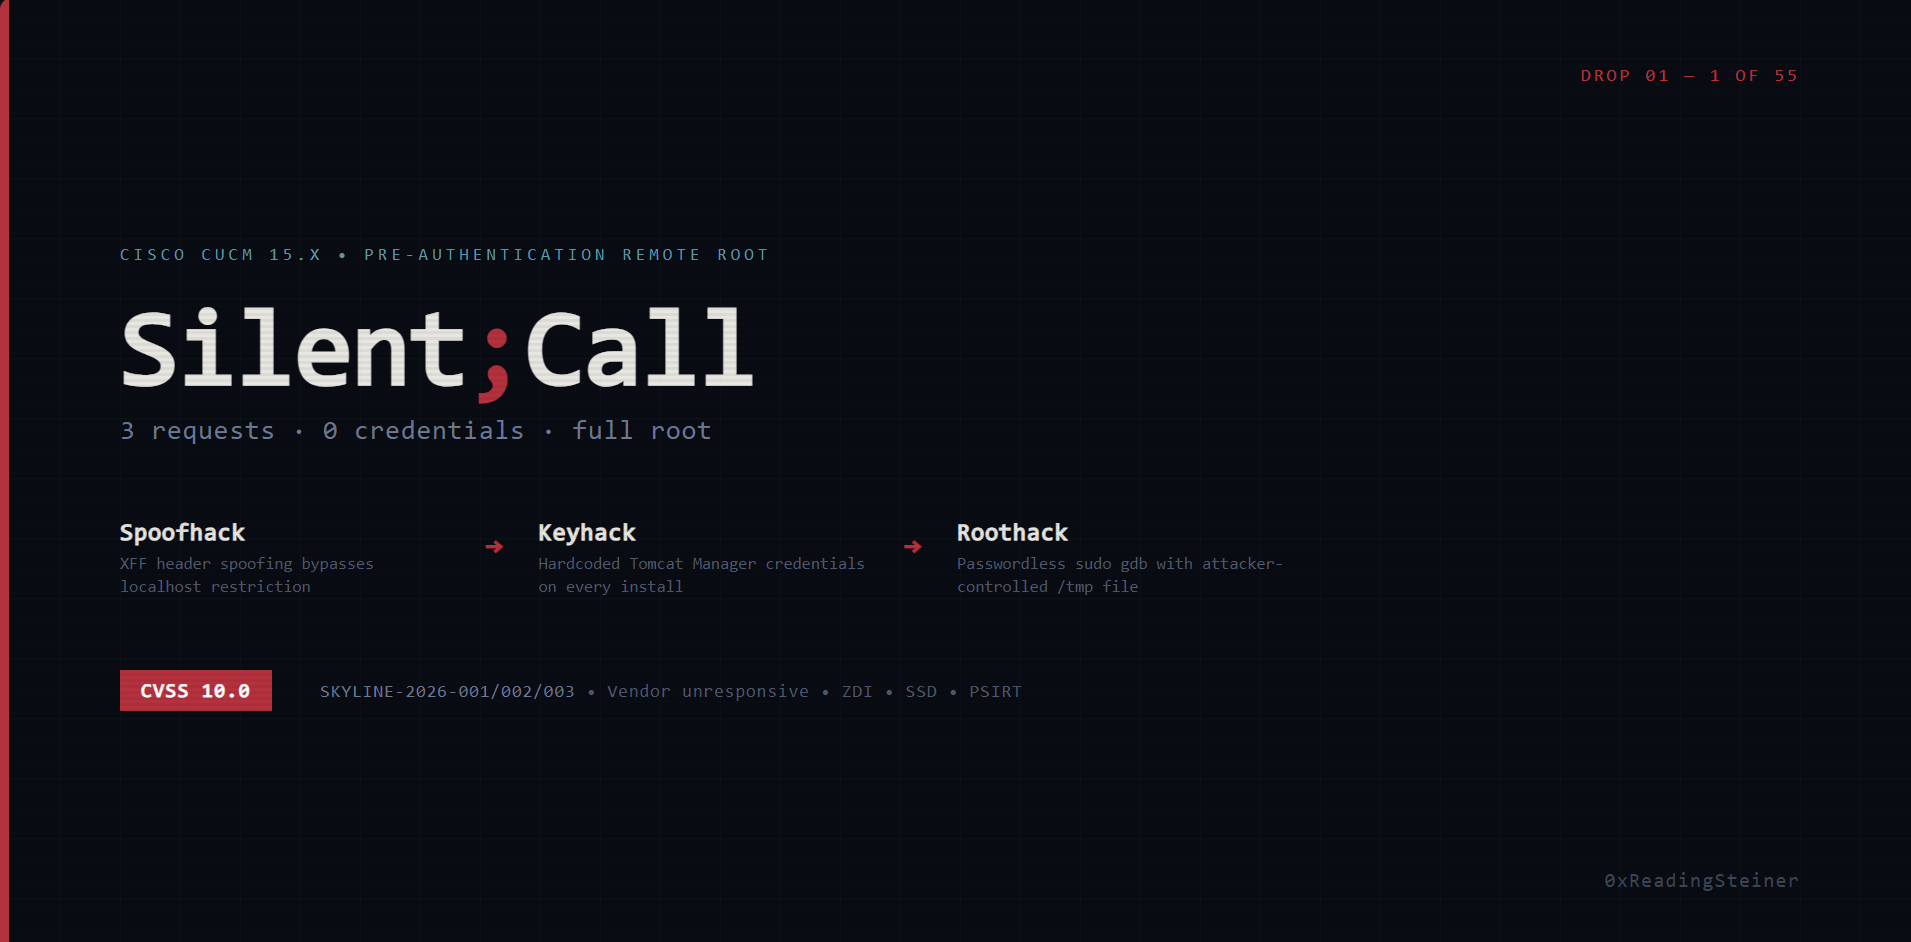
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | 인증 전 원격 루트 — HTTP 요청 3개, 자격 증명 불필요 | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | 2006년대 Apache Axis AdminService + WebDialer의 JNDI 인젝션을 통한 인증 전 RCE — Tomcat Manager 자격 증명 교체에도 지속됨 | 10.0 | 2026-08-10 |
| # | 이름 | 구성 요소 | 요약 | CVSSv3.1 | 날짜 |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | 인증 전 SIP 요청 스머글링 — Content-Length: 2³²가 0으로 래핑되어 에지 프록시를 정책 무시 터널로 전환 | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | C와 E 모두에서 인증 전 XCP 컴포넌트 버스 블랙아웃 — 임의의 컴포넌트 id 이름 선점 + Θ(n²) 깊이 폭탄 (한계값 하드코딩 0/0, 운영자 조정 불가)이 두 코어를 약 10 KB/s 지속 속도로 포화시킴; :7400은 fail2ban 보호 없음; 2026-10-05 두 프로덕션 버전 어플라이언스에서 실증 확인 (ΔCPU +218.6 s / +92 s, 프로브 0.00 s→18.18 s, pid 연속성 유지된 정상 복구) | 8.2 | 2026-10-05 |
| # | 이름 | 구성 요소 | 요약 | CVSSv3.1 | 날짜 |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → corridor → Badgehack (+ Splithack / Wraphack / Namehack) | MRA 코리도어 악용 — 프레즌스 전용 에지 게이트 + 무인증 릴레이 자격 증명 시딩 + 클러스터 키 신원 위조: 인터넷 출처의 인증 전 CUCM 데이터 (실시간 UDS XML 200건) 및 위조 Bearer SSO 세션 수용, 시딩 경로와 순수 실제 자격 증명 경로 모두에서 라이브 엔드투엔드 입증. 2026-09-28 확장: UDS 사용자 리소스 게이트 해결 — sub가 일치하는 위조 토큰이 인터넷에서 임의 사용자의 레코드를 읽고 해당 PIN/자격 증명을 기록 (204, 데이터베이스 검증); 사용자별 계정 탈취, 은밀, 전부 2xx. 성공 경로에서 fail2ban 작동 0회. | 10.0 (조합) / 8.5 (MRA 계정 1개) | 2026-09-28 |
추가 킬 체인은 순차적으로 게시될 예정입니다.
각 킬 체인은 CVE 추적을 위해 별도로 문서화된 개별 취약점으로 구성됩니다.
| ID | 이름 | 제목 | CWE | 사용처 |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | 제한 없는 X-Forwarded-For 헤더 신뢰 | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | 하드코딩된 Tomcat Manager 자격 증명 | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | 다수의 무제한 sudo 권한 상승 경로 | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | Apache Axis AdminService 임의 클래스 배포 | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | 배포된 SOAP 서비스를 통한 JNDI 인젝션 | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | 클러스터 키 신원 위조를 통한 위조된 Bearer 액세스 토큰 수용 | CWE-287 | False;Relay |
| ID | 이름 | 제목 | CWE | 사용처 |
|---|---|---|---|---|
| SKYLINE-2026-056 | Zerohack | SIP 파서의 Content-Length 정수 오버플로 (2³² → 0) | CWE-190 | Blind;Wire |
| SKYLINE-2026-005 | Blankhack | 인터넷 노출 MRA 엣지의 프레즌스 전용 세션 쿠키 게이트 | CWE-287 | False;Relay |
| SKYLINE-2026-006 | Seedhack | Expressway-C CDB를 통한 무인증 릴레이 자격 증명 시딩 | CWE-306 | False;Relay |
| SKYLINE-2026-007 | Splithack | MRA 엣지에서 실제로 동작하는 청크 확장 요청 스머글링 (CVE-2026-24033/57834 계열) | CWE-444 | False;Relay |
| SKYLINE-2026-008 | Wraphack | Content-Length int64 랩어라운드 + 백엔드 구간 스머글링 요청 전달 | CWE-190 | False;Relay |
| SKYLINE-2026-009 | Namehack | 전체 MRA 체인에 걸친 uint16 헤더 이름 잘림 / 앨리어싱 (CVE-2026-58155 계열) | CWE-197 | False;Relay |
| SKYLINE-2026-010 | Squathack | 외부에 바인딩된 XCP 버스(:7400)에서의 인증 전 컴포넌트 이름 선점 | CWE-306 | Null;Tone |
| SKYLINE-2026-011 | Burnhack | :7400을 통한 인증 전 Θ(n²) XML 깊이 포화로 전체 어플라이언스 마비 | CWE-400 / CWE-407 | Null;Tone |
연구와 함께 공개된 평가 도구입니다. 방어적 관점을 취하며, 정당한 접근 권한 또는 명시적 승인이 필요합니다.
| # | 이름 | 목적 | 저장소 |
|---|---|---|---|
| FG001 | Phantom Phone Tap | 침해 후 평가 — 탈취된 CUCM 관리자 자격 증명의 전체 영향을 입증: 은밀한 도청, 룸 모니터링, 통화 정보 파악, 엔터프라이즈 매핑 | FG001-phantom-phone-tap |
전체 벤더 조정 이력은 TIMELINE.md를 참조하십시오.
본 연구는 비공개 실험실 환경에서 상용으로 이용 가능한 소프트웨어를 대상으로 독립적으로 수행되었습니다. 독점 소스 코드, 내부 도구 또는 기밀 정보는 사용되지 않았습니다. 모든 발견 사항은 게시 전에 벤더에 보고되었습니다.
연구자는 Cisco PSIRT, CERT/CC, CISA 또는 영향을 받는 모든 조직과의 조정에 응할 수 있습니다.
권고문 텍스트는 CC BY 4.0에 따라 배포됩니다. PoC 스크립트는 방어 및 교육 목적으로만 제공됩니다.
