
 0xblackash/cve-2026-83844
CVE-2026-83844에 대한 권고 문서로, Windows Paint의 범위를 벗어난 읽기(out-of-bounds read) RCE(CVSS 8.1)를 다루며, 영향을 받는 버전, 탐지 명령, 패치 검증을 포함합니다.




보안 연구 | 취약점 분석 | 방어적 조사
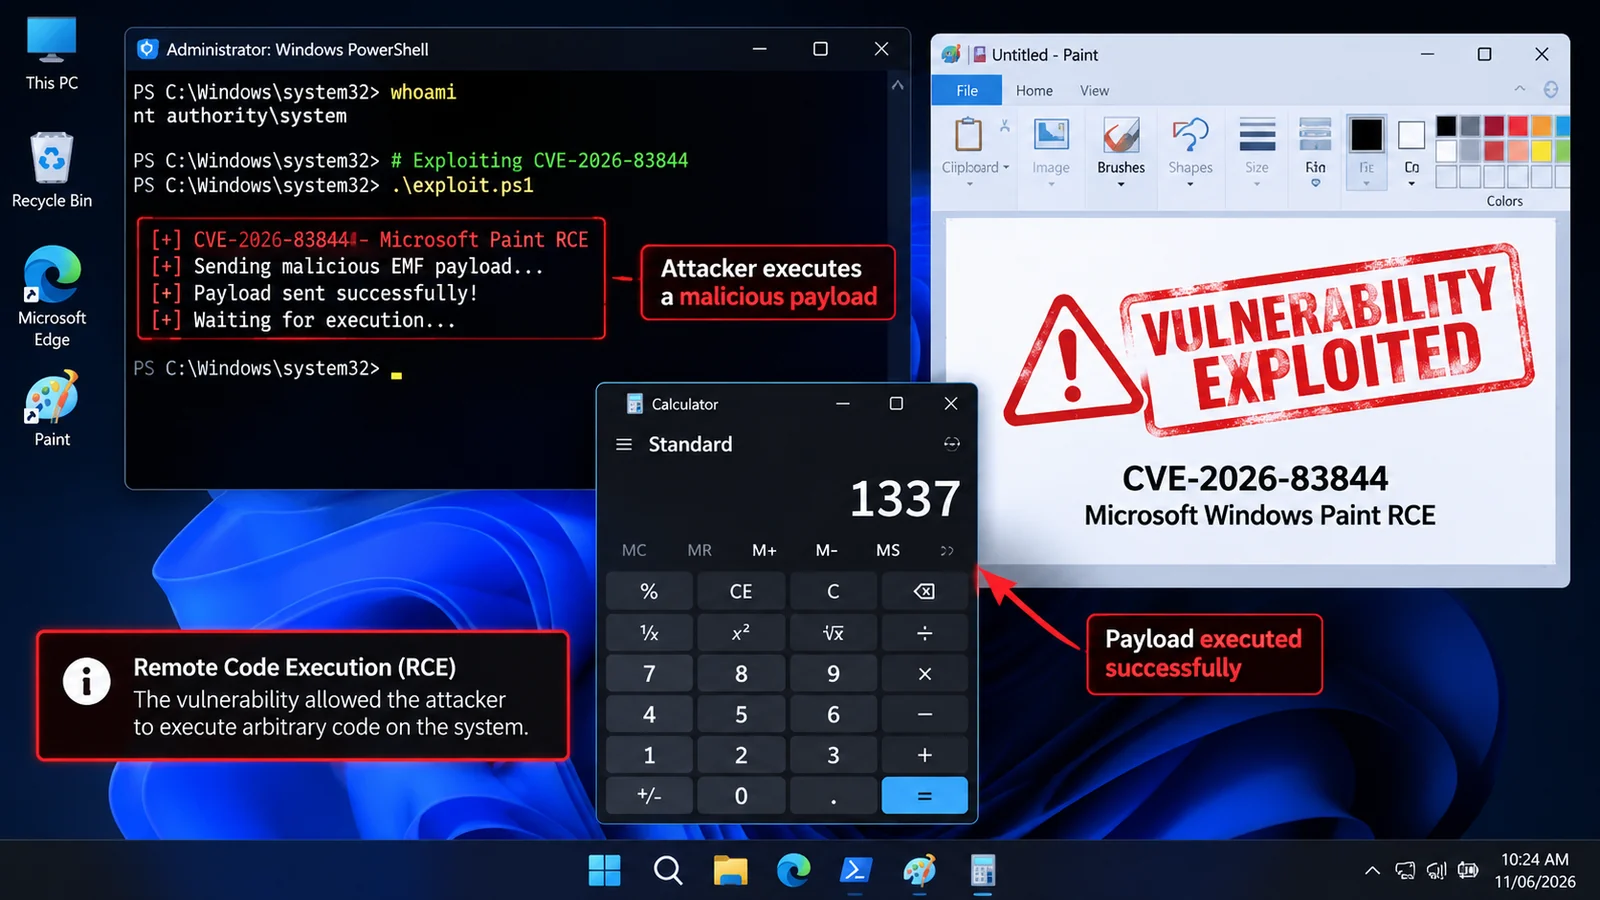
CVE-2026-83844는 Microsoft Windows 그림판에 영향을 미치는 고위험 원격 코드 실행(RCE) 취약점입니다.
이 취약점은 범위 초과 읽기(Out-of-Bounds Read, CWE-125) 로 인해 발생하며, 권한이 없는 공격자가 네트워크를 통해 코드를 실행할 수 있게 할 수 있습니다.
익스플로잇에 성공할 경우 영향을 받는 시스템의 기밀성, 무결성 및 가용성이 침해될 가능성이 있습니다.
| 속성 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-83844 |
| 공급업체 | Microsoft |
| 제품 | Microsoft 그림판 |
| 취약점 유형 | 범위 초과 읽기 |
| CWE | CWE-125 |
| 공격 범주 | 원격 코드 실행 |
| CVSS 버전 | 3.1 |
| CVSS 점수 | 8.1 |
| 심각도 | HIGH |
| 공격 벡터 | 네트워크 |
| 공개일 | 2026년 10월 13일 |
| 연구 유형 | 취약점 분석 |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| 지표 | 값 |
|---|---|
| 공격 벡터 (AV) | 네트워크 |
| 공격 복잡도 (AC) | 높음 |
| 필요 권한 (PR) | 없음 |
| 사용자 상호작용 (UI) | 없음 |
| 범위 (S) | 변경되지 않음 |
| 기밀성 (C) | 높음 |
| 무결성 (I) | 높음 |
| 가용성 (A) | 높음 |
공급업체: Microsoft
제품: Microsoft Paint
원본 CVE 레코드는 다음과 같은 영향을 받는 버전 범위를 명시합니다:
| 버전 | 상태 |
|---|---|
| 11.0.0.0 | 영향 받음 |
| 11.2605.91.0 이전 | 영향 받음 |
| 11.2605.91.0 이상 | 원본 CVE 레코드에 명시된 경계 |
중요한 버전 정정 사항: 이후 2026년 11월 6일 보도에 따르면 Microsoft Paint 11.2609.401.0이 사용 가능한 수정 빌드로 확인되었습니다. 원래 명시된 11.2605.91.0 빌드는 공개 Store 카탈로그에 나타난 적이 없는 것으로 보고되었습니다.
조치를 위해서는 Microsoft Store를 통해 최신 Microsoft Paint 업데이트를 설치하고, 설치된 버전이 최소 11.2609.401.0인지 확인하십시오.
CVE-2026-83844는 다음과 같이 분류됩니다:
CWE-125 — 범위를 벗어난 읽기(Out-of-Bounds Read)
범위를 벗어난 읽기는 애플리케이션이 할당된 버퍼의 경계를 벗어난 메모리에 접근하려고 시도할 때 발생합니다.
잠재적 결과는 다음과 같습니다:
보고된 취약점은 다음과 같은 잠재적 보안 영향을 가집니다:
| 영향 | 설명 |
|---|---|
| 기밀성 | 정보에 대한 잠재적 무단 접근 |
| 무결성 | 정보에 대한 잠재적 무단 수정 |
| 가용성 | 시스템 또는 애플리케이션 기능의 잠재적 중단 |
| 원격 코드 실행 | Microsoft는 원격 코드 실행을 취약점 영향으로 식별함 |
기술적 한계: 공개적으로 제공되는 CVE 설명은 정확한 취약 코드 경로나 재현 가능한 악용 절차를 확립하기에 충분한 구현 세부 정보를 제공하지 않습니다.
이 취약점은 네트워크 기반으로 분류됩니다.
공개된 CVSS 벡터는 다음을 나타냅니다:
이러한 지표는 취약점의 평가된 특성을 설명합니다. 이는 확인된 악용 순서를 확립하거나 모든 Paint 설치가 네트워크를 통해 직접 도달 가능함을 입증하지는 않습니다.
PowerShell을 열고 다음을 실행하십시오:
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
설치된 패키지 버전을 확인합니다.
버전을 수동으로 확인할 수도 있습니다:
Microsoft Store를 엽니다:
권장 방어 조치:
11.2609.401.0 이상인지 확인합니다.우선순위: 취약한 그림판 버전을 실행 중인 시스템은 가능한 한 빨리 업데이트해야 합니다.
사용 가능한 취약점 보강 정보에 따르면:
| 평가 항목 | 상태 |
|---|---|
| 알려진 악용 | 보고된 바 없음 |
| 공개 익스플로잇 | 확인되지 않음 |
| 자동화 가능 | 아니요 |
| 기술적 영향 | 전체 |
| CISA KEV 등재 | 참조된 데이터에서 확인되지 않음 |
악용이 보고되지 않았다고 해서 취약점이 무해하다는 의미는 아닙니다.
이 저장소는 방어적 연구 워크플로를 문서화합니다:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md
이 저장소는 엄격히 교육 목적, 사이버보안 연구, 취약점 인식 제고 및 방어적 보안 분석을 위해서만 사용되어야 합니다.
사이버보안 연구 및 취약점 문서화
취약점을 이해하십시오. 방어를 강화하십시오. 보안을 개선하십시오.






